
Mijn LinkedIn-account is gehackt: directe herstelstappen

Dat zinkende gevoel in je maag is onmiskenbaar. Je hebt net door dat je LinkedIn-account is gehackt. Je eerste reflex is misschien paniek, maar wat je in de volgende 30 minuten doet, is bepalend om je professionele identiteit terug te krijgen en de schade te beperken.
Dit is niet het moment voor een diep onderzoek. Dit is triage. Je enige doelen nu zijn de indringer eruit zetten en de controle terugpakken.
Je actieplan voor de eerste 30 minuten
De eerste signalen kunnen overduidelijk of verrassend subtiel zijn. Misschien zit je volledig buitengesloten en werkt je wachtwoord plotseling niet. Of je ziet vreemde posts in je feed, berichten die je nooit hebt gestuurd, of connectieverzoeken van wildvreemden.
Welk alarmsignaal het ook is, je moet snel handelen.
Eerste triage: kun je nog inloggen?
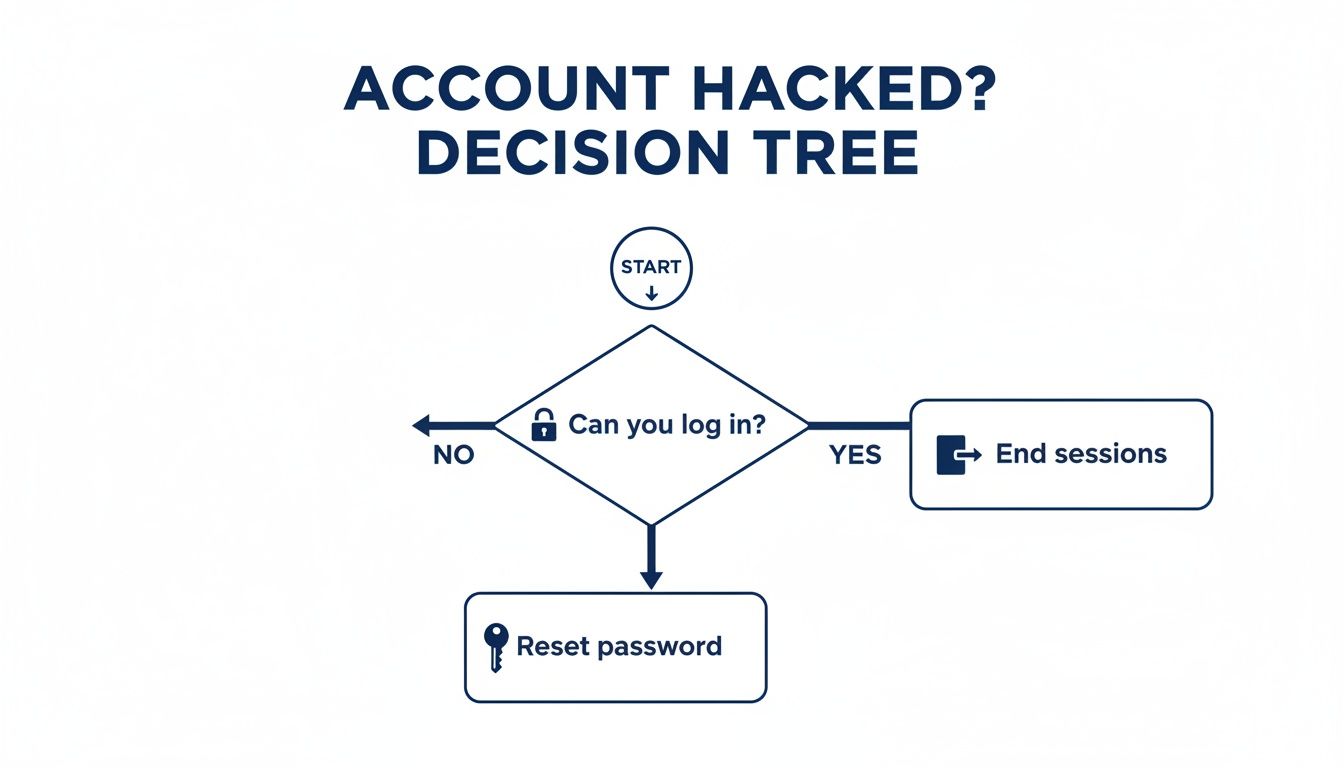
Alles hangt af van één simpele vraag: heb je nog toegang tot je account? Je antwoord wijst je naar de directe volgende stap.
Als je erin komt: Aarzel niet. Je eerste zet is alle andere actieve sessies geforceerd beëindigen. Zo zet je de hacker uit je account. Ga naar “Instellingen en privacy”, dan “Aanmelden en beveiliging”, en zoek het onderdeel “Waar je bent aangemeld”. Daar kun je elke sessie beëindigen. Daarna verander je meteen je wachtwoord in iets nieuws en sterks.
Als je buitengesloten bent: Dan heeft de aanvaller je wachtwoord vrijwel zeker al gewijzigd. Ga naar de inlogpagina van LinkedIn en klik op “Wachtwoord vergeten?”. Daarmee gaat een resetlink naar je e-mail. Controleer elk e-mailaccount dat aan je profiel kan hangen, en vergeet de spammap niet.
Deze beslisboom maakt het visueel. Je verdere pad hangt helemaal af van of je nog toegang hebt.
Soms zijn de tekenen van een compromittering duidelijk, soms moeilijker te zien. Gebruik dit korte overzicht om te zien wat er speelt en wat je eerst doet.
Directe acties per type hack
| Symptoom van de hack | Meest waarschijnlijke oorzaak | Je eerste actie |
|---|---|---|
| Buitengesloten; “Wachtwoord vergeten” werkt niet | Hacker wijzigde je wachtwoord en je primaire e-mailadres | Zoek meteen de beveiligingsmail van LinkedIn en klik de link om de onbevoegde e-mailwijziging te melden. |
| Je ziet posts of berichten die je niet hebt gemaakt | Hacker heeft een actieve sessie op je account | Log in, ga naar “Waar je bent aangemeld”, beëindig alle sessies en wijzig daarna je wachtwoord. |
| Je profielfoto of bio is gewijzigd | De aanvaller probeert je profiel te beschadigen of zich als jou voor te doen | Volg dezelfde stappen: beëindig alle sessies, wijzig je wachtwoord en draai de profielwijzigingen terug. |
| Je krijgt een e-mail van LinkedIn over een nieuwe aanmelding | Onbevoegde toegang, maar de gegevens zijn misschien nog niet gewijzigd | Ga meteen naar je sessies, beëindig de onbekende en wijzig daarna je wachtwoord. |
In elk scenario is snel, beslist handelen je beste verdediging zodra de inbreuk al heeft plaatsgevonden.
De eerste schade inschatten
Houd tijdens deze eerste stappen je inbox in de gaten. Je zoekt beveiligingsmeldingen van LinkedIn over recente accountwijzigingen. Een veelgebruikte tactiek is het primaire e-mailadres snel wijzigen. Dat is hun manier om je voorgoed buiten te sluiten. Zie je een melding over een e-mailwijziging die jij niet hebt gedaan, dan moet je de link in dat bericht meteen aanklikken en het bij LinkedIn melden.
We hebben dit talloze keren gezien. Meer over het beschermen van je e-mailtoegang lees je in ons stuk over goede praktijken voor LinkedIn: Beheers de beste praktijken voor e-mailtoegang op LinkedIn in 2026
Een les uit de praktijk: De tijd werkt niet in je voordeel. Aanvallers werken snel. In de tijd van een koffie kunnen ze je hele lijst met connecties downloaden, phishinglinks naar je belangrijkste klanten sturen of je profiel aanpassen zodat je reputatie geraakt wordt. Elke seconde telt.
Wie teams aanstuurt of gewoon gestructureerder wil werken, heeft veel aan een persoonlijk sjabloon voor een incidentresponsplan. Het klinkt corporate, maar de kern, duidelijke stappen vooraf, is precies wat je nodig hebt in een persoonlijke crisis als deze.
Adem even. Met deze directe inperkingsstappen heb je het belangrijkste gedaan om de schade te stoppen. Nu kun je van de noodmodus overschakelen naar het officiële herstelproces.
Zodra je de directe schade hebt ingedamd, werk je rechtstreeks met LinkedIn om je account terug te krijgen. Dit is geen simpele wachtwoordreset. Je moet bewijzen dat jij de rechtmatige eigenaar bent, en dat loopt via het officiële herstelproces van LinkedIn. Het vraagt geduld, maar het is de enige betrouwbare weg terug naar controle.
Accountovernames komen vaker voor dan je denkt, vaak gevoed door grote datalekken. Denk aan het incident van juni 2021, waarbij gegevens van bijna 700 miljoen accounts zijn afgeschraapt, een duizelingwekkende 92% van de toen 756 miljoen gebruikers van LinkedIn. Wachtwoorden zijn niet rechtstreeks gestolen. Hackers gebruikten de eigen API van LinkedIn om openbare profielgegevens te verzamelen en daarmee gerichte aanvallen op te zetten, precies zoals deze.
Je officiële hersteldossier starten
Eerst meld je het gehackte account. Omdat je waarschijnlijk buitengesloten bent, kom je niet via het gewone hulpcentrum. Je moet het speciale formulier van LinkedIn voor gecompromitteerde accounts gebruiken.
Zorg dat je gegevens klaarliggen voordat je de link opent. Dat bespaart je veel frustratie.
- Je profiel-URL: Dit is de directe link naar je profiel (bijvoorbeeld
LinkedIn.com/in/your-name). Ken je die niet uit je hoofd, dan brengt een korte Google-zoekopdracht op je volledige naam en bedrijf hem meestal meteen naar boven. - Het gekoppelde e-mailadres: Je moet het e-mailadres opgeven waarmee je inlogde, ook als de hacker het al heeft gewijzigd. Hingen er meerdere e-mailadressen aan het account, noem ze dan allemaal.
- Een nieuw, veilig e-mailadres: Dit is cruciaal. LinkedIn heeft een veilig kanaal naar jou nodig. Geef een adres op waarvan je weet dat het veilig is en waar de aanvaller niet bij kan.
De identiteitscontrole doorkomen
Dit is het beslissende moment. Omdat de hacker je wachtwoord en e-mail waarschijnlijk heeft gewijzigd, moet LinkedIn controleren dat jij het bent. Dat doen ze met je door de overheid uitgegeven identiteitsbewijs. Deze stap kun je niet omzeilen.
Je wordt gevraagd een foto te uploaden van je rijbewijs, paspoort of een andere nationale identiteitskaart.
Om te voorkomen dat je verzoek wordt teruggestuurd, moet je foto kloppen:
- Haarscherp: De foto moet scherp en goed belicht zijn. Elk woord, inclusief je naam en vervaldatum, moet goed leesbaar zijn.
- Toon het hele document: Snijd de foto niet bij. Alle vier de hoeken van het identiteitsbewijs moeten in beeld zijn.
- De naam moet overeenkomen: De naam op je identiteitsbewijs moet overeenkomen met de naam op je LinkedIn-profiel. Doet die dat niet, leg de afwijking dan uit in het tekstveld, bijvoorbeeld een recent huwelijk of een wettelijke naamswijziging.
Tip van een expert: De kwaliteit van je identiteitsfoto is de grootste factor in hoe snel je je account terugkrijgt. Ik heb zaken weken zien slepen, alleen door een wazige of bijgesneden foto. Neem die extra minuut en doe het de eerste keer goed.
Na het indienen van je ticket krijg je een automatische bevestiging. Dan begint het wachten. Een echt persoon moet je zaak bekijken. Dat kan een paar dagen tot een paar weken duren als het ingewikkeld is.
Een voorbeeld uit de praktijk
Ik heb eens met een salesmanager gewerkt die precies in deze situatie zat. Zijn account was gekaapt en gebruikt om phishingberichten naar zijn belangrijkste klanten te sturen. Een nachtmerrie. Hij zat volledig buitengesloten.
Hij diende meteen een melding in, met een duidelijke foto van zijn paspoort en een lijst van alle bekende e-mailadressen. Na vier dagen zonder antwoord behalve de automatische bevestiging antwoordde hij op de ticketmail, herhaalde beleefd zijn zaaknummer en benadrukte de lopende schade aan zijn professionele reputatie.
Het werkte. Een dag later stuurde een supportmedewerker een veilige link om zijn gegevens te resetten. Zijn verhaal laat zien dat volhouden, met een beleefde toon, het verschil maakt. Soms leidt zo’n hack zelfs tot een melding dat een LinkedIn-account beperkt is. Het herstelpad lijkt erop, maar is niet hetzelfde.
De schade na de hack controleren
Weer in je account zitten is een enorme opluchting, maar het werk is nog niet klaar. Nu schakel je van noodrespons naar digitale speurtocht. Ga ervan uit dat de aanvaller alles heeft aangeraakt. Jij moet je account nauwkeurig controleren en de schade terugdraaien voordat die je professionele reputatie raakt.
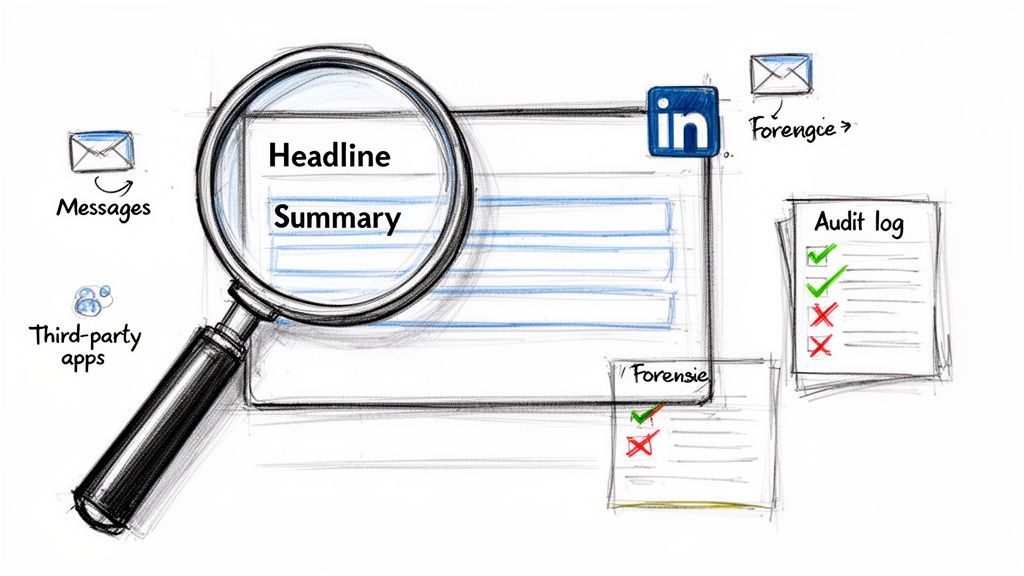
Zie het als forensisch onderzoek van je eigen digitale ruimte. Dit proces is cruciaal. Vind en herstel je ongeautoriseerde wijzigingen of berichten niet, dan kun je nog maanden last hebben van de gevolgen, zoals langdurig geschaad vertrouwen in je netwerk. Behandel je profiel als een plaats delict en documenteer alles wat je vindt.
Checklist voor profiel en instellingen
Pak eerst de meest zichtbare delen aan: je openbare profiel en je privé-instellingen. Hackers maken vaak subtiele wijzigingen om chaos te veroorzaken, kansen te stelen of je professioneel in een kwaad daglicht te zetten.
Loop je profiel stuk voor stuk na en controleer deze onderdelen op ongeautoriseerde wijzigingen:
- Kopregel en samenvatting: Is je functietitel gewijzigd? Let op vreemde links of rare zinnen in je samenvatting.
- Werkervaring en opleiding: Aanvallers voegen verzonnen functies toe of verwijderen echte, om je geloofwaardigheid te raken.
- Contactgegevens: Dit is een groot punt. Controleer of je e-mailadressen, telefoonnummer en websitelinks nog van jou zijn en niet zijn omgewisseld.
- Profielfoto en banner: Zorg dat je afbeeldingen niet zijn vervangen door iets ongepasts of onprofessioneels.
Als de openbare kant schoon is, duik je diep in je beveiligingsinstellingen. Ga naar “Aanmelden en beveiliging” en loop elke optie na. Let extra op “E-mailadressen” en “Telefoonnummers”, zodat er geen vreemde contactmethoden zijn toegevoegd. Dat is een klassieke achterdeur die aanvallers voor zichzelf openlaten om later weer binnen te komen.
De activiteit van je account controleren
Als je profiel veilig is, is het tijd om uit te zoeken wat de hacker deed terwijl die de controle had. Dat betekent je berichten, connectieverzoeken en activiteitenfeed nalopen. Hier zit vaak de grootste schade.
Je focus ligt op je privéberichten. Loop je map Verzonden methodisch na op alles wat je niet herkent. Hackers gebruiken gecompromitteerde accounts graag om phishinglinks of malware naar vertrouwde connecties te sturen, leunend op jouw goede naam om anderen te misleiden.
De nachtmerrie van een recruiter: We werkten met een corporate recruiter van wie het account was gekaapt. De aanvallers hebben haar profiel niet beschadigd. Ze plaatsten meerdere nepvacatures met een hoog salaris. Daarna gebruikten ze haar account om tientallen hoopvolle kandidaten te berichten en hen naar een phishingpagina te sturen die persoonlijke gegevens moest stelen. Doordat ze elke nep-post en elk verzonden bericht documenteerde, kon ze met het PR-team van haar bedrijf een toelichting publiceren en zo haar reputatie en die van haar werkgever beschermen.
Deze systematische controle is je beste verdediging tegen blijvende reputatieschade.
Connecties en apps van derden
Tot slot ruim je je netwerk op en trek je elke toestemming in die de aanvaller kan hebben gegeven. Het gaat erom resterende toegangspunten af te sluiten en kwaadaardige toevoegingen te verwijderen.
Twee plekken zijn cruciaal om te controleren:
- Recente connecties nalopen: Ga naar “Mijn netwerk” en bekijk je recent toegevoegde connecties. Aanvallers voegen vaak andere nep- of kwaadaardige accounts toe om hun netwerk voor latere oplichting te vergroten. Verwijder zonder aarzelen iedereen die je niet kent of vertrouwt.
- Apps van derden controleren: Ga naar je instellingen onder “Gegevensprivacy” en zoek “Toegestane services”. Deze pagina toont elke app van derden met toegang tot je LinkedIn-gegevens. Zie je iets dat je niet herkent of niet meer gebruikt, trek de toegang dan meteen in. Deze stap missen veel te veel mensen.
Deze volledige schadecontrole is niet onderhandelbaar. Alleen zo weet je zeker dat je je account hebt teruggepakt, de directe schade hebt hersteld en elke achterdeur hebt gesloten. Daarna kun je je professionele reputatie herstellen.
Je professionele reputatie herstellen
Als duidelijk is wat de hacker deed, begint het echte werk: de gevolgen managen en vertrouwen herstellen. Een gecompromitteerd account kan je professionele positie serieus raken, en hoe je erover communiceert, maakt alles uit. De sleutel is open en geruststellend zijn, zonder paniek te veroorzaken.
Dit is niet het moment voor een technisch verslag van wanneer mijn LinkedIn-account is gehackt. Laat zien dat jij de controle hebt, verantwoordelijkheid neemt en staat voor je professionele integriteit. In de meeste situaties is één zorgvuldig geformuleerde openbare post de juiste start.
Een openbare mededeling schrijven
Je openbare post moet kort, professioneel en rechttoe rechtaan zijn. Weersta emotionele taal of een roman over de ervaring. Noem de feiten: je account was gecompromitteerd, het is nu veilig, en het spijt je als er vreemde activiteit was.
Hier is een eenvoudige, effectieve tekst die je kunt aanpassen. Die informeert en blijft beheerst.
Onderwerp: Een update over de beveiliging van mijn LinkedIn-account
“Hoi allemaal, ik wil even laten weten dat mijn LinkedIn-account onlangs is overgenomen door een onbevoegde partij. Ik heb de volledige controle terug en het account beveiligd. Het spijt me oprecht als je ongebruikelijke berichten hebt ontvangen of vreemde activiteit op mijn profiel hebt gezien. Dank voor je begrip.”
Dit werkt omdat het direct is, verantwoordelijkheid neemt en je netwerk geruststelt dat het probleem is opgelost. Het is een cruciale eerste stap om het vertrouwen te herstellen.
Belangrijke contacten persoonlijk benaderen
Een openbare post werkt voor je bredere netwerk, maar je belangrijkste contacten verdienen een persoonlijk bericht. Denk aan je klanten, sterkste prospects en nauwe collega’s, iedereen die de hacker gericht kan hebben benaderd. Voor deze groep is een privébericht nodig.
Hier mag je iets uitgebreider zijn, maar blijf professioneel. Erken de inbreuk en bied persoonlijk je excuses aan als diegene een kwaadaardig bericht heeft ontvangen.
Een eenvoudig kader voor dat privébericht:
- Voor een klant of prospect: “Hoi [Name], ik schrijf je om persoonlijk mijn excuses aan te bieden. Mijn LinkedIn-account is onlangs gecompromitteerd en ik vrees dat je een vreemd bericht van mijn profiel hebt ontvangen. Ik heb mijn account beveiligd, maar ik wilde je rechtstreeks benaderen om mijn spijt te uiten voor eventuele verwarring. Ik hecht waarde aan onze connectie en wilde dat je het persoonlijk van mij hoort.”
Dit kleine gebaar laat zien dat de relatie je een persoonlijk bericht waard is. Dat werkt lang door.
De nasleep managen
Ook nadat je iedereen hebt geïnformeerd, kunnen er kwesties blijven hangen. Heeft de hacker een golf spamachtige berichten gestuurd, dan hebben andere gebruikers je account misschien gemeld. Dat kan tijdelijke beperkingen van LinkedIn uitlokken, zelfs nadat je het account terughebt.
Gebeurt dat, dan moet je LinkedIn-support opnieuw benaderen. Leg de situatie uit en geef het zaaknummer van je oorspronkelijke melding, zodat het sneller gaat.
Zie dit tot slot als een gedwongen moment om op te ruimen. Als het stof is neergedaald, is het het perfecte moment om je profiel nog eens na te lopen. Alles kloppend en professioneel maken is een sterke manier om je geloofwaardigheid te herstellen. Meer lees je door je LinkedIn-profieloptimalisatie onder de knie te krijgen.
Een vesting rond je LinkedIn-account bouwen
Als je weer in je account zit en de schade hebt bekeken, is de volgende stap cruciaal: zorgen dat dit nooit meer gebeurt. Als iemand zegt “mijn LinkedIn-account is gehackt”, komt dat bijna altijd doordat een paar basismaatregelen voor beveiliging zijn overgeslagen. Ga verder dan alleen je wachtwoord wijzigen en bouw een echte verdediging rond je professionele identiteit.
Vergis je niet, accountovernames zijn inmiddels een epidemie. Alleen in 2025 zijn in de grote wereldwijde markten een duizelingwekkende 1.2 miljoen LinkedIn-hacks gemeld. Deze golf werd grotendeels gevoed door eerdere datalekken, zoals de enorme scrape van juni 2021 die details van 700 miljoen profielen blootlegde, dat is 92% van de gebruikersbasis op dat moment.
Aanvallers gebruikten die berg data voor meedogenloze brute-force- en phishingcampagnes, met een stijging van 250% in aanvallen die gericht waren op salesprofessionals en recruiters.
De niet-onderhandelbare tweefactorauthenticatie aanzetten
Doe je na deze tekst maar één ding, doe dan dit: zet tweefactorauthenticatie (2FA) aan. Een tip uit de praktijk: niet elke 2FA is gelijk. SMS als tweede code is beter dan niets, maar niet waterdicht. Hackers kunnen via “SIM-swapping” je telefoonnummer zelf kapen.
De gouden standaard, en wat ik iedereen aanraad, is een authenticator-app.
- Pak een authenticator-app: Installeer een betrouwbare app zoals Google Authenticator, Microsoft Authenticator of Authy op je smartphone.
- Ga naar de beveiliging van LinkedIn: Navigeer naar “Instellingen en privacy”, dan “Aanmelden en beveiliging”, en zoek “Verificatie in twee stappen”.
- Scan de QR-code: Kies de optie “Authenticator-app”. LinkedIn toont een QR-code. Open je nieuwe app en scan die.
- Bevestig en bewaar je back-ups: De app geeft een code van 6 cijfers. Vul die in bij LinkedIn om de setup af te ronden. Bewaar vooral de herstelcodes die LinkedIn je geeft op een veilige plek, bijvoorbeeld in een speciale wachtwoordmanager.
Zelfs als iemand je wachtwoord heeft, komt diegene niet verder zonder de steeds wisselende code van je telefoon.
Doe regelmatig een beveiligingscheck
Een sterke vesting heeft wachters die af en toe de rand aflopen. Zet je beveiliging niet op en vergeet die daarna. Ik maak er een gewoonte van om elk kwartaal een korte controle te doen. Dat kost maar een paar minuten.
Deze check heeft twee delen die je niet mag overslaan:
- Actieve sessies nalopen: Onder “Waar je bent aangemeld” zie je elk apparaat en elke locatie die nu op je account is ingelogd. Zie je een browser of stad die je niet herkent, klik dan meteen op “Sessie beëindigen”. Het is ook verstandig om periodiek alle sessies af te melden en fris te beginnen.
- Apps van derden controleren: Ga naar “Gegevensprivacy” en dan “Toegestane services”. Deze pagina toont elk extern hulpmiddel waaraan je ooit toegang tot je LinkedIn-gegevens hebt gegeven. Wees streng. Trek de toegang in voor elke app die je niet meer gebruikt of vertrouwt. Elke gekoppelde app is een extra mogelijke deur voor een aanvaller.
Kernpunt: Zie je LinkedIn-account als je huis. Je zou geen reservesleutels uitdelen aan willekeurige diensten en daarna vergeten wie ze heeft. Oude app-rechten opruimen is de digitale versie van het slot vervangen.
Verdergaande strategieën voor outreachprofessionals
In B2B-sales, demand generation of recruitment is een LinkedIn-account niet alleen een profiel. Het is een kritisch bedrijfsbezit. Als je pipeline ervan afhangt, is standaardbeveiliging niet genoeg. De data zijn ontnuchterend: 78% van de gehackte LinkedIn-accounts hoort bij B2B-gebruikers die het platform voor outreach gebruiken.
Nog harder: een harde 45% van de slachtoffers eindigt met een permanente stille blokkade. Dat kan de dagelijkse uitnodigingslimieten lamleggen en de hele outreachmotor ontsporen.
Om dit te voorkomen gebruiken de best presterende teams een paar concrete strategieën om hun operatie te beschermen:
- Dedicated proxies: Een dedicated proxy maskeert je IP-adres. Dat helpt rode vlaggen te vermijden als je meerdere accounts beheert of automatisering vanaf één locatie gebruikt.
- Gescheiden browserprofielen: Hulpmiddelen zoals GoLogin of MultiLogin maken voor elk LinkedIn-account een volledig eigen browseromgeving. Dat isoleert cookies en digitale vingerafdrukken en voorkomt dat ze aan elkaar worden gekoppeld.
De sterkste beveiliging is echter om vanaf het begin op een steviger fundament te staan. Voor teams met campagnes op hoog volume en hulpmiddelen zoals PhantomBuster of LinkedHelper verandert het gebruik van kant-en-klare, op identiteit geverifieerde accounts het spel. Dat zijn echte profielen, geverifieerd met een overheidsidentiteitsbewijs, al opgewarmd met honderden connecties, en gebouwd voor veilige outreach met hogere limieten.
De volledige gids over hoe je outreach beschermt en opschaalt lees je hier: LinkedIn-accountbeveiliging in 2026: outreach beschermen en opschalen. Deze aanpak geeft je volledig eigendom en een vervangingsgarantie, en haalt het enorme risico weg om je bedrijf op een kwetsbaar bezit te bouwen.
Nadat je je account hebt dichtgezet, hoort bij het herstel van je professionele reputatie ook dat je je profiel aanscherpt. Zorg dat het je expertise en professionaliteit laat zien door te leren hoe je je LinkedIn-profieloptimalisatie verbetert.
Je vragen beantwoord
Het is volkomen normaal dat er talloze vragen door je hoofd schieten als je LinkedIn-account is gecompromitteerd. De onzekerheid boven op de inbreuk is stressvol. Laten we de meest voorkomende zorgen aanpakken die ik van professionals in deze situatie hoor.
Hoe lang duurt het echt voordat ik mijn account terugheb?
Hier heb je geduld nodig. Officieel kan het herstel bij LinkedIn van een paar werkdagen tot meerdere weken duren. Uit mijn ervaring zijn de twee grootste factoren de complexiteit van de hack en de kwaliteit van je bewijs.
Het beste wat je kunt doen om het te versnellen, is een duidelijke, niet-bijgesneden foto van je overheidsidentiteitsbewijs insturen. Hoor je na 3-5 werkdagen niets, stuur dan een beleefde opvolging op je bestaande ticket. Open geen nieuwe tickets. Dat verwart alleen de supportwachtrij en kan je juist terugzetten.
Zijn mijn connecties en profielgegevens weg?
Waarschijnlijk niet. Het herstelproces van LinkedIn is verrassend goed, en in de meeste gevallen krijg je je account terug met connecties, berichten en profielgeschiedenis intact. De keerzijde: het opruimen ligt bij jou.
Je moet spam-posts van de hacker handmatig verwijderen, vreemde berichten weghalen en toegevoegde connecties kritisch bekijken. In zeldzame, zware gevallen kan er gegevensverlies zijn of zelfs een permanente beperking van het account, maar dat is niet de norm.
Belangrijk inzicht: Zie jezelf na het terugkrijgen van toegang als een digitale detective. De schade controleren is geen suggestie. Het is de stap waarmee je je professionele identiteit terugpakt en voorkomt dat er later nog kwesties opduiken.
De hacker heeft mijn inlogmail gewijzigd. Zit ik er voorgoed uit?
Dit is een klassieke en beangstigende overnametactiek. Ze wijzigen de e-mail om je toegang af te snijden, maar het is geen doodlopende weg. Je hebt een duidelijk pad vooruit.
Gebruik meteen het officiële formulier van LinkedIn “Een gehackt account melden”. Dit proces is precies voor dit scenario gemaakt en vraagt je te bewijzen wie je bent met een overheidsidentiteitsbewijs. Die identiteitscontrole is je troef. Die omzeilt elke wijziging van de hacker en is je sleutel om weer binnen te komen.
Hoe zorg ik dat dit nooit meer gebeurt?
Geen enkele beveiliging is voor 100% waterdicht, maar je kunt je account absoluut een veel harder doelwit maken. Dit werkt in de praktijk:
- Zet tweefactorauthenticatie (2FA) aan: Dit is niet onderhandelbaar. Gebruik een authenticator-app zoals Google Authenticator in plaats van sms-codes, die kwetsbaar zijn voor SIM-swapping.
- Gebruik een uniek, sterk wachtwoord: Hergebruik geen wachtwoorden van andere sites. Een wachtwoordmanager maakt dit eenvoudig.
- Controleer je account regelmatig: Loop eens per kwartaal je actieve sessies en gekoppelde apps van derden na. Trek de toegang in voor alles wat je niet herkent of niet meer gebruikt.
Voor bedrijven die van outreach afhangen, is de veiligste langetermijnstrategie om aparte, dedicated accounts voor je team te gebruiken. Zo blijft je kernbedrijf afgeschermd van dit operationele risico.
Voor sales- en recruitmentteams, waarbij een gehackt account een hele pipeline kan laten ontsporen, biedt BIDVA een veilig alternatief. Wij leveren echte, op identiteit geverifieerde LinkedIn-accounts die goed zijn opgewarmd en klaar voor outreach, en je kernoperatie vanaf dag één beschermen. Beveilig je outreachstrategie en bezoek vandaag nog BIDVA.





