
Il mio account LinkedIn è stato hackerato: passi immediati

Quella stretta allo stomaco è inconfondibile. Hai appena capito che il tuo account LinkedIn è stato hackerato. Il primo istinto può essere il panico, ma ciò che fai nei prossimi 30 minuti è decisivo per riprendere la tua identità professionale e limitare i danni.
Non è il momento di un’indagine approfondita. È triage. Gli unici obiettivi, adesso, sono cacciare l’intruso e riprendere il controllo.
Il piano d’azione immediato dei 30 minuti
I primi segnali possono essere evidenti o sorprendentemente sottili. Magari sei del tutto chiuso fuori e la password all’improvviso non funziona. Oppure vedi post strani nel feed, messaggi che sai di non aver inviato o richieste di collegamento da perfetti sconosciuti.
Qualunque sia il segnale, devi agire in fretta.
Primo triage: riesci ancora ad accedere?
Tutto dipende da una domanda semplice: riesci ancora ad accedere all’account? La risposta ti indica il passo immediato successivo.
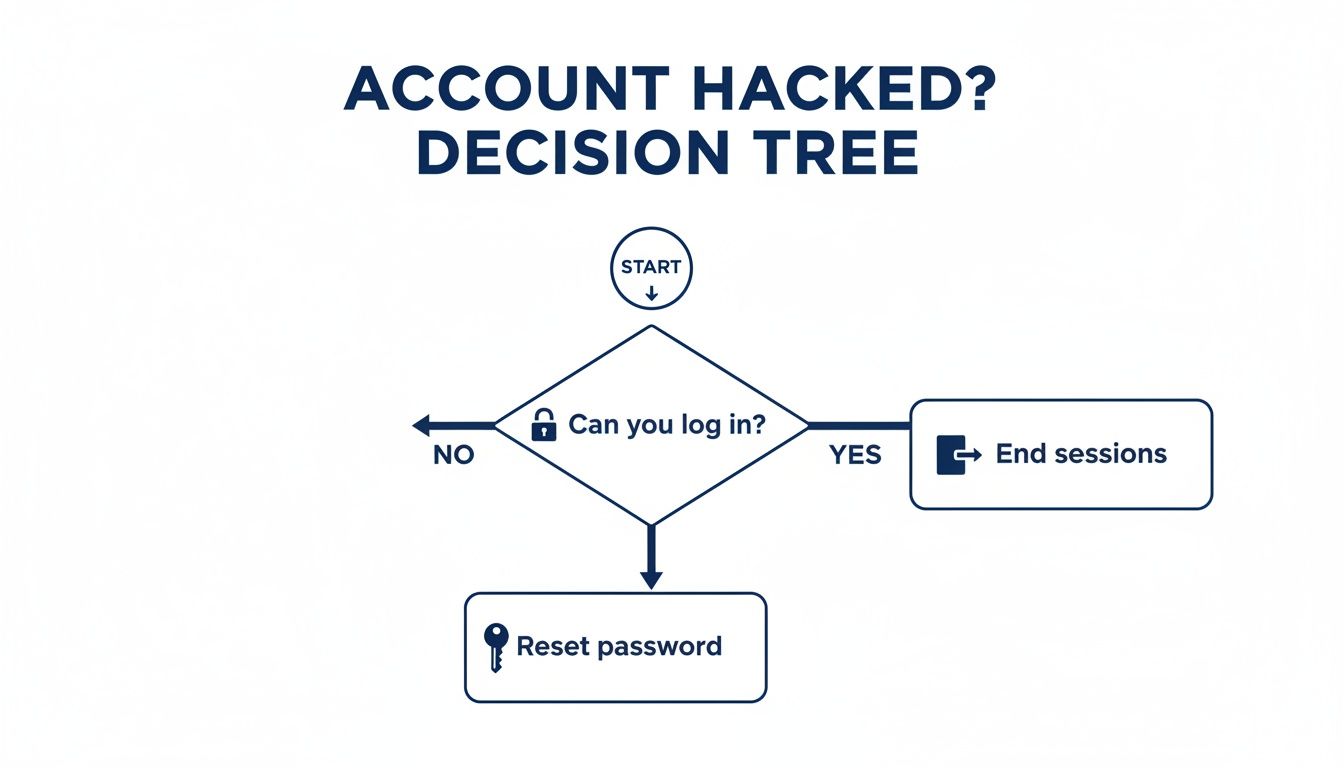
Se riesci a entrare: non esitare. La prima mossa è chiudere forzatamente tutte le altre sessioni attive. È così che butti fuori l’hacker dall’account. Vai su «Impostazioni e privacy», poi «Accesso e sicurezza», e trova la sezione «Dove hai effettuato l’accesso». Da lì puoi terminare ogni singola sessione. Fatto questo, cambia subito la password con una nuova e robusta.
Se sei chiuso fuori: quasi certamente l’aggressore ha già cambiato la password. Vai alla pagina di accesso di LinkedIn e clicca «Password dimenticata?». Parte un link di reset verso la tua email. Controlla ogni casella che potresti aver collegato al profilo e non dimenticare lo spam.
Questo albero decisionale lo mostra in modo visivo. La strada da seguire dipende tutta dal fatto che tu abbia ancora accesso.
A volte i segni di una compromissione sono chiari, altre volte sono più difficili da vedere. Usa questo riferimento rapido per capire cosa può stare succedendo e cosa fare per primo.
Azioni immediate in base al tipo di attacco
| Sintomo dell’attacco | Causa più probabile | La tua prima azione |
|---|---|---|
| Chiuso fuori dall’account; «Password dimenticata» non funziona | L’hacker ha cambiato la password e l’email principale | Trova subito l’email di sicurezza di LinkedIn e clicca il link per segnalare il cambio di email non autorizzato. |
| Vedi post o messaggi che non hai creato | L’hacker ha una sessione attiva sul tuo account | Accedi, vai su «Dove hai effettuato l’accesso», termina tutte le sessioni e poi cambia la password. |
| La foto del profilo o la bio è stata cambiata | L’aggressore sta cercando di deturpare il profilo o di impersonarti | Segui gli stessi passi: termina tutte le sessioni, cambia la password e annulla le modifiche al profilo. |
| Ricevi un’email da LinkedIn su un nuovo accesso | Accesso non autorizzato, ma potrebbero non aver ancora cambiato le credenziali | Vai subito alle sessioni, termina quella che non riconosci e poi cambia la password. |
In ogni scenario, un’azione rapida e decisa è la difesa migliore una volta che la violazione è già avvenuta.
Valutare il danno iniziale
Mentre fai questi primi passi critici, tieni d’occhio la casella di posta. Cerchi avvisi di sicurezza di LinkedIn su modifiche recenti all’account. Una tattica comune degli hacker è cambiare in fretta l’email principale dell’account: è il loro biglietto per chiuderti fuori in modo definitivo. Se vedi un avviso su un cambio di email che non hai fatto, devi cliccare il link in quel messaggio e segnalarlo a LinkedIn subito.
L’abbiamo visto succedere innumerevoli volte. Puoi approfondire come proteggere l’accesso all’email nella nostra guida sulle buone pratiche per LinkedIn: Padroneggiare le buone pratiche di accesso all’email su LinkedIn nel 2026
Una lezione dall’esperienza: il tempo non è dalla tua parte. Gli aggressori lavorano in fretta. Nel tempo di un caffè possono scaricare l’intera lista di collegamenti, inviare link di phishing ai clienti più importanti o modificare il profilo per rovinarti la reputazione. Ogni secondo conta.
Per chi gestisce team, o vuole semplicemente un approccio più strutturato, avere un modello di manuale di risposta agli incidenti personale può salvarti. Suona aziendale, ma l’idea di fondo, passi chiari e definiti in anticipo, è preziosa per attraversare una crisi personale come questa.
Ok, respira. Seguendo queste azioni immediate di contenimento hai fatto la cosa più importante per fermare l’emorragia. Ora puoi passare dalla modalità di emergenza al processo ufficiale di recupero.
Una volta contenuto il danno immediato, è il momento di lavorare direttamente con LinkedIn per riavere l’account. Non è un semplice reset della password: dovrai dimostrare di essere il titolare legittimo, e questo significa affrontare il processo ufficiale di recupero di LinkedIn. Può mettere alla prova la pazienza, ma è l’unico modo affidabile per riprendere il controllo.
Purtroppo le prese di controllo degli account sono più comuni di quanto si pensi, spesso alimentate da fughe di dati enormi. Pensa all’incidente del giugno 2021, in cui i dati di quasi 700 milioni di account, un impressionante 92% dei 756 milioni di utenti di LinkedIn all’epoca, sono stati raccolti dagli aggressori. Le password non sono state rubate in modo diretto, ma gli hacker hanno usato l’API di LinkedIn per raccogliere dati pubblici dei profili e orchestrare attacchi mirati proprio come questo.
Aprire la pratica ufficiale di recupero
Per prima cosa devi segnalare l’account hackerato. Poiché è probabile che tu sia chiuso fuori, non puoi passare dal centro assistenza normale. Devi usare il modulo dedicato di LinkedIn per gli account compromessi.
Prima ancora di cliccare il link, raduna le informazioni. Averle pronte ti risparmia molta frustrazione.
- L’URL del profilo: è il link diretto al profilo (per esempio
LinkedIn.com/in/tuo-nome). Se non lo ricordi, una ricerca rapida del tuo nome completo e dell’azienda di solito lo fa comparire. - L’email associata: dovrai indicare l’email che usavi per accedere, anche se l’hacker l’ha già cambiata. Se avevi più email collegate all’account, elencale tutte.
- Una email nuova e sicura: è decisivo. LinkedIn ha bisogno di un canale sicuro per comunicarti, quindi indica un indirizzo che sai essere sicuro e a cui l’aggressore non può accedere.
Superare la verifica dell’identità
È il momento decisivo. Poiché l’hacker ha probabilmente cambiato password ed email, LinkedIn deve verificare che sei tu, e lo fa controllando un documento d’identità. Non c’è modo di saltare questo passo.
Ti verrà chiesto di caricare una foto della patente, del passaporto o di un’altra carta d’identità nazionale.
Per evitare che la richiesta ti torni indietro, la foto deve essere perfetta:
- Nitidissima: l’immagine deve essere nitida e ben illuminata. Ogni parola, nome e data di scadenza compresi, deve essere facile da leggere.
- Mostra tutto il documento: non ritagliare la foto. Tutti e quattro gli angoli del documento devono essere visibili.
- Il nome deve corrispondere: il nome sul documento deve corrispondere al nome del profilo LinkedIn. Se non corrisponde, usa la casella di testo prevista per spiegare la differenza (per esempio un matrimonio recente o un cambio di nome legale).
Consiglio pratico: la qualità della foto del documento è il singolo fattore che pesa di più sulla velocità con cui riottieni l’account. Ho visto casi trascinarsi per settimane solo per un’immagine sfocata o ritagliata. Prenditi il minuto in più per farla giusta la prima volta.
Dopo aver inviato il ticket ricevi una conferma automatica. Poi inizia l’attesa. Una persona reale deve esaminare il caso, e può volerci da qualche giorno a un paio di settimane se la situazione è complicata.
Un esempio reale
Una volta ho lavorato con un responsabile commerciale che si è trovato esattamente in questa situazione. Il suo account era stato dirottato e usato per inviare messaggi di phishing ai clienti più importanti: un incubo totale. Era del tutto chiuso fuori.
Ha presentato subito una segnalazione con una foto chiara del passaporto e l’elenco di tutti gli indirizzi email che conosceva. Dopo quattro giorni senza risposta oltre alla conferma automatica, ha risposto all’email del ticket, ripetendo con cortesia il numero di pratica e sottolineando il danno in corso alla sua reputazione professionale.
Ha funzionato. Il giorno dopo un agente dell’assistenza gli ha risposto con un link sicuro per reimpostare le credenziali. La sua storia mostra che essere persistenti, restando cortesi, può fare tutta la differenza. A volte un attacco di questo tipo può portare anche a un messaggio di account LinkedIn limitato, che segue un percorso di recupero simile ma distinto.
Fare un audit dei danni dopo l’attacco
Rientrare nell’account è un sollievo enorme, ma il lavoro non è finito. Ora devi passare dalla risposta di emergenza al detective digitale. Devi dare per scontato che l’aggressore abbia toccato tutto, ed è tuo compito controllare l’account con cura per trovare e annullare i danni prima che affondino la tua reputazione professionale.
Pensalo come un’indagine forense del tuo spazio digitale. Questo processo è decisivo. Se non trovi e non annulli modifiche o messaggi non autorizzati, puoi ritrovarti a gestire le conseguenze, come problemi di fiducia duraturi con la rete, per mesi. Inizia trattando il profilo come una possibile scena e documenta tutto ciò che trovi.
Checklist di profilo e impostazioni
Prima affrontiamo le parti più visibili dell’account: il profilo pubblico e le impostazioni private. Gli hacker spesso fanno modifiche sottili, pensate per creare caos, rubare opportunità o semplicemente farti fare una brutta figura.
Ripassa il profilo pezzo per pezzo, controllando queste aree chiave per qualsiasi modifica non autorizzata:
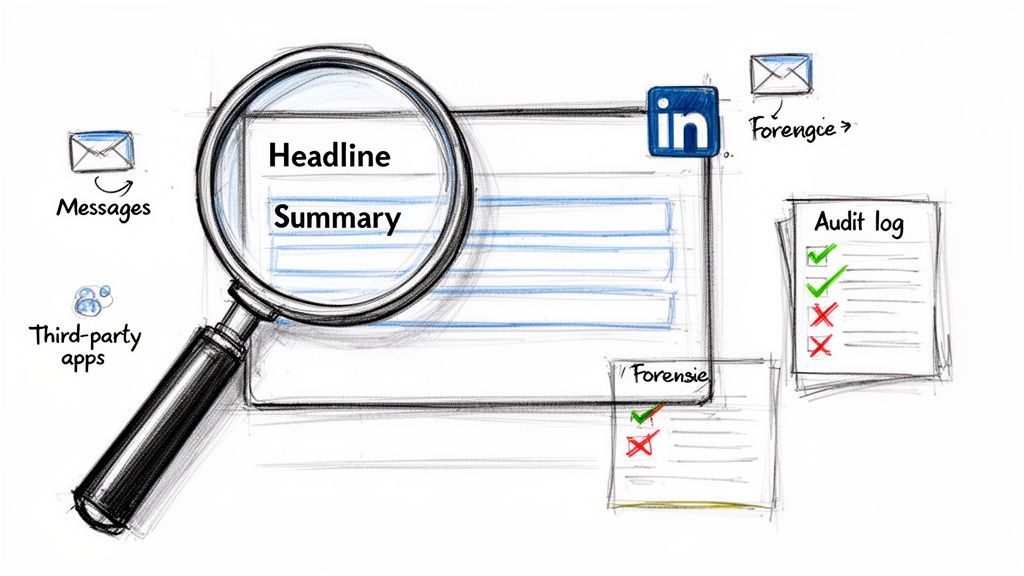
- Titolo e riepilogo: il tuo titolo professionale è stato alterato? Cerca link strani o messaggi insoliti nascosti nel riepilogo.
- Esperienza e formazione: gli aggressori possono aggiungere lavori falsi o togliere quelli legittimi per screditarti.
- Informazioni di contatto: questo pesa molto. Assicurati che email, numero di telefono e link al sito siano tutti tuoi e non siano stati sostituiti.
- Foto del profilo e banner: verifica che le immagini non siano state sostituite con qualcosa di inappropriato o non professionale.
Quando il lato pubblico è pulito, entra a fondo nelle impostazioni di sicurezza. Vai alla sezione «Accesso e sicurezza» e passa in rassegna ogni opzione. Fai attenzione soprattutto a «Indirizzi email» e «Numeri di telefono», per assicurarti che non siano stati aggiunti contatti strani. È una classica porta sul retro che gli aggressori si lasciano per rientrare più tardi.
Controllare l’attività dell’account
Con il profilo messo in sicurezza, è il momento di capire cosa l’hacker ha fatto mentre aveva il controllo. Significa rivedere messaggi, richieste di collegamento e feed di attività. È spesso qui che trovi il danno più grave.
Il fuoco principale deve essere sui messaggi privati. Apri la cartella inviati e scansiona con metodo tutto ciò che non riconosci. Gli hacker adorano usare account compromessi per inviare link di phishing o malware ai collegamenti di fiducia del titolare, sfruttando il tuo nome per ingannare gli altri.
L’incubo di una recruiter: abbiamo lavorato con una recruiter aziendale il cui account era stato dirottato. Gli aggressori non hanno deturpato il profilo: hanno pubblicato diverse offerte di lavoro false e molto pagate. Poi hanno usato il suo account per scrivere a decine di candidati speranzosi, indirizzandoli a un sito di phishing pensato per rubare dati personali. Documentando ogni post falso e ogni messaggio inviato, ha potuto lavorare con il team comunicazione dell’azienda per pubblicare un chiarimento, proteggendo sia la sua reputazione sia quella del datore di lavoro.
Questo tipo di revisione sistematica è la difesa migliore contro un danno di reputazione duraturo.
Collegamenti e app di terze parti
Infine devi ripulire la rete e tagliare ogni permesso che l’aggressore può aver concesso. Si tratta di chiudere i punti di accesso rimasti e togliere le aggiunte dannose che possono aver piantato.
Ci sono due posti critici da controllare:
- Rivedi i collegamenti recenti: vai su «La mia rete» e guarda i collegamenti aggiunti di recente. Gli aggressori spesso aggiungono altri account falsi o dannosi per allargare la rete in vista di truffe future. Non esitare a togliere chi non conosci o di cui non ti fidi.
- Controlla le app di terze parti: vai nelle impostazioni «Privacy dei dati» e trova «Servizi consentiti». Questa pagina elenca ogni app di terze parti con accesso ai tuoi dati LinkedIn. Se vedi qualcosa che non riconosci o che non usi più, revoca l’accesso subito. È un passo decisivo che troppe persone saltano.
Completare questo audit dei danni non è negoziabile. È l’unico modo per essere certi di aver ripreso l’account, riparato il danno immediato e chiuso ogni porta sul retro che l’aggressore ha lasciato aperta. Quando l’hai fatto, puoi finalmente passare a riparare la reputazione professionale.
Riparare la reputazione professionale
Una volta capito cosa ha fatto l’hacker, inizia il lavoro vero: gestire le conseguenze e ricostruire la fiducia. Un account compromesso può danneggiare in modo serio la tua posizione professionale, e il modo in cui comunichi ciò che è successo è tutto. La chiave è essere trasparenti e rassicuranti, senza creare panico.
Non è il momento di raccontare minuto per minuto la tecnica di quando il mio account LinkedIn è stato hackerato. Devi mostrare di avere il controllo, di assumerti la responsabilità e di tenere alla tua integrità professionale. Nella maggior parte dei casi, un unico post pubblico scritto con cura è il punto di partenza giusto.
Scrivere un annuncio pubblico
Il post pubblico deve essere breve, professionale e dritto al punto. Resisti alla tentazione di un linguaggio emotivo o di un romanzo sull’esperienza. Dì i fatti: l’account è stato compromesso, ora è al sicuro e ti dispiace per qualsiasi attività strana.
Ecco un messaggio semplice ed efficace che puoi adattare. Trova l’equilibrio giusto tra informare e mantenere la calma.
Oggetto: un aggiornamento sulla sicurezza del mio account LinkedIn
«Ciao a tutti, volevo farvi sapere che il mio account LinkedIn è stato di recente compromesso da una persona non autorizzata. Ho ripreso il pieno controllo e messo l’account in sicurezza. Mi scuso se avete ricevuto messaggi insoliti o visto attività strane dal mio profilo in questo periodo. Grazie per la comprensione.»
Questo approccio funziona perché è diretto, si assume la responsabilità e rassicura la rete che il problema è risolto. È un primo passo decisivo per ricucire i rapporti.
Scrivere ai contatti di alto valore
Un post pubblico va bene per la rete più ampia, ma i contatti più importanti meritano un tocco personale. Pensa a clienti, prospect principali e colleghi stretti: chiunque l’hacker possa aver preso di mira in modo specifico. Per questo gruppo un messaggio privato è essenziale.
Qui puoi essere un po’ più dettagliato, restando professionale. Riconosci la violazione e scusati di persona se hanno ricevuto un messaggio dannoso.
Ecco una struttura semplice per quel messaggio privato:
- Per un cliente o un prospect: «Ciao [Nome], ti scrivo per scusarmi di persona. Il mio account LinkedIn è stato compromesso di recente e temo che tu abbia ricevuto un messaggio strano dal mio profilo. Ho messo l’account in sicurezza, ma volevo scriverti direttamente per dirti quanto mi dispiace per la confusione che può aver creato. Ci tengo a questo collegamento e volevo che lo sapessi da me.»
Questo piccolo gesto mostra che tieni alla relazione abbastanza da scrivere uno a uno, e fa molta strada.
Gestire il dopo
Anche dopo aver avvisato tutti, qualche problema può restare. Per esempio, se l’hacker ha inviato una marea di messaggi spam, altri utenti possono aver segnalato l’account. Questo a volte fa scattare limitazioni temporanee da parte di LinkedIn, anche dopo che l’hai recuperato.
Se succede, dovrai contattare di nuovo l’assistenza LinkedIn. Spiega la situazione e indica il numero di pratica della segnalazione originale, per accelerare.
Infine, pensala come un’occasione forzata di fare ordine. Quando la polvere si posa, è il momento giusto per ripassare il profilo. Assicurarti che tutto sia accurato e professionale è un ottimo modo per ristabilire la credibilità. Puoi approfondire padroneggiando la tua ottimizzazione del profilo LinkedIn.
Costruire una fortezza intorno all’account LinkedIn
Quando sei riuscito a rientrare nell’account e hai fatto il punto dei danni, il passo successivo è decisivo: fare in modo che non succeda mai più. Quando sento qualcuno dire «il mio account LinkedIn è stato hackerato», è quasi sempre perché sono state trascurate poche misure di sicurezza di base. Andiamo oltre il semplice cambio di password e costruiamo una difesa vera intorno alla tua identità professionale.
Non c’è dubbio: le prese di controllo degli account sono ormai un’epidemia. Nel solo 2025 sono stati segnalati 1.2 milioni di attacchi a LinkedIn nei principali mercati globali. Quest’ondata è stata alimentata in gran parte da violazioni di dati passate, come l’enorme raccolta del giugno 2021 che ha esposto dettagli di 700 milioni di profili, cioè il 92% della base utenti dell’epoca.
Gli aggressori hanno usato quella miniera di dati per lanciare campagne incessanti di forza bruta e phishing, causando un aumento del 250% degli attacchi puntati dritto su commerciali e recruiter.
Attiva l’autenticazione a due fattori, che non è negoziabile
Se fai una sola cosa dopo aver letto questo, fai questa: attiva l’autenticazione a due fattori (2FA). Un consiglio da chi lo fa: non tutte le 2FA sono uguali. Usare gli SMS per il secondo codice è meglio di niente, ma non è a prova di errore. Gli hacker possono usare attacchi di «SIM swap» per dirottare il numero di telefono stesso.
Lo standard di riferimento, e ciò che consiglio a tutti, è un’app di autenticazione.
- Prendi un’app di autenticazione: installa sullo smartphone una app affidabile come Google Authenticator, Microsoft Authenticator o Authy.
- Vai alla sicurezza di LinkedIn: apri «Impostazioni e privacy», poi «Accesso e sicurezza», e trova «Verifica in due passaggi».
- Scansiona il codice QR: scegli l’opzione «App di autenticazione». LinkedIn ti mostra un codice QR: apri la nuova app e scansionalo.
- Verifica e salva i backup: l’app ti dà un codice a 6 cifre. Inseriscilo in LinkedIn per finire la configurazione. In modo decisivo, salva i codici di recupero di backup che LinkedIn ti dà in un posto sicuro, come un password manager dedicato.
Ora, anche se un ladro ottiene la password, si ferma senza il codice che cambia di continuo sul telefono.
Fai controlli di sicurezza regolari
Una fortezza solida ha bisogno che le guardie facciano il giro del perimetro, ogni tanto. Non impostare la sicurezza e poi dimenticartene. Io ho l’abitudine, ogni trimestre, di fare un audit rapido. Bastano pochi minuti.
Questo controllo ha due parti che non puoi saltare:
- Rivedi le sessioni attive: nelle impostazioni, sotto «Dove hai effettuato l’accesso», vedi ogni dispositivo e ogni luogo attualmente collegato all’account. Se noti un browser o una città che non riconosci, clicca «Termina sessione» subito. È anche saggio disconnettere periodicamente tutte le sessioni, per ripartire da zero.
- Controlla le app di terze parti: vai su «Privacy dei dati» e poi «Servizi consentiti». Questa pagina elenca ogni strumento esterno a cui hai mai dato il permesso di accedere ai dati LinkedIn. Sii inflessibile. Revoca l’accesso a ogni app che non usi più o di cui non ti fidi. Ogni app collegata è un’altra possibile porta per un aggressore.
Punto chiave: pensa all’account LinkedIn come a casa tua. Non daresti chiavi di riserva a servizi a caso per poi dimenticare chi le ha. Pulire con regolarità i vecchi permessi delle app è la versione digitale del cambiare le serrature.
Strategie avanzate per chi fa prospezione
Per chi lavora nelle vendite B2B, nella generazione della domanda o nel recruiting, un account LinkedIn non è solo un profilo: è un asset di business critico. Quando la pipeline dipende da quello, la sicurezza standard non basta. I dati raccontano una storia preoccupante: il 78% degli account LinkedIn hackerati appartiene a utenti B2B che si affidano alla piattaforma per la prospezione.
Peggio ancora, un brutale 45% delle vittime di attacco finisce con shadowban permanenti, che possono azzoppare i limiti giornalieri di inviti e far deragliare del tutto il motore di prospezione.
Per prevenirlo, i team che rendono meglio usano alcune strategie specifiche per proteggere le operazioni:
- Proxy dedicati: un proxy dedicato maschera l’indirizzo IP e aiuta a evitare segnali rossi quando gestisci più account o usi strumenti di automazione da un solo luogo.
- Profili browser separati: strumenti come GoLogin o MultiLogin creano ambienti di navigazione del tutto separati per ogni account LinkedIn. Isolano cookie e impronte digitali e impediscono che vengano associati.
La mossa di sicurezza definitiva, però, è partire da una base più solida fin dall’inizio. Per i team che fanno campagne ad alto volume con strumenti come PhantomBuster o LinkedHelper, usare account già costruiti e verificati con documento cambia le carte in tavola. Sono profili reali verificati con un documento d’identità, già «riscaldati» con centinaia di collegamenti e costruiti per una prospezione sicura e con limiti alti.
Puoi leggere la guida completa su come proteggere e scalare la prospezione nel nostro approfondimento Sicurezza dell’account LinkedIn nel 2026: proteggere e scalare la prospezione. Questo approccio ti dà piena proprietà e una garanzia di sostituzione, e toglie il rischio enorme di costruire il business su un asset fragile.
Dopo aver messo in sicurezza l’account, una parte essenziale del riparare la reputazione professionale è tornare a rifinire il profilo. Assicurati che rifletta la tua competenza e la tua professionalità, imparando come migliorare la tua ottimizzazione del profilo LinkedIn.
Le tue domande, con risposta
È del tutto normale avere un milione di domande in testa quando l’account LinkedIn viene compromesso. L’incertezza, sopra la violazione, è stressante. Affrontiamo alcune delle preoccupazioni più comuni che vedo nei professionisti in questa situazione.
Qual è la tempistica reale per riavere l’account?
Qui ti serve pazienza. In via ufficiale, i tempi di recupero di LinkedIn possono andare da pochi giorni lavorativi a diverse settimane. Per la mia esperienza, i due fattori più grandi sono la complessità dell’attacco e la qualità delle prove che fornisci.
La singola cosa migliore che puoi fare per accelerare è inviare una foto chiara e non ritagliata del documento d’identità. Se non senti nulla dopo 3-5 giorni lavorativi, manda un sollecito cortese sul ticket già aperto. Qualunque cosa tu faccia, non aprire ticket nuovi: confonde solo la coda dell’assistenza e può addirittura farti tornare indietro.
Collegamenti e dati del profilo spariranno?
Probabilmente no. Il processo di ripristino di LinkedIn è sorprendentemente buono e, nella maggior parte dei casi, l’account torna con collegamenti, messaggi e storia del profilo intatti. Il punto è che la pulizia tocca a te.
Dovrai passare e cancellare a mano i post spam che l’hacker ha pubblicato, togliere i messaggi strani che ha inviato e guardare con attenzione i collegamenti che ha aggiunto. È raro, ma i casi gravi possono portare a una perdita di dati o persino a limitazioni permanenti dell’account. Non è però la norma.
Idea chiave: pensati come un detective digitale dopo aver ripreso l’accesso. Controllare i danni non è un suggerimento: è un passo decisivo per riprendere la tua identità professionale e assicurarti che non emergano problemi residui più tardi.
L’hacker ha cambiato l’email di accesso: sono chiuso fuori per sempre?
È una tattica di presa di controllo classica, e spaventosa. Cambiano l’email per tagliarti l’accesso, ma non è un vicolo cieco. Hai una strada chiara.
Devi usare subito il modulo ufficiale di LinkedIn «Segnala un account hackerato». Questo processo è pensato proprio per questo scenario e ti chiederà di dimostrare chi sei caricando un documento d’identità. Questa verifica dell’identità è la tua carta decisiva: scavalca qualsiasi modifica fatta dall’hacker ed è la chiave definitiva per rientrare.
Come faccio a essere sicuro che non succeda mai più?
Nessuna sicurezza è a prova di errore al 100%, ma puoi rendere l’account un bersaglio molto, molto più difficile. Ecco cosa funziona davvero:
- Attiva l’autenticazione a due fattori (2FA): non è negoziabile. Usa un’app di autenticazione come Google Authenticator invece dei codici SMS, che sono vulnerabili agli attacchi di SIM swap.
- Usa una password unica e robusta: non riciclare password di altri siti. Un password manager rende la cosa semplice.
- Controlla l’account con regolarità: una volta a trimestre, rivedi le sessioni attive e le app di terze parti collegate. Revoca l’accesso a tutto ciò che non riconosci o che non usi più.
Per le aziende che dipendono dalla prospezione, ho sempre trovato che usare account separati e dedicati per il team sia la strategia più sicura nel lungo periodo. Isola il business principale da questo tipo di rischio operativo.
Per i team di vendita e recruiting, dove un account hackerato può far deragliare un’intera pipeline, BIDVA offre un’alternativa sicura. Forniamo account LinkedIn reali, verificati con documento, riscaldati come si deve e pronti per la prospezione, proteggendo le operazioni principali fin dal primo giorno. Metti in sicurezza la strategia di prospezione visitando BIDVA oggi.





