
Mon compte LinkedIn a été piraté : les étapes de récupération immédiates

Ce nœud à l’estomac ne trompe pas. Vous venez de comprendre que votre compte LinkedIn a été piraté. Votre premier réflexe sera peut-être de paniquer, mais ce que vous ferez dans les 30 prochaines minutes est absolument décisif pour récupérer votre identité professionnelle et limiter les dégâts.
Ce n’est pas le moment d’enquêter en profondeur. C’est le moment du tri d’urgence. Vos seuls objectifs pour l’instant : expulser l’intrus et reprendre le contrôle.
Votre plan d’action immédiat en 30 minutes
Les premiers signes peuvent être flagrants ou étonnamment discrets. Peut-être êtes-vous complètement bloqué et votre mot de passe ne fonctionne soudain plus. Ou peut-être voyez-vous des publications bizarres dans votre fil, des messages que vous êtes sûr de ne jamais avoir envoyés ou des invitations de parfaits inconnus.
Quel que soit le signal d’alerte, vous devez agir vite.
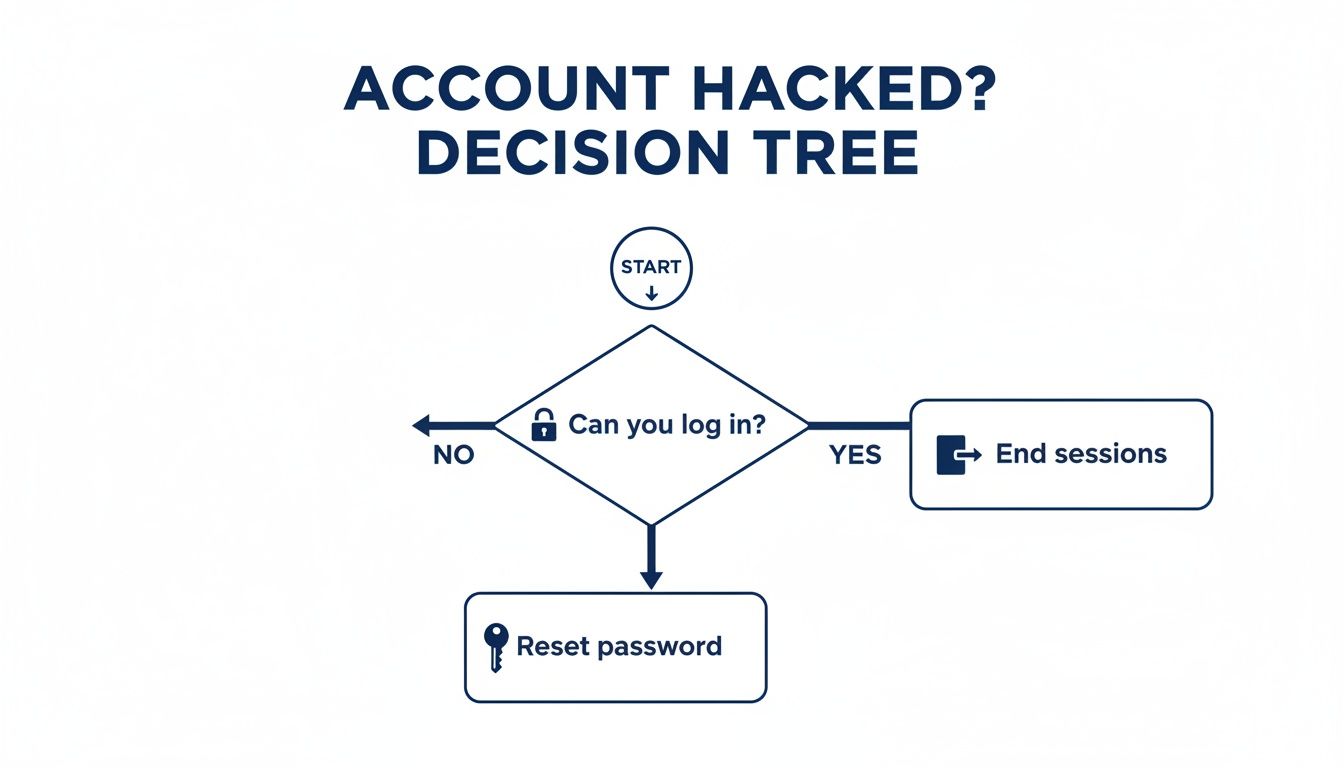
Premier tri : pouvez-vous encore vous connecter ?
Tout dépend d’une question simple : avez-vous encore accès à votre compte ? Votre réponse détermine votre prochaine étape.
Si vous pouvez vous connecter : n’hésitez pas. Votre première action est de mettre fin de force à toutes les autres sessions actives. C’est ainsi que vous expulsez le pirate de votre compte. Allez dans « Préférences et confidentialité », puis « Connexion et sécurité », et trouvez la section « Où vous êtes connecté ». De là, vous pouvez mettre fin à chaque session. Ensuite, remplacez immédiatement votre mot de passe par un nouveau mot de passe robuste.
Si vous êtes bloqué : cela signifie très probablement que l’attaquant a déjà changé votre mot de passe. Allez sur la page de connexion de LinkedIn et cliquez sur le lien « Mot de passe oublié ? ». Un lien de réinitialisation sera envoyé à votre adresse e-mail. Vérifiez bien toutes les adresses e-mail que vous avez pu associer à votre profil, sans oublier le dossier spam.
Cet arbre de décision résume visuellement la situation. La marche à suivre dépend entièrement de votre accès au compte.
Parfois, les signes d’une compromission sont évidents ; d’autres fois, ils sont plus difficiles à repérer. Servez-vous de ce tableau récapitulatif pour identifier ce qui se passe probablement et ce qu’il faut faire en premier.
Actions immédiates selon le type de piratage
| Symptôme du piratage | Cause la plus probable | Votre première action |
|---|---|---|
| Compte inaccessible ; « Mot de passe oublié » ne fonctionne pas | Le pirate a changé votre mot de passe et votre adresse e-mail principale | Retrouvez immédiatement l’e-mail de sécurité de LinkedIn et cliquez sur le lien pour signaler le changement d’adresse non autorisé. |
| Vous voyez des publications ou des messages que vous n’avez pas créés | Le pirate a une session active sur votre compte | Connectez-vous, allez dans « Où vous êtes connecté », mettez fin à toutes les sessions, puis changez votre mot de passe. |
| Votre photo de profil ou votre bio a été modifiée | L’attaquant cherche activement à dégrader votre profil ou à usurper votre identité | Suivez les mêmes étapes : mettez fin à toutes les sessions, changez votre mot de passe et annulez les modifications du profil. |
| Vous recevez un e-mail de LinkedIn signalant une nouvelle connexion | Accès non autorisé, mais les identifiants n’ont peut-être pas encore été modifiés | Allez immédiatement dans vos sessions, mettez fin à celle que vous ne reconnaissez pas, puis changez votre mot de passe. |
Quel que soit le scénario, une fois l’intrusion survenue, agir vite et avec détermination reste votre meilleure défense.
Évaluer les premiers dégâts
Pendant que vous effectuez ces premières étapes cruciales, gardez un œil sur votre boîte de réception. Cherchez toute alerte de sécurité de LinkedIn concernant des modifications récentes du compte. Une tactique courante des pirates consiste à changer rapidement l’adresse e-mail principale du compte, ce qui leur permet de vous en exclure définitivement. Si vous recevez une alerte concernant un changement d’adresse e-mail que vous n’avez pas fait, vous devez cliquer sur le lien de ce message pour le signaler immédiatement à LinkedIn.
Nous avons vu ce scénario d’innombrables fois. Pour en savoir plus sur la protection de votre accès e-mail, consultez notre dossier sur les bonnes pratiques LinkedIn : Accès e-mail sur LinkedIn : les bonnes pratiques à maîtriser en 2026
Une leçon tirée de l’expérience : le temps joue contre vous. Les attaquants agissent vite. Le temps de vous servir un café, ils peuvent télécharger toute votre liste de relations, envoyer des liens de phishing à vos clients les plus importants ou modifier votre profil pour ruiner votre réputation. Chaque seconde compte.
Si vous gérez une équipe ou si vous voulez simplement une approche plus structurée, disposer d’un modèle de playbook de réponse aux incidents personnel peut vous sauver la mise. Même si le concept paraît très « entreprise », l’idée de fond (avoir des étapes claires, définies à l’avance) est précieuse pour traverser une crise personnelle comme celle-ci.
Respirez. En suivant ces mesures de confinement immédiates, vous avez fait le plus important pour stopper l’hémorragie. Vous pouvez maintenant passer du mode urgence à la procédure de récupération officielle.
Une fois les dégâts immédiats contenus, il est temps de travailler directement avec LinkedIn pour récupérer votre compte. Il ne s’agit pas d’une simple réinitialisation de mot de passe : vous allez devoir prouver que vous êtes le propriétaire légitime, ce qui implique de passer par la procédure de récupération officielle de LinkedIn. Elle peut mettre votre patience à l’épreuve, mais c’est le seul moyen fiable de reprendre le contrôle.
Malheureusement, les prises de contrôle de comptes sont plus fréquentes qu’on ne le pense, souvent alimentées par des fuites de données massives. Souvenez-vous de l’incident de juin 2021, lors duquel des attaquants ont collecté les données de près de 700 millions de comptes, soit 92 % des 756 millions d’utilisateurs que comptait alors LinkedIn. Aucun mot de passe n’a été directement volé, mais les pirates ont utilisé l’API de LinkedIn elle-même pour récolter des données de profils publics, qu’ils ont ensuite exploitées pour orchestrer des attaques ciblées comme celle-ci.
Ouvrir votre demande de récupération officielle
Première chose à faire : signaler le compte piraté. Comme vous êtes probablement bloqué, vous ne pouvez pas simplement passer par le centre d’aide habituel. Vous devez utiliser le formulaire dédié de LinkedIn pour les comptes compromis.
Avant même de cliquer sur le lien, rassemblez vos informations. Les avoir sous la main vous épargnera bien des frustrations.
- L’URL de votre profil : c’est le lien direct vers votre profil (par exemple
LinkedIn.com/in/your-name). Si vous ne la connaissez pas par cœur, une recherche Google rapide avec votre nom complet et votre entreprise la fait généralement apparaître. - L’adresse e-mail associée : vous devrez indiquer l’adresse e-mail utilisée pour vous connecter, même si le pirate l’a déjà changée. Si plusieurs adresses étaient liées au compte, indiquez-les toutes.
- Une nouvelle adresse e-mail sécurisée : c’est essentiel. LinkedIn a besoin d’un canal sûr pour communiquer avec vous : fournissez une adresse que vous savez sécurisée et à laquelle l’attaquant n’a pas accès.
Réussir la vérification d’identité
C’est le moment décisif. Comme le pirate a probablement changé votre mot de passe et votre adresse e-mail, LinkedIn doit vérifier que vous êtes bien vous, et le fait en contrôlant votre pièce d’identité officielle. Impossible de contourner cette étape.
On vous demandera d’envoyer une photo de votre permis de conduire, de votre passeport ou d’une autre carte d’identité nationale.
Pour éviter que votre demande soit rejetée, assurez-vous que votre photo est irréprochable :
- Parfaitement nette : la photo doit être nette et bien éclairée. Chaque mot, y compris votre nom et la date d’expiration, doit être facile à lire.
- Le document en entier : ne recadrez pas la photo. Les quatre coins de la pièce d’identité doivent être visibles.
- Le nom doit correspondre : le nom figurant sur votre pièce d’identité doit correspondre au nom de votre profil LinkedIn. Si ce n’est pas le cas, utilisez le champ de texte prévu pour expliquer l’écart (par exemple un mariage récent ou un changement de nom officiel).
Conseil d’expert : la qualité de la photo de votre pièce d’identité est le facteur qui pèse le plus sur la rapidité de récupération de votre compte. J’ai vu des dossiers traîner pendant des semaines simplement à cause d’une image floue ou recadrée. Prenez une minute de plus pour la réussir du premier coup.
Après l’envoi de votre demande, vous recevrez une confirmation automatique. Commence alors l’attente. Une vraie personne doit examiner votre dossier, ce qui peut prendre de quelques jours à deux ou trois semaines si la situation est complexe.
Un exemple concret
J’ai accompagné un jour un responsable commercial qui s’est retrouvé exactement dans cette situation. Son compte avait été détourné pour envoyer des messages de phishing à ses clients les plus importants : un vrai cauchemar. Il n’avait plus aucun accès.
Il a immédiatement déposé un signalement avec une photo nette de son passeport et la liste de toutes ses adresses e-mail connues. Après quatre jours sans autre réponse que la confirmation automatique, il a répondu à l’e-mail de la demande en rappelant poliment son numéro de dossier et en insistant sur le préjudice continu pour sa réputation professionnelle.
Cela a fonctionné. Le lendemain, un agent du support lui a renvoyé un lien sécurisé pour réinitialiser ses identifiants. Son histoire montre qu’être persévérant, tout en restant poli, peut tout changer. Parfois, ce type de piratage peut même entraîner l’apparition d’un message de compte LinkedIn restreint, qui suit une procédure de récupération similaire mais distincte.
Faire l’audit des dégâts après le piratage
Retrouver l’accès à votre compte est un immense soulagement, mais le travail n’est pas terminé. Vous devez maintenant passer de la gestion de crise à l’enquête numérique. Partez du principe que l’attaquant a touché à tout : à vous d’auditer méticuleusement votre compte pour trouver et réparer les dégâts avant qu’ils ne coulent votre réputation professionnelle.
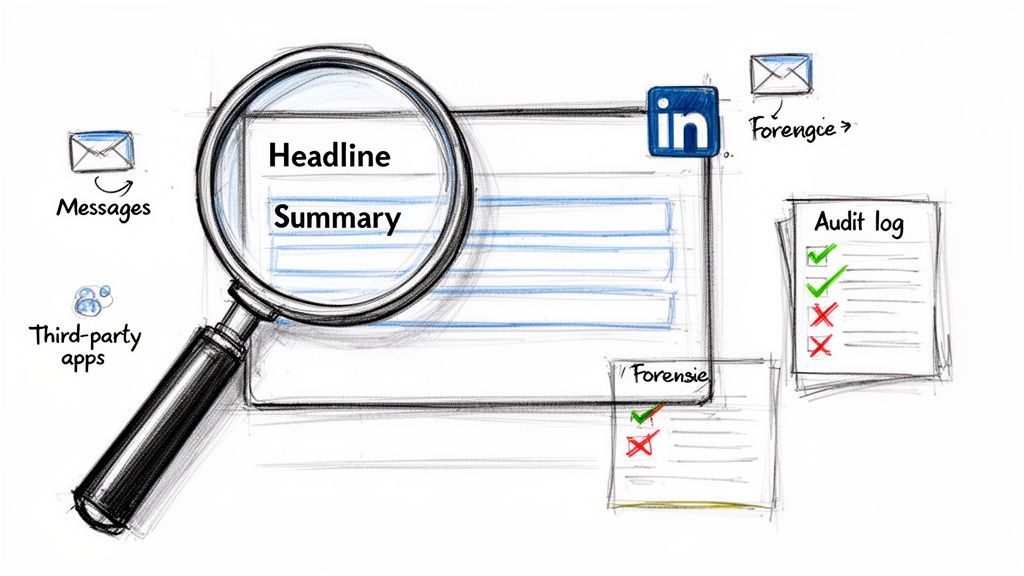
Voyez cela comme une enquête de police scientifique dans votre propre espace numérique. Cette étape est cruciale. Si vous ne repérez pas et n’annulez pas les modifications ou les messages non autorisés, vous pourriez en subir les conséquences pendant des mois, par exemple une perte de confiance durable au sein de votre réseau. Commencez par traiter votre profil comme une scène de crime potentielle et documentez tout ce que vous trouvez.
Votre checklist profil et paramètres
Commençons par les parties les plus visibles de votre compte : votre profil public et vos paramètres privés. Les pirates font souvent des modifications subtiles destinées à semer le chaos, à vous voler des opportunités ou simplement à vous discréditer.
Passez votre profil en revue élément par élément, en vérifiant ces zones clés pour repérer toute modification non autorisée :
- Titre et résumé : votre titre professionnel a-t-il été modifié ? Cherchez des liens étranges ou des messages bizarres cachés dans votre résumé.
- Expérience et formation : les attaquants peuvent ajouter de faux postes ou supprimer des postes réels pour vous discréditer.
- Coordonnées : c’est un point majeur. Vérifiez que vos adresses e-mail, votre numéro de téléphone et vos liens vers des sites web sont bien les vôtres et n’ont pas été remplacés.
- Photo de profil et bannière : assurez-vous que vos images n’ont pas été remplacées par un contenu inapproprié ou peu professionnel.
Une fois la partie publique nettoyée, plongez dans vos paramètres de sécurité. Allez dans la section « Connexion et sécurité » et passez chaque option au peigne fin. Soyez particulièrement attentif aux rubriques « Adresses e-mail » et « Numéros de téléphone » pour vérifier qu’aucun moyen de contact inconnu n’a été ajouté. C’est une porte dérobée classique que les attaquants se ménagent pour reprendre l’accès plus tard.
Auditer l’activité de votre compte
Votre profil étant sécurisé, il est temps de découvrir ce que le pirate a fait pendant qu’il avait le contrôle. Cela implique de passer en revue vos messages, vos invitations et votre fil d’activité. C’est souvent là que vous trouverez les dégâts les plus importants.
Concentrez-vous d’abord sur vos messages privés. Parcourez méthodiquement vos messages envoyés à la recherche de tout ce que vous ne reconnaissez pas. Les pirates adorent utiliser les comptes compromis pour envoyer des liens de phishing ou des logiciels malveillants aux relations de confiance du propriétaire, en exploitant votre bonne réputation pour piéger les autres.
Le cauchemar d’une recruteuse : nous avons accompagné une recruteuse en entreprise dont le compte avait été détourné. Les attaquants n’ont pas dégradé son profil : ils ont publié plusieurs fausses offres d’emploi très bien rémunérées. Ils ont ensuite utilisé son compte pour contacter des dizaines de candidats pleins d’espoir et les rediriger vers un site de phishing conçu pour voler leurs données personnelles. En documentant chaque fausse publication et chaque message envoyé, elle a pu travailler avec l’équipe RP de son entreprise pour publier une mise au point, protégeant à la fois sa réputation et celle de son employeur.
Ce type d’examen systématique est votre meilleure défense contre une atteinte durable à votre réputation.
Relations et applications tierces
Enfin, vous devez faire le ménage dans votre réseau et révoquer toutes les autorisations que l’attaquant a pu accorder. L’objectif est de couper tous les points d’accès restants et de supprimer les ajouts malveillants qu’il a pu laisser.
Deux endroits sont à vérifier en priorité :
- Passez en revue vos relations récentes : allez dans « Mon réseau » et regardez les relations ajoutées récemment. Les attaquants ajoutent souvent d’autres comptes faux ou malveillants pour étendre leur réseau en vue de futures arnaques. N’hésitez pas à retirer toute personne que vous ne connaissez pas ou en qui vous n’avez pas confiance.
- Examinez les applications tierces : ouvrez vos paramètres « Confidentialité des données » et trouvez « Services autorisés ». Cette page liste toutes les applications tierces ayant accès à vos données LinkedIn. Si vous voyez quelque chose que vous ne reconnaissez pas ou que vous n’utilisez plus, révoquez son accès immédiatement. C’est une étape cruciale que beaucoup trop de gens oublient.
Réaliser cet audit complet des dégâts n’est pas négociable. C’est le seul moyen d’être absolument certain d’avoir repris votre compte, réparé les dommages immédiats et refermé toutes les portes dérobées laissées par l’attaquant. Une fois cela fait, vous pouvez enfin vous consacrer à la réparation de votre réputation professionnelle.
Réparer votre réputation professionnelle
Une fois que vous savez ce que le pirate a fait, le vrai travail commence : gérer les retombées et rebâtir la confiance. Un compte compromis peut sérieusement nuire à votre image professionnelle, et la façon dont vous communiquez sur l’incident est déterminante. L’essentiel est d’être transparent et rassurant sans provoquer de panique.
Ce n’est pas le moment de raconter dans le moindre détail technique comment mon compte LinkedIn a été piraté. Vous devez plutôt montrer que vous maîtrisez la situation, que vous assumez vos responsabilités et que vous tenez à votre intégrité professionnelle. Dans la plupart des cas, une seule publication publique, soigneusement rédigée, est le point de départ idéal.
Rédiger une annonce publique
Votre publication doit être brève, professionnelle et aller droit au but. Résistez à la tentation d’employer un ton émotionnel ou d’écrire un roman sur votre mésaventure. Tenez-vous-en aux faits : votre compte a été compromis, il est désormais sécurisé et vous vous excusez pour toute activité inhabituelle.
Voici un message simple et efficace que vous pouvez adapter. Il trouve le bon équilibre entre information et sang-froid.
Objet : point sur la sécurité de mon compte LinkedIn
« Bonjour à tous, je tenais à vous informer que mon compte LinkedIn a récemment été compromis par un tiers non autorisé. J’en ai depuis repris le contrôle total et je l’ai sécurisé. Je vous présente mes sincères excuses si vous avez reçu des messages inhabituels ou constaté une activité étrange sur mon profil pendant cette période. Merci de votre compréhension. »
Cette approche fonctionne parce qu’elle est directe, assume la situation et rassure votre réseau sur le fait que le problème est réglé. C’est une première étape essentielle pour rétablir les liens.
Contacter vos relations les plus importantes
Une publication publique convient à votre réseau élargi, mais vos contacts les plus importants méritent une attention personnelle. Pensez à vos clients, à vos meilleurs prospects et à vos collègues proches : toutes les personnes que le pirate a pu cibler spécifiquement. Pour ce groupe, un message privé est indispensable.
Vous pouvez y donner un peu plus de détails, tout en restant professionnel. Reconnaissez l’intrusion et excusez-vous personnellement s’ils ont reçu un message malveillant.
Voici une trame simple pour ce message privé :
- Pour un client ou un prospect : « Bonjour [Prénom], je vous écris pour vous présenter personnellement mes excuses. Mon compte LinkedIn a récemment été compromis et je crains que vous ayez reçu un message étrange de mon profil. J’ai sécurisé mon compte, mais je tenais à vous contacter directement pour vous dire combien je regrette la confusion que cela a pu causer. Notre relation compte pour moi et je voulais que vous l’appreniez de ma bouche. »
Ce petit geste montre que la relation compte assez pour vous pour prendre le temps d’écrire en tête-à-tête, et cela pèse lourd.
Gérer les suites
Même après avoir prévenu tout le monde, certains problèmes peuvent persister. Par exemple, si le pirate a envoyé une avalanche de messages de spam, d’autres utilisateurs ont pu signaler votre compte. Cela peut parfois déclencher des restrictions temporaires de la part de LinkedIn, même après que vous avez récupéré le compte.
Dans ce cas, vous devrez recontacter le support LinkedIn. Expliquez bien la situation et indiquez le numéro de dossier de votre signalement initial pour accélérer les choses.
Enfin, voyez cet épisode comme une occasion forcée de faire du rangement. Une fois le calme revenu, c’est le moment idéal pour passer votre profil en revue. Vous assurer que tout est exact et professionnel est un excellent moyen de rétablir votre crédibilité. Pour aller plus loin, maîtrisez l’optimisation de votre profil LinkedIn.
Faire de votre compte LinkedIn une forteresse
Une fois que vous avez récupéré l’accès à votre compte et évalué les dégâts, l’étape suivante est cruciale : faire en sorte que cela ne se reproduise jamais. Quand j’entends quelqu’un dire « mon compte LinkedIn a été piraté », c’est presque toujours parce que quelques mesures de sécurité fondamentales ont été négligées. Allons au-delà du simple changement de mot de passe et construisons une véritable défense autour de votre identité professionnelle.
Ne vous y trompez pas : les prises de contrôle de comptes sont devenues une épidémie. Pas moins de 1,2 million de piratages LinkedIn ont été signalés en 2025 sur les principaux marchés mondiaux. Cette vague a été largement alimentée par d’anciennes fuites de données, comme la gigantesque collecte de juin 2021 qui a exposé les informations de 700 millions de profils, soit 92 % de la base d’utilisateurs de l’époque.
Les attaquants ont exploité cette mine de données pour lancer des campagnes incessantes de force brute et de phishing, entraînant une hausse de 250 % des attaques visant directement les commerciaux et les recruteurs.
Activez la double authentification, sans négociation possible
Si vous ne devez faire qu’une chose après avoir lu cet article, c’est celle-ci : activez la double authentification (2FA). Mais voici un conseil de pro : toutes les 2FA ne se valent pas. Recevoir votre deuxième code par SMS vaut mieux que rien, mais ce n’est pas infaillible. Les pirates peuvent recourir au « SIM swapping » pour détourner votre numéro de téléphone lui-même.
La référence, et ce que je recommande à tout le monde, c’est une application d’authentification.
- Installez une application d’authentification : choisissez une application fiable comme Google Authenticator, Microsoft Authenticator ou Authy sur votre smartphone.
- Ouvrez la sécurité LinkedIn : allez dans « Préférences et confidentialité », puis « Connexion et sécurité », et trouvez « Vérification en deux étapes ».
- Scannez le QR code : choisissez l’option « Application d’authentification ». LinkedIn affiche un QR code : ouvrez simplement votre nouvelle application et scannez-le.
- Validez et sauvegardez vos codes de secours : l’application vous donne un code à 6 chiffres. Saisissez-le dans LinkedIn pour terminer la configuration. Surtout, conservez en lieu sûr les codes de récupération de secours fournis par LinkedIn, par exemple dans un gestionnaire de mots de passe dédié.
Désormais, même si un voleur obtient votre mot de passe, il est arrêté net sans le code, renouvelé en permanence, généré sur votre téléphone.
Faites des contrôles de sécurité réguliers
Une forteresse solide a besoin de gardes qui font régulièrement leur ronde. Ne configurez pas votre sécurité pour l’oublier ensuite. J’ai pris l’habitude de faire un audit rapide chaque trimestre. Cela ne prend que quelques minutes.
Ce contrôle comporte deux volets incontournables :
- Vérifiez les sessions actives : dans vos paramètres, sous « Où vous êtes connecté », vous verrez chaque appareil et chaque lieu actuellement connectés à votre compte. Si vous repérez un navigateur ou une ville que vous ne reconnaissez pas, cliquez immédiatement sur « Mettre fin à la session ». Il est aussi judicieux de vous déconnecter régulièrement de toutes les sessions pour repartir sur une base saine.
- Auditez les applications tierces : allez dans « Confidentialité des données », puis « Services autorisés ». Cette page liste tous les outils externes auxquels vous avez déjà accordé l’accès à vos données LinkedIn. Soyez impitoyable. Révoquez l’accès de toute application que vous n’utilisez plus ou en laquelle vous n’avez plus confiance. Chaque application connectée est une porte d’entrée potentielle pour un attaquant.
Point clé : voyez votre compte LinkedIn comme votre maison. Vous ne distribueriez pas des doubles de vos clés à des services au hasard pour oublier ensuite qui les détient. Faire régulièrement le ménage dans les autorisations d’applications, c’est la version numérique du changement de serrures.
Stratégies avancées pour les professionnels de la prospection
Pour ceux qui travaillent dans la vente B2B, la génération de demande ou le recrutement, un compte LinkedIn n’est pas qu’un profil : c’est un actif business critique. Quand votre pipeline en dépend, la sécurité standard ne suffit pas. Les chiffres font froid dans le dos : 78 % des comptes LinkedIn piratés appartiennent à des utilisateurs B2B qui s’appuient sur la plateforme pour leur prospection.
Pire encore, 45 % des victimes de piratage se retrouvent avec un shadowban permanent, qui peut réduire drastiquement leurs limites d’invitations quotidiennes et faire complètement dérailler leur machine de prospection.
Pour l’éviter, les équipes les plus performantes appliquent quelques stratégies précises pour protéger leurs opérations :
- Des proxys dédiés : un proxy dédié masque votre adresse IP, ce qui aide à éviter les signaux d’alerte quand vous gérez plusieurs comptes ou utilisez des outils d’automatisation depuis un même lieu.
- Des profils de navigateur séparés : des outils comme GoLogin ou MultiLogin créent des environnements de navigation totalement séparés pour chaque compte LinkedIn. Les cookies et les empreintes numériques sont ainsi isolés, ce qui empêche de relier les comptes entre eux.
Cela dit, la meilleure stratégie de sécurité consiste à partir d’une base plus solide dès le départ. Pour les équipes qui mènent des campagnes à fort volume avec des outils comme PhantomBuster ou LinkedHelper, utiliser des comptes prêts à l’emploi et vérifiés par identité change la donne. Ce sont de vrais profils vérifiés avec une pièce d’identité officielle, déjà « chauffés », avec des centaines de relations, et conçus pour une prospection sécurisée à limites élevées.
Lisez notre guide complet pour protéger et développer votre prospection : Sécurité des comptes LinkedIn en 2026 : protégez et développez votre prospection. Cette approche vous offre la pleine propriété et une garantie de remplacement, et vous évite l’énorme risque de bâtir votre activité sur un actif fragile.
Une fois votre compte verrouillé, retravailler votre profil est une étape essentielle pour réparer votre réputation professionnelle. Assurez-vous qu’il reflète votre expertise et votre professionnalisme en apprenant à améliorer l’optimisation de votre profil LinkedIn.
Vos questions, nos réponses
Il est tout à fait normal d’avoir mille questions en tête quand votre compte LinkedIn est compromis. L’incertitude, ajoutée au sentiment d’intrusion, est stressante. Voyons les inquiétudes les plus fréquentes que je rencontre chez les professionnels dans cette situation.
Combien de temps faut-il vraiment pour récupérer mon compte ?
C’est là qu’il vous faudra un peu de patience. Officiellement, le délai de récupération de LinkedIn va de quelques jours ouvrés à plusieurs semaines. D’après mon expérience, les deux facteurs déterminants sont la complexité du piratage et la qualité des justificatifs que vous fournissez.
La meilleure chose à faire pour accélérer les choses est d’envoyer une photo nette et non recadrée de votre pièce d’identité officielle. Si vous n’avez aucune nouvelle après 3 à 5 jours ouvrés, relancez poliment sur votre demande existante. Surtout, n’ouvrez pas de nouvelles demandes : cela ne fait que semer la confusion dans la file du support et peut même vous retarder.
Vais-je perdre mes relations et les données de mon profil ?
Probablement pas. La procédure de restauration de LinkedIn est étonnamment efficace et, dans la plupart des cas, votre compte vous sera rendu avec vos relations, vos messages et l’historique de votre profil intacts. Le revers ? C’est à vous de faire le ménage.
Vous devrez supprimer manuellement les publications de spam du pirate, effacer les messages étranges qu’il a envoyés et examiner de près les relations qu’il a ajoutées. C’est rare, mais les cas graves peuvent entraîner une perte de données, voire des restrictions définitives du compte. Ce n’est toutefois clairement pas la norme.
À retenir : une fois l’accès récupéré, considérez-vous comme un enquêteur numérique. Auditer les dégâts n’est pas une simple suggestion : c’est une étape essentielle pour reprendre en main votre identité professionnelle et éviter que des problèmes ne resurgissent plus tard.
Le pirate a changé mon e-mail de connexion : suis-je bloqué pour de bon ?
C’est une tactique de prise de contrôle classique, et effrayante. Le pirate change l’e-mail pour vous couper l’accès, mais ce n’est pas une impasse. Vous avez une marche à suivre claire.
Utilisez sans attendre le formulaire officiel de LinkedIn « Signaler un compte piraté ». Cette procédure est conçue précisément pour ce scénario et vous demandera de prouver votre identité en envoyant une pièce d’identité officielle. Cette vérification d’identité est votre atout maître : elle passe outre toutes les modifications faites par le pirate et constitue votre meilleure clé pour récupérer l’accès.
Comment faire pour que cela ne se reproduise jamais ?
Aucune sécurité n’est infaillible à 100 %, mais vous pouvez absolument faire de votre compte une cible beaucoup, beaucoup plus difficile. Voici ce qui fonctionne vraiment :
- Activez la double authentification (2FA) : c’est non négociable. Utilisez une application d’authentification comme Google Authenticator plutôt que des codes SMS, vulnérables au SIM swapping.
- Utilisez un mot de passe unique et robuste : ne réutilisez pas les mots de passe d’autres sites. Un gestionnaire de mots de passe vous facilite la tâche.
- Auditez régulièrement votre compte : une fois par trimestre, vérifiez vos sessions actives et les applications tierces connectées. Révoquez l’accès de tout ce que vous ne reconnaissez pas ou n’utilisez plus.
Pour les entreprises qui dépendent de la prospection, j’ai toujours constaté que confier à votre équipe des comptes séparés et dédiés est la stratégie la plus sûre à long terme. Votre activité principale est ainsi à l’abri de ce type de risque opérationnel.
Pour les équipes commerciales et de recrutement, où un compte piraté peut faire dérailler tout un pipeline, BIDVA propose une alternative sécurisée. Nous fournissons de vrais comptes LinkedIn vérifiés par identité, correctement chauffés et prêts pour la prospection, qui protègent vos opérations principales dès le premier jour. Sécurisez votre stratégie de prospection dès aujourd’hui sur BIDVA.





