
Hackearon mi cuenta de LinkedIn: pasos inmediatos de recuperación

Esa sensación en el estómago no se confunde. Acabas de darte cuenta de que te han hackeado la cuenta de LinkedIn. El primer impulso puede ser el pánico, pero lo que hagas en los próximos 30 minutos es decisivo para recuperar tu identidad profesional y limitar las consecuencias.
No es el momento de una investigación a fondo. Esto es triaje. Tus únicos objetivos ahora son echar al intruso y recuperar el control.
Tu plan de acción para los primeros 30 minutos
Las primeras señales pueden ser evidentes o sorprendentemente sutiles. Quizá estás completamente fuera y la contraseña, de pronto, no funciona. O ves publicaciones raras en tu feed, mensajes que sabes que no enviaste, o solicitudes de contacto de completos desconocidos.
Sea cual sea la señal de alarma, tienes que actuar rápido.
Primer triaje: ¿puedes seguir entrando?
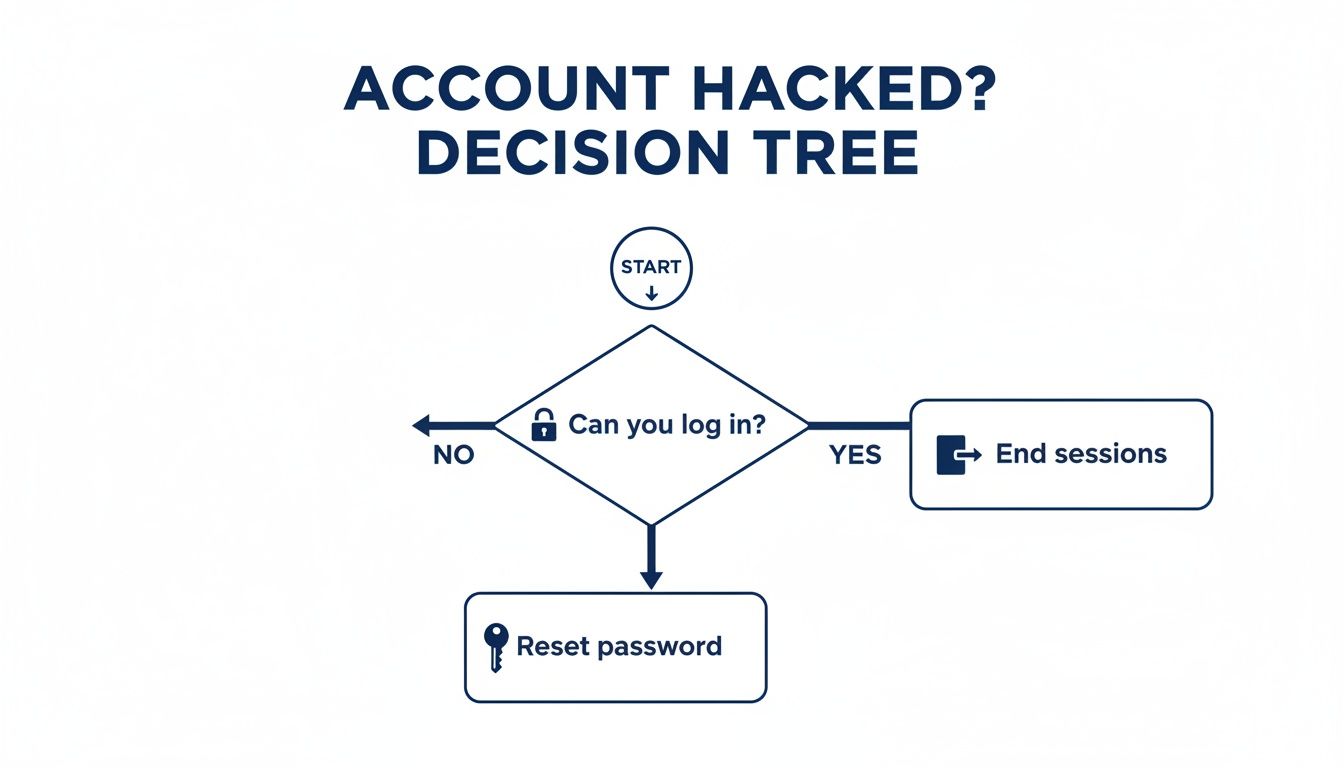
Todo depende de una pregunta sencilla: ¿puedes seguir accediendo a tu cuenta? La respuesta te marca el paso inmediato.
Si puedes entrar: no lo dudes. Tu primer movimiento es cerrar a la fuerza todas las demás sesiones activas. Así echas al hacker de tu cuenta. Ve a «Configuración y privacidad», luego a «Inicio de sesión y seguridad», y localiza la sección «Dónde has iniciado sesión». Desde ahí puedes cerrar todas las sesiones. En cuanto lo hagas, cambia de inmediato la contraseña por una nueva y fuerte.
Si estás fuera: casi seguro el atacante ya ha cambiado tu contraseña. Ve a la página de acceso de LinkedIn y pulsa el enlace «¿Has olvidado tu contraseña?». Eso enviará un enlace de restablecimiento a tu correo. Revisa todas las cuentas de correo que pudieras tener vinculadas al perfil, y no olvides la carpeta de spam.
Este árbol de decisión lo resume de forma visual. El camino depende de si aún tienes acceso.
A veces las señales de un compromiso son claras, y otras cuestan más de ver. Usa esta referencia rápida para identificar qué puede estar pasando y qué hacer primero.
Acciones inmediatas según el tipo de hackeo
| Síntoma del hackeo | Causa más probable | Tu primera acción |
|---|---|---|
| Fuera de la cuenta; «¿Has olvidado tu contraseña?» no funciona | El hacker cambió tu contraseña y el correo principal | Localiza de inmediato el correo de seguridad de LinkedIn y pulsa el enlace para denunciar el cambio de correo no autorizado. |
| Ves publicaciones o mensajes que no creaste | El hacker tiene una sesión activa en tu cuenta | Entra, ve a «Dónde has iniciado sesión», cierra todas las sesiones y luego cambia la contraseña. |
| Han cambiado tu foto de perfil o tu biografía | El atacante está intentando desfigurar tu perfil o suplantar tu identidad | Sigue los mismos pasos: cierra todas las sesiones, cambia la contraseña y revierte los cambios del perfil. |
| Recibes un correo de LinkedIn sobre un nuevo inicio de sesión | Acceso no autorizado, pero puede que aún no hayan cambiado las credenciales | Ve de inmediato a tus sesiones, cierra la que no reconoces y luego cambia la contraseña. |
Sea cual sea el escenario, una acción rápida y decidida es tu mejor defensa cuando la brecha ya se ha producido.
Valorar el daño inicial
Mientras das estos primeros pasos críticos, vigila tu bandeja. Buscas alertas de seguridad de LinkedIn sobre cambios recientes en la cuenta. Una táctica habitual de los hackers es cambiar enseguida el correo principal, que es su billete para dejarte fuera del todo. Si ves una alerta de un cambio de correo que no hiciste, tienes que pulsar el enlace de ese mensaje para denunciarlo a LinkedIn de inmediato.
Lo hemos visto muchas veces. Puedes aprender más sobre cómo proteger el acceso a tu correo en nuestro análisis de buenas prácticas para LinkedIn: Domina las buenas prácticas de acceso al correo en LinkedIn en 2026
Una lección de la experiencia: el tiempo no juega a tu favor. Los atacantes van rápido. En lo que tardas en tomarte un café, pueden estar descargando toda tu lista de contactos, enviando enlaces de phishing a tus clientes más valiosos o alterando tu perfil para dañar tu reputación. Cada segundo cuenta.
Si gestionas equipos, o si simplemente quieres un enfoque más ordenado, tener una plantilla de manual de respuesta a incidentes puede salvarte. Suena corporativo, pero la idea de fondo —pasos claros y definidos de antemano— vale mucho para atravesar una crisis personal como esta.
Vale, respira. Con estas acciones inmediatas de contención has hecho lo más importante para cortar la hemorragia. Ahora puedes pasar del modo de emergencia al proceso oficial de recuperación.
Cuando hayas contenido el daño inmediato, toca trabajar directamente con LinkedIn para recuperar la cuenta. No es un simple restablecimiento de contraseña: vas a tener que demostrar que eres el titular legítimo, y eso implica el proceso oficial de recuperación de LinkedIn. Puede poner a prueba tu paciencia, pero es la única vía fiable para recuperar el control.
Por desgracia, los robos de cuenta son más habituales de lo que parece, a menudo alimentados por filtraciones masivas de datos. Piensa en el incidente de junio de 2021, en el que los atacantes extrajeron datos de casi 700 millones de cuentas, un 92 % abrumador de los 756 millones de usuarios de LinkedIn en aquel momento. Las contraseñas no se robaron de forma directa, pero los hackers usaron la propia API de LinkedIn para recopilar datos públicos de perfil y, con ellos, orquestar ataques dirigidos como este.
Iniciar tu caso oficial de recuperación
Lo primero es denunciar la cuenta hackeada. Como es probable que estés fuera, no puedes pasar por el centro de ayuda habitual. Tienes que usar el formulario específico de LinkedIn para cuentas comprometidas.
Antes incluso de pulsar el enlace, reúne la información. Tenerla lista te ahorrará mucha frustración.
- La URL de tu perfil: es el enlace directo a tu perfil (por ejemplo,
LinkedIn.com/in/tu-nombre). Si no la tienes memorizada, una búsqueda rápida en Google con tu nombre completo y tu empresa suele sacarla enseguida. - El correo asociado: tendrás que indicar el correo con el que entrabas, aunque el hacker ya lo haya cambiado. Si tenías varios correos vinculados a la cuenta, indícalos todos.
- Un correo nuevo y seguro: esto es crítico. LinkedIn necesita un canal seguro para hablar contigo, así que facilita una dirección que sepas que está protegida y a la que el atacante no pueda acceder.
Superar la verificación de identidad
Este es el momento decisivo. Como es probable que el hacker haya cambiado tu contraseña y tu correo, LinkedIn tiene que comprobar que eres tú, y lo hace revisando tu documento de identidad oficial. Este paso no se puede saltar.
Te pedirán que subas una foto de tu permiso de conducir, de tu pasaporte o de otro documento nacional de identidad.
Para que no te devuelvan la solicitud, asegúrate de que la foto es perfecta:
- Nítida del todo: la imagen tiene que estar enfocada y bien iluminada. Cada palabra, incluido tu nombre y la fecha de caducidad, debe leerse con facilidad.
- Enséñalo entero: no recortes la foto. Las cuatro esquinas del documento tienen que verse en la toma.
- El nombre debe coincidir: el nombre del documento debería coincidir con el de tu perfil de LinkedIn. Si no coincide, tendrás que usar el cuadro de texto para explicar la diferencia (por ejemplo, un matrimonio reciente o un cambio legal de nombre).
Consejo de experto: la calidad de la foto del documento es el factor que más pesa en lo rápido que recuperas la cuenta. He visto casos que se alargan semanas solo por una imagen borrosa o recortada. Tómate el minuto extra para hacerlo bien a la primera.
Después de enviar el ticket recibirás una confirmación automática. Entonces empieza la espera. Una persona real tiene que revisar tu caso, y puede tardar desde unos días hasta un par de semanas si el asunto se complica.
Un ejemplo real
Una vez trabajé con un director comercial que se encontró exactamente en esta situación. Le secuestraron la cuenta y la usaron para enviar mensajes de phishing a sus clientes más importantes: una pesadilla total. Estaba completamente fuera.
Presentó de inmediato una denuncia con una foto nítida de su pasaporte y una lista de todos sus correos conocidos. Tras cuatro días sin más respuesta que la confirmación automática, contestó al correo del ticket, repitió con educación su número de caso y subrayó el daño continuo a su reputación profesional.
Funcionó. Un día después, un agente de soporte le escribió con un enlace seguro para restablecer las credenciales. Su historia muestra que ser persistente, y a la vez educado, puede marcar la diferencia. A veces, un hackeo de este tipo puede incluso llevar a un mensaje de cuenta de LinkedIn restringida, que sigue un camino de recuperación parecido, pero distinto.
Auditar los daños después del hackeo
Volver a entrar en la cuenta es un alivio enorme, pero el trabajo no ha terminado. Ahora tienes que pasar de la respuesta de emergencia al detective digital. Tienes que asumir que el atacante tocó todo, y te toca auditar la cuenta con detalle para encontrar y revertir el daño antes de que hunda tu reputación profesional.
Piensa en ello como una investigación forense de tu propio espacio digital. Este proceso es crítico. Si no encuentras y deshaces los cambios o los mensajes no autorizados, puedes arrastrar las consecuencias —como problemas de confianza duraderos con tu red— durante meses. Empieza tratando tu perfil como una posible escena y documenta todo lo que encuentres.
Lista de comprobación del perfil y de los ajustes
Primero, vamos con las partes más visibles de tu cuenta: el perfil público y los ajustes privados. Los hackers suelen hacer cambios sutiles pensados para sembrar el caos, robar oportunidades o, simplemente, dejarte en mal lugar.
Recorre el perfil pieza a pieza y revisa estas zonas en busca de modificaciones no autorizadas:
- Titular y extracto: ¿han alterado tu cargo profesional? Busca enlaces extraños o mensajes raros escondidos en el extracto.
- Experiencia y formación: los atacantes pueden añadir empleos falsos o quitar los reales para desacreditarte.
- Información de contacto: esto pesa mucho. Comprueba que tus correos, tu teléfono y los enlaces de tu web son tuyos y no los han sustituido.
- Foto de perfil e imagen de portada: asegúrate de que no han sustituido tus imágenes por algo inapropiado o poco profesional.
Cuando la parte pública esté limpia, entra a fondo en los ajustes de seguridad. Ve a la sección «Inicio de sesión y seguridad» y revisa cada opción. Presta especial atención a «Direcciones de correo» y «Números de teléfono» para confirmar que no añadieron formas de contacto extrañas. Es una puerta trasera clásica que los atacantes se dejan para volver a entrar más tarde.
Auditar la actividad de tu cuenta
Con el perfil asegurado, toca averiguar qué hizo el hacker mientras tenía el control. Eso significa revisar tus mensajes, las solicitudes de contacto y el feed de actividad. Aquí es donde suele estar el daño más grave.
Tu foco principal deben ser los mensajes privados. Recorre la carpeta de enviados y busca con método cualquier cosa que no reconozcas. A los hackers les encanta usar cuentas comprometidas para enviar enlaces de phishing o malware a los contactos de confianza del titular, apoyándose en tu buen nombre para engañar a otros.
La pesadilla de una reclutadora: trabajamos con una reclutadora de empresa a la que secuestraron la cuenta. Los atacantes no desfiguraron su perfil; publicaron varias ofertas de empleo falsas y muy bien pagadas. Luego usaron su cuenta para escribir a decenas de candidatos con esperanza y dirigirlos a un sitio de phishing pensado para robar datos personales. Al documentar cada publicación falsa y cada mensaje enviado, pudo trabajar con el equipo de comunicación de su empresa para emitir una aclaración, y así protegió su reputación y la de su empleador.
Este tipo de revisión sistemática es tu mejor defensa contra un daño reputacional duradero.
Contactos y aplicaciones de terceros
Por último, tienes que limpiar tu red y cortar cualquier permiso que el atacante pudiera haber concedido. Se trata de cerrar los accesos que queden y quitar las adiciones maliciosas que pudieran haber dejado.
Hay dos sitios críticos que revisar:
- Revisa los contactos recientes: ve a «Mi red» y mira los contactos añadidos hace poco. Los atacantes suelen añadir otras cuentas falsas o maliciosas para ampliar su red de cara a futuras estafas. No dudes en quitar a quien no conozcas o en quien no confíes.
- Examina las aplicaciones de terceros: entra en los ajustes de «Privacidad de los datos» y localiza «Servicios permitidos». Esa página lista cada aplicación de terceros con acceso a tus datos de LinkedIn. Si ves algo que no reconoces o que ya no usas, revoca el acceso de inmediato. Es un paso crucial que mucha gente pasa por alto.
Completar esta auditoría de daños no se negocia. Es la única forma de tener la certeza absoluta de que has recuperado la cuenta, has reparado el daño inmediato y has cerrado las puertas traseras que el atacante dejó abiertas. Cuando lo hayas hecho, por fin puedes pasar a reparar tu reputación profesional.
Reparar tu reputación profesional
Cuando ya sabes qué hizo el hacker, empieza el trabajo de verdad: gestionar las consecuencias y reconstruir la confianza. Una cuenta comprometida puede dañar en serio tu posición profesional, y cómo comuniques lo ocurrido lo es todo. La clave es ser transparente y tranquilizador sin sembrar el pánico.
No es el momento de contar, paso a paso y con detalle técnico, cuándo me hackearon la cuenta de LinkedIn. Tienes que mostrar que tienes el control, que asumes la responsabilidad y que cuidas tu integridad profesional. En la mayoría de los casos, una sola publicación pública, redactada con cuidado, es el mejor sitio para empezar.
Redactar un anuncio público
La publicación pública tiene que ser breve, profesional y directa. Resiste la tentación de usar un lenguaje emocional o de escribir una novela sobre lo vivido. Limítate a los hechos: la cuenta quedó comprometida, ahora está segura y lamentas cualquier actividad extraña.
Aquí tienes un mensaje simple y eficaz que puedes adaptar. Encuentra el equilibrio entre informar y mantener la compostura.
Asunto: Una actualización sobre la seguridad de mi cuenta de LinkedIn
«Hola a todos: quería contaros que mi cuenta de LinkedIn fue comprometida hace poco por alguien no autorizado. Desde entonces he recuperado el control total y he asegurado la cuenta. Os pido disculpas de corazón si recibisteis mensajes inusuales o visteis alguna actividad extraña en mi perfil durante ese tiempo. Gracias por vuestra comprensión.»
Este enfoque funciona porque es directo, asume la responsabilidad y tranquiliza a tu red: el problema está resuelto. Es un primer paso crítico para recomponer la relación.
Escribir a los contactos de más valor
Una publicación pública sirve para la red amplia, pero tus contactos más importantes merecen un trato personal. Piensa en tus clientes, en los mejores prospectos y en los colegas cercanos: cualquiera a quien el hacker pudiera haber apuntado de forma específica. Para ese grupo, un mensaje privado es esencial.
Aquí puedes dar un poco más de detalle, pero mantenlo profesional. Reconoce la brecha y discúlpate en persona si estuvieron en el extremo receptor de un mensaje malicioso.
Este es un esquema simple para ese mensaje privado:
- Para un cliente o un prospecto: «Hola, [Nombre]: te escribo para disculparme en persona. Mi cuenta de LinkedIn fue comprometida hace poco, y me preocupa que hayas recibido un mensaje extraño desde mi perfil. He asegurado la cuenta, pero quería escribirte directamente para expresar lo mucho que lamento cualquier confusión que esto haya podido causar. Valoro nuestro contacto y quería que lo supieras por mí.»
Este gesto pequeño muestra que valoras la relación lo bastante como para escribir uno a uno, y eso llega lejos.
Gestionar las secuelas
Incluso después de avisar a todo el mundo, algunos problemas pueden quedarse. Por ejemplo, si el hacker envió una avalancha de mensajes de spam, otros usuarios pueden haber denunciado tu cuenta. Eso a veces dispara restricciones temporales de LinkedIn, incluso después de que la hayas recuperado.
Si ocurre, tendrás que volver a contactar con el soporte de LinkedIn. Explica la situación y facilita el número de caso de tu denuncia original para acelerar las cosas.
Por último, tómalo como una ocasión forzada de poner orden. Cuando se asiente el polvo, es el momento perfecto para repasar el perfil. Que todo esté exacto y sea profesional es una buena forma de restablecer tu credibilidad. Puedes aprender más dominando tu optimización del perfil de LinkedIn.
Levantar una fortaleza alrededor de tu cuenta de LinkedIn
Cuando hayas vuelto a entrar y hayas revisado los daños, el siguiente paso es crucial: asegurarte de que esto no vuelva a pasar jamás. Cuando oigo a alguien decir «me han hackeado la cuenta de LinkedIn», casi siempre es porque se pasaron por alto unas pocas medidas de seguridad de base. Vamos más allá de cambiar la contraseña y construyamos una defensa de verdad alrededor de tu identidad profesional.
Que no quepa duda: los robos de cuenta son ya una epidemia. Solo en 2025 se denunciaron unos abrumadores 1,2 millones de hackeos de LinkedIn en los grandes mercados globales. Esta oleada se alimentó en gran parte de brechas de datos anteriores, como la extracción masiva de junio de 2021, que expuso datos de 700 millones de perfiles: el 92 % de la base de usuarios de entonces.
Los atacantes usaron esa mina de datos para lanzar campañas implacables de fuerza bruta y de phishing, y provocaron un pico del 250 % en ataques dirigidos de lleno a profesionales de ventas y a reclutadores.
Activa la autenticación en dos pasos, que no se negocia
Si solo haces una cosa después de leer esto, que sea esta: activa la autenticación en dos pasos (2FA). Y un matiz de quien lo ha visto: no todos los 2FA son iguales. Usar SMS para el segundo código es mejor que nada, pero no es infalible. Los hackers pueden usar ataques de duplicado de SIM para secuestrar el propio número de teléfono.
El referente, y lo que recomiendo a todo el mundo, es una aplicación de autenticación.
- Consigue una aplicación de autenticación: instala una de confianza, como Google Authenticator, Microsoft Authenticator o Authy, en tu smartphone.
- Ve a la seguridad de LinkedIn: entra en «Configuración y privacidad», luego en «Inicio de sesión y seguridad», y localiza «Verificación en dos pasos».
- Escanea el código QR: elige la opción «Aplicación de autenticación». LinkedIn te mostrará un código QR: abre la aplicación nueva y escanéalo.
- Verifica y guarda las copias: la aplicación te dará un código de 6 dígitos. Introdúcelo en LinkedIn para terminar la configuración. Y esto es crítico: guarda los códigos de recuperación que te da LinkedIn en un sitio seguro, como un gestor de contraseñas dedicado.
Ahora, aunque alguien robe tu contraseña, se queda parado en seco sin el código que cambia sin parar en tu teléfono.
Haz revisiones de seguridad con regularidad
Una fortaleza sólida necesita que sus guardias recorran el perímetro de vez en cuando. No configures la seguridad y te olvides. Yo tengo el hábito trimestral de hacer una auditoría rápida. Solo lleva unos minutos.
Esta revisión tiene dos partes que no puedes saltarte:
- Revisa las sesiones activas: en los ajustes, dentro de «Dónde has iniciado sesión», verás cada dispositivo y cada ubicación con la sesión abierta en tu cuenta. Si ves un navegador o una ciudad que no reconoces, pulsa «Cerrar sesión» de inmediato. También es sensato cerrar todas las sesiones de vez en cuando para empezar de cero.
- Audita las aplicaciones de terceros: ve a «Privacidad de los datos» y luego a «Servicios permitidos». Esa página lista cada herramienta externa a la que diste permiso para acceder a tus datos de LinkedIn. Sé implacable. Revoca el acceso de cualquier aplicación que ya no uses o en la que no confíes. Cada aplicación conectada es otra puerta posible para un atacante.
Idea clave: piensa en tu cuenta de LinkedIn como en tu casa. No repartirías llaves de repuesto a servicios al azar y luego olvidarías quién las tiene. Limpiar con regularidad los permisos de aplicaciones antiguas es la versión digital de cambiar las cerraduras.
Estrategias avanzadas para profesionales de la prospección
Para quien trabaja en ventas B2B, generación de demanda o reclutamiento, una cuenta de LinkedIn no es solo un perfil: es un activo crítico del negocio. Cuando tu pipeline depende de ella, la seguridad estándar no basta. Los datos cuentan una historia inquietante: el 78 % de las cuentas de LinkedIn hackeadas pertenecen a usuarios B2B que usan la plataforma para la prospección.
Peor aún, un duro 45 % de las víctimas de un hackeo acaba con bloqueos en la sombra permanentes, que pueden dejar inútiles sus límites diarios de invitaciones y desbaratar del todo su máquina de prospección.
Para evitarlo, los equipos que mejor rinden usan unas estrategias concretas para proteger su operación:
- Proxies dedicados: un proxy dedicado enmascara tu dirección IP, y eso ayuda a evitar señales de alarma cuando gestionas varias cuentas o usas herramientas de automatización desde un mismo sitio.
- Perfiles de navegador separados: herramientas como GoLogin o MultiLogin crean entornos de navegador completamente separados para cada cuenta de LinkedIn. Aíslan las cookies y las huellas digitales, e impiden que queden vinculadas.
La jugada de seguridad definitiva, sin embargo, es empezar con una base más sólida desde el primer momento. Para los equipos que llevan campañas de alto volumen con herramientas como PhantomBuster o LinkedHelper, usar cuentas ya construidas y verificadas con documento de identidad cambia las reglas. Son perfiles reales, verificados con un documento oficial, ya «calentados» con cientos de contactos y pensados para una prospección segura y con límites altos.
Puedes leer nuestra guía completa sobre cómo proteger y escalar la prospección en Seguridad de la cuenta de LinkedIn en 2026: protege y escala la prospección. Este enfoque te da la propiedad completa y una garantía de sustitución, y quita el riesgo enorme de construir tu negocio sobre un activo frágil.
Después de blindar la cuenta, una parte esencial de reparar tu reputación profesional es volver atrás y afinar el perfil. Asegúrate de que refleje tu experiencia y tu profesionalidad aprendiendo a mejorar tu optimización del perfil de LinkedIn.
Respuestas a tus preguntas
Es del todo normal que te pasen mil preguntas por la cabeza cuando comprometen tu cuenta de LinkedIn. La incertidumbre, encima de la violación, estresa. Vamos con algunas de las dudas que más veo en profesionales en esta situación.
¿Cuál es el plazo real para recuperar mi cuenta?
Aquí vas a necesitar paciencia. De forma oficial, el plazo de recuperación de LinkedIn puede ir de unos días laborables a varias semanas. Por mi experiencia, los dos factores que más pesan son la complejidad del hackeo y la calidad de las pruebas que aportes.
Lo mejor que puedes hacer para acelerar las cosas es enviar una foto nítida y sin recortar de tu documento de identidad oficial. Si no tienes noticias pasados 3-5 días laborables, envía un seguimiento educado en tu ticket existente. Hagas lo que hagas, no abras tickets nuevos: solo lía la cola de soporte y puede retrasarte.
¿Desaparecerán mis contactos y los datos del perfil?
Probablemente no. El proceso de restauración de LinkedIn es sorprendentemente bueno y, en la mayoría de los casos, la cuenta vuelve con tus contactos, tus mensajes y el historial del perfil intactos. El pero: la limpieza te toca a ti.
Tendrás que recorrer y borrar a mano las publicaciones de spam que hizo el hacker, quitar los mensajes raros que envió y mirar con lupa los contactos que añadió. Aunque es raro, los casos graves pueden llevar a cierta pérdida de datos o incluso a restricciones permanentes de la cuenta, pero desde luego no es lo habitual.
Dato clave: cuando recuperes el acceso, piensa en ti como en un detective digital. Auditar el daño no es una sugerencia: es un paso crítico para recuperar tu identidad profesional y asegurarte de que no aparecen problemas más tarde.
El hacker cambió mi correo de acceso. ¿Me quedo fuera para siempre?
Es una táctica de secuestro clásica, y da miedo. Cambian el correo para cortarte el acceso, pero no es un callejón sin salida. Tienes un camino claro.
Tienes que usar de inmediato el formulario oficial de LinkedIn «Denunciar una cuenta hackeada». Este proceso está pensado exactamente para este escenario y te pedirá que demuestres quién eres subiendo un documento de identidad oficial. Esa verificación de identidad es tu carta ganadora: se salta cualquier cambio que haya hecho el hacker y es la llave definitiva para volver a entrar.
¿Cómo me aseguro de que esto no vuelva a pasar?
Ninguna seguridad es infalible al 100 %, pero sí puedes convertir tu cuenta en un objetivo mucho más difícil. Esto es lo que de verdad funciona:
- Activa la autenticación en dos pasos (2FA): esto no se negocia. Usa una aplicación de autenticación, como Google Authenticator, en lugar de códigos por SMS, que son vulnerables a los ataques de duplicado de SIM.
- Usa una contraseña única y fuerte: no recicles contraseñas de otros sitios. Un gestor de contraseñas lo hace fácil.
- Audita la cuenta con regularidad: una vez al trimestre, revisa las sesiones activas y las aplicaciones de terceros conectadas. Revoca el acceso de todo lo que no reconozcas o ya no uses.
Para los negocios que dependen de la prospección, siempre he visto que usar cuentas separadas y dedicadas para el equipo es la estrategia más segura a largo plazo. Aísla tu negocio principal de este tipo de riesgo operativo.
Para los equipos de ventas y de reclutamiento, donde una cuenta hackeada puede desbaratar un pipeline entero, BIDVA ofrece una alternativa segura. Damos cuentas de LinkedIn reales, verificadas con documento de identidad, bien calentadas y listas para la prospección, y protegemos tu operación principal desde el primer día. Asegura tu estrategia de prospección visitando BIDVA hoy.





