
Beste praktijken voor e-mailtoegang op LinkedIn in 2026

Geverifieerde LinkedIn-accounts op schaal beheren vraagt stevige e-mailbeveiliging om compromittering te voorkomen die tot accountblokkades en datalekken leidt. Digitale marketeers en bureaus met meerdere profielen staan voortdurend bloot aan ongeautoriseerde toegangspogingen en phishingcampagnes. Deze gids geeft bewezen werkwijzen voor e-mailtoegang, specifiek voor LinkedIn-prospectie, zodat je de integriteit van accounts bewaart en je leadgeneratie veilig en efficiënt opschaalt.
Hoe je de juiste e-mailbeveiliging kiest voor LinkedIn
Effectieve werkwijzen voor e-mailtoegang kiezen vraagt dat je teamgrootte, prospectievolume en risicotolerantie afweegt. Digitale marketingprofessionals die geverifieerde LinkedIn-accounts beheren, moeten beveiliging in balans brengen met operationele efficiëntie.
Begin met te beoordelen of je huidige opzet multi-factorauthenticatie bevat op alle e-mailaccounts die aan LinkedIn-profielen hangen. MFA vermindert compromittering met 99%, wat het niet-onderhandelbaar maakt voor serieuze prospectie. Bekijk daarna de reputatie van je e-maildomein, want zwakke authenticatiesignalen kunnen afleveringspercentages laten instorten en beveiligingsmarkeringen van LinkedIn triggeren.
Toegangscontrole op teamniveau wordt cruciaal als meerdere gebruikers gedeelde LinkedIn-accounts beheren. Zonder goede rechtenstructuren creëert het delen van inloggegevens kwetsbaarheden die hackers misbruiken. Toegang op rol via centrale platformen voorkomt ongeautoriseerde wijzigingen en houdt auditsporen bij voor compliance.
LinkedIn-prospectiemails scheiden van primaire zakelijke communicatie geeft essentiële beveiligingsisolatie. Als een prospectieaccount wordt gecompromitteerd, kunnen aanvallers niet doorschuiven naar je kernsystemen. Deze compartimentering vereenvoudigt ook monitoring en incidentrespons als er iets gebeurt.
Het beperken van phishingrisico verdient speciale aandacht, omdat LinkedIn-gebruikers een primair doelwit zijn van campagnes om inloggegevens te stelen. Aanvallers maken overtuigende e-mails die LinkedIn-meldingen nabootsen en gebruikers verleiden wachtwoorden prijs te geven. Technische e-mailfilters combineren met regelmatige training van gebruikers legt gelaagde verdediging tegen deze veranderende dreigingen.
Pro-tip: audit je huidige e-mailbeveiliging elk kwartaal met een vaste checklist over MFA-status, authenticatieprotocollen, toegangslogs en resultaten van phishingsimulaties, zodat je gaten ziet voordat aanvallers dat doen.
Het accountverificatieproces uitgelegd begrijpen helpt je zien waarom e-mailbeveiliging direct de levensduur van een LinkedIn-account raakt. Geverifieerde accounts met gecompromitteerde e-mailtoegang verliezen snel hun vertrouwde status, en daarmee je investering in profielopbouw en opwarmen.
Multi-factorauthenticatie voor sterkere e-mailbeveiliging
Multi-factorauthenticatie is je sterkste verdediging tegen ongeautoriseerde e-mailtoegang die op LinkedIn-accounts is gericht. MFA blokkeert meer dan 99% van de geautomatiseerde credential-stuffingaanvallen die dagelijks marketingaccounts proberen over te nemen.
De juiste MFA-methode kiezen hangt af van de technische mogelijkheden en beveiligingseisen van je team:
- Authenticator-apps zoals Google Authenticator of Authy maken tijdgebonden codes die elke 30 seconden verversen
- Hardwarebeveiligingssleutels zoals YubiKey bieden phishingbestendige authenticatie via verificatie van een fysiek apparaat
- Biometrische authenticatie met vingerafdrukken of gezichtsherkenning biedt handige beveiliging voor mobiele teams
- Codes via sms werken voor basisbescherming, maar blijven kwetsbaar voor SIM-swappingaanvallen
MFA integreren met je LinkedIn-login creëert een eenduidige beveiligingshouding over platformen heen. Als e-mail en LinkedIn-accounts allebei multi-factorverificatie vragen, moeten aanvallers meerdere systemen tegelijk compromitteren, wat hun kosten en detectierisico sterk verhoogt.
Bedrijfsbeveiligingsbeleid schrijft steeds vaker MFA voor op alle zakelijke accounts, waardoor vroege adoptie een compliancevoordeel is. Marketingbureaus die LinkedIn-accounts van klanten beheren, kunnen zorgvuldigheid tonen via gedocumenteerde MFA op alle toegangspunten van gebruikers.
Centrale MFA-beheersystemen laten beheerders authenticatiebeleid afdwingen, inlogpogingen volgen en toegang meteen intrekken als teamleden vertrekken. Die zichtbaarheid is van onschatbare waarde bij beveiligingsaudits en incidentonderzoek.
“Organisaties die MFA gebruiken, hebben 99,9% minder accountcompromitteringen dan authenticatie met alleen een wachtwoord, zelfs als wachtwoorden lekken bij datalekken.” — 2025 State of the Phish Report
Pro-tip: zet back-upauthenticatie aan, zoals herstelcodes in een wachtwoordmanager, om uitsluiting te voorkomen als primaire MFA-apparaten kwijt of beschadigd zijn, zodat je continu toegang houdt tot kritieke LinkedIn-accounts.
Onze gids voor veilig LinkedIn-accountbeheer volgen versterkt de voordelen van MFA, door te laten zien hoe authenticatie past in volledige accountbeveiliging die blokkades voorkomt en de effectiviteit van prospectie behoudt.
E-mailauthenticatieprotocollen en domeinopzet
E-mailauthenticatieprotocollen tillen je prospectie-infrastructuur van kwetsbaar naar controleerbaar. Drie kernprotocollen werken samen om spoofing te voorkomen en de aflevering voor LinkedIn-campagnes te verhogen.
SPF (Sender Policy Framework) controleert of e-mails van geautoriseerde servers komen:
- Maak een DNS TXT-record met alle IP-adressen die vanaf je domein mogen versturen
- Mailservers toetsen binnenkomende berichten aan deze gepubliceerde lijst
- Niet-geautoriseerde verzenders worden geweigerd voordat ze de inbox van de ontvanger bereiken
- Werk SPF-records bij telkens als je een nieuwe e-maildienst toevoegt
- Test de SPF-configuratie met online validatietools om syntaxfouten te vangen
DKIM (DomainKeys Identified Mail) voegt cryptografische handtekeningen toe die de echtheid van e-mail bewijzen. Je mailserver hangt een digitale handtekening aan elk uitgaand bericht met een privésleutel. Ontvangende servers toetsen handtekeningen aan je gepubliceerde publieke sleutel in DNS-records. Aangepaste berichten falen de verificatie en beschermen ontvangers tegen gewijzigde phishingpogingen.
DMARC (Domain-based Message Authentication, Reporting and Conformance) dwingt authenticatiebeleid af en maakt compliancerapporten. Zet je DMARC-beleid op quarantaine of weiger berichten die SPF- en DKIM-controles niet halen. Stel geaggregeerde rapporten in om succespercentages van authenticatie te volgen en configuratieproblemen of spoofingpogingen op je domein te zien.
Eigen domeinen voor LinkedIn-prospectie scheiden je reputatie van primaire zakelijke communicatie. Als prospectieactiviteit spamfilters triggert, blijft je kern-zakelijke e-mail onaangetast. Deze isolatie vereenvoudigt ook het oplossen van afleveringsproblemen en geeft helderdere analytics over campagneresultaten.
Een goede protocolopzet levert meetbare resultaten, en de meeste organisaties zien het afleversucces binnen weken na volledige implementatie met 80% verbeteren. De algoritmen van LinkedIn wegen de reputatie van het e-maildomein ook mee in de acceptatie van connectieverzoeken, waardoor authenticatie direct het rendement van prospectie raakt.
Pro-tip: begin met SPF, voeg daarna DKIM toe en implementeer DMARC ten slotte in monitormodus voordat je naar handhavingsbeleid schakelt. Zo zie en herstel je authenticatiefouten zonder legitieme e-mails te blokkeren.
Geverifieerde LinkedIn-accounts die compliant zijn onderhouden vraagt e-mailinfrastructuur die legitimiteit signaleert via juiste authenticatie, wat de aandacht van het platform en het blokkaderisico verlaagt.
Toegangscontrole en rechten op teamniveau
Centrale e-mailtoegangscontrole verlaagt incidenten met gelekte inloggegevens met 50% door het delen van wachtwoorden te stoppen en consistent beveiligingsbeleid af te dwingen. Marketingteams die meerdere LinkedIn-accounts beheren, hebben gestructureerde rechtensystemen nodig die samenwerking en bescherming in balans houden.
Roldefinities maken heldere verantwoordelijkheidsgrenzen:
- Beheerders sturen alle accountinstellingen, gebruikersrechten en beveiligingsconfiguraties
- Editors stellen e-mails op en versturen ze, maar kunnen beveiligingsinstellingen niet wijzigen of gebruikers toevoegen
- Reviewers volgen campagneresultaten en analytics zonder te kunnen versturen
- Gastbijdragers krijgen tijdelijke, beperkte toegang voor specifieke projecten met automatische afloop
Platformen voor toegangscontrole bieden essentiële functies voor professionele teams. Sessiebeheer logt alle gebruikersactiviteit met tijdstempels en IP-adressen en maakt zo auditsporen voor beveiligingsreviews. Eisen voor tweefactorauthenticatie voorkomen ongeautoriseerde toegang, zelfs als inloggegevens lekken. Automatische alerts waarschuwen beheerders bij verdachte inlogpatronen of rechtenwijzigingen.
Verspreide teams hebben enorm baat bij samenwerkende tools voor e-mailbeheer die beveiliging behouden en productiviteit mogelijk maken. Cloudplatformen laten marketeers op afstand e-mail van LinkedIn-accounts openen zonder VPN-complexiteit of apparaatbeperkingen. Fijnmazige rechten zorgen dat junior teamleden de accountbeveiliging niet per ongeluk compromitteren door configuratiefouten.
Consistent beveiligingsbeleid over meerdere accounts afdwingen wordt beheersbaar via centrale controle. In plaats van MFA apart in te stellen voor elk e-mailaccount, zetten beheerders organisatiebrede eisen die automatisch voor alle gebruikers gelden. Beleidsupdates verspreiden zich meteen en dichten gaten zonder handmatige afstemming.
Toegangscontroles integreren met je bredere LinkedIn-automatiseringsstrategie maximaliseert de operationele efficiëntie. Bekijk voorbeelden van LinkedIn-automatisering die leads versterken om te zien hoe veilige e-mailtoegang geschaalde prospectie mogelijk maakt zonder de veiligheid van accounts op te offeren.
Phishing voorkomen en e-mail beveiligen
Phishingaanvallen op zakelijke e-mailaccounts zijn sinds 2020 met 400% gestegen, waardoor diefstal van inloggegevens de grootste dreiging is voor de beveiliging van LinkedIn-accounts. Aanvallers maken overtuigende e-mails die LinkedIn-meldingen, verzoeken om wachtwoordreset of connectie-uitnodigingen nabootsen om inloggegevens te stelen.
Phishingbestendige e-mailclients bevatten geavanceerde beveiligingsfuncties:
- End-to-endversleuteling voorkomt onderschepping van berichten tijdens verzending
- Ingebouwde linkscanning analyseert URL’s voordat gebruikers op mogelijk kwaadaardige adressen klikken
- Sandboxing van bijlagen voert verdachte bestanden uit in geïsoleerde omgevingen om malware te detecteren
- Contentanalyse met AI herkent phishingpatronen die traditionele filters niet zien
- Realtime threat intelligence beschermt tegen pas ontdekte aanvalscampagnes
Regelmatige training van gebruikers verlaagt phishingrisico’s flink door teams verfijnde aanvallen te leren herkennen. Maandelijkse simulaties stellen medewerkers bloot aan realistische phishingpogingen in een gecontroleerde omgeving. Medewerkers die in gesimuleerde aanvallen trappen, krijgen meteen bijscholing, zodat bewustzijn via oefening groeit in plaats van via lezingen.
Technische controles moeten samengaan met bewustwordingsprogramma’s voor volledige bescherming. E-mailfilters vangen voor de hand liggende phishing, maar social engineering evolueert sneller dan geautomatiseerde verdediging. Medewerkers trainen om de echtheid van de verzender te controleren, urgente verzoeken te toetsen en verdachte berichten te melden, creëert een menselijke firewall naast technische waarborgen.
Phishing kan direct leiden tot overname van LinkedIn-accounts als aanvallers e-mailgegevens stelen die aan socialmediaprofielen hangen. Eenmaal in je e-mailaccount resetten hackers LinkedIn-wachtwoorden, wijzigen ze profielinformatie en lanceren ze aanvallen op je connecties. De reputatieschade van gecompromitteerde geverifieerde accounts reikt veel verder dan het directe financiële verlies.
“Organisaties die technische phishingverdediging combineren met kwartaaltraining van gebruikers, verminderen geslaagde phishingaanvallen met 87% vergeleken met alleen technologie.” — 2025 State of the Phish Report
Professionele identiteitsverificatie op LinkedIn begrijpen maakt duidelijk waarom het beschermen van e-mailgegevens de geverifieerde status bewaart die je accounts onderscheidt van nepprofielen die meteen kwetsbaar zijn voor blokkades.
Samenvattende vergelijking en aanbevelingen per situatie
Het juiste model voor e-mailtoegangsbeheer kiezen hangt af van je teamgrootte, technische middelen en risicotolerantie. De afwegingen tussen aanpakken begrijpen helpt je beveiligingsmaatregelen te implementeren die bij je operationele eisen passen.
Kleine tot middelgrote marketingteams hebben het meest baat bij centrale platformen die MFA combineren met e-mailauthenticatieprotocollen. Deze oplossingen brengen beveiliging en bruikbaarheid in balans en bieden bescherming van professioneel niveau zonder diepgaande technische expertise. Cloudplatformen vereenvoudigen onboarding en laten teams operaties schalen als klantportefeuilles groeien.
Grote bureaus die veel LinkedIn-accounts beheren, horen zero-trustarchitecturen met continue monitoring te implementeren. Die omgevingen gaan ervan uit dat inbraakpogingen voortdurend gebeuren en toetsen elk toegangsverzoek, ongeacht de bron. Netwerksegmentatie bevat compromittering en voorkomt dat aanvallers tussen klantaccounts schuiven na een eerste toegang.
Freelancers en zelfstandige marketeers kunnen sterke beveiliging halen via MFA en eigen e-maildomeinen zonder complexe platformen. Focus op fundamentele bescherming zoals authenticator-apps en SPF/DKIM-opzet. Volg accountactiviteit wekelijks op verdachte patronen en houd aparte e-mailadressen aan voor elk LinkedIn-profiel.
Voorbeelden van LinkedIn-automatisering die leads versterken bekijken, laat zien hoe goede e-mailbeveiliging geschaalde prospectie mogelijk maakt en tegelijk de accountintegriteit behoudt die in onze gids over het accountverificatieproces staat.
Ontdek geverifieerde LinkedIn-accounts met veilige e-mailtoegang
Uitgebreide e-mailbeveiliging implementeren kost tijd en technische expertise die veel marketingteams missen. BIDVA biedt kant-en-klare geverifieerde LinkedIn-accounts die vanaf dag één zijn ingesteld met e-mailbeveiliging volgens beste werkwijzen, zodat jij focust op prospectie in plaats van infrastructuurbeheer.
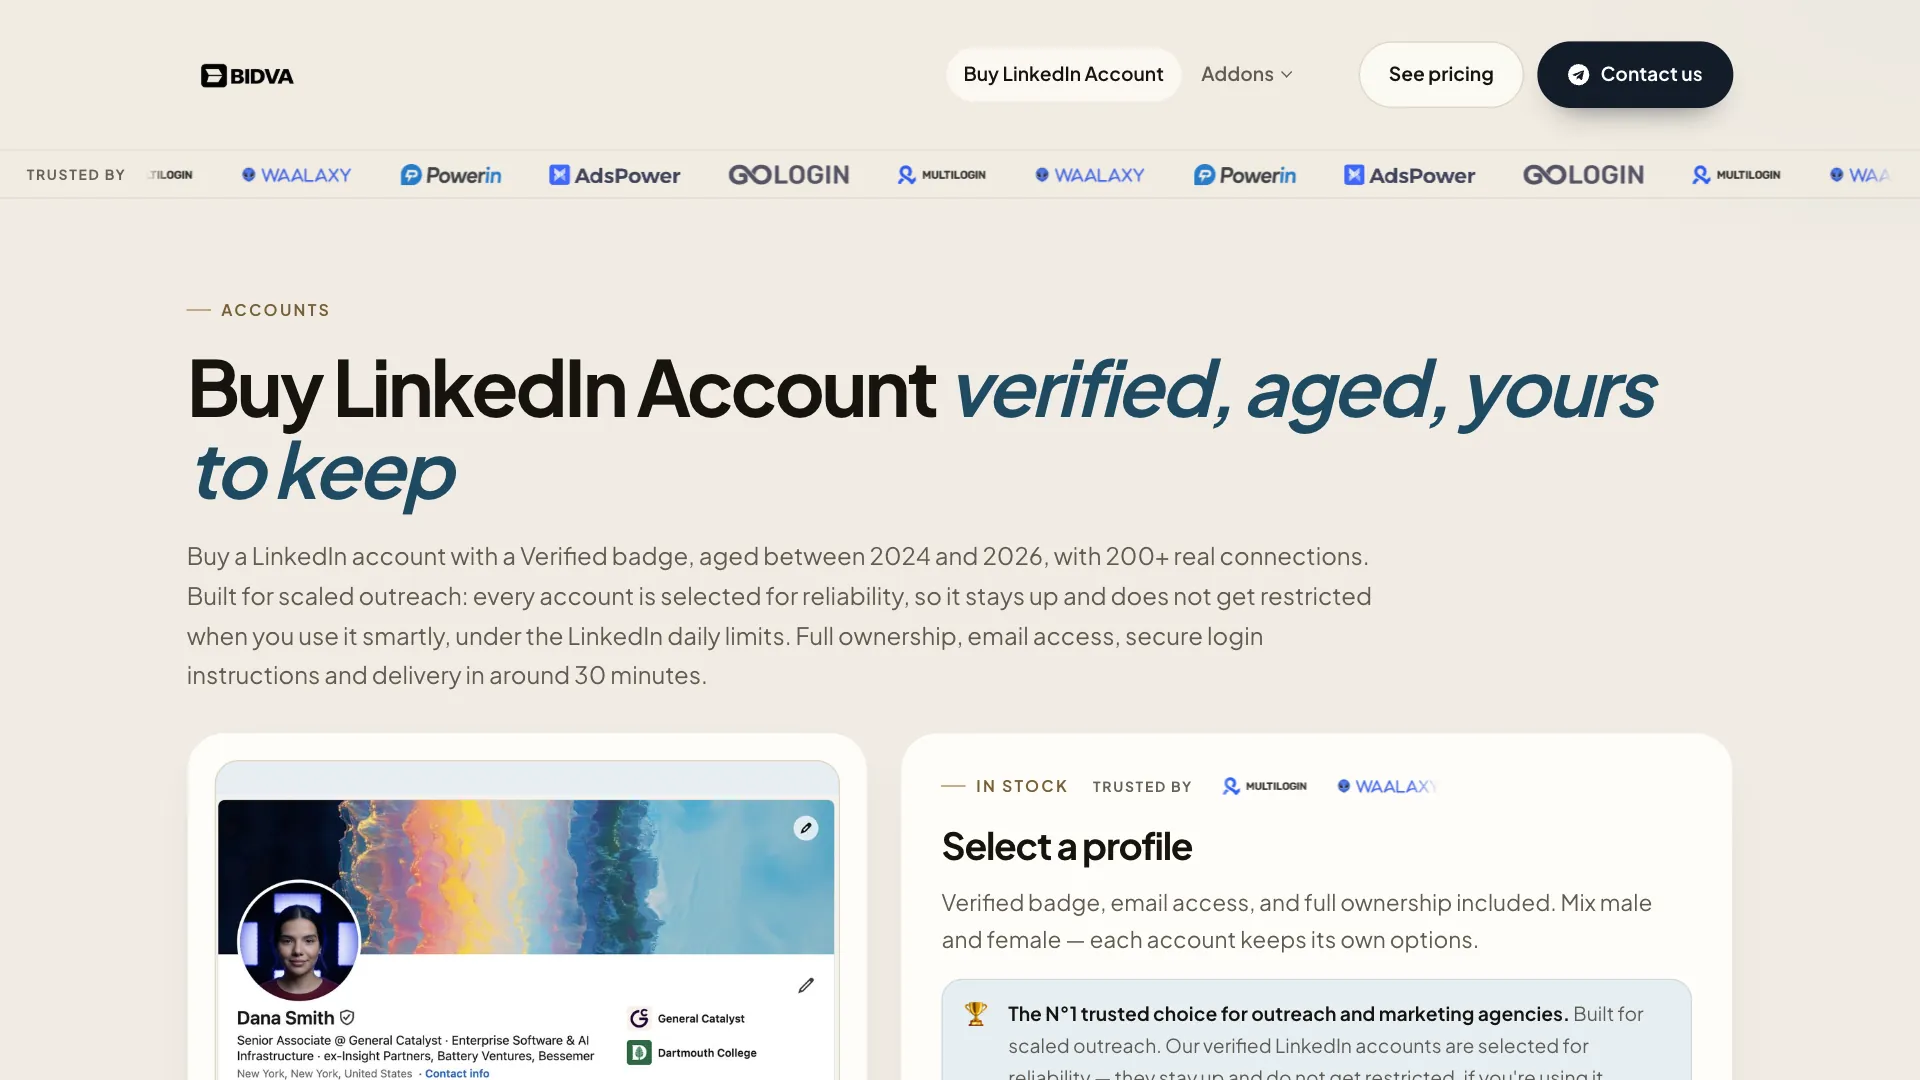
Onze accounts bevatten eigen e-mailadressen, beschermd door multi-factorauthenticatie en juiste domeinauthenticatieprotocollen. Elk profiel doorloopt ID-verificatie en opwarmactiviteit die natuurlijke gebruikspatronen vestigt vóór levering. Anders dan huurdiensten bezit je deze accounts permanent als marketingactiva voor de lange termijn.
Vergelijk alternatieven voor het huren van LinkedIn-accounts om te begrijpen waarom eigendom met veilige e-mailtoegang een beter rendement geeft dan tijdelijke toegang tot gedeelde profielen. Bekijk onze algemene voorwaarden voor de volledige details over accountfuncties en support.
Veelgestelde vragen
Wat is multi-factorauthenticatie en waarom is die belangrijk voor e-mailtoegang bij LinkedIn?
Multi-factorauthenticatie vraagt gebruikers hun identiteit te bevestigen via twee of meer methoden, meestal iets wat je weet (wachtwoord) gecombineerd met iets wat je hebt (telefoon of beveiligingssleutel). Dat versterkt de beveiliging van e-mail rond LinkedIn sterk, door ongeautoriseerde toegang te voorkomen zelfs als wachtwoorden zijn gecompromitteerd via datalekken of phishing.
Hoe verbeteren SPF, DKIM en DMARC de e-mailaflevering voor LinkedIn-prospectie?
Deze protocollen authenticeren uitgaande e-mail om spoofing en phishing te voorkomen, wat de inboxplaatsing sterk verhoogt. Een goede opzet signaleert aan LinkedIn en e-mailproviders dat je prospectieberichten legitiem en betrouwbaar zijn, waardoor de kans kleiner wordt dat je connectieverzoeken en berichten als spam worden gemarkeerd.
Wat zijn de voordelen van centrale e-mailtoegangscontrole voor marketingteams?
Centrale controles beperken gelekte inloggegevens door rechten op rol toe te wijzen die toegang beperken op basis van functie. Ze stroomlijnen beveiligingsbeheer met één dashboard voor beheerders om toegang te volgen, beleid af te dwingen en auditsporen bij te houden die consistente bescherming over alle LinkedIn-accounts geven.
Hoe kunnen phishingaanvallen geverifieerde LinkedIn-accounts compromitteren?
Phishing verleidt gebruikers e-mailgegevens prijs te geven door legitieme LinkedIn-meldingen of verzoeken om wachtwoordreset na te bootsen. Zodra aanvallers het gekoppelde e-mailaccount binnen zijn, kunnen ze LinkedIn-wachtwoorden resetten, profielinformatie wijzigen en aanvallen lanceren op je connecties, en zo het vertrouwen en de verificatiestatus vernietigen die je accounts waardevol maken.
Moet ik aparte e-maildomeinen gebruiken voor LinkedIn-prospectie en zakelijke communicatie?
Ja, LinkedIn-prospectiemails scheiden van primaire zakelijke domeinen geeft essentiële beveiligingsisolatie en reputatiebescherming. Als prospectieactiviteit spamfilters triggert of wordt gecompromitteerd, blijft je kerncommunicatie onaangetast en kun je afleveringsproblemen oplossen zonder kritieke bedrijfsoperaties te raken.





