
Beveiliging van LinkedIn-accounts in 2026: outreach beschermen en schalen

LinkedIn staat in 2026 voor ongekende beveiligingsuitdagingen: het platform ontdekte in slechts zes maanden in 2024 meer dan 86 miljoen nepprofielen. Digitale marketingbureaus en salesprofessionals die meerdere accounts beheren voor klantprospectie lopen steeds grotere risico’s door accountovernames, phishingaanvallen en blokkades door automatisering die leadcampagnes kunnen ontwrichten. Deze gids geeft concrete beveiligingsprotocollen, nalevingsstrategieën en voordelen van geverifieerde accounts, zodat je je LinkedIn-assets beschermt en je prospectie veilig en duurzaam schaalt.
Inleiding tot LinkedIn-beveiligingsdreigingen in 2026
Het LinkedIn-beveiligingslandschap blijft snel veranderen, doordat aanvallers geavanceerde methoden ontwikkelen om accounts te compromitteren en het vertrouwen in het platform te misbruiken. De enorme aanwezigheid van nepprofielen laat zien hoe kwaadwillenden misleidende netwerken opzetten voor phishingcampagnes, data verzamelen en legitieme bedrijfsvoering schaden. Voor bureaus die klantaccounts beheren, vermenigvuldigen deze dreigingen zich, omdat één gecompromitteerd profiel kan uitgroeien tot bredere beveiligingsincidenten die meerdere belanghebbenden raken.
Pogingen tot accountovername nemen toe, doordat geautomatiseerde bots zoeken naar kwetsbare inloggegevens en zwakke authenticatieprotocollen. Salesprofessionals lopen extra risico wanneer ze gedeelde apparaten of openbare netwerken gebruiken zonder goed IP-beheer en sessiecontrole. Recente datalekken bij grote platforms hebben de beveiligingsmaatregelen van LinkedIn aangescherpt, met agressievere detectiealgoritmen die legitieme prospectieactiviteiten ten onrechte als verdacht gedrag kunnen markeren.
Deze risico’s raken bureaus extra, omdat:
- Meerdere teamleden die klantaccounts openen, maken authenticatie complexer
- Prospectiecampagnes met hoog volume activeren geautomatiseerde detectiesystemen
- Gedeelde IP-adressen en apparaten wekken argwaan bij de beveiligingsalgoritmen van LinkedIn
- Verplichtingen rond klantgegevensbescherming verzwaren de nalevingseisen
Bureaus moeten protocollen voor veilig beheer van LinkedIn-accounts invoeren die beveiliging en operationele efficiëntie in balans houden. Proactieve, gelaagde verdediging wordt essentieel, met technische controles, training van het team en continue monitoring. De kosten van reactieve beveiliging liggen veel hoger dan preventieve investeringen wanneer blokkades omzetcampagnes onderbreken en klantrelaties schaden.
Beleid van LinkedIn en de regelgeving
De gebruikersovereenkomst van LinkedIn stelt strikte grenzen aan automatisering, het delen van accounts en datagebruik. Bureaus moeten die grenzen zorgvuldig volgen om hun accountstatus te behouden. Het platform dwingt limieten op automatisering af en verlangt dat gebruikers authentiek handelen, zonder misleidende praktijken of schending van de privacy van leden. Wie dit beleid kent, voorkomt onbedoelde overtredingen die leiden tot permanente accountbeperkingen of juridische blootstelling.
Concrete limieten voor geautomatiseerde acties zijn belangrijk, omdat de algoritmen van LinkedIn patronen herkennen die niet bij menselijk gedrag passen. Connectieverzoeken, profielweergaven, berichten en aanbevelingen hebben allemaal dagelijkse drempels die afhangen van de leeftijd van het account, de activiteitsgeschiedenis en vertrouwenssignalen. Die limieten overschrijden leidt tot oplopende gevolgen, van tijdelijke beperkingen tot permanente blokkades. Naleving monitoren is daarom essentieel voor blijvend succes in prospectie.
De AVG en de CCPA leggen juridische verplichtingen op aan hoe bureaus prospectgegevens verzamelen, opslaan en verwerken die via LinkedIn zijn verkregen. Deze regels eisen transparante datapraktijken, expliciete toestemming voor communicatie, veilige opslagprotocollen en snelle meldingen bij een lek. Niet-naleving brengt zware financiële boetes en reputatieschade met zich mee die de bedrijfsvoering van een bureau en het vertrouwen van klanten kunnen raken.
Gevolgen van niet-naleving zijn onder meer:
- Onmiddellijke accountschorsingen die actieve campagnes onderbreken
- Juridische aansprakelijkheid onder privacyregels, met boetes tot 4% van de jaaromzet
- Verlies van klantcontracten door beveiligingsincidenten
- Permanente platformblokkades die toekomstig gebruik van LinkedIn onmogelijk maken
Beveiligingspraktijken afstemmen op veranderende platformstandaarden vraagt doorlopende aandacht voor beleidsupdates van LinkedIn en wijzigingen in de regelgeving. Bureaus moeten kaders voor veilig beheer van LinkedIn-accounts invoeren waarin naleving in de dagelijkse werkstroom zit, in plaats van als bijzaak. Die proactieve aanpak beschermt zowel de operationele continuïteit als de juridische positie in competitieve markten.
Beste werkwijzen voor de beveiliging van LinkedIn-accounts
Technische beveiligingsmaatregelen vormen de basis van accountbescherming, te beginnen met verplichte tweestapsverificatie op alle LinkedIn-profielen en bijbehorende e-mailaccounts. Tweestapsverificatie blokkeert 99,9% van de geautomatiseerde overnamepogingen, doordat naast het wachtwoord een fysiek apparaat nodig is. Deze ene controle verlaagt het risico sterk, met weinig operationele wrijving wanneer je hem goed instelt.
Wachtwoordbeheer wordt cruciaal wanneer je meerdere accounts beheert, omdat hergebruik van inloggegevens kettingkwetsbaarheden creëert. Speciale wachtwoordmanagers genereren en bewaren unieke, complexe wachtwoorden voor elk profiel. Zo verdwijnt de geheugenlast en blijven de beveiligingsnormen overeind. Deze tools maken ook veilig delen van inloggegevens tussen teamleden mogelijk, zonder wachtwoorden via onveilige kanalen zoals e-mail of chatapps te tonen.
IP-adresbeheer vraagt om dedicated residentiële proxies die geografisch overeenkomen met de locatie van de accounteigenaar. LinkedIn volgt inloglocaties en markeert verdachte patronen wanneer accounts plotseling vanuit andere landen of datacenter-IP-bereiken inloggen. Consistente residentiële IP-adressen houden natuurlijke activiteitspatronen in stand en voorkomen beveiligingswaarschuwingen tijdens legitieme prospectiecampagnes.
Toegangscontrole omvat onder meer:
- Gelijktijdige sessies beperken tot één apparaat per account
- Toegangslogboeken wekelijks controleren op afwijkingen
- Ongebruikte API-koppelingen en rechten van apps van derden intrekken
- Rolgebaseerde toegang invoeren voor teamleden
Sessie- en toegangscontroles werken als vroegtijdig waarschuwingssysteem en vangen verdachte activiteiten op voordat ze uitgroeien tot accountcompromittering. Regelmatige controles van inloggeschiedenis, geregistreerde apparaten en API-koppelingen brengen ongeautoriseerde toegangspogingen en verkeerd ingestelde beveiliging aan het licht die directe aandacht vragen.
Pro-tip: plan elke maand een beveiligingstraining waarin teamleden oefenen met het herkennen van phishingmails en de recente beleidsupdates van LinkedIn doornemen. Zo verklein je menselijke fouten die technische controles niet kunnen voorkomen.
Veilige automatisering en prospectiestrategieën
Succes met LinkedIn-automatisering hangt af van het nabootsen van natuurlijke menselijke gedragspatronen die de algoritmen van het platform niet detecteren. Connectieverzoeken beperken tot 50-100 per dag zorgt voor realistische volumes die passen bij normaal gebruik. Deze gedisciplineerde aanpak ruilt snelheid op korte termijn in voor duurzaamheid van het account en effectieve prospectie op lange termijn.
IP-rotatie wordt essentieel wanneer je meerdere accounts beheert vanaf centrale locaties van het bureau. Door aan elk profiel een andere residentiële proxy toe te wijzen, voorkom je dat LinkedIn accounts koppelt via gedeelde IP-adressen, wat groepsblokkades kan uitlokken. Apparaatfingerprinting voegt een laag toe door browserconfiguraties, schermresoluties en besturingssystemen per profiel te variëren, zodat de authenticiteit overeind blijft.
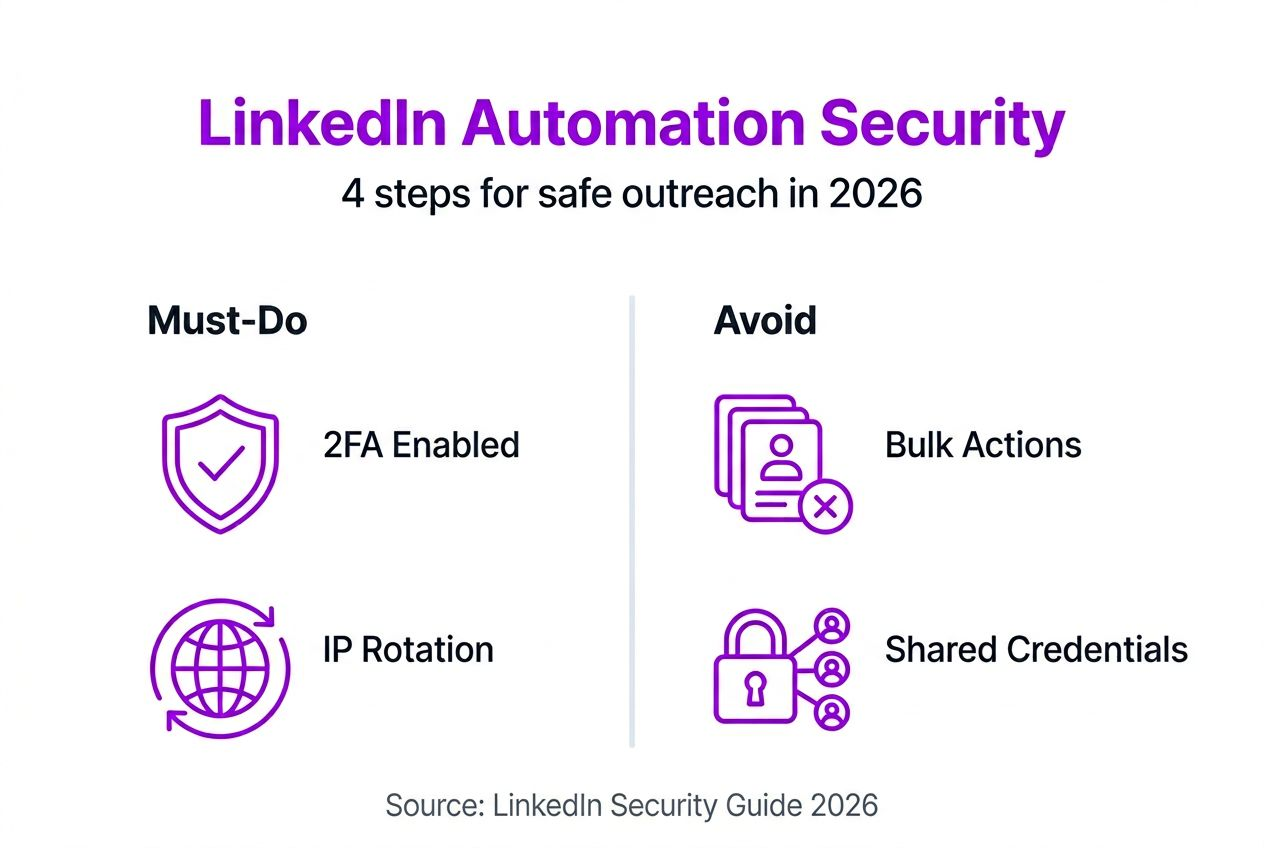
Conforme prospectietools hebben ingebouwde waarborgen die acties automatisch afremmen, tijdsintervallen willekeurig maken en campagnes pauzeren wanneer het detectierisico stijgt. Deze platforms investeren zwaar in het reverse-engineeren van de algoritmen van LinkedIn om automatisering binnen veilige marges te houden. Tools kiezen met een bewezen staat van dienst en actieve ontwikkelteams verlaagt het blokkaderisico ten opzichte van verouderde oplossingen of zelfgebouwde scripts.
Een veilige automatiseringssetup volgt deze stappen:
- Stel dagelijkse actielimieten in op 60% van de bekende drempels, zodat je een veiligheidsmarge houdt
- Houd 8-12 uur pauze tussen grote automatiseringssessies, in lijn met een werkdag
- Varieer berichttemplates en de timing van connectieverzoeken met 15-30 minuten
- Houd de notificatiemails van LinkedIn in de gaten op beveiligingswaarschuwingen of meldingen van ongebruikelijke activiteit
- Pauzeer alle automatisering direct zodra je een waarschuwing van het platform ontvangt
Geleidelijke volumegroei beschermt nieuw verworven of recent slapende accounts, doordat de vertrouwensalgoritmen van LinkedIn consistente, groeiende activiteit kunnen zien. Begin met 20-30 acties per dag en verhoog wekelijks met 10-15% gedurende twee maanden. Zo ontstaat een natuurlijk gebruikspatroon. Dat geduld voorkomt snelheidsdetectie die plotselinge pieken als verdachte automatisering markeert.
Pro-tip: houd een gedetailleerd logboek bij van dagelijkse acties, responspercentages en waarschuwingen van het platform. Zo herken je patronen die een detectierisico voorspellen voordat ze tot accountbeperkingen leiden.
Voordelen van ID-geverifieerde LinkedIn-accounts
Geverifieerde LinkedIn-accounts verlagen het risico sterk ten opzichte van nepprofielen of gehuurde accounts, die aansprakelijkheid en operationele kwetsbaarheden creëren. Geverifieerde accounts krijgen 10x minder beperkingen, omdat ze authentieke identiteitsdocumentatie, een opgebouwde activiteitsgeschiedenis en natuurlijke connectienetwerken hebben die de vertrouwensalgoritmen van LinkedIn belonen. Die verificatie geeft meteen geloofwaardigheid bij prospects en verkleint de voortdurende dreiging van plotselinge blokkades.
Profieleigendom is een cruciaal verschil, omdat geverifieerde accounts permanente digitale assets zijn die bureaus kunnen aanpassen, branden en jarenlang inzetten voor prospectiecampagnes. Gehuurde profielen maken je afhankelijk van externe aanbieders die de controle houden en toegang kunnen intrekken, geschiedenis kunnen wissen of prijzen willekeurig kunnen verhogen. Volledig eigendom omvat toegang tot het e-mailaccount, volledige bewerkrechten op het profiel en de mogelijkheid om blijvende professionele netwerken op te bouwen.
Activiteitsgeschiedenis en de echtheid van connecties tellen, omdat LinkedIn de betrouwbaarheid van een account beoordeelt op betrokkenheidspatronen in de loop van de tijd. Geverifieerde accounts komen binnen met maanden aan organische activiteit die echt menselijk gebruik laat zien, in plaats van de lege schillen die bij nepprofielen horen. Bestaande connecties met echte professionals geven sociaal bewijs en netwerkeffecten die de effectiviteit van prospectie versterken.
Geverifieerde accounts maken duurzame groei mogelijk, omdat bureaus met vertrouwen kunnen investeren in profieloptimalisatie, contentcreatie en relatieopbouw zonder bang te zijn de toegang te verliezen. De voordelen van geverifieerde LinkedIn-accounts gaan verder dan beveiliging en bieden strategische voordelen in competitieve prospectiemarkten. Een bureaureputatie opbouwen op geverifieerde fundamenten levert verdedigbare concurrentievoordelen op die in de loop van de tijd toenemen.
Privacy en gegevensbescherming
Gevoelige prospect- en klantgegevens beschermen vraagt om versleutelingsprotocollen en veilige communicatiekanalen in de hele LinkedIn-prospectiewerkstroom. LinkedIn Sales Navigator bevat rolgebaseerde toegangscontrole en versleutelingswaarborgen, maar bureaus moeten extra bescherming toevoegen wanneer ze data exporteren of koppelen met CRM-systemen. End-to-endversleuteling van opgeslagen leadlijsten, berichtarchieven en contactgegevens voorkomt ongeautoriseerde toegang bij een lek of een dreiging van binnenuit.
Rolgebaseerde toegangscontrole beperkt datablootstelling doordat teamleden alleen de rechten krijgen die ze voor hun taken nodig hebben. Junior prospectiespecialisten hebben een ander toegangsniveau nodig dan accountmanagers die gevoelige klantcommunicatie voeren. Dit beginsel van minimale rechten verkleint het aanvalsoppervlak en beperkt de schade wanneer een individueel account wordt gecompromitteerd.
Beste werkwijzen voor AVG- en CCPA-naleving zijn onder meer:
- Expliciete toestemming vragen voordat je prospects aan prospectiereeksen toevoegt
- In elk bericht een duidelijke afmeldmogelijkheid bieden
- Alle opgeslagen persoonsgegevens versleutelen, in rust en onderweg
- Verwerkingsactiviteiten en bewaartermijnen documenteren
- Een procedure voor meldplicht bij datalekken invoeren, met een reactievenster van 72 uur
Regelmatige updates van het privacybeleid houden de naleving op peil wanneer regels en de werkwijze van het bureau veranderen. Transparante communicatie over datagebruik bouwt vertrouwen bij prospects en voldoet aan wettelijke informatieplicht. Jaarlijkse nalevingsaudits leggen gaten in gegevensbescherming bloot voordat ze tot onderzoek of boetes leiden.
Toestemmingsverklaringen van klanten moeten expliciet ingaan op de manier waarop LinkedIn-gegevens worden verzameld, hoe lang ze worden bewaard, hoe ze worden gedeeld en welke beveiligingsmaatregelen gelden. Die afspraken beschermen bureaus bij aansprakelijkheidsgeschillen en laten professioneel gegevensbeheer zien dat premium aanbieders onderscheidt. Privacyprotocollen voor het beheer van LinkedIn-accounts worden zo een concurrentievoordeel, niet alleen een nalevingslast.
LinkedIn-beveiliging invoeren in de werkstroom van je bureau
Uitgebreide beveiligingsmaatregelen in de dagelijkse bureauvoering integreren vraagt een systematische invoering volgens bewezen principes van verandermanagement. Begin met een audit van de huidige werkwijze om beveiligingsgaten, nalevingsrisico’s en inefficiënties in de werkstroom te vinden die nieuwe protocollen gaan aanpakken. Die nulmeting geeft meetbare verbeterdoelen en helpt de invoeringsfasen te prioriteren.
Operationele integratie volgt deze stappen:
- Zet binnen 48 uur tweestapsverificatie aan op alle LinkedIn- en e-mailaccounts
- Voer tegen het einde van week 1 een wachtwoordmanager in met unieke inloggegevens voor elk account
- Stel in week 2 dedicated residentiële IP-proxies in die overeenkomen met de locatie van de accounteigenaar
- Installeer in week 3 tools voor toegangsmonitoring en leg wekelijkse auditroutines vast
- Geef het team een volledige training over de nieuwe beveiligingsprotocollen en nalevingseisen
- Documenteer procedures voor incidentrespons, inclusief sjablonen voor klantmeldingen
De training van medewerkers moet het beleid van LinkedIn, technieken om phishing te herkennen en ieders verantwoordelijkheid voor beveiligingshygiëne behandelen. Interactieve workshops waarin teamleden oefenen met dreigingen herkennen en scenario’s beantwoorden, bouwen praktische vaardigheden op die verder gaan dan een beleid passief bevestigen. Maandelijkse opfrissessies houden het beveiligingsbewustzijn hoog wanneer nieuwe dreigingen opkomen.
Geautomatiseerde waarschuwingen verkorten de reactietijd op verdachte activiteiten doordat managers direct een melding krijgen bij ongebruikelijke toegangspatronen. Stel waarschuwingen in voor inlogpogingen vanaf nieuwe locaties, verzoeken om wachtwoordwijziging, mislukte authenticatiepogingen en beveiligingswaarschuwingen van LinkedIn. Meldingen in realtime maken een snelle reactie mogelijk die een incident indamt voordat het escaleert.
Een plan voor incidentrespons omvat vaste rollen, communicatiesjablonen en escalatieprocedures die ingaan bij een beveiligingsgebeurtenis. Wijs een primaire en een reserve-beveiligingscoördinator aan die waarschuwingen onderzoekt, de reactie coördineert en met getroffen klanten communiceert. Vooraf goedgekeurde berichttemplates versnellen een transparante klantmelding en houden de toon professioneel in stressvolle situaties.
Pro-tip: plan elk kwartaal een beveiligingsaudit waarin externe reviewers je protocollen toetsen aan actuele beste werkwijzen en opkomende dreigingen. Zo krijg je objectieve feedback die interne teams door gewenning kunnen missen.
Veelvoorkomende misverstanden over de beveiliging van LinkedIn-accounts
Mythe 1: tweestapsverificatie voegt onnodige complexiteit toe zonder zinvolle beveiligingswinst. Realiteit: 2FA blokkeert 99,9% van de geautomatiseerde aanvallen en is de meest effectieve beveiligingscontrole die beschikbaar is. Het kleine ongemak van een verificatiecode valt in het niet bij de impact van een accountovername die campagnes onderbreekt en klantrelaties schaadt.
Mythe 2: nepprofielen of gehuurde profielen zijn een veilige, voordelige vervanging van authentieke accounts. Realiteit: nepprofielen krijgen 10x meer blokkades dan geverifieerde accounts en schenden de gebruiksvoorwaarden van LinkedIn, met juridische aansprakelijkheid als gevolg. De kostenbesparing op korte termijn verdwijnt wanneer accounts midden in een campagne permanent beperkt worden en alle geïnvesteerde moeite en prospectrelaties verloren gaan.
Mythe 3: agressief opschalen van automatisering verhoogt het blokkaderisico nauwelijks als je kwaliteitstools gebruikt. Realiteit: zelfs geavanceerde automatiseringstools kunnen de detectie van LinkedIn niet volledig omzeilen wanneer het volume boven natuurlijke menselijke patronen uitkomt. De algoritmen van het platform blijven zich ontwikkelen om automatiseringssignaturen te herkennen, ongeacht hoe geraffineerd de tool is. Dagelijkse limieten respecteren en menselijk gedrag nabootsen blijft essentieel voor blijvend succes.
Andere misverstanden zijn onder meer:
- Denken dat VPN’s alleen voldoende IP-bescherming bieden, zonder rotatie van residentiële proxies
- Aannemen dat LinkedIn automatisering niet kan detecteren via analyse van timingpatronen
- Denken dat nalevingseisen alleen voor grote ondernemingen gelden, niet voor kleine bureaus
- Verwachten dat verwijderde LinkedIn-gegevens meteen verdwijnen, in plaats van in back-ups te blijven staan
Deze onjuiste overtuigingen leiden ertoe dat bureaus risicovolle werkwijzen invoeren die uiteindelijk accountbeperkingen, nalevingsovertredingen of beveiligingslekken opleveren. De realiteit achter veelvoorkomende mythen kennen maakt beslissingen mogelijk die groeidoelen in balans houden met duurzaam risicobeheer.
Conclusie en vervolgstappen voor veilige LinkedIn-prospectie
LinkedIn-accounts beveiligen in 2026 vraagt gelaagde verdediging: technische controles zoals tweestapsverificatie en IP-beheer, plus operationele discipline rond automatiseringslimieten en nalevingsprotocollen. Geverifieerde accounts werken als strategische assets die het blokkaderisico verlagen en duurzame schaalvergroting van prospectie ondersteunen, via een authentieke identiteitsbasis en natuurlijke activiteitspatronen. Bureaus die uitgebreide beveiligingskaders in de dagelijkse werkstroom opnemen, beschermen klantrelaties, houden platformtoegang en bouwen concurrentievoordeel op in een steeds geavanceerdere dreigingsomgeving.
De samenloop van stijgende beveiligingsdreigingen en striktere handhaving maakt proactieve bescherming essentieel. Deze protocollen vandaag invoeren voorkomt crises van morgen die omzet onderbreken, reputaties schaden en waardevolle tijd opslokken aan incidentrespons. Begin met tweestapsverificatie inschakelen, toets je huidige automatisering aan veilige limieten en beoordeel of geverifieerde accounts je beveiliging en de effectiviteit van je prospectie versterken.
Beveilig je LinkedIn-prospectie met oplossingen van BIDVA
De beveiligings- en nalevingsstrategieën hierboven invoeren wordt een stuk eenvoudiger wanneer je start met geverifieerde LinkedIn-accounts die specifiek voor bureauprospectie zijn ingericht. BIDVA levert ID-geverifieerde LinkedIn-accounts met authentieke identiteitsdocumentatie, een opgebouwde activiteitsgeschiedenis en volledig eigendom. Daarmee verdwijnt het voortdurende blokkaderisico van nepprofielen of gehuurde profielen.
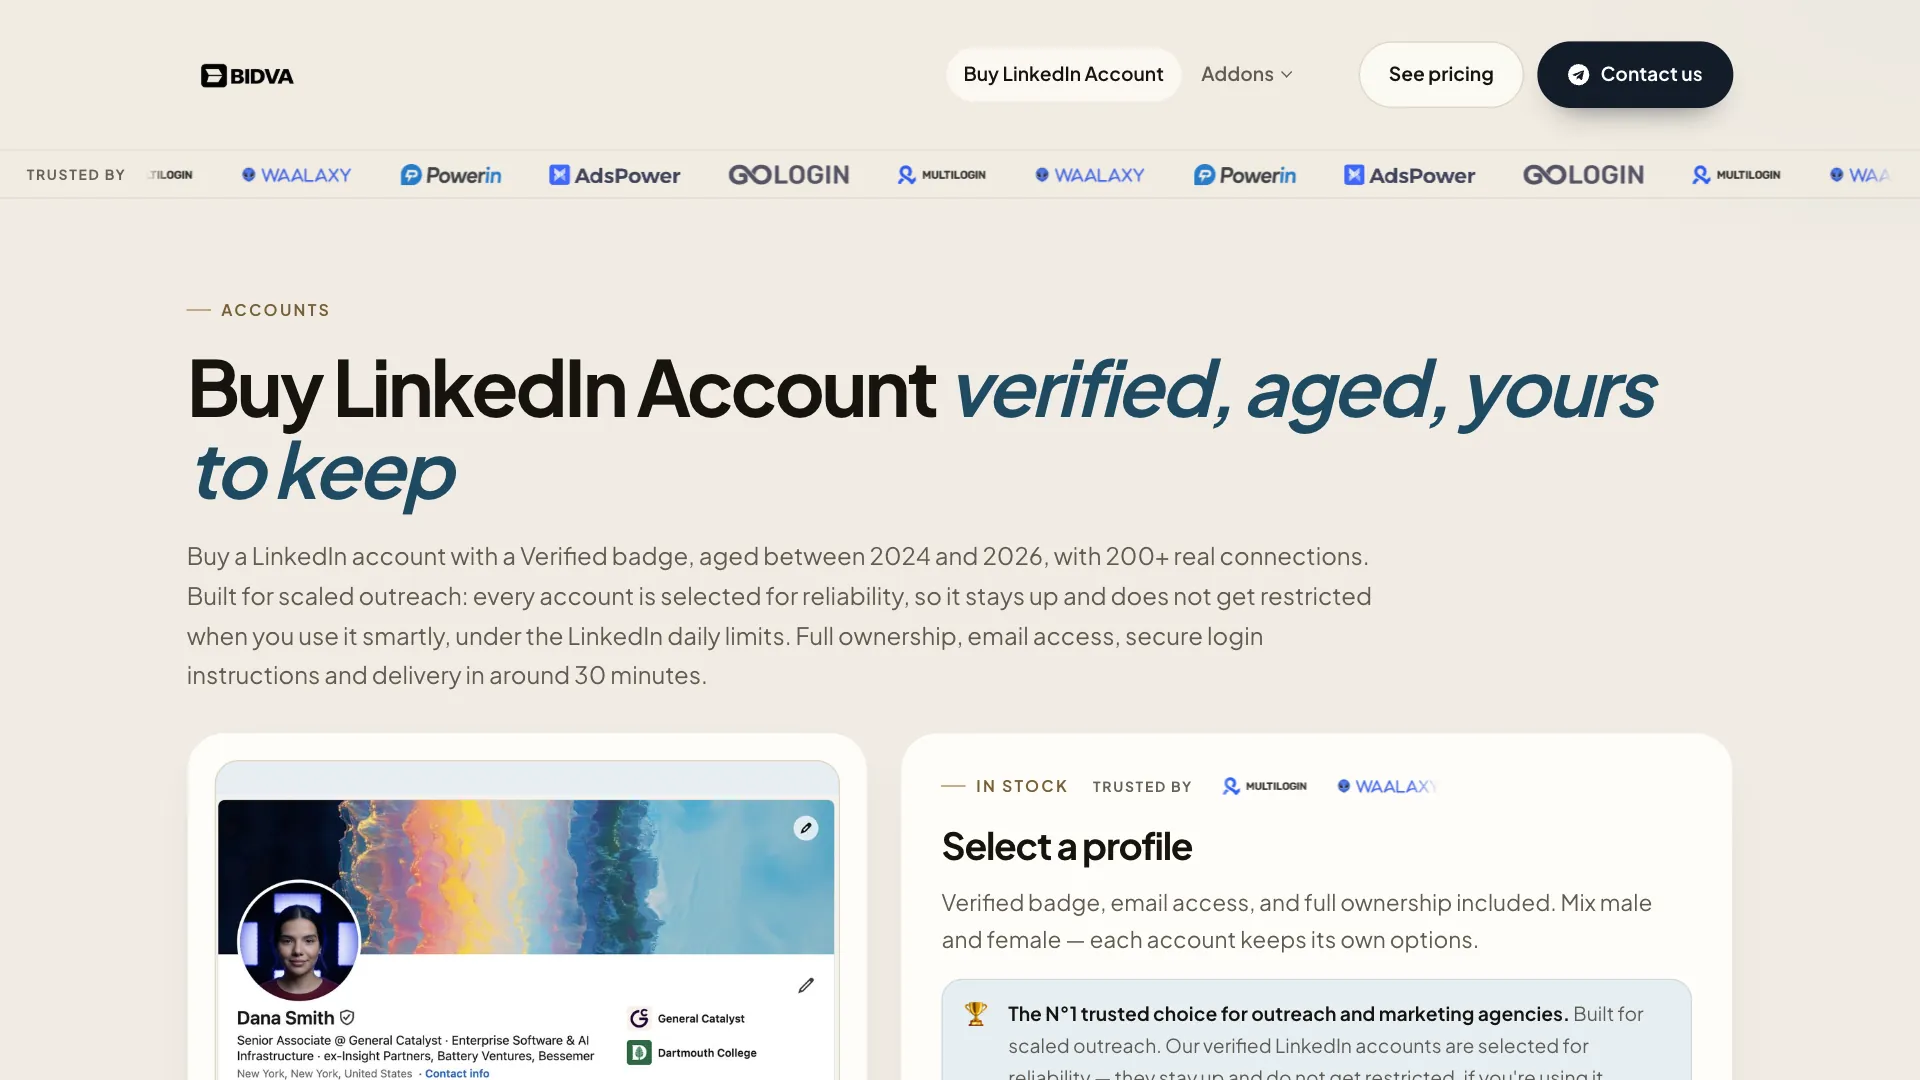
Onze oplossingen voor bureaus omvatten uitgebreide gidsen voor veilig beheer van LinkedIn-accounts en bewezen voorbeelden van LinkedIn-automatisering die precies laten zien hoe je prospectie schaalt en toch binnen de regels van het platform blijft. Elk geverifieerd account is klaar voor directe inzet, met aanbevelingen voor een dedicated IP, hulp bij de beveiligingsconfiguratie en doorlopende support om je investering te beschermen.
Voordelen van BIDVA zijn onder meer:
- USA- en EU-geverifieerde accounts met volledige identiteitsdocumentatie
- Volledig profieleigendom met e-mailtoegang en aanpassingsrechten
- Opgebouwde connectienetwerken en authentieke activiteitsgeschiedenissen
- Deskundige begeleiding bij beveiligingsprotocollen en beste werkwijzen voor automatisering
- Doorlopende updates over platformbeleid en ondersteuning bij naleving
Pro-tip: geverifieerde accounts combineren met veilige automatiseringstools en een volledige teamtraining zorgt ervoor dat elk onderdeel het andere versterkt. Je vermenigvuldigt de effectiviteit van je prospectie en houdt de beveiligingsrisico’s laag.
Wat zijn de meest voorkomende LinkedIn-beveiligingsdreigingen in 2026?
Wat zijn de meest voorkomende LinkedIn-beveiligingsdreigingen in 2026?
Nepprofielen, phishingaanvallen, pogingen tot accountovername en blokkades door automatisering zijn de belangrijkste beveiligingsdreigingen voor LinkedIn-gebruikers in 2026. Het platform detecteerde alleen al begin 2024 meer dan 86 miljoen nepprofielen. Dat laat de schaal zien van misleidende accounts die worden gebruikt om data te verzamelen en social-engineeringaanvallen uit te voeren. Datalekken vormen een extra risico voor bureaus die meerdere klantaccounts beheren met gevoelige prospectinformatie.
Hoe verbetert tweestapsverificatie de beveiliging van een LinkedIn-account?
Tweestapsverificatie voegt een cruciale controlelaag toe waarbij fysieke toegang tot een apparaat nodig is, naast kennis van het wachtwoord. Ongeautoriseerde toegang wordt daardoor 99,9% minder waarschijnlijk, zelfs wanneer inloggegevens uitlekken. Die bescherming is essentieel voor bureaus die meerdere accounts beheren, omdat ze geautomatiseerde credential-stuffingaanvallen blokkeert die hergebruik van wachtwoorden over platforms heen uitbuiten.
Waarom zouden bureaus ID-geverifieerde LinkedIn-accounts gebruiken in plaats van nepprofielen of gehuurde profielen?
Geverifieerde accounts krijgen 10x minder platformbeperkingen dan nepprofielen, omdat ze authentieke identiteitsdocumentatie en natuurlijke activiteitspatronen hebben die de vertrouwensalgoritmen van LinkedIn belonen. Volledig profieleigendom geeft permanente digitale assets die bureaus kunnen aanpassen en jarenlang inzetten, in plaats van tijdelijke toegang die een aanbieder kan intrekken of die bij een beleidswijziging wegvalt.
Wat zijn veilige automatiseringslimieten op LinkedIn om blokkades te vermijden?
Houd dagelijkse connectieverzoeken tussen 50-100 om natuurlijke gebruikspatronen na te bootsen en de geautomatiseerde detectiesystemen van LinkedIn niet te activeren. Gebruik IP-rotatie met residentiële proxies en varieer apparaatfingerprints over accounts, zodat de algoritmen van het platform profielen niet koppelen via gedeelde infrastructuur die op bulkautomatisering wijst.





