
Minha conta do LinkedIn foi invadida: passos imediatos

Aquele aperto no estômago é inconfundível. Você acabou de perceber que a sua conta do LinkedIn foi hackeada. O primeiro impulso pode ser o pânico, mas o que você fizer nos próximos 30 minutos é absolutamente crítico para recuperar a identidade profissional e reduzir o estrago.
Não é hora de uma investigação profunda. É triagem. Os únicos objetivos agora são expulsar o intruso e retomar o controle.
Seu plano de ação para os próximos 30 minutos
Os primeiros sinais podem ser escancarados ou surpreendentemente sutis. Talvez você esteja completamente trancado do lado de fora e a senha, de repente, não funcione. Ou talvez apareçam publicações bizarras no feed, mensagens que você sabe que nunca enviou, ou pedidos de conexão de completos estranhos.
Seja qual for o sinal de alerta, você precisa agir rápido.
Primeira triagem: você ainda consegue entrar?
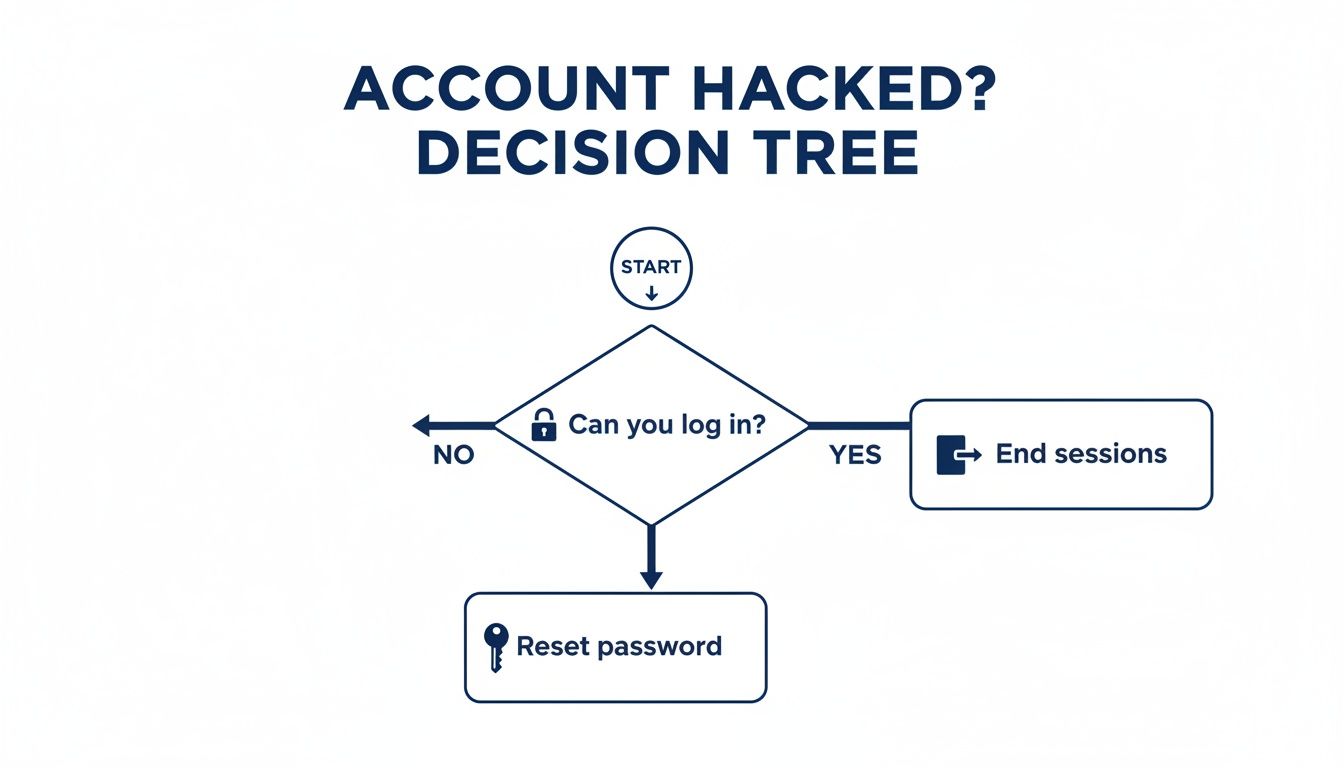
Tudo depende de uma pergunta simples: você ainda consegue acessar a conta? A resposta aponta o próximo passo imediato.
Se você consegue entrar: não hesite. O primeiro passo é encerrar à força todas as outras sessões ativas. É assim que você expulsa o invasor da conta. Vá em “Configurações e privacidade”, depois “Entrar e segurança”, e encontre a seção “Onde você está conectado”. Dali, você encerra cada sessão. Feito isso, troque imediatamente a senha por uma nova e forte.
Se você está trancado do lado de fora: isso quase certamente significa que o atacante já trocou a sua senha. Vá à página de login do LinkedIn e clique no link “Esqueceu a senha?”. Isso dispara um link de redefinição para o seu e-mail. Confira todas as contas de e-mail que possam estar ligadas ao perfil, e não esqueça a pasta de spam.
Esta árvore de decisão mostra o caminho de forma visual. O que vem a seguir depende de você ainda ter acesso.
Às vezes os sinais de um comprometimento são claros, mas em outras são mais difíceis de perceber. Use esta referência rápida para identificar o que pode estar acontecendo e o que fazer primeiro.
Ações imediatas conforme o tipo de invasão
| Sintoma da invasão | Causa mais provável | Sua primeira ação |
|---|---|---|
| Trancado do lado de fora da conta; “Esqueceu a senha” não funciona | O invasor trocou a sua senha e o endereço de e-mail principal | Encontre na hora o e-mail de segurança do LinkedIn e clique no link para denunciar a troca de e-mail não autorizada. |
| Você vê publicações ou mensagens que não criou | O invasor tem uma sessão ativa na sua conta | Entre, vá em “Onde você está conectado”, encerre todas as sessões e depois troque a senha. |
| A foto de perfil ou a bio foi alterada | O atacante está tentando, de forma ativa, desfigurar o perfil ou se passar por você | Siga os mesmos passos: encerre todas as sessões, troque a senha e reverta as alterações do perfil. |
| Você recebe um e-mail do LinkedIn sobre um novo acesso | Acesso não autorizado, mas eles podem ainda não ter trocado as credenciais | Vá na hora às suas sessões, encerre a que você não reconhece e depois troque a senha. |
Em qualquer cenário, ação rápida e decidida é a melhor defesa depois que a invasão já aconteceu.
Avaliando o dano inicial
Enquanto você dá esses primeiros passos críticos, fique de olho na caixa de entrada. Você procura alertas de segurança do LinkedIn sobre mudanças recentes na conta. Uma tática comum de invasores é trocar rápido o e-mail principal da conta, que é o bilhete deles para trancar você do lado de fora de vez. Se aparecer um alerta sobre uma troca de e-mail que você não fez, você precisa clicar no link dessa mensagem para denunciar ao LinkedIn na hora.
Já vimos isso acontecer inúmeras vezes. Você pode saber mais sobre como proteger o acesso ao e-mail no nosso aprofundamento de boas práticas para o LinkedIn: Domine as boas práticas de acesso ao e-mail no LinkedIn em 2026
Uma lição da experiência: o tempo não está do seu lado. Os atacantes trabalham rápido. No tempo de pegar um café, eles podem estar baixando a sua lista inteira de conexões, enviando links de phishing aos clientes mais valiosos ou alterando o perfil para destruir a sua reputação. Cada segundo conta.
Para quem gerencia times ou simplesmente quer um caminho mais estruturado, ter um modelo de roteiro de resposta a incidentes pessoal pode salvar o dia. Mesmo que soe corporativo, a ideia central, ter passos claros e definidos antes, é valiosa para atravessar uma crise pessoal como esta.
Respire. Ao seguir estas ações imediatas de contenção, você fez o mais importante para estancar o sangramento. Agora dá para sair do modo de emergência e entrar no processo oficial de recuperação.
Depois de conter o dano imediato, é hora de trabalhar direto com o LinkedIn para recuperar a conta. Isso não é só uma redefinição de senha. Você vai ter de provar que é o dono legítimo, e isso significa passar pelo processo oficial de recuperação do LinkedIn. Ele pode testar a sua paciência, mas é o único caminho confiável para retomar o controle.
Infelizmente, tomadas de conta são mais comuns do que se imagina, muitas vezes alimentadas por vazamentos massivos de dados. Pense no incidente de junho de 2021, em que dados de quase 700 milhões de contas, assombrosos 92% dos 756 milhões de usuários do LinkedIn na época, foram extraídos por atacantes. As senhas não foram roubadas diretamente, mas os invasores usaram a própria API do LinkedIn para coletar dados públicos de perfil e, com isso, orquestrar ataques direcionados como este.
Abrindo o processo oficial de recuperação
Antes de tudo, você precisa denunciar a conta hackeada. Como é provável que esteja trancado do lado de fora, não dá para seguir pelo centro de ajuda normal. É preciso usar o formulário dedicado do LinkedIn para contas comprometidas.
Antes mesmo de clicar no link, junte as informações. Ter isso pronto evita muita frustração.
- A URL do seu perfil: é o link direto do perfil (por exemplo,
LinkedIn.com/in/seu-nome). Se você não tiver decorado, uma busca rápida no Google pelo nome completo e pela empresa costuma trazer o resultado na hora. - O endereço de e-mail associado: você vai precisar informar o e-mail que usava para entrar, mesmo que o invasor já o tenha trocado. Se havia vários e-mails ligados à conta, liste todos.
- Um e-mail novo e seguro: isso é crítico. O LinkedIn precisa de um canal seguro para falar com você, então informe um endereço que você sabe que está seguro e que o atacante não consegue acessar.
Passando pela verificação de identidade
Este é o momento que decide. Como o invasor provavelmente trocou a senha e o e-mail, o LinkedIn precisa verificar que você é você, e faz isso conferindo um documento oficial. Não há como pular este passo.
Você será solicitado a enviar a foto da carteira de habilitação, do passaporte ou de outro documento nacional de identidade.
Para evitar que o pedido seja devolvido, deixe a foto perfeita:
- Nítida: a foto precisa estar nítida e bem iluminada. Cada palavra, inclusive o nome e a data de validade, tem de ser fácil de ler.
- Mostre o documento inteiro: não corte a foto. Os quatro cantos do documento precisam aparecer na imagem.
- O nome precisa bater: o nome no documento deve coincidir com o nome do perfil no LinkedIn. Se não coincidir, use a caixa de texto disponível para explicar a diferença (por exemplo, um casamento recente ou uma mudança legal de nome).
Dica de especialista: a qualidade da foto do documento é o maior fator isolado na rapidez com que você recupera a conta. Já vi casos se arrastarem por semanas só por causa de uma imagem borrada ou cortada. Gaste o minuto extra para acertar de primeira.
Depois de enviar o chamado, você recebe uma confirmação automática. Aí começa a espera. Uma pessoa real precisa revisar o caso, o que pode levar de alguns dias a um par de semanas se a situação for complicada.
Um exemplo real
Certa vez trabalhei com um gerente de vendas que se viu exatamente nesta situação. A conta dele foi sequestrada e usada para enviar mensagens de phishing aos clientes mais importantes. Um pesadelo completo. Ele estava totalmente trancado do lado de fora.
Ele registrou a denúncia na hora, com uma foto nítida do passaporte e a lista de todos os e-mails que conhecia. Depois de quatro dias sem resposta além da confirmação automática, respondeu ao e-mail do chamado, reafirmando com educação o número do caso e destacando o dano contínuo à reputação profissional.
Funcionou. Um dia depois, um agente de suporte voltou com um link seguro para redefinir as credenciais. A história dele mostra que persistir, com educação, pode mudar tudo. Às vezes, esse tipo de invasão ainda leva a uma mensagem de conta do LinkedIn restrita, que segue um caminho de recuperação parecido, mas distinto.
Auditoria de danos depois da invasão
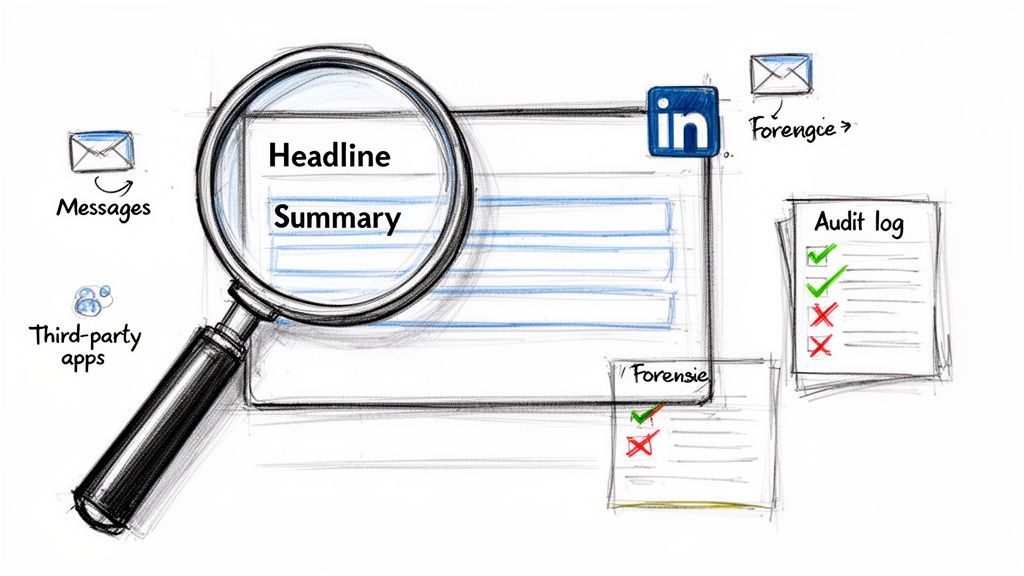
Voltar à conta é um alívio enorme, mas o trabalho ainda não acabou. Agora você muda da resposta de emergência para o papel de detetive digital. É preciso assumir que o atacante mexeu em tudo, e cabe a você auditar a conta com método para achar e reverter o dano antes que ele afunde a reputação profissional.
Pense nisto como uma investigação forense do seu próprio espaço digital. O processo é crítico. Se você não encontrar e desfizer mudanças ou mensagens não autorizadas, pode lidar com as consequências, como problemas duradouros de confiança na rede, por meses. Comece tratando o perfil como uma possível cena de crime e documente tudo o que encontrar.
Checklist do perfil e das configurações
Primeiro, vamos ao que é mais visível na conta: o perfil público e as configurações privadas. Invasores costumam fazer mudanças sutis, pensadas para causar caos, roubar oportunidades ou simplesmente deixar você malvisto.
Percorra o perfil peça por peça, conferindo estas áreas-chave em busca de qualquer modificação não autorizada:
- Título e resumo: o seu cargo profissional foi alterado? Procure links estranhos ou mensagens esquisitas escondidas no resumo.
- Experiência e formação: atacantes podem incluir empregos falsos ou remover os legítimos para desacreditar você.
- Informações de contato: este ponto é enorme. Confirme que os e-mails, o telefone e os links de site são seus e não foram trocados.
- Foto de perfil e banner: garanta que as imagens não foram substituídas por algo inadequado ou pouco profissional.
Quando o lado público estiver limpo, entre fundo nas configurações de segurança. Vá à seção “Entrar e segurança” e vasculhe cada opção. Dê atenção especial a “Endereços de e-mail” e “Números de telefone”, para garantir que nenhum contato estranho tenha sido adicionado. Essa é uma porta dos fundos clássica que atacantes deixam para si, para recuperar o acesso depois.
Auditando a atividade da conta
Com o perfil protegido, é hora de descobrir o que o invasor fez enquanto tinha o controle. Isso significa revisar mensagens, pedidos de conexão e o feed de atividade. É muitas vezes aqui que você encontra o dano mais grave.
O foco principal devem ser as mensagens privadas. Percorra a pasta de enviados e escaneie com método qualquer coisa que você não reconheça. Invasores adoram usar contas comprometidas para enviar links de phishing ou malware às conexões de confiança do dono, usando o seu nome para enganar outras pessoas.
O pesadelo de uma recrutadora: trabalhamos com uma recrutadora corporativa cuja conta foi sequestrada. Os atacantes não desfiguraram o perfil. Em vez disso, publicaram várias vagas falsas, de salário alto. Depois usaram a conta dela para mandar mensagem a dezenas de candidatos esperançosos, direcionando-os a um site de phishing feito para roubar dados pessoais. Ao documentar cada publicação falsa e cada mensagem enviada, ela conseguiu trabalhar com o time de relações públicas da empresa para emitir um esclarecimento, protegendo a própria reputação e a do empregador.
Esse tipo de revisão sistemática é a melhor defesa contra um dano duradouro de reputação.
Conexões e aplicativos de terceiros
Por fim, você precisa limpar a rede e cortar qualquer permissão que o atacante possa ter concedido. Trata-se de cortar os pontos de acesso que ainda restam e remover adições maliciosas que possam ter sido plantadas.
Há dois lugares críticos para conferir:
- Revise as conexões recentes: vá em “Minha rede” e olhe as conexões adicionadas há pouco. Atacantes costumam incluir outras contas falsas ou maliciosas para ampliar a rede de golpes futuros. Não hesite em remover quem você não conhece ou em quem não confia.
- Examine aplicativos de terceiros: vá às configurações de “Privacidade dos dados” e encontre “Serviços permitidos”. Essa página lista cada aplicativo de terceiro com acesso aos seus dados do LinkedIn. Se aparecer algo que você não reconhece ou não usa mais, revogue o acesso imediatamente. É um passo crucial que muita gente deixa passar.
Concluir esta auditoria completa de danos não é negociável. É o único jeito de ter certeza absoluta de que você retomou a conta, reparou o dano imediato e fechou qualquer porta dos fundos que o atacante tenha deixado aberta. Feito isso, você pode finalmente seguir para reparar a reputação profissional.
Reparando a sua reputação profissional
Depois de entender o que o invasor fez, começa o trabalho de verdade: administrar as consequências e reconstruir a confiança. Uma conta comprometida pode causar um dano sério à sua posição profissional, e a forma como você comunica o que aconteceu é tudo. A chave é ser transparente e tranquilizador, sem causar pânico.
Não é hora de contar, passo a passo, o lado técnico de quando minha conta do LinkedIn foi hackeada. O que você precisa mostrar é que está no controle, assumindo a responsabilidade e comprometido com a sua integridade profissional. Na maior parte dos casos, uma única publicação pública, bem redigida, é o lugar certo para começar.
Como redigir um anúncio público
A publicação pública precisa ser breve, profissional e direta. Resista ao impulso de usar linguagem emocional ou escrever um romance sobre a experiência. Apenas declare os fatos: a conta foi comprometida, agora está segura, e você lamenta qualquer atividade estranha.
Aqui vai uma mensagem simples e eficaz, que você pode adaptar. Ela encontra o equilíbrio entre informar e manter a compostura.
Assunto: Atualização sobre a segurança da minha conta do LinkedIn
“Olá a todos, quero avisar que a minha conta do LinkedIn foi comprometida recentemente por alguém sem autorização. Desde então recuperei o controle total e protegi a conta. Peço desculpas sinceras se você recebeu mensagens incomuns ou viu alguma atividade estranha no meu perfil nesse período. Agradeço a compreensão.”
Essa abordagem funciona porque é direta, assume a responsabilidade e tranquiliza a rede de que o problema foi resolvido. É um primeiro passo crítico para recompor as relações.
Falar com contatos de alto valor
Uma publicação pública funciona bem para a rede mais ampla, mas os contatos mais importantes merecem um toque pessoal. Pense nos clientes, nos principais prospects e nos colegas próximos, qualquer pessoa que o invasor possa ter mirado de propósito. Para esse grupo, uma mensagem privada é essencial.
Aqui você pode ser um pouco mais detalhado, mas mantenha o tom profissional. Reconheça a invasão e peça desculpas pessoalmente se a pessoa recebeu uma mensagem maliciosa.
Aqui vai uma estrutura simples para essa mensagem privada:
- Para um cliente ou prospect: “Olá, [Nome], escrevo para pedir desculpas pessoalmente. A minha conta do LinkedIn foi comprometida há pouco, e me preocupa que você tenha recebido uma mensagem estranha do meu perfil. Já protegi a conta, mas quis falar direto para expressar o pesar por qualquer confusão que isso tenha causado. Valorizo a nossa conexão e queria que você soubesse por mim.”
Esse gesto pequeno mostra que você valoriza a relação o bastante para falar um a um, e isso vai longe.
Cuidando do que fica depois
Mesmo depois de avisar todo mundo, alguns problemas podem permanecer. Por exemplo, se o invasor enviou uma enxurrada de mensagens de spam, outros usuários podem ter denunciado a conta. Isso às vezes dispara restrições temporárias do LinkedIn, mesmo depois de você tê-la recuperado.
Se isso acontecer, você vai precisar falar de novo com o suporte do LinkedIn. Explique a situação e informe o número do caso da denúncia original, para acelerar.
Por fim, trate isto como uma oportunidade forçada de arrumar a casa. Quando a poeira baixar, é a hora perfeita de revisar o perfil. Garantir que tudo esteja preciso e profissional é um ótimo jeito de restabelecer a credibilidade. Você pode saber mais ao dominar a sua otimização de perfil no LinkedIn.
Construindo uma fortaleza em volta da conta do LinkedIn
Depois que você voltou à conta e avaliou o dano, o próximo passo é crucial: garantir que isso nunca mais aconteça. Quando escuto alguém dizer “a minha conta do LinkedIn foi hackeada”, quase sempre é porque algumas medidas básicas de segurança foram deixadas de lado. Vamos além de só trocar a senha e montar uma defesa de verdade em volta da sua identidade profissional.
Não se engane: tomadas de conta são uma epidemia agora. Vimos assombrosos 1.2 milhão de invasões ao LinkedIn relatadas só em 2025, nos principais mercados globais. Essa onda foi em grande parte alimentada por vazamentos anteriores, como a extração massiva de junho de 2021, que expôs detalhes de 700 milhões de perfis, isso é 92% da base de usuários na época.
Os atacantes usaram essa mina de dados para lançar campanhas implacáveis de força bruta e phishing, causando um salto de 250% em ataques mirando diretamente profissionais de vendas e recrutadores.
Ative a autenticação de dois fatores, sem exceção
Se você fizer uma única coisa depois de ler isto, faça esta: ative a autenticação de dois fatores (2FA). Mas aqui vai um aviso de quem pratica: nem todo 2FA é igual. Usar SMS para o segundo código é melhor do que nada, mas não é à prova de falhas. Invasores usam ataques de “troca de chip” para sequestrar o próprio número de telefone.
O padrão de referência, e o que eu recomendo a todo mundo, é um app autenticador.
- Pegue um app autenticador: instale um confiável, como Google Authenticator, Microsoft Authenticator ou Authy, no celular.
- Vá à segurança do LinkedIn: navegue até “Configurações e privacidade”, depois “Entrar e segurança”, e encontre “Verificação em duas etapas”.
- Escaneie o QR code: escolha a opção “App autenticador”. O LinkedIn mostra um QR code. Abra o app novo e escaneie.
- Confirme e guarde os backups: o app gera um código de 6 dígitos. Digite esse código no LinkedIn para concluir. De forma crítica, guarde os códigos de recuperação que o LinkedIn entrega em um lugar seguro, como um gerenciador de senhas dedicado.
Agora, mesmo que um ladrão consiga a sua senha, ele para no meio do caminho sem o código que muda o tempo todo no seu celular.
Faça revisões regulares de segurança
Uma fortaleza forte precisa que os guardas percorram o perímetro de vez em quando. Não configure a segurança e esqueça. Eu transformei em hábito trimestral uma auditoria rápida. Leva só alguns minutos.
Essa revisão tem duas partes que você não pode pular:
- Revise as sessões ativas: nas configurações, em “Onde você está conectado”, você vê cada dispositivo e local conectado à conta neste momento. Se aparecer um navegador ou uma cidade que você não reconhece, clique em “Encerrar sessão” na hora. Também é sensato sair de todas as sessões de vez em quando, só para recomeçar limpo.
- Audite aplicativos de terceiros: vá em “Privacidade dos dados” e depois em “Serviços permitidos”. Essa página lista cada ferramenta externa à qual você já deu permissão para acessar os dados do LinkedIn. Seja rigoroso. Revogue o acesso de qualquer app que você não use mais ou em que não confie. Cada app conectado é mais uma porta possível para um atacante.
Ponto principal: pense na conta do LinkedIn como a sua casa. Você não entregaria chaves reservas a serviços aleatórios e depois esqueceria quem está com elas. Limpar permissões antigas de apps com regularidade é a versão digital de trocar as fechaduras.
Estratégias avançadas para quem vive de prospecção
Para quem está em vendas B2B, geração de demanda ou recrutamento, uma conta do LinkedIn não é só um perfil. É um ativo crítico do negócio. Quando o pipeline depende dela, a segurança padrão não basta. Os dados contam uma história dura: 78% das contas do LinkedIn hackeadas pertencem a usuários B2B que dependem da plataforma para prospecção.
Pior ainda, um brutal 45% das vítimas de invasão acaba com banimento oculto permanente, o que pode derrubar os limites diários de convite e desmontar por completo o motor de prospecção.
Para evitar isso, os times de melhor desempenho usam algumas estratégias específicas para proteger a operação:
- Proxies dedicados: um proxy dedicado mascara o endereço IP, o que ajuda a evitar sinais de alerta quando você gerencia várias contas ou usa ferramentas de automação a partir de um único local.
- Perfis de navegador separados: ferramentas como GoLogin ou MultiLogin criam ambientes de navegador completamente separados para cada conta do LinkedIn. Isso isola cookies e impressões digitais, e impede que elas sejam vinculadas.
A jogada máxima de segurança, porém, é começar com uma base mais forte desde o início. Para times que rodam campanhas de alto volume com ferramentas como PhantomBuster ou LinkedHelper, usar contas prontas e com identidade verificada muda o jogo. São perfis reais, verificados com documento oficial, já “aquecidos” com centenas de conexões, e feitos para uma prospecção segura e de limite alto.
Você pode ler o guia completo sobre como proteger e escalar a prospecção no nosso material Segurança da conta do LinkedIn em 2026: proteja e escale a prospecção. Essa abordagem dá propriedade total e garantia de substituição, e tira o risco enorme de construir o negócio em cima de um ativo frágil.
Depois de travar a conta, uma parte essencial de reparar a reputação profissional é voltar e refinar o perfil. Garanta que ele reflita a sua expertise e o seu profissionalismo, aprendendo como melhorar a sua otimização de perfil no LinkedIn.
Suas perguntas respondidas
É completamente normal ter um milhão de perguntas na cabeça quando a conta do LinkedIn é comprometida. A incerteza, somada à violação, é estressante. Vamos encarar algumas das preocupações mais comuns que eu vejo em profissionais nesta situação.
Qual é o prazo real para eu recuperar a conta?
É aqui que você vai precisar de paciência. Oficialmente, o prazo de recuperação do LinkedIn pode ir de alguns dias úteis a várias semanas. Pela minha experiência, os dois maiores fatores são a complexidade da invasão e a qualidade da prova que você entrega.
A melhor coisa isolada que você pode fazer para acelerar é enviar uma foto nítida e sem corte do documento oficial. Se não houver retorno depois de 3-5 dias úteis, envie um acompanhamento educado no chamado já aberto. O que você não deve fazer é abrir chamados novos. Isso só confunde a fila de suporte e pode até atrasar você.
As minhas conexões e os dados do perfil vão sumir?
Provavelmente não. O processo de restauração do LinkedIn é surpreendentemente bom e, na maioria dos cenários, a conta volta com conexões, mensagens e histórico de perfil intactos. O porém? A limpeza fica com você.
Você vai precisar percorrer e apagar manualmente qualquer publicação de spam que o invasor tenha feito, eliminar mensagens estranhas que ele enviou e olhar com rigor qualquer conexão que ele tenha adicionado. Embora seja raro, casos graves podem levar a alguma perda de dados ou até a restrições permanentes da conta, mas isso definitivamente não é a regra.
Ideia central: pense em você como um detetive digital depois de recuperar o acesso. Auditar o dano não é só uma sugestão. É um passo crítico para retomar a identidade profissional e garantir que nenhum problema residual apareça depois.
O invasor trocou o e-mail de login. Fiquei trancado para sempre?
Esta é uma tática clássica, e assustadora, de tomada de conta. Eles trocam o e-mail para cortar o seu acesso, mas não é um beco sem saída. Você tem um caminho claro.
Você precisa usar na hora o formulário oficial do LinkedIn “Denunciar uma conta hackeada”. Esse processo foi desenhado exatamente para este cenário e vai pedir que você prove quem é, enviando um documento oficial. Essa verificação de identidade é o seu trunfo. Ela contorna qualquer mudança que o invasor tenha feito e é a chave definitiva para voltar a entrar.
Como eu garanto que isso nunca mais aconteça?
Nenhuma segurança é 100% à prova de falhas, mas você pode, sim, tornar a conta um alvo muito, muito mais difícil. Eis o que de fato funciona:
- Ative a autenticação de dois fatores (2FA): isso não é negociável. Use um app autenticador, como o Google Authenticator, em vez de códigos por SMS, que são vulneráveis a ataques de troca de chip.
- Use uma senha única e forte: não recicle senhas de outros sites. Um gerenciador de senhas torna isso fácil.
- Audite a conta com regularidade: uma vez por trimestre, revise as sessões ativas e os aplicativos de terceiros conectados. Revogue o acesso de qualquer coisa que você não reconheça ou não use mais.
Para negócios que dependem de prospecção, sempre achei que usar contas separadas e dedicadas para o time é a estratégia mais segura no longo prazo. Ela isola o negócio principal desse tipo de risco operacional.
Para times de vendas e de recrutamento, em que uma conta hackeada pode desviar um pipeline inteiro, a BIDVA oferece uma alternativa segura. Fornecemos contas reais do LinkedIn, com identidade verificada, devidamente aquecidas e prontas para prospecção, protegendo a operação central desde o primeiro dia. Proteja a sua estratégia de prospecção em BIDVA hoje.





