
Mein LinkedIn-Account wurde gehackt: sofortige Schritte zur Wiederherstellung

Das flaue Gefühl im Magen ist unverkennbar. Sie haben gerade bemerkt, dass Ihr LinkedIn-Account gehackt wurde. Der erste Impuls ist Panik, aber was Sie in den nächsten 30 Minuten tun, entscheidet darüber, ob Sie Ihre berufliche Identität zurückbekommen und den Schaden begrenzen.
Jetzt ist keine Zeit für eine tiefe Untersuchung. Das ist Triage. Ihre einzigen Ziele sind, den Eindringling hinauszuwerfen und die Kontrolle zurückzuholen.
Ihr Aktionsplan für die ersten 30 Minuten
Die ersten Zeichen können offensichtlich oder erstaunlich leise sein. Vielleicht sind Sie vollständig ausgesperrt und das Passwort funktioniert plötzlich nicht. Oder Sie sehen seltsame Beiträge im Feed, Nachrichten, die Sie nie gesendet haben, oder Kontaktanfragen von völlig Fremden.
Welches Warnsignal es auch ist: Sie müssen schnell handeln.
Erste Triage: Können Sie sich noch anmelden?
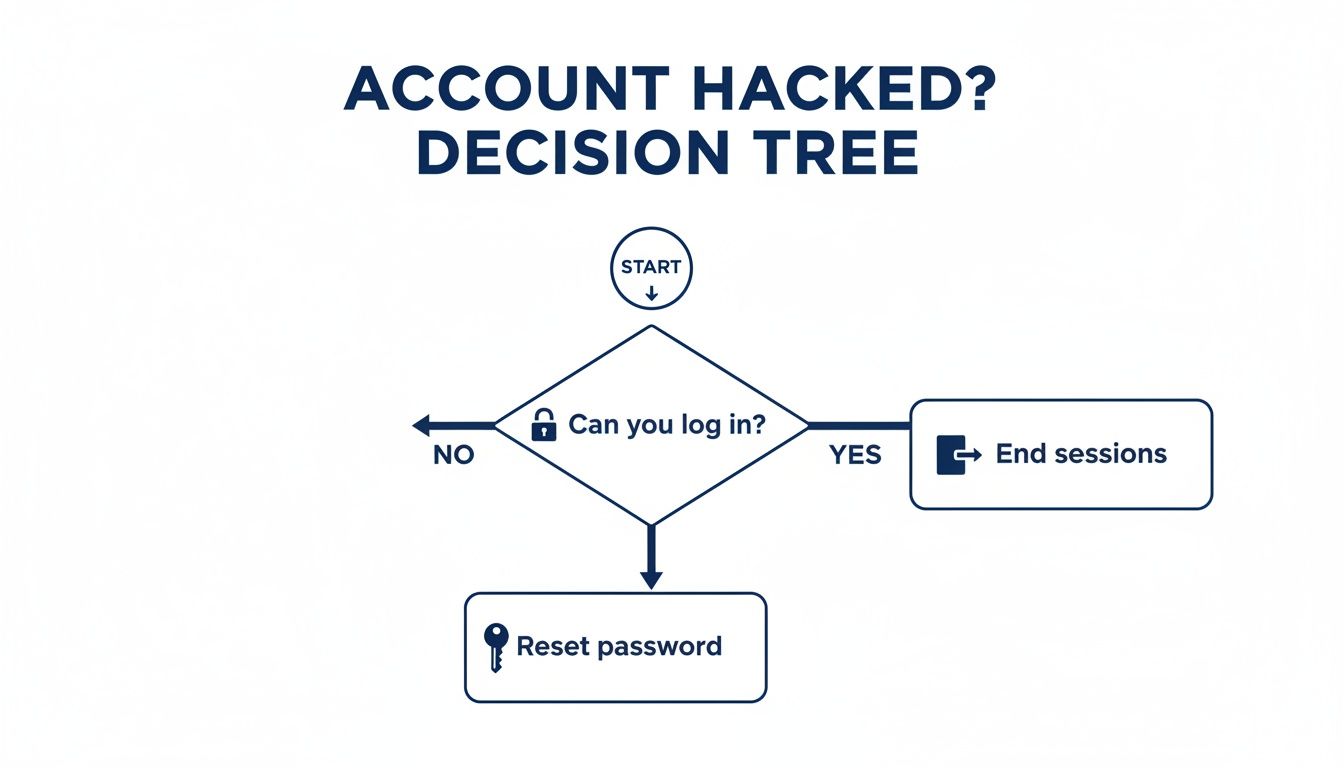
Alles hängt an einer einfachen Frage: Haben Sie noch Zugang zu Ihrem Account? Die Antwort zeigt den unmittelbaren nächsten Schritt.
Wenn Sie hineinkommen: Zögern Sie nicht. Beenden Sie zuerst zwangsweise alle anderen aktiven Sitzungen. So werfen Sie den Angreifer aus dem Account. Gehen Sie zu „Einstellungen und Datenschutz“, dann zu „Anmeldung und Sicherheit“, und öffnen Sie den Bereich „Wo Sie angemeldet sind“. Dort können Sie jede einzelne Sitzung beenden. Ändern Sie danach sofort das Passwort in ein neues, starkes Passwort.
Wenn Sie ausgesperrt sind: Dann hat der Angreifer das Passwort mit hoher Wahrscheinlichkeit schon geändert. Öffnen Sie die Anmeldeseite von LinkedIn und klicken Sie auf „Passwort vergessen?“. Dadurch wird ein Link zum Zurücksetzen an Ihre E-Mail gesendet. Prüfen Sie jedes E-Mail-Konto, das mit dem Profil verknüpft sein könnte, und vergessen Sie den Spam-Ordner nicht.
Dieser Entscheidungsbaum zeigt es visuell. Der weitere Weg hängt davon ab, ob Sie noch Zugang haben.
Manchmal sind die Zeichen einer Kompromittierung klar, manchmal schwerer zu sehen. Nutzen Sie diese kurze Übersicht, um einzuordnen, was gerade passiert und was Sie zuerst tun.
Sofortmaßnahmen nach Art des Angriffs
| Symptom des Angriffs | Wahrscheinlichste Ursache | Ihre erste Aktion |
|---|---|---|
| Aus dem Account ausgesperrt, „Passwort vergessen“ funktioniert nicht | Angreifer hat Passwort und primäre E-Mail-Adresse geändert | Suchen Sie sofort die Sicherheitsmail von LinkedIn und klicken Sie den Link, um die unbefugte E-Mail-Änderung zu melden. |
| Sie sehen Beiträge oder Nachrichten, die Sie nicht erstellt haben | Der Angreifer hat eine aktive Sitzung in Ihrem Account | Melden Sie sich an, öffnen Sie „Wo Sie angemeldet sind“, beenden Sie alle Sitzungen und ändern Sie dann das Passwort. |
| Profilbild oder Kurztext wurde geändert | Der Angreifer verändert das Profil aktiv oder gibt sich als Sie aus | Dieselben Schritte: alle Sitzungen beenden, Passwort ändern und die Profiländerungen zurücksetzen. |
| Sie erhalten eine E-Mail von LinkedIn über eine neue Anmeldung | Unbefugter Zugang, die Zugangsdaten wurden möglicherweise noch nicht geändert | Gehen Sie sofort zu Ihren Sitzungen, beenden Sie die unbekannte und ändern Sie dann das Passwort. |
In jedem Szenario ist schnelles, entschlossenes Handeln die beste Verteidigung, sobald der Vorfall schon passiert ist.
Den ersten Schaden einschätzen
Behalten Sie bei diesen ersten Schritten das Postfach im Blick. Sie suchen Sicherheitsmeldungen von LinkedIn zu jüngsten Änderungen am Account. Ein übliches Vorgehen ist, die primäre E-Mail schnell zu ändern. Das ist der Weg, Sie dauerhaft auszusperren. Sehen Sie eine Meldung über eine E-Mail-Änderung, die Sie nicht vorgenommen haben, müssen Sie den Link in dieser Nachricht sofort anklicken und sie LinkedIn melden.
Wir haben das unzählige Male gesehen. Mehr zum Schutz Ihres E-Mail-Zugangs steht in unserem Beitrag zu bewährten Praktiken für LinkedIn: E-Mail-Zugang für LinkedIn 2026 sicher beherrschen
Eine Lehre aus der Praxis: Die Zeit arbeitet gegen Sie. Angreifer sind schnell. In der Zeit für einen Kaffee können sie Ihre gesamte Kontaktliste herunterladen, Phishing-Links an Ihre wichtigsten Kunden senden oder das Profil so ändern, dass Ihr Ruf leidet. Jede Sekunde zählt.
Wer Teams führt oder einfach strukturierter vorgehen will, hat mit einer persönlichen Vorlage für einen Vorfallplan ein starkes Hilfsmittel. Es klingt nach Unternehmen, aber der Kern, klare Schritte im Voraus, ist genau das, was eine solche persönliche Krise braucht.
Atmen Sie durch. Mit diesen unmittelbaren Eindämmungsschritten haben Sie das Wichtigste getan, um die Blutung zu stoppen. Jetzt können Sie vom Notfallmodus in den offiziellen Wiederherstellungsprozess wechseln.
Sobald der unmittelbare Schaden eingegrenzt ist, arbeiten Sie direkt mit LinkedIn, um den Account zurückzubekommen. Das ist kein einfaches Zurücksetzen des Passworts. Sie müssen beweisen, dass Sie die rechtmäßige Inhaberin oder der rechtmäßige Inhaber sind, und das läuft über den offiziellen Prozess von LinkedIn. Er verlangt Geduld, ist aber der einzige verlässliche Weg zurück zur Kontrolle.
Account-Übernahmen sind häufiger, als viele denken, oft angetrieben von großen Datenlecks. Denken Sie an den Vorfall im Juni 2021, bei dem Daten von fast 700 Millionen Accounts abgegriffen wurden, das sind 92% der damals 756 Millionen Nutzer von LinkedIn. Passwörter wurden nicht direkt gestohlen. Angreifer nutzten die API von LinkedIn, um öffentliche Profildaten zu sammeln, und bauten daraus gezielte Angriffe wie diesen.
Den offiziellen Wiederherstellungsfall eröffnen
Zuerst müssen Sie den gehackten Account melden. Weil Sie wahrscheinlich ausgesperrt sind, kommen Sie nicht über das normale Hilfe-Center. Sie müssen das eigene Formular von LinkedIn für kompromittierte Accounts nutzen.
Bevor Sie den Link überhaupt öffnen, legen Sie die Angaben bereit. Das erspart Ihnen viel Ärger.
- Ihre Profil-URL: Das ist der direkte Link zu Ihrem Profil (zum Beispiel
LinkedIn.com/in/your-name). Wenn Sie ihn nicht auswendig kennen, bringt eine kurze Google-Suche nach vollständigem Namen und Unternehmen ihn meist sofort. - Die zugehörige E-Mail-Adresse: Sie müssen die E-Mail angeben, mit der Sie sich angemeldet haben, auch wenn der Angreifer sie schon geändert hat. Waren mehrere E-Mails verknüpft, listen Sie alle auf.
- Eine neue, sichere E-Mail: Das ist entscheidend. LinkedIn braucht einen sicheren Kanal zu Ihnen. Nennen Sie eine Adresse, die sicher ist und auf die der Angreifer keinen Zugriff hat.
Die Identitätsprüfung bestehen
Das ist der entscheidende Moment. Weil der Angreifer Passwort und E-Mail wahrscheinlich geändert hat, muss LinkedIn prüfen, dass Sie es sind. Das geschieht über Ihren amtlichen Ausweis. Diesen Schritt können Sie nicht umgehen.
Sie werden aufgefordert, ein Foto Ihres Führerscheins, Reisepasses oder eines anderen nationalen Ausweises hochzuladen.
Damit der Antrag nicht zurückgewiesen wird, muss das Foto stimmen:
- Kristallklar: Das Bild muss scharf und gut beleuchtet sein. Jedes Wort, einschließlich Name und Ablaufdatum, muss gut lesbar sein.
- Das ganze Dokument zeigen: Schneiden Sie das Foto nicht zu. Alle vier Ecken des Ausweises müssen im Bild sein.
- Der Name muss übereinstimmen: Der Name auf dem Ausweis sollte dem Namen im LinkedIn-Profil entsprechen. Tut er das nicht, erklären Sie die Abweichung im vorgesehenen Textfeld, etwa eine kürzliche Eheschließung oder eine amtliche Namensänderung.
Expertentipp: Die Qualität des Ausweisfotos ist der größte Faktor dafür, wie schnell Sie den Account zurückbekommen. Ich habe Fälle gesehen, die wochenlang hingen, nur wegen eines unscharfen oder beschnittenen Bildes. Nehmen Sie sich die extra Minute und machen Sie es beim ersten Mal richtig.
Nach dem Absenden des Tickets erhalten Sie eine automatische Bestätigung. Dann beginnt das Warten. Ein Mensch muss den Fall prüfen. Das kann von wenigen Tagen bis zu ein paar Wochen dauern, wenn die Sache kompliziert ist.
Ein Beispiel aus der Praxis
Ich habe einmal mit einem Vertriebsleiter gearbeitet, der genau in dieser Lage war. Sein Account wurde übernommen und genutzt, um Phishing-Nachrichten an seine wichtigsten Kunden zu senden. Ein Albtraum. Er war vollständig ausgesperrt.
Er reichte sofort eine Meldung ein, mit einem klaren Foto seines Reisepasses und einer Liste aller bekannten E-Mail-Adressen. Nach vier Tagen ohne Antwort außer der automatischen Bestätigung antwortete er auf die Ticket-Mail, nannte höflich erneut die Fallnummer und betonte den laufenden Schaden für seinen beruflichen Ruf.
Es wirkte. Einen Tag später schickte ein Support-Mitarbeiter einen sicheren Link zum Zurücksetzen der Zugangsdaten. Die Geschichte zeigt, dass Beharrlichkeit bei höflichem Ton den Unterschied macht. Manchmal führt ein solcher Hack auch zu einer Meldung, dass ein LinkedIn-Account eingeschränkt wurde. Der Weg zurück ist ähnlich, aber nicht derselbe.
Den Schaden nach dem Hack prüfen
Wieder im Account zu sein, ist eine große Erleichterung, aber die Arbeit ist nicht vorbei. Jetzt wechseln Sie von der Notfallreaktion zur digitalen Spurensuche. Gehen Sie davon aus, dass der Angreifer alles berührt hat. Sie müssen den Account sorgfältig prüfen und den Schaden rückgängig machen, bevor er Ihren beruflichen Ruf trifft.
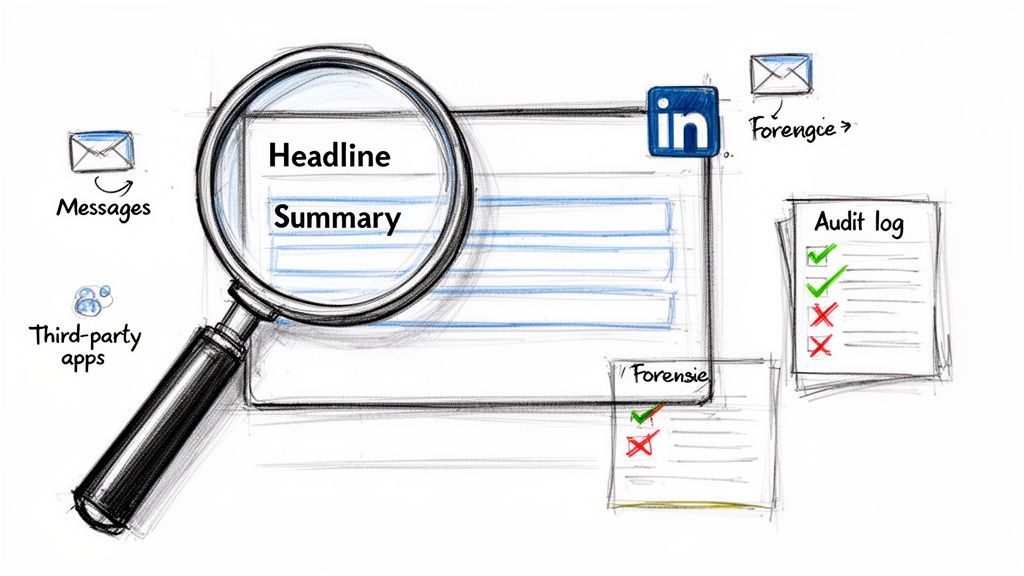
Betrachten Sie es als forensische Untersuchung Ihres eigenen digitalen Raums. Dieser Prozess ist entscheidend. Finden und widerrufen Sie unbefugte Änderungen oder Nachrichten nicht, können Sie monatelang mit den Folgen leben, etwa mit dauerhaft erschüttertem Vertrauen in Ihrem Netz. Behandeln Sie das Profil wie einen Tatort und dokumentieren Sie alles, was Sie finden.
Checkliste für Profil und Einstellungen
Zuerst die sichtbarsten Teile: das öffentliche Profil und die privaten Einstellungen. Angreifer ändern oft Kleinigkeiten, um Chaos zu stiften, Chancen zu stehlen oder Sie schlecht dastehen zu lassen.
Gehen Sie das Profil Stück für Stück durch und prüfen Sie diese Bereiche auf unbefugte Änderungen:
- Überschrift und Überblick: Wurde Ihre Berufsbezeichnung geändert? Achten Sie auf seltsame Links oder merkwürdige Sätze im Überblick.
- Berufserfahrung und Ausbildung: Angreifer fügen erfundene Stellen hinzu oder entfernen echte, um Sie unglaubwürdig zu machen.
- Kontaktdaten: Das ist ein großer Punkt. Prüfen Sie, ob E-Mail-Adressen, Telefonnummer und Website-Links noch Ihnen gehören und nicht ausgetauscht wurden.
- Profilbild und Banner: Stellen Sie sicher, dass Ihre Bilder nicht durch etwas Unpassendes oder Unprofessionelles ersetzt wurden.
Wenn die öffentliche Seite sauber ist, gehen Sie tief in die Sicherheitseinstellungen. Öffnen Sie „Anmeldung und Sicherheit“ und prüfen Sie jede Option. Achten Sie besonders auf „E-Mail-Adressen“ und „Telefonnummern“, damit keine fremden Kontaktwege hinzugefügt wurden. Das ist eine klassische Hintertür, über die Angreifer später wieder hineinkommen.
Die Aktivität des Accounts prüfen
Wenn das Profil gesichert ist, klären Sie, was der Angreifer getan hat, solange er die Kontrolle hatte. Das heißt: Nachrichten, Kontaktanfragen und den Aktivitätsfeed prüfen. Hier liegt oft der größte Schaden.
Der Schwerpunkt liegt auf den privaten Nachrichten. Gehen Sie den Ordner „Gesendet“ durch und suchen Sie systematisch nach allem, was Sie nicht kennen. Angreifer nutzen übernommene Accounts gern, um Phishing-Links oder Schadsoftware an vertrauenswürdige Kontakte zu senden und dabei Ihren Namen zu missbrauchen.
Der Albtraum einer Recruiterin: Wir haben mit einer Unternehmensrecruiterin gearbeitet, deren Account übernommen wurde. Die Angreifer haben ihr Profil nicht entstellt. Sie haben mehrere erfundene, hoch bezahlte Stellenanzeigen veröffentlicht und dann über ihren Account Dutzende Bewerberinnen und Bewerber angeschrieben, mit einem Phishing-Ziel, das persönliche Daten stehlen sollte. Weil sie jeden falschen Beitrag und jede gesendete Nachricht dokumentiert hat, konnte sie mit dem Kommunikationsteam ihres Unternehmens eine Klarstellung veröffentlichen und so ihren Ruf und den des Arbeitgebers schützen.
Diese systematische Prüfung ist Ihr bester Schutz gegen dauerhaften Reputationsschaden.
Kontakte und Drittanbieter-Apps
Zum Schluss räumen Sie das Netz auf und entziehen jede Berechtigung, die der Angreifer gesetzt haben könnte. Es geht darum, verbliebene Zugänge zu kappen und schädliche Ergänzungen zu entfernen.
Zwei Stellen sind entscheidend:
- Neue Kontakte prüfen: Gehen Sie zu „Mein Netzwerk“ und sehen Sie sich die zuletzt hinzugefügten Kontakte an. Angreifer fügen oft weitere falsche oder schädliche Accounts hinzu, um ihr Netz für künftige Betrügereien zu vergrößern. Entfernen Sie ohne Zögern jede Person, die Sie nicht kennen oder der Sie nicht vertrauen.
- Drittanbieter-Apps prüfen: Öffnen Sie die Einstellungen unter „Datenschutz“ und suchen Sie „Zugelassene Dienste“. Diese Seite listet jede Drittanbieter-App mit Zugriff auf Ihre LinkedIn-Daten. Sehen Sie etwas, das Sie nicht kennen oder nicht mehr nutzen, entziehen Sie den Zugriff sofort. Diesen Schritt übersehen viel zu viele.
Diese vollständige Schadensprüfung ist nicht verhandelbar. Nur so sind Sie sicher, dass Sie den Account zurückhaben, den unmittelbaren Schaden behoben und jede Hintertür geschlossen haben. Danach können Sie den beruflichen Ruf wiederherstellen.
Den beruflichen Ruf wiederherstellen
Wenn klar ist, was der Angreifer getan hat, beginnt die eigentliche Arbeit: die Folgen steuern und Vertrauen neu aufbauen. Ein kompromittierter Account kann Ihrer beruflichen Stellung ernsthaft schaden, und wie Sie darüber sprechen, entscheidet. Der Schlüssel ist, offen und beruhigend zu sein, ohne Panik auszulösen.
Jetzt ist nicht der Moment für einen technischen Ablauf davon, wann mein LinkedIn-Account gehackt wurde. Zeigen Sie, dass Sie die Kontrolle haben, Verantwortung übernehmen und zu Ihrer beruflichen Integrität stehen. In den meisten Fällen ist ein einzelner, sorgfältig formulierter öffentlicher Beitrag der richtige Start.
Eine öffentliche Mitteilung formulieren
Der öffentliche Beitrag soll kurz, professionell und direkt sein. Widerstehen Sie emotionaler Sprache und einem Roman über das Erlebnis. Nennen Sie die Fakten: Der Account wurde kompromittiert, er ist jetzt sicher, und Sie bedauern jede seltsame Aktivität.
Hier ist eine einfache, wirksame Nachricht, die Sie anpassen können. Sie informiert und bleibt gefasst.
Betreff: Eine Mitteilung zur Sicherheit meines LinkedIn-Accounts
„Guten Tag, ich möchte Sie informieren, dass mein LinkedIn-Account vor Kurzem von einem Unbefugten übernommen wurde. Ich habe die volle Kontrolle zurück und den Account gesichert. Ich bitte um Entschuldigung, falls Sie in dieser Zeit ungewöhnliche Nachrichten erhalten oder seltsame Aktivitäten auf meinem Profil gesehen haben. Vielen Dank für Ihr Verständnis.“
Das funktioniert, weil es direkt ist, Verantwortung übernimmt und dem Netz zeigt, dass die Sache gelöst ist. Es ist der erste wichtige Schritt, um Vertrauen zu reparieren.
Wichtige Kontakte persönlich ansprechen
Ein öffentlicher Beitrag reicht für das weitere Netz. Ihre wichtigsten Kontakte verdienen eine persönliche Nachricht. Denken Sie an Kunden, starke Interessenten und enge Kolleginnen und Kollegen, also an alle, die der Angreifer gezielt angesprochen haben könnte. Für diese Gruppe ist eine private Nachricht nötig.
Hier dürfen Sie etwas ausführlicher sein, bleiben Sie aber professionell. Sprechen Sie den Vorfall an und entschuldigen Sie sich persönlich, wenn die Person eine schädliche Nachricht erhalten hat.
Ein einfacher Rahmen für diese private Nachricht:
- Für einen Kunden oder Interessenten: „Guten Tag [Name], ich schreibe Ihnen, um mich persönlich zu entschuldigen. Mein LinkedIn-Account wurde vor Kurzem kompromittiert, und ich befürchte, dass Sie eine seltsame Nachricht von meinem Profil erhalten haben. Ich habe den Account gesichert, wollte Sie aber direkt ansprechen und mein Bedauern für jede Verwirrung ausdrücken. Unser Kontakt ist mir wichtig, und Sie sollten es von mir persönlich hören.“
Diese kleine Geste zeigt, dass Ihnen die Beziehung einen persönlichen Kontakt wert ist. Das wirkt lange nach.
Die Nachwirkungen steuern
Auch nachdem Sie alle informiert haben, können Themen nachklingen. Hat der Angreifer eine Flut von Spam-Nachrichten gesendet, haben andere Nutzer Ihren Account vielleicht gemeldet. Das kann vorübergehende Einschränkungen durch LinkedIn auslösen, selbst nachdem Sie den Account zurückhaben.
Dann müssen Sie den LinkedIn-Support erneut kontaktieren. Erklären Sie die Lage und nennen Sie die Fallnummer der ursprünglichen Meldung, damit es schneller geht.
Betrachten Sie das schließlich als erzwungenen Anlass zum Aufräumen. Wenn sich der Staub gelegt hat, ist es der richtige Moment, das Profil einmal gründlich durchzugehen. Wenn alles stimmt und professionell wirkt, stellen Sie Glaubwürdigkeit wieder her. Mehr dazu, wie Sie Ihre LinkedIn-Profiloptimierung in den Griff bekommen.
Einen Schutzwall um Ihren LinkedIn-Account bauen
Wenn Sie wieder im Account sind und den Schaden überblickt haben, ist der nächste Schritt entscheidend: dass das nie wieder passiert. Wenn jemand sagt „mein LinkedIn-Account wurde gehackt“, lagen fast immer ein paar grundlegende Sicherheitsmaßnahmen brach. Gehen Sie über den Passwortwechsel hinaus und bauen Sie eine echte Verteidigung um Ihre berufliche Identität.
Account-Übernahmen sind inzwischen eine Epidemie. Allein 2025 wurden in den großen globalen Märkten 1.2 Millionen LinkedIn-Hacks gemeldet. Diese Welle speiste sich vor allem aus früheren Datenlecks, etwa dem großen Abgriff im Juni 2021, der Details von 700 Millionen Profilen offenlegte, das sind 92% der damaligen Nutzerbasis.
Angreifer nutzten diese Datenmenge für unablässige Durchprobier- und Phishing-Kampagnen und verursachten einen Anstieg von 250% bei Angriffen, die gezielt Vertriebsprofis und Recruiter trafen.
Die nicht verhandelbare Zwei-Faktor-Authentifizierung aktivieren
Wenn Sie nach diesem Text nur eines tun, dann dies: Schalten Sie die Zwei-Faktor-Authentifizierung (2FA) ein. Ein Hinweis aus der Praxis: Nicht jede 2FA ist gleich. SMS als zweiter Code ist besser als nichts, aber nicht narrensicher. Angreifer können per „SIM-Tausch“ Ihre Telefonnummer selbst übernehmen.
Der Goldstandard, und das empfehle ich allen, ist eine Authenticator-App.
- Eine Authenticator-App holen: Installieren Sie eine vertrauenswürdige App wie Google Authenticator, Microsoft Authenticator oder Authy auf Ihrem Smartphone.
- Zur Sicherheit von LinkedIn: Gehen Sie zu „Einstellungen und Datenschutz“, dann zu „Anmeldung und Sicherheit“, und öffnen Sie „Bestätigung in zwei Schritten“.
- Den QR-Code scannen: Wählen Sie „Authenticator-App“. LinkedIn zeigt einen QR-Code. Öffnen Sie die neue App und scannen Sie ihn.
- Bestätigen und Sicherungscodes speichern: Die App zeigt einen sechsstelligen Code. Geben Sie ihn bei LinkedIn ein, um die Einrichtung abzuschließen. Speichern Sie unbedingt die Wiederherstellungscodes, die LinkedIn ausgibt, an einem sicheren Ort, etwa in einem eigenen Passwort-Manager.
Selbst wenn jemand Ihr Passwort hat, kommt er ohne den ständig wechselnden Code von Ihrem Telefon nicht weiter.
Regelmäßige Sicherheitschecks
Ein starker Schutzwall braucht Wachen, die ab und zu die Grenze abgehen. Richten Sie die Sicherheit nicht ein und vergessen Sie sie dann. Ich prüfe einmal im Quartal kurz. Das dauert nur wenige Minuten.
Diese Prüfung hat zwei Teile, die Sie nicht auslassen dürfen:
- Aktive Sitzungen prüfen: Unter „Wo Sie angemeldet sind“ sehen Sie jedes Gerät und jeden Ort, der gerade in Ihrem Account angemeldet ist. Sehen Sie einen Browser oder eine Stadt, die Sie nicht kennen, klicken Sie sofort auf „Sitzung beenden“. Es ist auch klug, regelmäßig alle Sitzungen abzumelden und neu zu starten.
- Drittanbieter-Apps prüfen: Gehen Sie zu „Datenschutz“ und dann zu „Zugelassene Dienste“. Diese Seite listet jedes externe Werkzeug, dem Sie jemals Zugriff auf Ihre LinkedIn-Daten gegeben haben. Seien Sie streng. Entziehen Sie den Zugriff für jede App, die Sie nicht mehr nutzen oder der Sie nicht vertrauen. Jede verbundene App ist eine weitere mögliche Tür für einen Angreifer.
Kernpunkt: Betrachten Sie Ihren LinkedIn-Account wie Ihr Zuhause. Sie würden nicht Ersatzschlüssel an beliebige Dienste verteilen und dann vergessen, wer sie hat. Alte App-Berechtigungen zu löschen ist die digitale Form des Schlosswechsels.
Weitergehende Strategien für Akquiseprofis
Im B2B-Vertrieb, in der Nachfragegenerierung oder im Recruiting ist ein LinkedIn-Account nicht nur ein Profil. Er ist ein kritischer Geschäftswert. Wenn die Pipeline davon abhängt, reicht Standardsicherheit nicht. Die Daten sind ernüchternd: 78% der gehackten LinkedIn-Accounts gehören zu B2B-Nutzern, die die Plattform für die Akquise nutzen.
Noch härter: 45% der Betroffenen enden mit einer dauerhaften verdeckten Sperre. Das kann die täglichen Einladungslimits lähmen und die gesamte Akquise zum Entgleisen bringen.
Um das zu verhindern, nutzen starke Teams ein paar konkrete Strategien:
- Dedizierte Proxys: Ein dedizierter Proxy verbirgt Ihre IP und hilft, Warnsignale zu vermeiden, wenn Sie mehrere Accounts führen oder Automatisierung von einem Ort aus nutzen.
- Getrennte Browserprofile: Werkzeuge wie GoLogin oder MultiLogin erzeugen für jeden LinkedIn-Account eine vollständig eigene Browserumgebung. Das isoliert Cookies und digitale Fingerabdrücke und verhindert, dass sie verknüpft werden.
Die stärkste Absicherung ist jedoch, von Anfang an auf einem festeren Fundament zu stehen. Für Teams mit hohem Volumen und Werkzeugen wie PhantomBuster oder LinkedHelper verändert der Einsatz vorbereiteter, ausweisverifizierter Accounts das Spiel. Das sind echte Profile, mit amtlichem Ausweis verifiziert, bereits mit Hunderten Kontakten in der Aufwärmphase und gebaut für sichere Akquise mit höheren Limits.
Den vollständigen Leitfaden, wie Sie die Akquise schützen und skalieren, lesen Sie hier: LinkedIn-Account-Sicherheit 2026: Akquise schützen und skalieren. Dieser Weg gibt Ihnen volles Eigentum und eine Ersatzgarantie und nimmt das enorme Risiko, das Geschäft auf einem fragilen Vermögenswert aufzubauen.
Nachdem der Account abgesichert ist, gehört zur Reparatur des beruflichen Rufs auch, das Profil nachzuschärfen. Es soll Fachwissen und Professionalität zeigen. So verbessern Sie Ihre LinkedIn-Profiloptimierung.
Ihre Fragen, beantwortet
Es ist völlig normal, dass Ihnen unzählige Fragen durch den Kopf gehen, wenn Ihr LinkedIn-Account kompromittiert wurde. Die Unsicherheit oben auf dem Übergriff ist belastend. Gehen wir die häufigsten Sorgen durch, die ich in dieser Lage von Fachleuten höre.
Wie lange dauert es wirklich, bis ich den Account zurückhabe?
Hier brauchen Sie Geduld. Offiziell kann die Wiederherstellung bei LinkedIn von wenigen Werktagen bis zu mehreren Wochen dauern. Aus meiner Erfahrung sind die zwei größten Faktoren die Komplexität des Hacks und die Qualität Ihrer Nachweise.
Das wirksamste Mittel, um es zu beschleunigen, ist ein klares, unbeschnittenes Foto Ihres amtlichen Ausweises. Hören Sie nach 3-5 Werktagen nichts, senden Sie eine höfliche Nachfrage zu Ihrem bestehenden Ticket. Öffnen Sie keine neuen Tickets. Das verwirrt nur die Support-Warteschlange und kann Sie zurückwerfen.
Sind meine Kontakte und Profildaten weg?
Wahrscheinlich nicht. Die Wiederherstellung von LinkedIn ist überraschend gut, und in den meisten Fällen kommt der Account mit Kontakten, Nachrichten und Profilhistorie zurück. Der Haken: Das Aufräumen liegt bei Ihnen.
Sie müssen Spam-Beiträge des Angreifers von Hand löschen, seltsame Nachrichten entfernen und hinzugefügte Kontakte genau prüfen. Schwere Fälle können in seltenen Situationen zu Datenverlust oder dauerhaften Einschränkungen des Accounts führen, aber das ist nicht die Regel.
Wichtige Erkenntnis: Sehen Sie sich nach der Rückkehr als digitale Ermittlerin oder digitalen Ermittler. Den Schaden zu prüfen ist kein Vorschlag. Es ist der Schritt, mit dem Sie Ihre berufliche Identität zurückholen und spätere Nachwirkungen vermeiden.
Der Angreifer hat meine Anmelde-E-Mail geändert. Bin ich dauerhaft ausgesperrt?
Das ist eine klassische und beunruhigende Übernahmetaktik. Die E-Mail wird geändert, um Ihren Zugang abzuschneiden, aber es ist keine Sackgasse. Sie haben einen klaren Weg.
Nutzen Sie sofort das offizielle Formular von LinkedIn „Gehackten Account melden“. Dieser Prozess ist genau für diesen Fall gebaut und verlangt den Nachweis Ihrer Identität per amtlichem Ausweis. Diese Identitätsprüfung ist Ihr stärkstes Argument. Sie umgeht jede Änderung des Angreifers und ist der Schlüssel zurück in den Account.
Wie sorge ich dafür, dass das nie wieder passiert?
Keine Sicherheit ist zu 100% narrensicher, aber Sie können den Account zu einem deutlich härteren Ziel machen. Das wirkt in der Praxis:
- Zwei-Faktor-Authentifizierung (2FA) aktivieren: Das ist nicht verhandelbar. Nutzen Sie eine Authenticator-App wie Google Authenticator statt SMS-Codes, die anfällig für SIM-Tausch sind.
- Ein eigenes, starkes Passwort nutzen: Recyceln Sie keine Passwörter von anderen Seiten. Ein Passwort-Manager macht das einfach.
- Den Account regelmäßig prüfen: Sehen Sie einmal im Quartal aktive Sitzungen und verbundene Drittanbieter-Apps durch. Entziehen Sie den Zugriff für alles, was Sie nicht kennen oder nicht mehr nutzen.
Für Unternehmen, die von der Akquise abhängen, ist die sicherste langfristige Strategie, getrennte, dedizierte Accounts für das Team zu nutzen. So bleibt das Hauptgeschäft von diesem operativen Risiko abgeschirmt.
Für Vertriebs- und Recruiting-Teams, bei denen ein gehackter Account eine ganze Pipeline entgleisen lassen kann, bietet BIDVA eine sichere Alternative. Wir stellen echte, ausweisverifizierte LinkedIn-Accounts bereit, die ordnungsgemäß aufgewärmt und bereit für die Akquise sind und Ihren Kernbetrieb vom ersten Tag an schützen. Sichern Sie Ihre Akquisestrategie und besuchen Sie noch heute BIDVA.





