
Accès e-mail sur LinkedIn : les bonnes pratiques à maîtriser en 2026

Gérer des comptes LinkedIn vérifiés à grande échelle exige une sécurité e-mail solide pour éviter les compromissions qui mènent aux bannissements de comptes et aux fuites de données. Les marketeurs et les agences qui gèrent plusieurs profils font face à des menaces constantes : tentatives d’accès non autorisé et campagnes d’hameçonnage. Ce guide présente des bonnes pratiques éprouvées d’accès e-mail, adaptées spécifiquement aux opérations de prospection LinkedIn, pour vous aider à préserver l’intégrité de vos comptes tout en développant votre génération de leads de façon sûre et efficace.
Comment choisir les bonnes pratiques de sécurité e-mail pour LinkedIn
Choisir des pratiques d’accès e-mail efficaces suppose d’évaluer la taille de votre équipe, votre volume de prospection et votre tolérance au risque. Les professionnels du marketing digital qui gèrent des comptes LinkedIn vérifiés doivent trouver l’équilibre entre sécurité et efficacité opérationnelle.
Commencez par vérifier si votre configuration actuelle intègre l’authentification multifacteur (MFA) sur tous les comptes e-mail liés à des profils LinkedIn. La MFA réduit les compromissions de 99 %, ce qui la rend incontournable pour toute opération de prospection sérieuse. Examinez ensuite la réputation de votre domaine e-mail, car de mauvais signaux d’authentification peuvent faire chuter vos taux de délivrabilité et déclencher des alertes de sécurité sur LinkedIn.
Le contrôle d’accès par équipe devient crucial lorsque plusieurs utilisateurs gèrent des comptes LinkedIn partagés. Sans structure d’autorisations adaptée, le partage d’identifiants crée des failles de sécurité que les pirates exploitent. Mettre en place un accès par rôles via des plateformes centralisées empêche les modifications non autorisées et conserve des journaux d’audit à des fins de conformité.
Séparer les e-mails de prospection LinkedIn de vos communications professionnelles principales assure une isolation de sécurité essentielle. Si un compte de prospection est compromis, les attaquants ne peuvent pas rebondir vers vos systèmes métier. Ce cloisonnement simplifie aussi la surveillance et la réponse aux incidents de sécurité.
La réduction du risque d’hameçonnage mérite une attention particulière, car les utilisateurs de LinkedIn sont des cibles de choix pour les campagnes de vol d’identifiants. Les attaquants rédigent des e-mails convaincants qui imitent les notifications LinkedIn pour pousser les utilisateurs à révéler leurs mots de passe. Associer des filtres e-mail techniques à une formation régulière des utilisateurs crée des défenses en couches face à ces menaces en constante évolution.
Conseil de pro : auditez votre configuration de sécurité e-mail chaque trimestre à l’aide d’une check-list standardisée couvrant l’état de la MFA, les protocoles d’authentification, les journaux d’accès et les résultats des simulations d’hameçonnage, afin d’identifier les failles avant les attaquants.
Comprendre comment fonctionne le processus de vérification des comptes vous aide à voir pourquoi la sécurité e-mail influe directement sur la longévité de vos comptes LinkedIn. Les comptes vérifiés dont l’accès e-mail est compromis perdent rapidement leur statut de confiance, ce qui gâche votre investissement dans la construction et la chauffe des profils.
L’authentification multifacteur pour renforcer la sécurité de vos e-mails
L’authentification multifacteur est votre meilleure défense contre les accès non autorisés aux e-mails qui visent les comptes LinkedIn. La MFA bloque plus de 99 % des attaques automatisées par bourrage d’identifiants (credential stuffing) qui tentent chaque jour de détourner des comptes marketing.
Le choix de la méthode de MFA dépend des compétences techniques de votre équipe et de vos exigences de sécurité :
- Les applications d’authentification comme Google Authenticator ou Authy génèrent des codes temporaires renouvelés toutes les 30 secondes
- Les clés de sécurité physiques comme YubiKey offrent une authentification résistante à l’hameçonnage grâce à la vérification par un appareil physique
- L’authentification biométrique par empreinte digitale ou reconnaissance faciale offre une sécurité pratique pour les équipes mobiles
- Les codes par SMS assurent une protection de base mais restent vulnérables aux attaques par SIM swapping
Intégrer la MFA à votre processus de connexion LinkedIn crée une posture de sécurité unifiée sur l’ensemble des plateformes. Lorsque les comptes e-mail et LinkedIn exigent tous deux une vérification multifacteur, les attaquants doivent compromettre plusieurs systèmes simultanément, ce qui augmente fortement leurs coûts et leur risque d’être détectés.
Les politiques de sécurité des entreprises imposent de plus en plus la MFA pour tous les comptes professionnels : l’adopter tôt est donc un avantage en matière de conformité. Les agences marketing qui gèrent les comptes LinkedIn de leurs clients peuvent prouver leur rigueur en documentant le déploiement de la MFA sur tous les points d’accès utilisateur.
Les systèmes de gestion centralisée de la MFA permettent aux administrateurs d’appliquer des politiques d’authentification, de surveiller les tentatives de connexion et de révoquer instantanément les accès lorsqu’un membre de l’équipe part. Cette visibilité est précieuse lors des audits de sécurité et des enquêtes sur incident.
« Les organisations qui utilisent la MFA subissent 99,9 % de compromissions de comptes en moins que celles qui se contentent de mots de passe, même lorsque ces mots de passe ont fuité lors de violations de données. » — Rapport State of the Phish 2025
Conseil de pro : activez des méthodes d’authentification de secours, comme des codes de récupération stockés dans un gestionnaire de mots de passe, pour ne pas être bloqué si vos appareils MFA principaux sont perdus ou endommagés et garantir un accès continu à vos comptes LinkedIn critiques.
Suivre notre guide pour gérer vos comptes LinkedIn en toute sécurité renforce les bénéfices de la MFA en montrant comment l’authentification s’intègre dans une stratégie globale de sécurité des comptes qui évite les bannissements et préserve l’efficacité de la prospection.
Protocoles d’authentification e-mail et configuration du domaine
Les protocoles d’authentification e-mail font passer votre infrastructure de prospection de vulnérable à vérifiable. Trois protocoles clés fonctionnent ensemble pour empêcher l’usurpation et améliorer la délivrabilité de vos campagnes LinkedIn.
SPF (Sender Policy Framework) vérifie que les e-mails proviennent de serveurs autorisés :
- Créez un enregistrement DNS TXT qui liste toutes les adresses IP autorisées à envoyer des e-mails depuis votre domaine
- Les serveurs de messagerie comparent les messages entrants à cette liste publiée
- Les expéditeurs non autorisés sont rejetés avant d’atteindre la boîte de réception des destinataires
- Mettez à jour vos enregistrements SPF chaque fois que vous ajoutez un nouveau fournisseur de services e-mail
- Testez votre configuration SPF avec des outils de validation en ligne pour repérer les erreurs de syntaxe
DKIM (DomainKeys Identified Mail) ajoute des signatures cryptographiques qui prouvent l’authenticité des e-mails. Votre serveur de messagerie appose une signature numérique sur chaque message sortant à l’aide d’une clé privée. Les serveurs destinataires vérifient ces signatures grâce à la clé publique publiée dans vos enregistrements DNS. Les messages altérés échouent à la vérification, ce qui protège les destinataires contre les tentatives d’hameçonnage par modification de message.
DMARC (Domain-based Message Authentication, Reporting and Conformance) applique des politiques d’authentification et génère des rapports de conformité. Configurez votre politique DMARC pour mettre en quarantaine ou rejeter les messages qui échouent aux contrôles SPF et DKIM. Paramétrez des rapports agrégés pour suivre les taux de réussite de l’authentification et repérer les problèmes de configuration ou les tentatives d’usurpation visant votre domaine.
Des domaines dédiés à la prospection LinkedIn séparent votre réputation de celle de vos communications professionnelles principales. Si votre activité de prospection déclenche des filtres anti-spam, votre messagerie principale n’est pas affectée. Cette isolation simplifie aussi le diagnostic des problèmes de délivrabilité et offre des statistiques plus claires sur les performances des campagnes.
Une configuration correcte des protocoles produit des résultats mesurables : la plupart des organisations constatent une amélioration de 80 % de leur taux de délivrabilité dans les semaines qui suivent une mise en œuvre complète. Les algorithmes de LinkedIn prennent aussi en compte la réputation du domaine e-mail dans le taux d’acceptation des invitations, ce qui fait de l’authentification un facteur direct du ROI de votre prospection.
Conseil de pro : commencez par SPF, ajoutez ensuite DKIM, puis mettez en place DMARC en mode surveillance avant de passer aux politiques d’application. Vous pourrez ainsi repérer et corriger les échecs d’authentification sans bloquer d’e-mails légitimes.
Maintenir des comptes LinkedIn vérifiés et conformes exige une infrastructure e-mail qui signale votre légitimité grâce à une authentification correcte, ce qui réduit la surveillance de la plateforme et le risque de bannissement.
Contrôle d’accès et autorisations par équipe
Un contrôle centralisé de l’accès aux e-mails réduit de 50 % les incidents de fuite d’identifiants en supprimant le partage de mots de passe et en appliquant des politiques de sécurité cohérentes. Les équipes marketing qui gèrent plusieurs comptes LinkedIn ont besoin de systèmes d’autorisations structurés qui concilient collaboration et protection.
Des rôles bien définis fixent des limites de responsabilité claires :
- Les administrateurs contrôlent tous les paramètres des comptes, les autorisations des utilisateurs et les configurations de sécurité
- Les éditeurs rédigent et envoient des e-mails mais ne peuvent ni modifier les paramètres de sécurité ni ajouter d’utilisateurs
- Les relecteurs suivent les performances des campagnes et consultent les statistiques sans pouvoir envoyer d’e-mails
- Les contributeurs invités obtiennent un accès temporaire et limité pour des projets précis, avec expiration automatique
Les plateformes de contrôle d’accès offrent des fonctionnalités essentielles aux équipes professionnelles. La gestion des sessions enregistre toutes les activités des utilisateurs avec horodatage et adresse IP, ce qui crée des journaux d’audit pour les revues de sécurité. L’obligation de double authentification empêche les accès non autorisés, même en cas de fuite d’identifiants. Des alertes automatiques préviennent les administrateurs en cas de connexions suspectes ou de modifications d’autorisations.
Les équipes réparties gagnent énormément à utiliser des outils collaboratifs de gestion des e-mails qui préservent la sécurité tout en favorisant la productivité. Les plateformes cloud permettent aux marketeurs à distance d’accéder aux e-mails des comptes LinkedIn sans la complexité d’un VPN ni de restrictions liées aux appareils. Des autorisations granulaires garantissent que les profils juniors ne peuvent pas compromettre la sécurité des comptes par une erreur de configuration.
Appliquer des politiques de sécurité cohérentes sur plusieurs comptes devient gérable grâce au contrôle centralisé. Au lieu de configurer la MFA séparément pour chaque compte e-mail, les administrateurs définissent des exigences à l’échelle de l’organisation qui s’appliquent automatiquement à tous les utilisateurs. Les mises à jour de politique se propagent instantanément et comblent les failles de sécurité sans coordination manuelle.
Intégrer les contrôles d’accès à votre stratégie globale d’automatisation LinkedIn maximise votre efficacité opérationnelle. Consultez nos exemples d’automatisation LinkedIn pour générer plus de leads pour comprendre comment un accès e-mail sécurisé permet de développer la prospection sans compromettre la sécurité des comptes.
Prévention de l’hameçonnage et sécurité des e-mails
Les attaques d’hameçonnage visant les comptes e-mail professionnels ont augmenté de 400 % depuis 2020, ce qui fait du vol d’identifiants la principale menace pour la sécurité des comptes LinkedIn. Les attaquants rédigent des e-mails convaincants qui imitent des notifications LinkedIn, des demandes de réinitialisation de mot de passe ou des invitations pour voler les identifiants de connexion.
Les clients de messagerie résistants à l’hameçonnage intègrent des fonctions de sécurité avancées :
- Le chiffrement de bout en bout empêche l’interception des messages pendant leur transmission
- L’analyse intégrée des liens vérifie les URL avant que les utilisateurs ne cliquent sur des adresses potentiellement malveillantes
- Le sandboxing des pièces jointes exécute les fichiers suspects dans des environnements isolés pour détecter les logiciels malveillants
- L’analyse de contenu par IA repère des schémas d’hameçonnage invisibles pour les filtres traditionnels
- Les mises à jour du renseignement sur les menaces en temps réel protègent contre les campagnes d’attaque nouvellement découvertes
Une formation régulière des utilisateurs réduit fortement le risque d’hameçonnage en apprenant aux équipes à reconnaître les attaques sophistiquées. Des simulations mensuelles exposent les collaborateurs à des tentatives d’hameçonnage réalistes dans un environnement contrôlé. Ceux qui tombent dans le piège reçoivent immédiatement une formation corrective, ce qui ancre les réflexes de sécurité par la pratique plutôt que par des cours magistraux.
Les contrôles techniques doivent s’accompagner de programmes de sensibilisation des utilisateurs pour une protection complète. Les filtres e-mail interceptent les tentatives d’hameçonnage évidentes, mais les techniques d’ingénierie sociale évoluent plus vite que les défenses automatisées. Former les collaborateurs à vérifier l’authenticité des expéditeurs, à examiner de près les demandes urgentes et à signaler les messages suspects crée un pare-feu humain qui complète les protections techniques.
L’hameçonnage peut mener directement à la prise de contrôle de comptes LinkedIn lorsque des attaquants volent les identifiants e-mail liés aux profils de réseaux sociaux. Une fois dans votre boîte e-mail, les pirates réinitialisent les mots de passe LinkedIn, modifient les informations du profil et lancent des attaques contre vos relations. L’atteinte à la réputation causée par des comptes vérifiés compromis va bien au-delà des pertes financières immédiates.
« Les organisations qui associent des défenses techniques contre l’hameçonnage à une formation trimestrielle des utilisateurs réduisent de 87 % les attaques d’hameçonnage réussies par rapport aux approches purement technologiques. » — Rapport State of the Phish 2025
Comprendre la vérification de l’identité professionnelle sur LinkedIn permet de saisir pourquoi protéger vos identifiants e-mail préserve le statut vérifié qui distingue vos comptes des faux profils exposés à un bannissement immédiat.
Comparatif récapitulatif et recommandations selon votre situation
Le bon modèle de gestion des accès e-mail dépend de la taille de votre équipe, de vos ressources techniques et de votre tolérance au risque. Comprendre les compromis entre les différentes approches vous aide à mettre en place des mesures de sécurité adaptées à vos besoins opérationnels.
Les petites et moyennes équipes marketing tirent le meilleur parti des plateformes centralisées qui combinent MFA et protocoles d’authentification e-mail. Ces solutions concilient sécurité et facilité d’utilisation, avec une protection de niveau professionnel sans expertise technique poussée. Les plateformes cloud simplifient l’intégration des nouveaux membres et permettent aux équipes de monter en charge à mesure que leur portefeuille clients grandit.
Les grandes agences qui gèrent de nombreux comptes LinkedIn devraient mettre en place une architecture zero trust avec surveillance continue. Ces environnements partent du principe que les tentatives d’intrusion sont permanentes et vérifient chaque demande d’accès, quelle que soit sa provenance. La segmentation du réseau contient les compromissions et empêche les attaquants de passer d’un compte client à l’autre après un premier accès.
Les freelances et marketeurs indépendants peuvent atteindre un bon niveau de sécurité grâce à la MFA et à des domaines e-mail dédiés, sans plateformes complexes. Concentrez-vous sur les protections fondamentales, comme les applications d’authentification et la configuration SPF/DKIM. Surveillez chaque semaine l’activité des comptes pour repérer les schémas suspects et utilisez une adresse e-mail distincte pour chaque profil LinkedIn.
Nos exemples d’automatisation LinkedIn pour générer plus de leads montrent comment une bonne sécurité e-mail permet de développer la prospection tout en préservant l’intégrité des comptes décrite dans notre guide sur le processus de vérification des comptes.
Découvrez des comptes LinkedIn vérifiés avec un accès e-mail sécurisé
Mettre en place des pratiques complètes de sécurité e-mail demande du temps et une expertise technique qui manquent à de nombreuses équipes marketing. BIDVA propose des comptes LinkedIn vérifiés prêts à l’emploi, configurés dès le premier jour selon les bonnes pratiques de sécurité e-mail, pour que vous vous concentriez sur la prospection plutôt que sur la gestion de l’infrastructure.
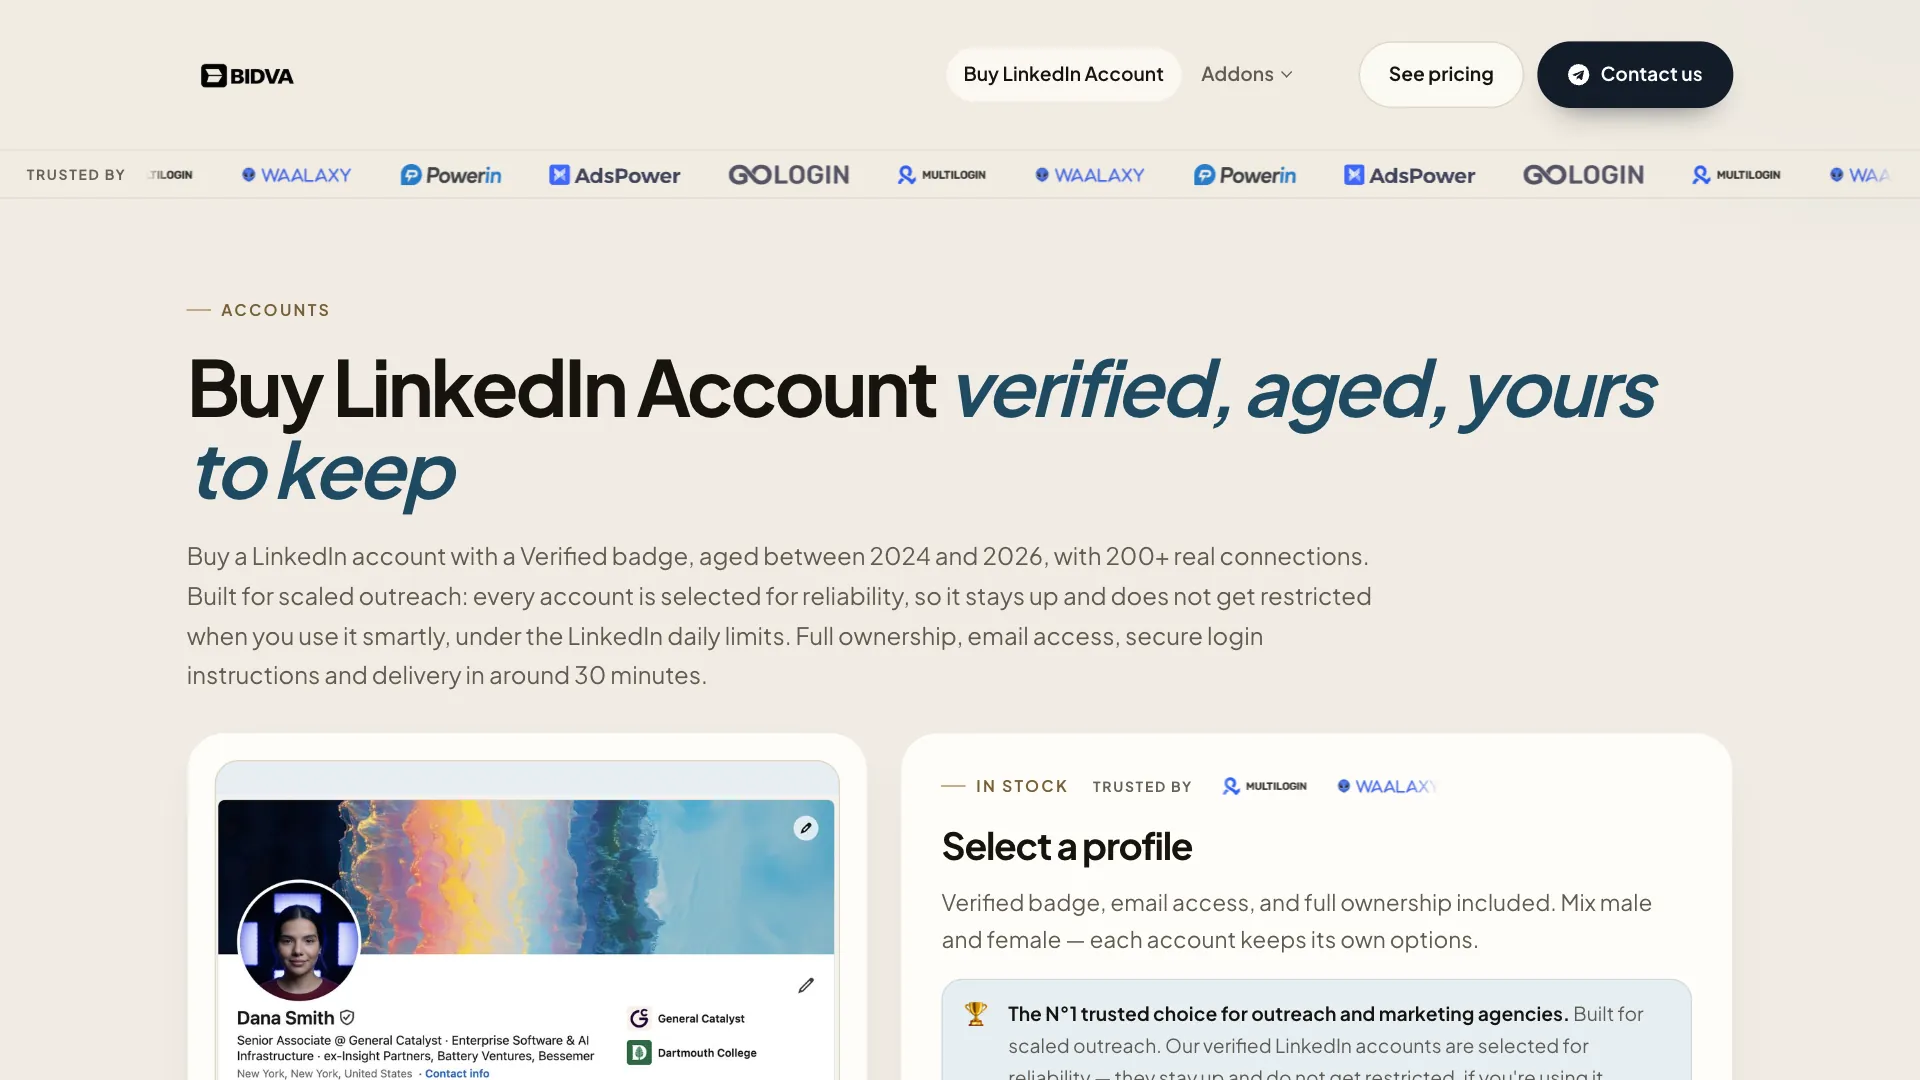
Nos comptes incluent des adresses e-mail dédiées, protégées par l’authentification multifacteur et des protocoles d’authentification de domaine adaptés. Chaque profil fait l’objet d’une vérification d’identité et d’une chauffe qui installe des habitudes d’utilisation naturelles avant la livraison. Contrairement aux services de location, ces comptes vous appartiennent définitivement et deviennent des actifs marketing durables.
Comparez les alternatives à la location de comptes LinkedIn pour comprendre pourquoi la propriété avec un accès e-mail sécurisé offre un meilleur ROI qu’un accès temporaire à des profils partagés. Consultez nos conditions générales pour tous les détails sur les fonctionnalités des comptes et le support.
Questions fréquentes
Qu’est-ce que l’authentification multifacteur et pourquoi est-elle importante pour l’accès aux e-mails liés à LinkedIn ?
L’authentification multifacteur exige que l’utilisateur prouve son identité par au moins deux méthodes, en combinant généralement quelque chose que vous savez (mot de passe) et quelque chose que vous possédez (téléphone ou clé de sécurité). Elle renforce fortement la sécurité des e-mails liés à LinkedIn en empêchant les accès non autorisés, même lorsque des mots de passe ont été compromis lors de fuites de données ou d’attaques d’hameçonnage.
Comment SPF, DKIM et DMARC améliorent-ils la délivrabilité des e-mails pour la prospection LinkedIn ?
Ces protocoles authentifient les e-mails sortants pour empêcher l’usurpation et l’hameçonnage, ce qui améliore nettement le taux de placement en boîte de réception. Une configuration correcte indique à LinkedIn et aux fournisseurs de messagerie que vos messages de prospection sont légitimes et dignes de confiance, ce qui réduit le risque que vos invitations et vos messages soient signalés comme spam.
Quels sont les avantages d’un contrôle centralisé de l’accès aux e-mails pour les équipes marketing ?
Les contrôles centralisés limitent les fuites d’identifiants en attribuant des autorisations par rôle qui restreignent l’accès selon la fonction. Ils simplifient la gestion de la sécurité en offrant aux administrateurs des tableaux de bord unifiés pour surveiller les accès, appliquer les politiques et tenir des journaux d’audit, ce qui garantit une protection homogène sur tous les comptes LinkedIn.
Comment les attaques d’hameçonnage peuvent-elles compromettre des comptes LinkedIn vérifiés ?
L’hameçonnage pousse les utilisateurs à révéler leurs identifiants e-mail en imitant de vraies notifications LinkedIn ou des demandes de réinitialisation de mot de passe. Une fois dans le compte e-mail associé, les attaquants peuvent réinitialiser les mots de passe LinkedIn, modifier les informations du profil et lancer des attaques contre vos relations, détruisant la confiance et le statut vérifié qui font la valeur de vos comptes.
Faut-il utiliser des domaines e-mail distincts pour la prospection LinkedIn et pour les communications professionnelles ?
Oui. Séparer les e-mails de prospection LinkedIn de vos domaines professionnels principaux assure une isolation de sécurité et une protection de réputation essentielles. Si votre activité de prospection déclenche des filtres anti-spam ou est compromise, vos communications professionnelles principales ne sont pas affectées, et vous pouvez résoudre les problèmes de délivrabilité sans perturber vos opérations critiques.
Recommandé
- BIDVA - Exemples d’automatisation LinkedIn : +400 % de leads en 2026
- BIDVA - Guide de gestion sûre des comptes LinkedIn pour les agences
- BIDVA - Le rôle de LinkedIn dans le recrutement : réussir avec des comptes vérifiés
- BIDVA - La conformité LinkedIn expliquée : les comptes vérifiés réduisent le risque de bannissement de 70 %





