
Sécurité des comptes LinkedIn en 2026 : protégez et développez votre prospection

LinkedIn fait face à des défis de sécurité sans précédent en 2026 : la plateforme a mis au jour plus de 86 millions de faux profils en seulement six mois en 2024. Les agences de marketing digital et les commerciaux qui gèrent plusieurs comptes pour la prospection de leurs clients sont exposés à des risques croissants (prises de contrôle de comptes, phishing, bannissements liés à l’automatisation) qui peuvent ruiner des campagnes de génération de leads. Ce guide propose des protocoles de sécurité concrets, des stratégies de conformité et les avantages des comptes vérifiés pour protéger vos actifs LinkedIn tout en développant votre prospection de façon sûre et durable.
Les menaces de sécurité sur LinkedIn en 2026
Le paysage de la sécurité sur LinkedIn évolue rapidement, car les attaquants développent des méthodes sophistiquées pour compromettre des comptes et exploiter la confiance accordée à la plateforme. La présence massive de faux profils montre comment des acteurs malveillants créent des réseaux trompeurs pour mener des campagnes de phishing, collecter des données et nuire à des entreprises légitimes. Pour les agences qui gèrent des comptes clients, ces menaces se démultiplient, car un seul profil compromis peut déclencher des incidents de sécurité plus larges touchant plusieurs parties prenantes.
Les tentatives de prise de contrôle de comptes explosent, car des bots automatisés recherchent les identifiants vulnérables et les authentifications faibles. Les commerciaux sont particulièrement exposés lorsqu’ils utilisent des appareils partagés ou des réseaux publics sans gestion des IP ni contrôle des sessions. Les récentes fuites de données touchant de grandes plateformes ont poussé LinkedIn à renforcer ses mesures de sécurité, avec des algorithmes de détection plus agressifs qui peuvent signaler à tort des actions de prospection légitimes comme suspectes.
Ces risques touchent particulièrement les agences, car :
- Plusieurs membres de l’équipe accèdent aux comptes clients, ce qui complique l’authentification
- Les campagnes de prospection à fort volume déclenchent les systèmes de détection automatique
- Les adresses IP et appareils partagés alertent les algorithmes de sécurité de LinkedIn
- Les obligations de protection des données clients multiplient les exigences de conformité
Les agences doivent adopter des protocoles de gestion sécurisée des comptes LinkedIn qui concilient sécurité et efficacité opérationnelle. Des défenses proactives et multicouches deviennent indispensables : elles associent contrôles techniques, formation des équipes et surveillance continue. Réagir après coup coûte bien plus cher que prévenir, lorsque des bannissements de comptes interrompent des campagnes qui génèrent du chiffre d’affaires et abîment la relation client.
Règles de LinkedIn et cadre réglementaire
Les Conditions générales d’utilisation de LinkedIn fixent des limites strictes en matière d’automatisation, de partage de compte et d’usage des données, que les agences doivent respecter avec soin pour préserver leurs comptes. La plateforme limite l’automatisation et exige des utilisateurs des interactions authentiques, sans pratiques trompeuses ni atteinte à la vie privée des membres. Comprendre ces règles évite des infractions involontaires qui peuvent entraîner des restrictions définitives ou une exposition juridique.
Les limites d’actions automatisées comptent, car les algorithmes de LinkedIn détectent les schémas incompatibles avec un comportement humain. Invitations, consultations de profils, messages et recommandations de compétences sont tous soumis à des seuils quotidiens, qui varient selon l’ancienneté du compte, son historique d’activité et ses signaux de confiance. Dépasser ces limites entraîne des conséquences croissantes, de la restriction temporaire au bannissement définitif : le suivi de la conformité est donc essentiel pour une prospection durablement efficace.
Le RGPD et le CCPA imposent des obligations légales sur la manière dont les agences collectent, stockent et traitent les données de prospects issues de LinkedIn. Ces réglementations exigent des pratiques transparentes, un consentement explicite pour les communications, un stockage sécurisé et une notification rapide des violations de données. Le non-respect expose à de lourdes sanctions financières et à une atteinte à la réputation qui peuvent mettre à mal l’activité d’une agence et la confiance de ses clients.
Le non-respect des règles peut entraîner :
- La suspension immédiate des comptes, qui interrompt les campagnes en cours
- Une responsabilité juridique au titre des réglementations sur la vie privée, avec des amendes pouvant atteindre 4 % du chiffre d’affaires annuel
- La perte de contrats clients à la suite d’incidents de sécurité
- Un bannissement définitif qui empêche toute utilisation future de LinkedIn
Aligner vos pratiques de sécurité sur des standards en constante évolution exige de suivre de près les mises à jour des règles de LinkedIn et les changements réglementaires. Les agences doivent mettre en place des cadres de gestion sécurisée des comptes LinkedIn qui intègrent la conformité aux tâches quotidiennes au lieu de la traiter après coup. Cette approche proactive protège à la fois la continuité de l’activité et la sécurité juridique sur des marchés concurrentiels.
Bonnes pratiques de sécurité des comptes LinkedIn
Les mesures techniques sont le socle de la protection des comptes, à commencer par la double authentification obligatoire sur tous les profils LinkedIn et les comptes e-mail associés. La double authentification bloque 99,9 % des tentatives automatisées de prise de contrôle, car elle exige une validation sur un appareil physique en plus du mot de passe. Bien configurée, cette seule mesure réduit massivement les risques pour une contrainte opérationnelle minime.
La gestion des mots de passe devient cruciale dès que vous gérez plusieurs comptes, car la réutilisation des identifiants crée des vulnérabilités en cascade. Un gestionnaire de mots de passe dédié génère et stocke des mots de passe uniques et complexes pour chaque profil : plus besoin de les mémoriser, et le niveau de sécurité reste élevé. Ces outils permettent aussi de partager les identifiants entre membres de l’équipe en toute sécurité, sans les exposer via des canaux peu sûrs comme l’e-mail ou les messageries.
La gestion des adresses IP passe par l’attribution de proxys résidentiels dédiés situés dans la même zone géographique que le titulaire du compte. LinkedIn suit les lieux de connexion et signale les schémas suspects lorsqu’un compte se connecte soudainement depuis un autre pays ou depuis des plages d’IP de data centers. Des IP résidentielles stables maintiennent une activité d’apparence naturelle qui évite de déclencher des alertes de sécurité pendant vos campagnes de prospection légitimes.
Le contrôle des accès comprend :
- Limiter chaque compte à une seule session active, sur un seul appareil
- Contrôler chaque semaine les journaux d’accès pour détecter les anomalies
- Révoquer les connexions API inutilisées et les autorisations d’applications tierces
- Attribuer des accès par rôle aux membres de l’équipe
Les audits de sessions et d’accès servent de système d’alerte précoce : ils repèrent les activités suspectes avant qu’elles ne mènent à la compromission d’un compte. L’examen régulier des historiques de connexion, des appareils enregistrés et des connexions API permet d’identifier les tentatives d’accès non autorisées et les paramètres de sécurité mal configurés qui exigent une action immédiate.
Conseil de pro : organisez chaque mois une formation à la sécurité où les membres de l’équipe s’entraînent à repérer les e-mails de phishing et passent en revue les dernières mises à jour des règles de LinkedIn. Vous réduirez ainsi les erreurs humaines que les contrôles techniques ne peuvent pas empêcher.
Stratégies d’automatisation et de prospection sûres
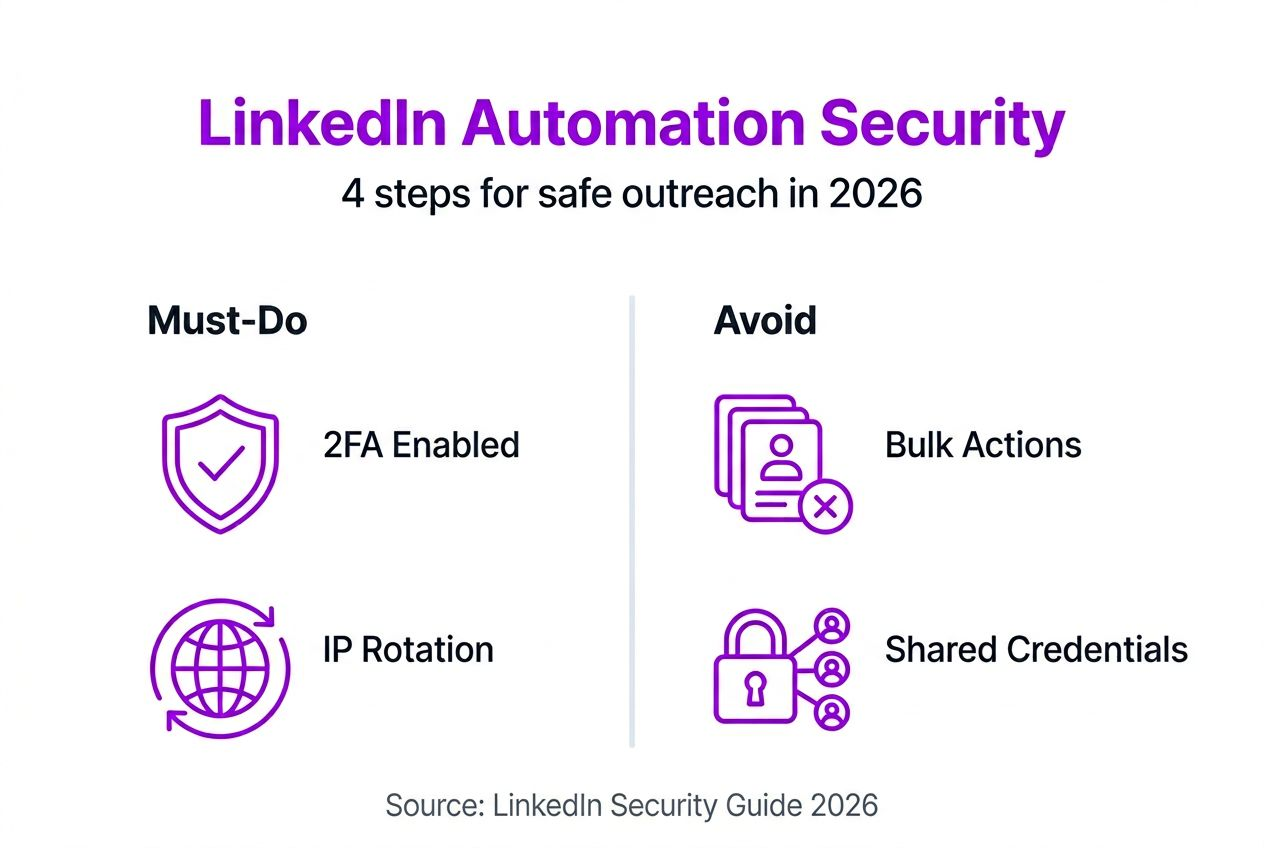
La réussite de l’automatisation LinkedIn repose sur l’imitation d’un comportement humain naturel, qui échappe à la détection des algorithmes de la plateforme. Limiter les invitations à 50-100 par jour crée des volumes d’activité réalistes qui se fondent dans l’usage habituel. Cette discipline sacrifie la vitesse à court terme au profit de la pérennité des comptes et de l’efficacité de la prospection sur le long terme.
La rotation des IP devient indispensable lorsque vous gérez plusieurs comptes depuis les locaux de votre agence. Attribuer un proxy résidentiel différent à chaque profil empêche LinkedIn de relier les comptes par une adresse IP commune, ce qui déclencherait des restrictions en série. L’empreinte de l’appareil ajoute une couche supplémentaire : faites varier la configuration du navigateur, la résolution d’écran et le système d’exploitation d’un profil à l’autre pour préserver leur authenticité.
Les outils de prospection conformes intègrent des garde-fous qui ralentissent automatiquement les actions, rendent les intervalles aléatoires et mettent les campagnes en pause lorsque le risque de détection augmente. Ces plateformes investissent massivement dans l’analyse des algorithmes de LinkedIn pour maintenir l’automatisation dans des paramètres sûrs. Choisir des outils au bilan éprouvé, portés par des équipes de développement actives, réduit le risque de bannissement par rapport aux solutions anciennes ou aux scripts maison.
Pour configurer une automatisation sûre, suivez ces étapes :
- Réglez les limites d’actions quotidiennes à 60 % des seuils connus pour garder une marge de sécurité
- Prévoyez 8 à 12 heures entre deux grosses sessions d’automatisation, à l’image d’horaires de travail
- Variez les modèles de messages et décalez l’envoi des invitations de 15 à 30 minutes de façon aléatoire
- Surveillez les e-mails de notification de LinkedIn pour repérer les avertissements de sécurité ou les alertes d’activité inhabituelle
- Mettez immédiatement en pause toute automatisation dès le moindre avertissement de la plateforme
Une montée en volume progressive protège les comptes récemment acquis ou longtemps inactifs, car elle laisse aux algorithmes de confiance de LinkedIn le temps d’observer une activité régulière et croissante. Commencer à 20-30 actions par jour, puis augmenter de 10 à 15 % chaque semaine pendant deux mois, installe un usage d’apparence naturelle. Cette patience évite de déclencher la détection fondée sur la vitesse, qui interprète les pics d’activité soudains comme de l’automatisation suspecte.
Conseil de pro : tenez un journal détaillé du nombre d’actions quotidiennes, des taux de réponse et des avertissements de la plateforme, afin de repérer les signes avant-coureurs d’une détection avant qu’ils n’aboutissent à une restriction.
Les avantages des comptes LinkedIn vérifiés par identité
Les comptes LinkedIn vérifiés réduisent considérablement les risques par rapport aux faux profils ou aux comptes loués, qui créent des responsabilités et des vulnérabilités opérationnelles. Les comptes vérifiés subissent 10 fois moins de restrictions, car ils s’appuient sur une identité documentée authentique, un historique d’activité établi et un réseau de relations naturel, que les algorithmes de confiance de LinkedIn récompensent. Cette vérification apporte une crédibilité immédiate auprès des prospects tout en réduisant la menace permanente d’un bannissement soudain.
La propriété du profil fait toute la différence : un compte vérifié est un actif numérique permanent que l’agence peut personnaliser, mettre aux couleurs de sa marque et exploiter pendant des années de campagnes de prospection. Les profils loués créent une dépendance envers des prestataires tiers qui gardent le contrôle et peuvent révoquer l’accès, effacer l’historique ou augmenter leurs tarifs arbitrairement. La pleine propriété inclut l’accès au compte e-mail, des droits de modification complets sur le profil et la possibilité de bâtir des réseaux professionnels durables.
L’historique d’activité et l’authenticité des relations comptent, car LinkedIn évalue la fiabilité d’un compte d’après ses interactions dans la durée. Les comptes vérifiés arrivent avec des mois d’activité organique qui témoignent d’un véritable usage humain, à l’opposé des coquilles vides typiques des faux profils. Des relations établies avec de vrais professionnels apportent une preuve sociale et des effets de réseau qui démultiplient l’efficacité de la prospection.
Les comptes vérifiés favorisent une croissance durable, car les agences peuvent investir sereinement dans l’optimisation des profils, la création de contenu et le développement des relations sans craindre de perdre l’accès. Les avantages des comptes LinkedIn vérifiés vont au-delà de la sécurité et apportent des atouts stratégiques sur des marchés de prospection concurrentiels. Bâtir la réputation de votre agence sur des bases vérifiées crée des avantages concurrentiels solides, qui se renforcent avec le temps.
Vie privée et protection des données
Protéger les données sensibles des prospects et des clients exige des protocoles de chiffrement et des canaux de communication sécurisés tout au long de vos workflows de prospection LinkedIn. LinkedIn Sales Navigator comprend des contrôles d’accès par rôle et des protections par chiffrement, mais les agences doivent ajouter leurs propres protections lorsqu’elles exportent des données ou les intègrent à un CRM. Le chiffrement de bout en bout des listes de leads, des archives de messages et des coordonnées stockées empêche les accès non autorisés en cas de fuite ou de menace interne.
Les contrôles d’accès par rôle limitent l’exposition des données en n’accordant à chaque membre de l’équipe que les autorisations nécessaires à ses missions. Un chargé de prospection junior n’a pas besoin du même niveau d’accès qu’un responsable de compte qui gère des échanges sensibles avec les clients. Ce principe du moindre privilège réduit la surface d’attaque et limite les dégâts lorsqu’un compte est compromis.
Bonnes pratiques de conformité RGPD et CCPA :
- Obtenir un consentement explicite avant d’ajouter des prospects à des séquences de prospection
- Proposer dans chaque message un moyen clair de se désinscrire
- Chiffrer toutes les données personnelles, au repos comme en transit
- Documenter les traitements de données et les politiques de conservation
- Mettre en place des procédures de notification des violations de données dans un délai de 72 heures
Mettre régulièrement à jour votre politique de confidentialité garantit une conformité continue à mesure que la réglementation et les pratiques de l’agence évoluent. Une communication transparente sur l’usage des données renforce la confiance des prospects tout en satisfaisant aux obligations légales d’information. Des audits de conformité annuels identifient les failles de vos protocoles de protection des données avant qu’elles ne mènent à une enquête ou à des sanctions.
Les clauses de consentement des clients doivent couvrir explicitement les méthodes de collecte de données sur LinkedIn, les durées de conservation, les pratiques de partage et les mesures de sécurité. Ces accords protègent les agences en cas de litige sur les responsabilités, tout en démontrant une gestion professionnelle des données qui distingue les prestataires haut de gamme. Les protocoles de confidentialité appliqués à la gestion des comptes LinkedIn deviennent alors un avantage concurrentiel plutôt qu’une simple contrainte de conformité.
Intégrer la sécurité LinkedIn dans le fonctionnement de votre agence
Intégrer des mesures de sécurité complètes au quotidien de l’agence exige une mise en œuvre méthodique, fondée sur des principes éprouvés de conduite du changement. Commencez par auditer vos pratiques actuelles pour identifier les failles de sécurité, les risques de non-conformité et les inefficacités que les nouveaux protocoles devront corriger. Cet état des lieux fournit des objectifs d’amélioration mesurables et aide à prioriser les phases de déploiement.
Pour l’intégration opérationnelle, suivez ces étapes :
- Activer la double authentification sur tous les comptes LinkedIn et e-mail sous 48 heures
- Mettre en place un gestionnaire de mots de passe avec des identifiants uniques pour chaque compte d’ici la fin de la première semaine
- Configurer en deuxième semaine des proxys résidentiels dédiés correspondant à la localisation du titulaire de chaque compte
- Installer en troisième semaine des outils de surveillance des accès et instaurer des audits hebdomadaires
- Former toute l’équipe aux nouveaux protocoles de sécurité et aux exigences de conformité
- Documenter les procédures de réponse aux incidents, y compris des modèles de notification aux clients
La formation des collaborateurs doit couvrir les règles de LinkedIn, les techniques de reconnaissance du phishing et la responsabilité de chacun dans le respect des bonnes pratiques de sécurité. Des ateliers interactifs, où l’équipe s’entraîne à identifier les menaces et à réagir à des scénarios, développent des compétences concrètes, bien au-delà d’une simple prise de connaissance des règles. Des sessions de rappel mensuelles maintiennent la vigilance à mesure que de nouvelles menaces apparaissent.
Les alertes automatiques réduisent le temps de réaction face aux activités suspectes en prévenant immédiatement les responsables lorsqu’un accès inhabituel se produit. Configurez des alertes pour les tentatives de connexion depuis de nouveaux lieux, les demandes de changement de mot de passe, les échecs d’authentification et les avertissements de sécurité de LinkedIn. Les notifications en temps réel permettent une réaction rapide qui contient les incidents avant qu’ils ne s’aggravent.
Le plan de réponse aux incidents définit les rôles, les modèles de communication et les procédures d’escalade à activer en cas d’événement de sécurité. Désignez un responsable sécurité principal et un suppléant, chargés d’analyser les alertes, de coordonner la réponse et de communiquer avec les clients concernés. Des modèles de messages validés à l’avance accélèrent une information transparente des clients tout en vous aidant à garder votre sang-froid dans les situations tendues.
Conseil de pro : programmez chaque trimestre un audit de sécurité où des intervenants externes évaluent vos protocoles au regard des bonnes pratiques actuelles et des menaces émergentes. Ils vous apporteront un regard objectif sur ce que vos équipes internes, trop habituées à leurs propres pratiques, pourraient manquer.
Idées reçues sur la sécurité des comptes LinkedIn
Mythe n° 1 : la double authentification ajoute une complexité inutile sans réel bénéfice de sécurité. Réalité : la double authentification bloque 99,9 % des attaques automatisées et constitue la mesure de sécurité la plus efficace qui soit. Le léger désagrément de saisir de temps en temps un code de vérification ne pèse rien face à l’impact dévastateur d’une prise de contrôle de compte, qui interrompt les campagnes et abîme la relation client.
Mythe n° 2 : les faux profils ou les profils loués sont des alternatives sûres et économiques à la construction de comptes authentiques. Réalité : les faux profils subissent 10 fois plus de bannissements que les comptes vérifiés et enfreignent les Conditions générales d’utilisation de LinkedIn, ce qui engage votre responsabilité juridique. Les économies à court terme s’évaporent lorsqu’un compte est définitivement restreint en pleine campagne, avec la perte de tous les efforts investis et des relations nouées avec les prospects.
Mythe n° 3 : intensifier l’automatisation n’augmente pas sensiblement le risque de bannissement si l’on utilise des outils de qualité. Réalité : même les outils d’automatisation les plus sophistiqués ne peuvent pas échapper entièrement à la détection de LinkedIn lorsque les volumes d’actions dépassent ceux d’un humain. Les algorithmes de la plateforme évoluent en permanence précisément pour repérer les signatures d’automatisation, quelle que soit la sophistication de l’outil. Respecter les limites quotidiennes et imiter le comportement humain reste indispensable pour réussir dans la durée.
Autres idées reçues :
- Croire qu’un VPN suffit à protéger votre IP, sans rotation de proxys résidentiels
- Penser que LinkedIn ne peut pas détecter l’automatisation en analysant le rythme des actions
- Croire que les obligations de conformité ne concernent que les grandes entreprises, pas les petites agences
- S’attendre à ce que les données LinkedIn supprimées disparaissent immédiatement, alors qu’elles subsistent dans les sauvegardes
Ces fausses croyances poussent les agences à adopter des pratiques risquées qui finissent par entraîner des restrictions de comptes, des infractions de conformité ou des failles de sécurité. Comprendre la réalité derrière ces mythes permet de prendre des décisions éclairées qui concilient ambitions de croissance et gestion durable des risques.
Conclusion et prochaines étapes pour une prospection LinkedIn sécurisée
Sécuriser vos comptes LinkedIn en 2026 exige des défenses multicouches : des contrôles techniques comme la double authentification et la gestion des IP, et une discipline opérationnelle sur les limites d’automatisation et la conformité. Les comptes vérifiés sont des actifs stratégiques qui réduisent le risque de bannissement et soutiennent une prospection durable, grâce à une identité authentique et une activité d’apparence naturelle. Les agences qui intègrent des cadres de sécurité complets à leur quotidien protègent leurs relations clients, conservent leur accès à la plateforme et prennent l’avantage face à des menaces de plus en plus sophistiquées.
La conjonction de menaces croissantes et d’un contrôle plus strict rend la protection proactive indispensable. Mettre en place ces protocoles aujourd’hui évite les crises de demain, qui pèsent sur le chiffre d’affaires, abîment la réputation et mobilisent de précieuses ressources pour gérer les incidents. Commencez par activer la double authentification, auditez vos pratiques d’automatisation actuelles au regard des limites sûres et évaluez si des comptes vérifiés renforceraient votre sécurité et l’efficacité de votre prospection.
Sécurisez votre prospection LinkedIn avec les solutions BIDVA
Appliquer les stratégies de sécurité et de conformité présentées ci-dessus devient bien plus simple lorsque vous partez de comptes LinkedIn vérifiés, conçus spécialement pour la prospection des agences. BIDVA fournit des comptes LinkedIn vérifiés par identité, avec une identité authentique documentée, un historique d’activité établi et la pleine propriété, qui éliminent les risques permanents de bannissement liés aux faux profils ou aux profils loués.
Nos solutions pensées pour les agences comprennent des guides complets de gestion sécurisée des comptes LinkedIn et des exemples d’automatisation LinkedIn éprouvés, qui montrent précisément comment développer votre prospection tout en respectant les règles de la plateforme. Chaque compte vérifié est livré prêt à l’emploi, avec des recommandations d’IP dédiée, des conseils de configuration de sécurité et un accompagnement continu pour protéger votre investissement.
Les avantages BIDVA :
- Des comptes vérifiés américains et européens, avec une identité entièrement documentée
- La pleine propriété du profil, avec accès à l’e-mail et droits de personnalisation
- Des réseaux de relations établis et un historique d’activité authentique
- Des conseils d’experts sur les protocoles de sécurité et les bonnes pratiques d’automatisation
- Un suivi continu des évolutions des règles de la plateforme et un accompagnement en conformité
Conseil de pro : associer comptes vérifiés, outils d’automatisation sûrs et formation complète de l’équipe crée un effet de synergie où chaque élément renforce les autres. Vous multipliez l’efficacité de votre prospection tout en réduisant les risques de sécurité.
Quelles sont les menaces de sécurité les plus courantes sur LinkedIn en 2026 ?
Quelles sont les menaces de sécurité les plus courantes sur LinkedIn en 2026 ?
Les faux profils, le phishing, les tentatives de prise de contrôle de comptes et les bannissements liés à l’automatisation sont les principales menaces pour les utilisateurs de LinkedIn en 2026. La plateforme a détecté plus de 86 millions de faux profils sur le seul début de l’année 2024, ce qui montre l’ampleur des comptes trompeurs utilisés pour collecter des données et mener des attaques d’ingénierie sociale. Les fuites de données représentent un risque supplémentaire pour les agences qui gèrent plusieurs comptes clients contenant des informations sensibles sur leurs prospects.
Comment la double authentification améliore-t-elle la sécurité d’un compte LinkedIn ?
La double authentification ajoute une étape de vérification essentielle : il faut avoir accès à un appareil physique en plus de connaître le mot de passe, ce qui rend un accès non autorisé 99,9 % moins probable, même si les identifiants ont été compromis. Cette protection est indispensable pour les agences qui gèrent plusieurs comptes, car elle bloque les attaques automatisées par credential stuffing qui exploitent la réutilisation des mots de passe d’une plateforme à l’autre.
Pourquoi les agences devraient-elles utiliser des comptes LinkedIn vérifiés par identité plutôt que des faux profils ou des profils loués ?
Les comptes vérifiés subissent 10 fois moins de restrictions que les faux profils, car ils s’appuient sur une identité documentée authentique et une activité naturelle, que les algorithmes de confiance de LinkedIn récompensent. La pleine propriété du profil vous donne un actif numérique permanent, que vous pouvez personnaliser et exploiter pendant des années, au lieu d’un accès temporaire exposé à une révocation par le prestataire ou à un changement soudain de ses conditions.
Quelles limites d’automatisation respecter sur LinkedIn pour éviter le bannissement ?
Maintenez vos invitations quotidiennes entre 50 et 100 pour imiter un comportement d’utilisateur naturel et éviter de déclencher les systèmes de détection automatique de LinkedIn. Mettez en place une rotation des IP avec des proxys résidentiels et variez les empreintes d’appareil d’un compte à l’autre pour empêcher les algorithmes de la plateforme de relier vos profils par une infrastructure commune, signe d’une automatisation à grande échelle.





