
Segurança da conta do LinkedIn em 2026: proteja e escale a prospecção

O LinkedIn enfrenta desafios de segurança sem precedente em 2026, depois de a plataforma ter descoberto mais de 86 milhões de perfis falsos em apenas seis meses durante 2024. Agências de marketing digital e profissionais de vendas que gerenciam várias contas para prospecção de clientes encontram riscos crescentes de tomada de conta, ataques de phishing e banimentos por automação que podem devastar campanhas de geração de leads. Este guia entrega protocolos de segurança acionáveis, estratégias de conformidade e vantagens de contas verificadas para proteger seus ativos no LinkedIn enquanto você escala a prospecção com segurança e de forma sustentável.
Introdução às ameaças de segurança no LinkedIn em 2026
O cenário de segurança do LinkedIn continua evoluindo rápido, à medida que atacantes desenvolvem métodos sofisticados para comprometer contas e explorar a confiança da plataforma. A presença massiva de perfis falsos mostra como atores de ameaça criam redes enganosas para conduzir campanhas de phishing, coletar dados e danificar operações legítimas de negócio. Para agências que gerenciam contas de clientes, essas ameaças se multiplicam de forma exponencial porque um único perfil comprometido pode cascatear em incidentes de segurança mais amplos que afetam várias partes interessadas.
Tentativas de tomada de conta disparam enquanto bots automatizados varrem credenciais vulneráveis e protocolos fracos de autenticação. Profissionais de vendas enfrentam risco particular ao usar dispositivos compartilhados ou redes públicas sem gestão adequada de IP e controles de sessão. Vazamentos recentes de dados que afetaram grandes plataformas elevaram as medidas de segurança do LinkedIn, resultando em algoritmos de detecção mais agressivos que podem sinalizar por engano atividades legítimas de prospecção como comportamento suspeito.
Esses riscos impactam as agências de um jeito próprio porque:
- Vários membros da equipe acessando contas de clientes criam complexidade de autenticação
- Campanhas de prospecção de alto volume disparam sistemas de detecção automatizada
- Endereços IP e dispositivos compartilhados levantam alertas para os algoritmos de segurança do LinkedIn
- Obrigações de proteção de dados de clientes multiplicam os requisitos de conformidade
As agências precisam adotar protocolos de gestão segura de conta do LinkedIn que equilibrem segurança e eficiência operacional. Defesas proativas e em camadas passam a ser essenciais, e não opcionais, exigindo controles técnicos combinados com treinamento da equipe e monitoramento contínuo. O custo da segurança reativa supera de longe o investimento preventivo quando banimentos de conta interrompem campanhas que geram receita e danificam relacionamentos com clientes.
Políticas do LinkedIn e ambiente regulatório
O Contrato do Usuário do LinkedIn estabelece limites rígidos em torno de automação, compartilhamento de conta e uso de dados que as agências precisam navegar com cuidado para manter a reputação da conta. A plataforma aplica limites à automação e exige que os usuários engajem de forma autêntica, sem práticas enganosas nem violação da privacidade dos membros. Entender essas políticas evita violações inadvertidas que resultam em restrições permanentes de conta ou exposição legal.
Limites específicos de ação de automação importam porque os algoritmos do LinkedIn detectam padrões inconsistentes com o comportamento humano. Pedidos de conexão, visualizações de perfil, mensagens e endossos carregam limiares diários que variam conforme a idade da conta, o histórico de atividade e os sinais de confiança. Ultrapassar esses limites dispara consequências crescentes, de restrições temporárias a banimentos permanentes, o que torna o monitoramento de conformidade essencial para o sucesso sustentado da prospecção.
GDPR e CCPA impõem obrigações legais sobre como as agências coletam, armazenam e processam dados de prospects obtidos pelo LinkedIn. Essas regulações exigem práticas transparentes de dados, consentimento explícito para comunicações, protocolos seguros de armazenamento e notificações prontas de vazamento. A não conformidade traz penalidades financeiras graves e dano de reputação que podem devastar as operações da agência e a confiança do cliente.
Consequências da não conformidade incluem:
- Suspensões imediatas de conta que interrompem campanhas ativas
- Responsabilidade legal sob regulações de privacidade, com multas de até 4% da receita anual
- Perda de contratos de clientes por incidentes de segurança
- Banimentos permanentes da plataforma que impedem o uso futuro do LinkedIn
Alinhar as práticas de segurança aos padrões em evolução da plataforma exige atenção contínua às atualizações de política do LinkedIn e às mudanças regulatórias. As agências precisam implementar estruturas de gestão segura de conta do LinkedIn que embutam a conformidade nos fluxos diários, em vez de tratá-la como um detalhe posterior. Essa abordagem proativa protege tanto a continuidade operacional quanto a posição legal em mercados competitivos.
Boas práticas de segurança de conta no LinkedIn
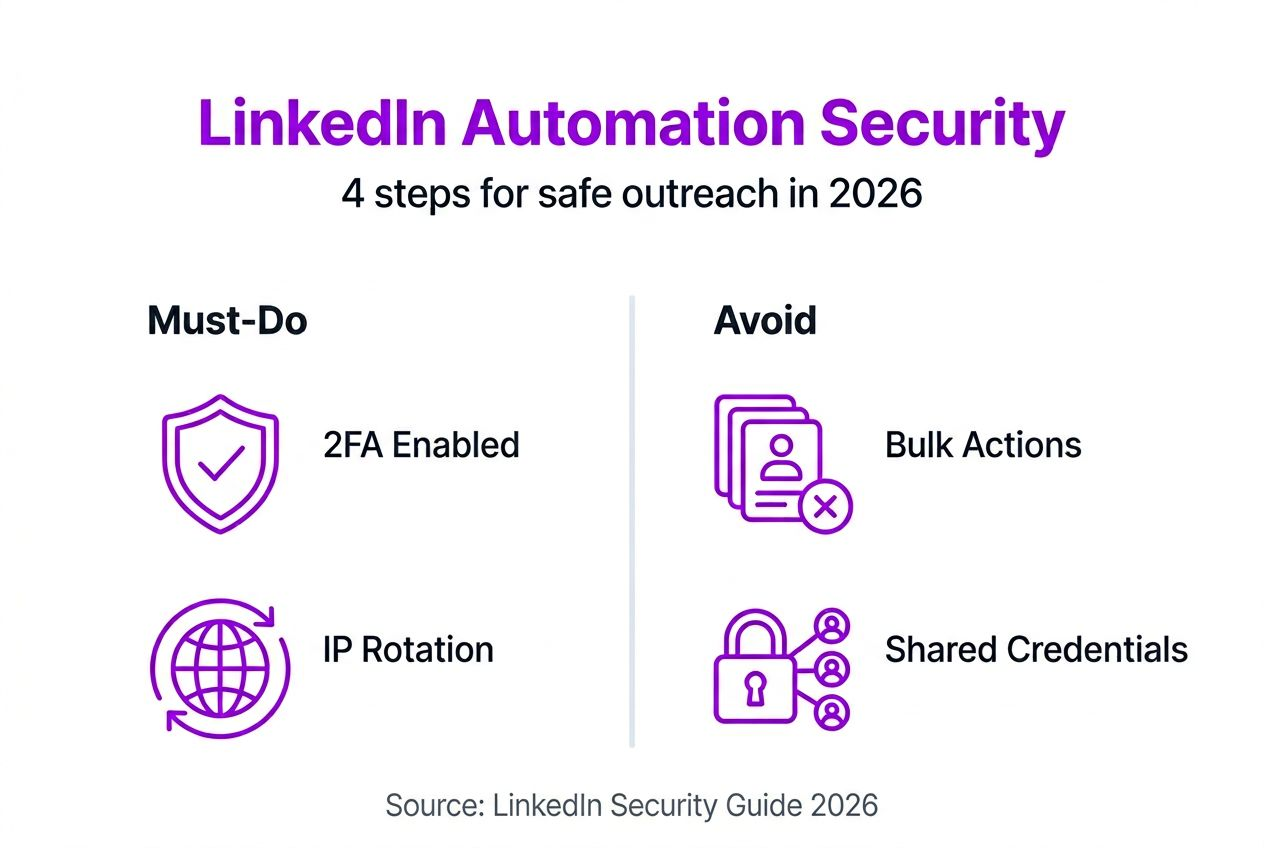
Medidas técnicas de segurança formam a base da proteção da conta, começando pela autenticação de dois fatores obrigatória em todos os perfis do LinkedIn e nas contas de e-mail associadas. A autenticação de dois fatores bloqueia 99,9% das tentativas automatizadas de tomada de conta ao exigir verificação em dispositivo físico além da senha. Esse único controle entrega uma redução massiva de risco com atrito operacional mínimo quando configurado corretamente.
A gestão de senhas fica crítica ao lidar com várias contas, porque reutilizar credencial cria vulnerabilidades em cascata. Gerenciadores de senha dedicados geram e armazenam senhas únicas e complexas para cada perfil, eliminando a carga de memória humana e mantendo o padrão de segurança. Essas ferramentas também permitem compartilhar credenciais com segurança entre membros da equipe sem expor senhas por canais inseguros como e-mail ou aplicativos de mensagem.
A gestão de endereço IP exige atribuir proxies residenciais dedicados que correspondam geograficamente à localização do dono da conta. O LinkedIn acompanha locais de login e sinaliza padrões suspeitos quando contas passam de repente a acessar de países diferentes ou de faixas de IP de data center. Usar IPs residenciais consistentes mantém padrões naturais de atividade que evitam disparar alertas de segurança durante campanhas legítimas de prospecção.
A implementação de controle de acesso inclui:
- Limitar sessões simultâneas a um único dispositivo por conta
- Auditar logs de acesso toda semana para detectar anomalias
- Revogar conexões de API sem uso e permissões de aplicativos de terceiros
- Implementar acesso baseado em função para membros da equipe
Auditorias de sessão e de acesso funcionam como sistemas de alerta antecipado que pegam atividades suspeitas antes de elas escalarem para comprometimento de conta. Revisões regulares de históricos de login, registros de dispositivo e conexões de API identificam tentativas de acesso não autorizado e configurações de segurança mal ajustadas que exigem atenção imediata.
Dica prática: agende sessões mensais de treinamento de segurança em que os membros da equipe pratiquem identificar e-mails de phishing e revisem atualizações recentes de política do LinkedIn, para reduzir vulnerabilidades de erro humano que os controles técnicos não conseguem impedir.
Automação segura e estratégias de prospecção
O sucesso da automação no LinkedIn depende de imitar padrões naturais de comportamento humano que evitem a detecção pelos algoritmos da plataforma. Limitar pedidos de conexão a 50-100 por dia cria volumes realistas de atividade que se misturam ao engajamento típico do usuário. Essa abordagem disciplinada sacrifica velocidade de curto prazo em troca de sustentabilidade da conta e eficácia da prospecção no longo prazo.
A rotação de IP se torna essencial ao gerenciar várias contas a partir de locais centralizados da agência. Atribuir proxies residenciais diferentes a cada perfil impede que o LinkedIn ligue contas por endereços IP compartilhados, o que dispara restrições em massa. A impressão digital de dispositivo adiciona outra camada ao variar configurações de navegador, resoluções de tela e sistemas operacionais entre perfis para manter a autenticidade.
Ferramentas de prospecção em conformidade incorporam salvaguardas nativas que limitam ações automaticamente, randomizam intervalos de tempo e pausam campanhas quando o risco de detecção aumenta. Essas plataformas investem pesado em engenharia reversa dos algoritmos do LinkedIn para manter a automação dentro de parâmetros seguros. Escolher ferramentas com histórico comprovado e equipes de desenvolvimento ativas reduz o risco de banimento em comparação a soluções legadas ou scripts caseiros.
A configuração de automação segura segue estes passos:
- Configure limites diários de ação em 60% dos limiares conhecidos para manter margem de segurança
- Implemente intervalos de 8-12 horas entre sessões grandes de automação, imitando jornadas de trabalho
- Randomize modelos de mensagem e o horário dos pedidos de conexão em 15-30 minutos
- Monitore os e-mails de notificação do LinkedIn em busca de avisos de segurança ou alertas de atividade incomum
- Pause toda a automação imediatamente ao receber qualquer aviso da plataforma
A rampa gradual de volume protege contas recém-adquiridas ou recentemente inativas ao permitir que os algoritmos de confiança do LinkedIn observem atividade consistente e crescente. Começar em 20-30 ações diárias e aumentar 10-15% por semana ao longo de dois meses estabelece padrões naturais de uso. Essa paciência evita disparar a detecção baseada em velocidade, que sinaliza picos súbitos de atividade como automação suspeita.
Dica prática: mantenha registros detalhados de contagens diárias de ação, taxas de resposta e quaisquer avisos da plataforma para identificar padrões que preveem risco de detecção antes de resultarem em restrições de conta.
Vantagens de contas do LinkedIn verificadas por identidade
Contas verificadas do LinkedIn entregam uma redução substancial de risco em comparação a perfis falsos ou alternativas de aluguel de conta, que criam responsabilidade e vulnerabilidades operacionais. Contas verificadas sofrem 10x menos restrições porque carregam documentação autêntica de identidade, históricos de atividade estabelecidos e redes naturais de conexão que os algoritmos de confiança do LinkedIn recompensam. Essa verificação oferece credibilidade imediata com prospects e reduz a ameaça constante de banimentos súbitos.
A propriedade do perfil representa uma distinção crítica porque contas verificadas funcionam como ativos digitais permanentes que as agências podem personalizar, marcar e usar ao longo de anos de campanhas de prospecção. Perfis de aluguel criam dependência de fornecedores terceiros que mantêm o controle e podem revogar o acesso, apagar históricos ou aumentar custos de forma arbitrária. A propriedade total inclui acesso à conta de e-mail, direitos completos de edição do perfil e a capacidade de construir redes profissionais duradouras.
O histórico de atividade e a autenticidade das conexões importam porque o LinkedIn avalia a confiabilidade da conta com base em padrões de engajamento ao longo do tempo. Contas verificadas chegam com meses de atividade orgânica que demonstram uso humano real, e não as cascas vazias típicas de perfis falsos. Conexões estabelecidas com profissionais genuínos oferecem prova social e efeitos de rede que amplificam a eficácia da prospecção.
Contas verificadas sustentam escala de forma durável porque as agências podem investir com confiança em otimização de perfil, criação de conteúdo e construção de relacionamento sem medo de perder o acesso. Os benefícios de contas verificadas do LinkedIn vão além da segurança e incluem vantagens estratégicas em mercados competitivos de prospecção. Construir a reputação da agência sobre bases verificadas cria vantagens competitivas defensáveis que se acumulam com o tempo.
Considerações de privacidade e proteção de dados
Proteger dados sensíveis de prospects e clientes exige implementar protocolos de criptografia e canais seguros de comunicação em todos os fluxos de prospecção no LinkedIn. O Sales Navigator inclui controles de acesso por função e salvaguardas de criptografia, mas as agências precisam acrescentar proteções adicionais ao exportar dados ou integrar com sistemas de CRM. Criptografia de ponta a ponta para listas de leads armazenadas, arquivos de mensagem e informações de contato impede acesso não autorizado durante vazamentos ou ameaças internas.
Controles de acesso por função limitam a exposição de dados ao conceder aos membros da equipe só as permissões necessárias para as responsabilidades específicas. Especialistas juniores de prospecção precisam de níveis de acesso diferentes dos gestores de conta que lidam com comunicações sensíveis de clientes. Esse princípio do menor privilégio reduz superfícies de ataque e contém o dano quando contas individuais são comprometidas.
Boas práticas de conformidade com GDPR e CCPA incluem:
- Obter consentimento explícito antes de adicionar prospects a sequências de prospecção
- Oferecer mecanismos claros de descadastro em cada mensagem
- Criptografar todos os dados pessoais armazenados em repouso e em trânsito
- Documentar atividades de processamento de dados e políticas de retenção
- Implementar procedimentos de notificação de vazamento com janelas de resposta de 72 horas
Atualizações regulares da política de privacidade garantem conformidade contínua conforme as regulações evoluem e as práticas da agência mudam. Comunicação transparente sobre o uso de dados constrói confiança do prospect e satisfaz requisitos legais de divulgação. Auditorias anuais de conformidade identificam lacunas nos protocolos de proteção de dados antes de resultarem em investigações ou penalidades regulatórias.
Declarações de consentimento do cliente devem cobrir de forma explícita os métodos de coleta de dados do LinkedIn, os prazos de armazenamento, as práticas de compartilhamento e as medidas de segurança. Esses acordos protegem as agências de disputas de responsabilidade e demonstram uma gestão profissional de dados que diferencia prestadores de serviço premium. Protocolos de privacidade na gestão de conta do LinkedIn viram vantagem competitiva, e não só um fardo de conformidade.
Implementar a segurança do LinkedIn no fluxo da sua agência
Integrar medidas abrangentes de segurança nas operações diárias da agência exige implementação sistemática, seguindo princípios comprovados de gestão de mudança. Comece auditando as práticas atuais para identificar lacunas de segurança, riscos de conformidade e ineficiências de fluxo que os novos protocolos vão endereçar. Essa avaliação de base oferece metas mensuráveis de melhoria e ajuda a priorizar as fases de implementação.
A integração operacional segue estes passos:
- Implante autenticação de dois fatores em todas as contas do LinkedIn e de e-mail em até 48 horas
- Implemente um gerenciador de senhas com credenciais únicas para cada conta até o fim da primeira semana
- Configure proxies residenciais de IP dedicados, correspondendo à localização do dono da conta, na segunda semana
- Instale ferramentas de monitoramento de acesso e estabeleça rotinas semanais de auditoria na terceira semana
- Conduza um treinamento abrangente da equipe sobre os novos protocolos de segurança e os requisitos de conformidade
- Documente procedimentos de resposta a incidentes, inclusive modelos de notificação ao cliente
O treinamento dos colaboradores precisa cobrir as políticas do LinkedIn, técnicas de reconhecimento de phishing e as responsabilidades individuais de manter a higiene de segurança. Oficinas interativas em que a equipe pratica identificar ameaças e responder a cenários constroem habilidade prática além do reconhecimento passivo de política. Sessões mensais de reforço mantêm a consciência de segurança alta conforme novas ameaças surgem.
Alertas automatizados reduzem o tempo de resposta a atividades suspeitas ao notificar gestores imediatamente quando ocorrem padrões incomuns de acesso. Configure alertas para tentativas de login de novos locais, pedidos de troca de senha, falhas de autenticação e avisos de segurança do LinkedIn. Notificações em tempo real permitem respostas rápidas que contêm incidentes antes de eles escalarem.
O planejamento de resposta a incidentes inclui papéis definidos, modelos de comunicação e procedimentos de escalonamento que se ativam durante eventos de segurança. Designe coordenadores de segurança principal e reserva, responsáveis por investigar alertas, coordenar respostas e comunicar com os clientes afetados. Modelos de mensagem pré-aprovados aceleram a notificação transparente ao cliente e mantêm a compostura profissional em situações de estresse.
Dica prática: agende auditorias trimestrais de segurança em que revisores externos avaliem seus protocolos contra as boas práticas atuais e as ameaças emergentes, oferecendo um retorno objetivo que equipes internas podem deixar passar por viés de familiaridade.
Equívocos comuns sobre segurança de conta no LinkedIn
Mito 1: a autenticação de dois fatores acrescenta complexidade desnecessária sem benefício real de segurança. Realidade: a 2FA bloqueia 99,9% dos ataques automatizados e representa o controle de segurança mais eficaz disponível. O incômodo menor de códigos ocasionais de verificação fica pequeno diante do impacto devastador de tomadas de conta que interrompem campanhas e danificam relacionamentos com clientes.
Mito 2: perfis falsos ou de aluguel oferecem alternativas seguras e de baixo custo à construção de contas autênticas. Realidade: perfis falsos sofrem 10x mais banimentos do que contas verificadas e violam os Termos de Serviço do LinkedIn, criando responsabilidade legal. A economia de curto prazo evapora quando as contas são restritas de forma permanente no meio da campanha, perdendo todo o esforço investido e os relacionamentos com prospects.
Mito 3: escalar automação de forma agressiva não aumenta de modo significativo o risco de banimento se você usa ferramentas de qualidade. Realidade: mesmo ferramentas sofisticadas de automação não conseguem escapar por completo da detecção do LinkedIn quando os volumes de ação ultrapassam padrões humanos naturais. Os algoritmos da plataforma evoluem de forma contínua especificamente para identificar assinaturas de automação, independentemente da sofisticação da ferramenta. Respeitar limites diários e imitar o comportamento humano continua essencial para o sucesso sustentado.
Equívocos adicionais incluem:
- Acreditar que VPNs sozinhas oferecem proteção suficiente de IP sem rotação de proxy residencial
- Supor que o LinkedIn não consegue detectar automação pela análise de padrão de tempo
- Achar que requisitos de conformidade só se aplicam a grandes empresas, e não a agências pequenas
- Esperar que dados apagados do LinkedIn desapareçam na hora, em vez de persistirem em backups
Essas crenças falsas levam agências a adotar práticas arriscadas que, no fim, resultam em restrições de conta, violações de conformidade ou incidentes de segurança. Entender a realidade por trás dos mitos comuns permite decisões informadas que equilibram ambição de crescimento e gestão sustentável de risco.
Conclusão e próximos passos para uma prospecção segura no LinkedIn
Proteger contas do LinkedIn em 2026 exige defesas em camadas que combinem controles técnicos, como autenticação de dois fatores e gestão de IP, com disciplina operacional em torno de limites de automação e protocolos de conformidade. Contas verificadas funcionam como ativos estratégicos que reduzem o risco de banimento e sustentam a escala da prospecção por meio de bases de identidade autêntica e padrões naturais de atividade. Agências que integram estruturas abrangentes de segurança nos fluxos diários protegem relacionamentos com clientes, mantêm o acesso à plataforma e constroem vantagens competitivas em ambientes de ameaça cada vez mais sofisticados.
A convergência de ameaças de segurança em alta e de aplicação mais rígida torna a proteção proativa essencial, e não opcional. Implementar esses protocolos hoje evita as crises de amanhã, que interrompem receita, danificam reputações e consomem recursos valiosos em resposta a incidentes. Comece ativando a autenticação de dois fatores, auditando as práticas atuais de automação contra limites seguros e avaliando se contas verificadas fortaleceriam sua postura de segurança e a eficácia da prospecção.
Proteja sua prospecção no LinkedIn com as soluções da BIDVA
Implementar as estratégias de segurança e conformidade descritas acima fica dramaticamente mais simples quando você começa com contas verificadas do LinkedIn desenhadas especificamente para a prospecção de agências. A BIDVA oferece contas do LinkedIn verificadas por identidade com documentação autêntica de identidade, históricos de atividade estabelecidos e propriedade total que eliminam o risco constante de banimento associado a perfis falsos ou de aluguel.
Nossas soluções focadas em agência incluem guias abrangentes de gestão segura de conta do LinkedIn e exemplos de automação no LinkedIn comprovados, que mostram exatamente como escalar a prospecção mantendo a conformidade com a plataforma. Cada conta verificada chega pronta para uso imediato, com recomendações de IP dedicado, orientação de configuração de segurança e suporte contínuo para proteger o seu investimento.
As vantagens da BIDVA incluem:
- Contas verificadas USA e EU com documentação completa de identidade
- Propriedade total do perfil, com acesso ao e-mail e direitos de personalização
- Redes de conexão estabelecidas e históricos autênticos de atividade
- Orientação especializada em protocolos de segurança e boas práticas de automação
- Atualizações contínuas de política da plataforma e suporte de conformidade
Dica prática: combinar contas verificadas com ferramentas de automação seguras e treinamento abrangente da equipe cria efeitos sinérgicos em que cada elemento reforça os outros, multiplicando a eficácia da prospecção e minimizando os riscos de segurança.
Quais são as ameaças de segurança mais comuns no LinkedIn em 2026?
Quais são as ameaças de segurança mais comuns no LinkedIn em 2026?
Perfis falsos, ataques de phishing, tentativas de tomada de conta e banimentos por automação representam as principais ameaças de segurança para usuários do LinkedIn em 2026. A plataforma detectou mais de 86 milhões de perfis falsos só no início de 2024, demonstrando a escala massiva de contas enganosas usadas para coletar dados e conduzir ataques de engenharia social. Vazamentos de privacidade de dados trazem riscos adicionais para agências que gerenciam várias contas de clientes com informações sensíveis de prospects.
Como a autenticação de dois fatores melhora a segurança da conta no LinkedIn?
A autenticação de dois fatores acrescenta uma camada crítica de verificação que exige acesso a um dispositivo físico além do conhecimento da senha, tornando o acesso não autorizado 99,9% menos provável mesmo quando as credenciais são comprometidas. Essa proteção se prova essencial para agências que gerenciam várias contas porque impede ataques automatizados de preenchimento de credencial que exploram a reutilização de senha entre plataformas.
Por que as agências devem usar contas do LinkedIn verificadas por identidade em vez de perfis falsos ou de aluguel?
Contas verificadas enfrentam 10x menos restrições da plataforma do que perfis falsos porque carregam documentação autêntica de identidade e padrões naturais de atividade que os algoritmos de confiança do LinkedIn recompensam. A propriedade total do perfil oferece ativos digitais permanentes que as agências podem personalizar e usar ao longo de anos, em vez de um acesso temporário vulnerável a revogação do fornecedor ou a mudanças súbitas de política.
Quais são os limites seguros de automação no LinkedIn para evitar banimentos?
Mantenha os pedidos diários de conexão entre 50-100 para imitar padrões naturais de comportamento do usuário que evitem disparar os sistemas de detecção automatizada do LinkedIn. Implemente rotação de IP com proxies residenciais e varie as impressões digitais de dispositivo entre contas para impedir que os algoritmos da plataforma liguem perfis por infraestrutura compartilhada que sinaliza operações de automação em massa.





