
Proteja sua conta do LinkedIn invadida: guia de recuperação para 2026

Aquela sensação de que algo está errado com a sua conta do LinkedIn? Confie nela. Muitas vezes é o primeiro e o melhor sinal de que você precisa olhar mais de perto.
A maioria das pessoas assume que uma conta invadida significa publicações estranhas aparecendo no feed. Na realidade, os primeiros alertas costumam ser bem mais sutis, escondidos à vista no histórico de atividade e nas configurações do perfil. Perceber esses sinais cedo pode ser a diferença entre uma troca rápida de senha e uma crise profissional completa, sobretudo se a reputação e as relações com clientes estão em jogo.
Como identificar cedo uma conta invadida no LinkedIn
Antes de um comprometimento virar desastre, você precisa saber exatamente o que procurar. Os invasores contam com você não notar as mudanças pequenas e silenciosas que fazem.
Alterações incomuns no perfil
O primeiro lugar a checar é o seu próprio perfil. Os atacantes costumam ajustar detalhes pequenos, na esperança de passarem despercebidos.
Fique atento a qualquer uma destas mudanças:
- O cargo ou a empresa está diferente: um invasor pode mudar o seu papel atual para promover um golpe ou espalhar informação ruim.
- O resumo ou o título foi reescrito: o resumo profissional pode ser editado para incluir links maliciosos ou uma mensagem estranha, fora do seu tom.
- Foto ou banner novos: uma mudança inesperada nas imagens principais do perfil é uma entrega óbvia de que outra pessoa tem acesso.
- Recomendações estranhas de competência: de repente receber recomendações de competências que você não tem, de pessoas que você não conhece? Isso pode ser sinal de atividade de bot, ou de que uma conta comprometida está sendo usada para legitimar outros perfis falsos.
Atividade estranha na rede e nas mensagens
Além da página do perfil, o dano real muitas vezes acontece nas mensagens diretas e nos pedidos de conexão. Uma conta comprometida é uma ferramenta poderosa para golpistas, porque usa a sua credibilidade para enganar a sua rede.
Acompanhe de perto estas áreas:
- Conexões novas que você não pediu: se aparecem pessoas novas na rede para quem você nunca enviou pedido, isso é um alerta enorme.
- Mensagens enviadas que você não escreveu: sempre olhe a pasta “Enviadas”. Invasores adoram usar uma conta confiável para mandar links de phishing às suas conexões. Este é um dos sinais mais comuns de uma conta invadida no LinkedIn.
- Candidaturas retiradas: para quem está em busca de emprego, um atacante pode retirar as suas candidaturas só para causar caos ou sabotar o esforço.
Para ajudar a priorizar, aqui vai um jeito rápido de medir a gravidade de diferentes sinais de alerta.
Matriz de gravidade dos sinais de conta invadida
Esta matriz ajuda a avaliar rápido o nível de risco de atividades suspeitas diferentes e a decidir com que velocidade você precisa agir.
| Sinal de alerta | Nível de risco | Ação imediata recomendada |
|---|---|---|
| Recomendações de desconhecidos | Baixo | Acompanhe de perto a atividade da conta. |
| Conexões novas, não reconhecidas | Médio | Revise as sessões ativas e troque a senha. |
| Alterações não autorizadas no perfil | Alta | Troque a senha na hora e ative a 2FA. |
| Mensagens que você não enviou | Crítico | Force a saída de todas as sessões e fale com o suporte. |
| Alerta novo de segurança de login | Crítico | Encerre na hora a sessão não reconhecida e trave a conta. |
Se você vir qualquer coisa nas categorias “Alta” ou “Crítica”, não espere. Quanto mais rápido você responde, menos dano pode ser feito.
Leitura de especialista: uma conta invadida não é só o que aparece em público. O perigo real está no fundo, nas mensagens privadas e nos pedidos de conexão, onde invasores exploram a sua reputação profissional para aplicar golpes em outras pessoas.
Alertas de segurança que preocupam
O LinkedIn tem recursos de segurança embutidos, que funcionam como fios de alerta digitais. Você nunca, em hipótese alguma, deve ignorá-los.
O mais importante é o alerta por e-mail sobre um novo acesso de um dispositivo ou local que você não reconhece. Se você está em Chicago e recebe um alerta de login do outro lado do mundo, é hora de agir na hora.
Você mesmo pode checar isso em Configurações e privacidade → Entrar e segurança → Onde você está conectado. Essa página lista cada dispositivo conectado à conta. Se aparecer um que não é seu, você pode encerrar aquela sessão na hora. Para ter mais clareza, entender o histórico de atividade da conta do LinkedIn é a chave para perceber qualquer coisa fora do normal.
Lembre-se: a ameaça é real e está crescendo. No fim de 2025, uma exposição enorme de 4.3 bilhões de registros profissionais jogou luz sobre o quanto essa informação é vulnerável. Com nomes, cargos e dados de contato à vista, os invasores tinham tudo de que precisavam para começar a assumir contas. Você pode ler mais sobre como esse vazamento de dados afeta a segurança da conta e ver por que a vigilância não é negociável.
Quando você percebe que a conta do LinkedIn foi invadida, aquela sensação no estômago é seguida de uma onda de pânico. Você precisa agir rápido. Cada minuto em que um invasor tem o controle é outro minuto em que pode danificar a sua reputação ou explorar a sua rede. Não se trata de pensar demais. Trata-se de uma ação rápida e metódica para trancá-los para fora.
Primeiro, tente retomar a conta, mesmo que você ache que já está do lado de fora. Vá direto à página de redefinição de senha do LinkedIn. Mesmo que o invasor tenha trocado a senha e o e-mail principal, isso dispara um processo de segurança. O LinkedIn envia um link de redefinição para todos os endereços de e-mail ligados à conta, o que pode ser a linha de vida de que você precisa para voltar antes que cortem todas as opções de recuperação.
Este fluxo rápido mostra como dimensionar a situação desde o início.
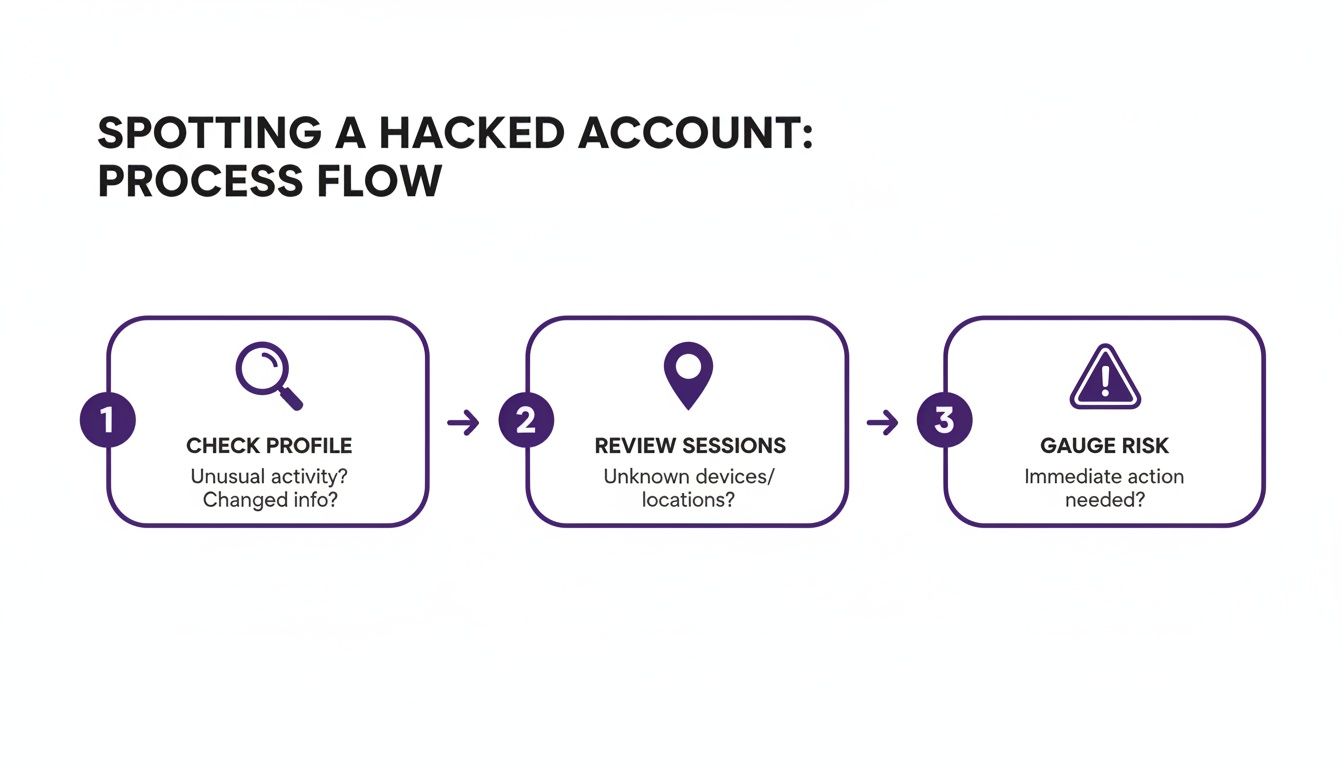
Pense nisso como triagem: procure alterações não autorizadas no perfil, revise as sessões ativas em busca de qualquer coisa estranha e tenha uma noção do dano para saber o que fazer em seguida.
Encerre à força todas as sessões ativas
Se você consegue voltar à conta, a prioridade imediata é pôr o intruso para fora. O jeito mais rápido é forçar a saída em todos os dispositivos.
Vá a Configurações e privacidade → Entrar e segurança → Onde você está conectado. Essa página é o seu painel de segurança, mostrando cada login ativo: dispositivo, local e tudo mais. Não perca tempo tentando descobrir qual sessão é a do invasor. Só clique em “Sair de todas as sessões.” Esse é o botão vermelho que desconecta todo mundo, em todo lugar.
Ponto principal: forçar uma saída universal é o seu botão de pânico digital. É o jeito mais rápido de cortar a conexão de um atacante e ganhar o tempo de que você precisa desesperadamente para trocar as credenciais e trancar tudo.
Feito isso, você tem uma folha em branco. Troque a senha na hora por algo longo, complexo e totalmente novo, nada que você já tenha usado.
Desconecte aplicativos de terceiros suspeitos
Os invasores nem sempre entram pela porta da frente. Às vezes se esgueiram por um aplicativo de terceiro que você conectou há tempos e esqueceu. Esses aplicativos podem ser uma porta dos fundos persistente direto na conta.
É hora de fechá-la.
- Vá a
Configurações e privacidade → Privacidade de dados → Outros aplicativos. - Você vai ver uma aba “Serviços permitidos”. Ela lista cada serviço externo com acesso ao seu perfil do LinkedIn.
- Examine essa lista com cuidado. Se vir qualquer coisa que você não reconhece ou não usa mais, clique em “Remover” na hora.
Isso revoga a permissão do aplicativo para acessar os seus dados ou publicar em seu nome. É um passo crítico de limpeza, fácil de deixar passar no calor do momento.
Pare toda a prospecção e a automação
Se você está em vendas ou recrutamento, uma conta invadida é um cenário de pesadelo. As suas ferramentas fortes de prospecção podem ser viradas contra você num instante.
Pense nisso: um invasor com acesso a uma conta conectada à Expandi ou à Waalaxy poderia sequestrar as campanhas ativas. Poderia começar a disparar links maliciosos ou mensagens de golpe para todo o funil de contatos e clientes. O dano de reputação seria enorme.
Você precisa de um protocolo de desligamento de emergência para as ferramentas.
- Pare tudo: entre no painel da ferramenta de automação e pare cada campanha ativa. Não só deixe em pausa. Encerre.
- Confira as chaves de API: se a ferramenta se conecta por uma chave de API, revogue. Você pode gerar outra depois, quando a conta estiver 100% segura.
- Audite as ferramentas: olhe os registros de acesso dentro da plataforma de automação. Veja se há alguma atividade incomum que tenha começado ali.
Tirar as ferramentas de prospecção do ar corta um vetor grande de ataque e protege as relações profissionais. Nem pense em ligá-las de novo até ter certeza absoluta de que a conta do LinkedIn está segura.
Como navegar o processo oficial de recuperação de conta do LinkedIn
Quando você percebe que está do lado de fora de uma conta invadida do LinkedIn, o processo oficial de recuperação pode parecer um labirinto. A primeira coisa a fazer é encontrar a página de verificação de identidade do LinkedIn. Pesquise por “denunciar conta invadida no LinkedIn” e, em geral, você cai direto no portal especializado de suporte.
Não é hora de ser vago. Quando começar a preencher o formulário de suporte, precisa ser cristalino. Diga de saída que a conta foi comprometida e que você não consegue entrar.
Como enviar o pedido inicial de recuperação
Pense neste primeiro formulário como a sua declaração de abertura para a equipe de suporte do LinkedIn. O objetivo é dar tudo de que eles precisam para começar a trabalhar no caso na hora, sem espaço para confusão.
Trate como se estivesse registrando um boletim oficial: só os fatos. Você vai precisar informar o e-mail principal e o telefone que estavam originalmente na conta, mesmo que saiba que o invasor já os trocou. De forma crucial, pegue a URL do seu perfil do LinkedIn. É a coisa única que ajuda o suporte a achar a conta na hora.
Na caixa de descrição, dê um resumo rápido e claro do que aconteceu.
- Aponte os alertas que você viu. Algo como “Recebi um e-mail de redefinição de senha que nunca pedi” ou “Minha equipe me disse que estava recebendo mensagens estranhas da minha conta.”
- Marque a data em que você perdeu o acesso. Isso dá à equipe de suporte uma linha do tempo clara para trabalhar.
- Seja explícito sobre a situação. Diga simplesmente: “Não consigo mais entrar, e acredito que o e-mail e a senha foram alterados.”
Essa abordagem direta, baseada em fatos, ajuda a colocar o caso nas mãos certas bem mais rápido. Pule a frustração emocional e fique nos detalhes essenciais da invasão.
Dica prática: antes de enviar, tire uma captura de tela do formulário inteiro. É um jeito simples de guardar um registro pessoal do que exatamente você enviou e de quando enviou.
O obstáculo da verificação de identidade
Depois de enviar o pedido, prepare-se para o próximo passo: o LinkedIn quase certamente vai pedir que você prove que é quem diz ser. Esta é a parte mais crítica de recuperar a sua conta invadida no LinkedIn. Eles precisam ter 100% de certeza de que estão devolvendo o acesso a você, e não à pessoa que o roubou.
Isso em geral significa que você vai precisar enviar uma cópia nítida de um documento oficial com foto, como carteira de motorista, passaporte ou documento nacional de identidade. O nome e a foto do documento têm de bater com o que está no perfil do LinkedIn.
Para esta parte sair sem tropeço:
- Use uma imagem de alta qualidade. Tire uma foto nítida e bem iluminada do documento. Garanta que os quatro cantos estejam no enquadramento e que não haja reflexo cobrindo a foto ou qualquer texto.
- Envie o tipo certo de arquivo. O LinkedIn em geral pede formatos padrão, como JPEG ou PNG.
- Siga as instruções à risca. Se pedirem frente e verso, envie os dois. Se quiserem um ângulo específico, faça o possível para acertar.
É completamente compreensível sentir um certo desconforto ao enviar uma cópia do documento. Mas esta é uma medida padrão de segurança, feita para proteger a sua identidade profissional de ser sequestrada de vez. Para ter mais clareza, você pode saber mais sobre o processo de verificação de conta no nosso guia detalhado.
Lista de segurança depois da recuperação
Recuperar o acesso com o suporte do LinkedIn é um alívio enorme, mas você ainda não terminou. No momento em que volta, precisa trancar a conta para impedir uma repetição.
A primeiríssima coisa a fazer é criar uma senha nova, de fato segura. Estamos falando de uma mistura longa e aleatória de letras maiúsculas, minúsculas, números e símbolos. O mais importante: tem de ser uma senha que você nunca usou em nenhum outro lugar.
Logo em seguida, ative a autenticação de dois fatores (2FA). Este é provavelmente o melhor passo único que você pode dar para proteger a conta. Pule a opção de SMS e use um aplicativo autenticador, como Google Authenticator ou Authy. É bem mais seguro.
Aqui vai a lista imediata do que fazer quando você retoma o controle:
- Defina uma senha forte e única: use um gerenciador de senhas para gerar e guardar uma senha complexa, que ninguém conseguiria adivinhar.
- Ative a 2FA com um aplicativo autenticador: isso obriga qualquer tentativa de login a ser verificada com um código temporário do celular, e para os invasores no meio do caminho.
- Revise e atualize o e-mail principal: garanta que o e-mail ligado ao LinkedIn esteja seguro. Troque essa senha também e ative a 2FA ali.
- Procure e-mails secundários ou telefones novos: invasores adoram adicionar o próprio contato como porta dos fundos. Entre nas configurações e apague qualquer e-mail ou telefone que você não reconheça.
Percorrer estes passos fecha a porta para o invasor e dá à conta uma atualização de segurança muito necessária, transformando um cenário de pesadelo numa lição forte.
Como reparar a reputação profissional depois de uma invasão
Voltar à conta invadida do LinkedIn é um alívio enorme, mas não comemore ainda. As próximas horas são críticas para gerenciar a reputação profissional. A forma como você conduz a limpeza e a comunicação vai determinar se a confiança da rede é restaurada ou danificada de forma permanente.
As suas conexões, clientes e contatos precisam ouvir o verdadeiro você, e precisam saber o que aconteceu. Agora, a transparência é a sua melhor aliada. Uma resposta vaga ou atrasada deixa a suspeita crescer, mas uma mensagem clara e honesta mostra que você voltou ao controle.
Como redigir o anúncio público
A primeiríssima coisa a fazer é publicar uma atualização no feed do LinkedIn. Isso fala com todo mundo de uma vez e cria um registro oficial de que você protegeu a conta.
Mantenha a mensagem direta e profissional. Você não precisa entrar nos detalhes técnicos da invasão. Cubra só o essencial.
Aqui vai uma abordagem sólida para a publicação:
- Reconheça a invasão: diga com clareza que a conta foi comprometida, mas agora está segura.
- Avise a rede: oriente as pessoas a ignorar qualquer mensagem estranha ou pedido de conexão enviado da sua conta dentro de um período específico.
- Peça desculpas pelo transtorno: um pedido breve mostra que você entende a confusão que isso pode ter causado.
- Tranquilize: termine num tom positivo, confirmando que você voltou ao controle.
Isto não é só controle de dano. É mostrar integridade. Ser direto pode transformar um incidente negativo num momento que, na verdade, reforça o seu profissionalismo.
Como auditar a conta em busca de atividade maliciosa
Antes de seguir, você precisa fazer o papel de detetive. É preciso uma varredura completa da conta para descobrir exatamente o que o invasor fez. Isso significa entrar na atividade para achar e reverter qualquer dano.
O foco principal devem ser mensagens enviadas e pedidos de conexão. Passe as mensagens diretas no pente fino, procurando conversas que você não começou. Você está caçando links de phishing, ofertas de golpe ou qualquer outra mensagem bizarra enviada aos seus contatos.
Quando encontrar uma mensagem maliciosa, muitas vezes você pode apagar ou retirar. Fazer isso pode tirá-la da caixa de entrada do contato, limpando a bagunça antes mesmo de a pessoa ver. Ao mesmo tempo, confira os pedidos de conexão enviados e retire os que você não reconhece.
Ponto principal: uma auditoria detalhada não é opcional. Você precisa saber o que foi enviado da sua conta para limpar o dano com eficácia e proteger a rede de mais prejuízo. Esse passo proativo ajuda a reconstruir a confiança mais rápido.
Como falar direto com os contatos afetados
Para quem está em B2B, a aposta é bem mais alta. Se um invasor enviou spam a um cliente de alto valor ou a um lead aquecido, uma publicação pública simplesmente não basta. Você precisa falar com uma mensagem pessoal, e rápido.
Comece explicando a situação com calma. Peça desculpas direto pela mensagem que a pessoa recebeu e confirme que não foi você. Reforce que a conta agora está segura.
Esse toque direto e pessoal pode, de forma surpreendente, fortalecer as relações profissionais. Mostra que você valoriza a pessoa o bastante para tratar o assunto um a um, o que reforça a confiança. Isso é particularmente importante dado o quanto vazamentos de dados ficaram comuns. O vazamento enorme de 2021, que expôs dados de quase 700 milhões de usuários do LinkedIn, cerca de 92% da base, mostrou como essa informação é facilmente transformada em arma para ataques de phishing.
Para situações realmente complexas, serviços profissionais de reparação de reputação para pessoas físicas podem oferecer ajuda especializada para navegar as consequências.
O jogo longo: como blindar a conta do LinkedIn
Recuperar a conta do LinkedIn é um alívio enorme, mas o trabalho não acabou. Agora vem a parte mais importante: garantir que isso nunca mais aconteça.
É hora de sair do controle frenético de dano e construir uma defesa de verdade. O objetivo é tornar a conta tão difícil de quebrar que os invasores nem se deem ao trabalho de tentar. Isso vai muito além de ter uma senha forte. É criar camadas de segurança e adotar hábitos inteligentes para o longo prazo.
Mude para um aplicativo autenticador, de verdade
Se você fizer uma coisa só depois de ler este guia, que seja esta: configure a autenticação de dois fatores (2FA). Mas não pare na opção padrão de SMS. É melhor do que nada, mas está longe de ser à prova de falhas por causa de um golpe chamado “troca de chip”, em que um invasor convence a operadora a entregar o controle do seu número.
Uma aposta bem mais segura é um aplicativo autenticador dedicado.
- Como funcionam: aplicativos como Google Authenticator ou Authy ficam no celular e geram um código de seis dígitos novo a cada 30 segundos. Sem acesso físico ao celular e a esse código, um invasor com a sua senha fica completamente parado.
- Por que são melhores: como o código é criado no seu dispositivo, ele nunca viaja pela rede de celular vulnerável. Esse passo simples fecha a maior brecha da 2FA por SMS e torna a conta exponencialmente mais segura.
A configuração leva uns cinco minutos, mas é o movimento mais poderoso que você pode fazer para impedir outro pesadelo de conta invadida no LinkedIn.
Desenvolva uma boa higiene digital
Segurança forte não é uma tarefa de “configurar e esquecer”. Você precisa mantê-la, como um carro. Algumas revisões simples, a cada trimestre, podem impedir problemas grandes antes de começarem.
Primeiro, crie o hábito de checar a página “Onde você está conectado” nas configurações da conta. Examine a lista em busca de dispositivos ou locais estranhos. Vê um login de uma cidade em que você nunca esteve? Encerre aquela sessão na hora.
Depois, limpe os aplicativos conectados. Vá a Configurações e privacidade → Privacidade de dados → Outros aplicativos e revogue sem dó o acesso de qualquer serviço que você não use mais de forma ativa. Cada aplicativo conectado é outra porta potencial para a conta. Quanto menos portas, melhor.
Uma palavra de quem vive isso: vemos isto o tempo todo. Invasores entram por ataques de phishing bem-feitos. Enviam um link falso do DocuSign pelo LinkedIn Messenger, que parece completamente legítimo. Você clica, cai numa página de login falsa idêntica em cada detalhe, digita as credenciais, e acabou.
Aprenda a identificar ataques sofisticados de phishing
Esqueça os e-mails antigos, com gramática ruim e erros de ortografia. O phishing de hoje é cirúrgico. Golpistas usam uma conta comprometida para enviar mensagens direcionadas às conexões daquela pessoa, abusando da confiança embutida que você tem por um rosto familiar.
Eles enviam um link para um “projeto confidencial” ou uma “fatura urgente”, que leva a um site feito para roubar credenciais. Para construir uma defesa forte, é crucial saber como proteger informações pessoais online. Desconfie de todo link inesperado, mesmo que pareça vir do seu chefe. Se um link pede que você entre no Office 365 ou no Google só para ver um documento, pare. Esse é um alerta clássico.
Isole a prospecção com proxies e perfis de navegador
Para quem opera prospecção, sobretudo equipes de vendas e agências equilibrando várias contas do LinkedIn, a aposta é bem mais alta. Uma conta invadida pode paralisar a operação inteira. É aqui que você precisa avançar, com proxies dedicados e perfis de navegador.
- Proxies dedicados: um proxy dá a cada conta do LinkedIn o próprio endereço IP. Isso é crítico para impedir o LinkedIn de sinalizar várias contas rodando do mesmo escritório, o que pode levar a restrições e deixá-las mais vulneráveis.
- Perfis de navegador: ferramentas como GoLogin ou Multilogin permitem criar um ambiente de navegador completamente separado e contido para cada conta do LinkedIn. Esse isolamento impede que cookies e “impressões digitais” vazem de um para o outro, mantendo cada perfil limpo.
Essa configuração faz mais do que manter as contas estáveis. Se uma conta de fato for comprometida, a invasão fica completamente isolada naquele único perfil de navegador. O resto dos ativos fica murado e seguro.
Para ir fundo nessas técnicas avançadas de escalar a prospecção com segurança, veja o nosso guia completo sobre segurança de conta do LinkedIn. Adotar essas estratégias é como transformar a fechadura simples da conta numa fortaleza.
Perguntas comuns sobre contas invadidas do LinkedIn
Quando a conta é comprometida, a cabeça provavelmente dispara com um milhão de perguntas. Vamos tirar o ruído e tratar das mais urgentes que escutamos de pessoas exatamente na sua situação.
Vamos dar respostas diretas, sem enrolação, para ajudar você a entender o que fazer em seguida.
Vou recuperar a minha conta?
Esta é sempre a primeira pergunta, e a resposta curta é: quase certamente, sim. Mas vai exigir paciência.
O LinkedIn tem um processo específico de recuperação para uma conta invadida no LinkedIn, e ele quase sempre se resume a verificar a sua identidade com um documento oficial. Desde que você consiga provar que é o dono legítimo, as chances são muito altas. O truque é seguir as instruções à risca e entregar tudo o que pedirem na hora.
Invasores podem ler as minhas mensagens antigas?
Infelizmente, sim. No momento em que um atacante entra, tem o mesmo acesso que você. Isso significa que pode ver o histórico inteiro de mensagens: cada conversa, cada anexo, cada lead que você vinha nutrindo.
É exatamente por isso que você precisa fazer uma auditoria completa da caixa de entrada assim que retoma o controle. Você tem de descobrir que informação eles viram e quais dos seus contatos podem ter recebido uma mensagem com um golpe próprio.
Ponto importante: trabalhe com a premissa de que eles leram tudo. Isso ajuda a decidir com quem você precisa falar pessoalmente depois de proteger a conta, sobretudo clientes de alto valor que possam ter estado em conversas sensíveis.
Como a minha conta do LinkedIn foi invadida?
Quase nunca é alguém adivinhando a sua senha várias vezes. Uma invasão em geral é resultado de uma vulnerabilidade em outro lugar, e os atacantes têm alguns métodos preferidos.
Isto é o que mais vemos:
- Golpes de phishing: você recebe uma mensagem que parece totalmente legítima, talvez um link do DocuSign ou um arquivo compartilhado, mas ela leva a uma página falsa de login, feita para roubar as credenciais. Isso está ficando incrivelmente comum dentro do próprio LinkedIn Messenger.
- Reuso de senha: se você usou a senha do LinkedIn em outro site que sofreu vazamento, os invasores pegam essa senha vazada e tentam no seu perfil do LinkedIn. É um caminho de entrada surpreendentemente comum.
- Malware: um software nocivo no computador, como um registrador de teclas, pode gravar em silêncio tudo o que você digita, inclusive o usuário e a senha do LinkedIn, e enviar direto a um atacante.
Entender como eles entraram é o primeiro passo para garantir que isso nunca mais aconteça. A pessoa que assumiu a conta provavelmente enganou você, ou explorou um elo fraco completamente fora do controle do LinkedIn.
Devo avisar as minhas conexões?
Com certeza, e você deve fazer isso na hora. Ficar em silêncio só piora as coisas.
Publicar uma mensagem rápida e profissional no feed é o melhor movimento. Faz três coisas ao mesmo tempo: informa a rede, avisa para ignorar qualquer mensagem estranha “sua” e mostra a todos que você está por cima da situação. Um pouco de transparência aqui ajuda muito a reconstruir a confiança depois de um deslize de segurança.
Se você opera prospecção com várias contas, uma única invasão pode parar a operação inteira. A BIDVA oferece uma solução: contas reais do LinkedIn, verificadas por ID e totalmente aquecidas. Elas dão à equipe uma base segura para escalar campanhas sem o risco constante. Proteja os ativos e mantenha o ritmo começando com perfis feitos para durar.
Conheça as nossas contas seguras na BIDVA.





