
Je gehackte LinkedIn-account beschermen: herstelgids 2026

Dat onderbuikgevoel dat er iets mis is met je LinkedIn-account? Vertrouw het. Het is vaak het eerste en beste teken dat je beter moet kijken.
De meeste mensen denken dat een gehackt account betekent dat er bizarre posts op hun feed verschijnen. In werkelijkheid zijn de eerste rode vlaggen meestal veel subtieler en verstoppen ze zich in het volle zicht in de activiteitenlogboeken en instellingen van je profiel. Die signalen vroeg zien kan het verschil zijn tussen een snelle wachtwoordreset en een volledige professionele crisis, vooral als je reputatie en klantrelaties op het spel staan.
Hoe je een gehackt LinkedIn-account vroeg herkent
Voordat een compromittering een ramp wordt, moet je precies weten waar je op let. Hackers rekenen erop dat je de kleine, stille wijzigingen die ze doen niet opmerkt.
Ongebruikelijke profielwijzigingen
De eerste plek om te kijken is je eigen profiel. Aanvallers passen vaak kleine details aan, in de hoop dat ze onder de radar blijven.
Let op elk van deze wijzigingen:
- Je functietitel of bedrijf is anders: een hacker kan je huidige rol wijzigen om een scam te promoten of foute informatie te verspreiden.
- Je samenvatting of kopregel is herschreven: je professionele bio kan zijn bewerkt met kwaadaardige links of vreemde berichten die niet bij je passen.
- Nieuwe profielfoto of banner: een onverwachte wijziging van je belangrijkste profielbeelden is een duidelijk teken dat iemand anders toegang heeft.
- Vreemde vaardigheidsaanbevelingen: krijg je ineens aanbevelingen voor vaardigheden die je niet hebt, van mensen die je niet kent? Dat kan wijzen op botactiviteit, of erop dat een gecompromitteerd account wordt gebruikt om andere nepprofielen geloofwaardig te maken.
Vreemde netwerk- en berichtactiviteit
Buiten je profielpagina ontstaat de echte schade vaak in je DM’s en connectieverzoeken. Een gecompromitteerd account is een krachtig instrument voor oplichters, omdat het jouw geloofwaardigheid gebruikt om jouw netwerk te misleiden.
Houd deze plekken scherp in de gaten:
- Nieuwe connecties die jij niet hebt aangevraagd: zie je nieuwe mensen in je netwerk aan wie je nooit een verzoek hebt gestuurd, dan is dat een grote rode vlag.
- Verzonden berichten die jij niet hebt geschreven: scan altijd je map “Verzonden”. Hackers gebruiken graag een vertrouwd account om phishinglinks naar je connecties te sturen. Dit is een van de meest voorkomende tekenen van een gehackt LinkedIn-account.
- Ingetrokken sollicitaties: wie op zoek is naar werk, kan meemaken dat een aanvaller sollicitaties intrekt, alleen om chaos te veroorzaken of je inspanningen te saboteren.
Om te helpen prioriteren, zie je hier een snelle manier om de ernst van verschillende waarschuwingssignalen in te schatten.
Ernstmatrix van waarschuwingssignalen bij een gehackt account
Deze matrix helpt je snel het risiconiveau van verdachte activiteiten in te schatten en te beslissen hoe snel je moet handelen.
| Waarschuwingssignaal | Risiconiveau | Aanbevolen directe actie |
|---|---|---|
| Aanbevelingen van onbekenden | Laag | Volg de accountactiviteit nauwgezet. |
| Nieuwe, onbekende connecties | Gemiddeld | Bekijk actieve sessies en wijzig het wachtwoord. |
| Ongeautoriseerde profielwijzigingen | Hoog | Wijzig meteen het wachtwoord en zet 2FA aan. |
| Berichten die jij niet hebt gestuurd | Kritiek | Meld alle sessies geforceerd af en neem contact op met support. |
| Nieuwe beveiligingsmelding over een login | Kritiek | Beëindig de onbekende sessie meteen en vergrendel het account. |
Zie je iets in de categorieën “Hoog” of “Kritiek”, wacht dan niet. Hoe sneller je reageert, hoe minder schade er kan ontstaan.
Inzicht van een expert: een gehackt account gaat niet alleen over wat er publiek wordt geplaatst. Het echte gevaar zit op de achtergrond, in je privéberichten en connectieverzoeken, waar hackers je professionele reputatie misbruiken om anderen op te lichten.
Alarmerende beveiligingsmeldingen
LinkedIn heeft ingebouwde beveiligingsfuncties die als digitale struikeldraden werken. Die mag je nooit negeren.
De belangrijkste is de e-mailmelding over een nieuwe login vanaf een apparaat of locatie die je niet herkent. Zit je in Chicago en krijg je een melding van een login aan de andere kant van de wereld, dan is het tijd om meteen te handelen.
Je kunt dit zelf controleren via Instellingen en privacy > Inloggen en beveiliging > Waar je bent ingelogd. Die pagina toont elk apparaat dat op je account is ingelogd. Zie je er een die niet van jou is, dan kun je die sessie meteen beëindigen. Om hier beter grip op te krijgen, is je activiteitsgeschiedenis van een LinkedIn-account begrijpen de sleutel om iets ongewoons te zien.
Onthoud dat de dreiging echt is en groeit. Eind 2025 zette een enorme datablootstelling van 4,3 miljard professionele records in de schijnwerpers hoe kwetsbaar deze informatie is. Met namen, functietitels en contactgegevens in de openbaarheid hadden hackers alles wat ze nodig hadden om accounts over te nemen. Je kunt meer lezen over hoe dit datalek de accountbeveiliging raakt en zien waarom waakzaam blijven niet onderhandelbaar is.
Wanneer je beseft dat je LinkedIn-account is gehackt, volgt op dat zinkende gevoel een golf van paniek. Je moet snel handelen. Elke minuut dat een hacker de controle heeft, is een minuut waarin die je reputatie kan schaden of je netwerk kan misbruiken. Dit gaat niet om te lang nadenken. Het gaat om snel, methodisch handelen om ze buiten te sluiten.
Eerst probeer je je account terug te krijgen, ook als je denkt dat je al buitengesloten bent. Ga direct naar de pagina voor wachtwoordherstel van LinkedIn. Zelfs als de hacker je wachtwoord en primaire e-mail heeft gewijzigd, start dit een beveiligingsproces. LinkedIn stuurt een herstellink naar alle e-mailadressen die aan je account hangen. Dat kan de reddingslijn zijn om weer binnen te komen voordat ze al je herstelopties afsnijden.
Deze korte processtroom laat zien hoe je de situatie vanaf het begin inschat.
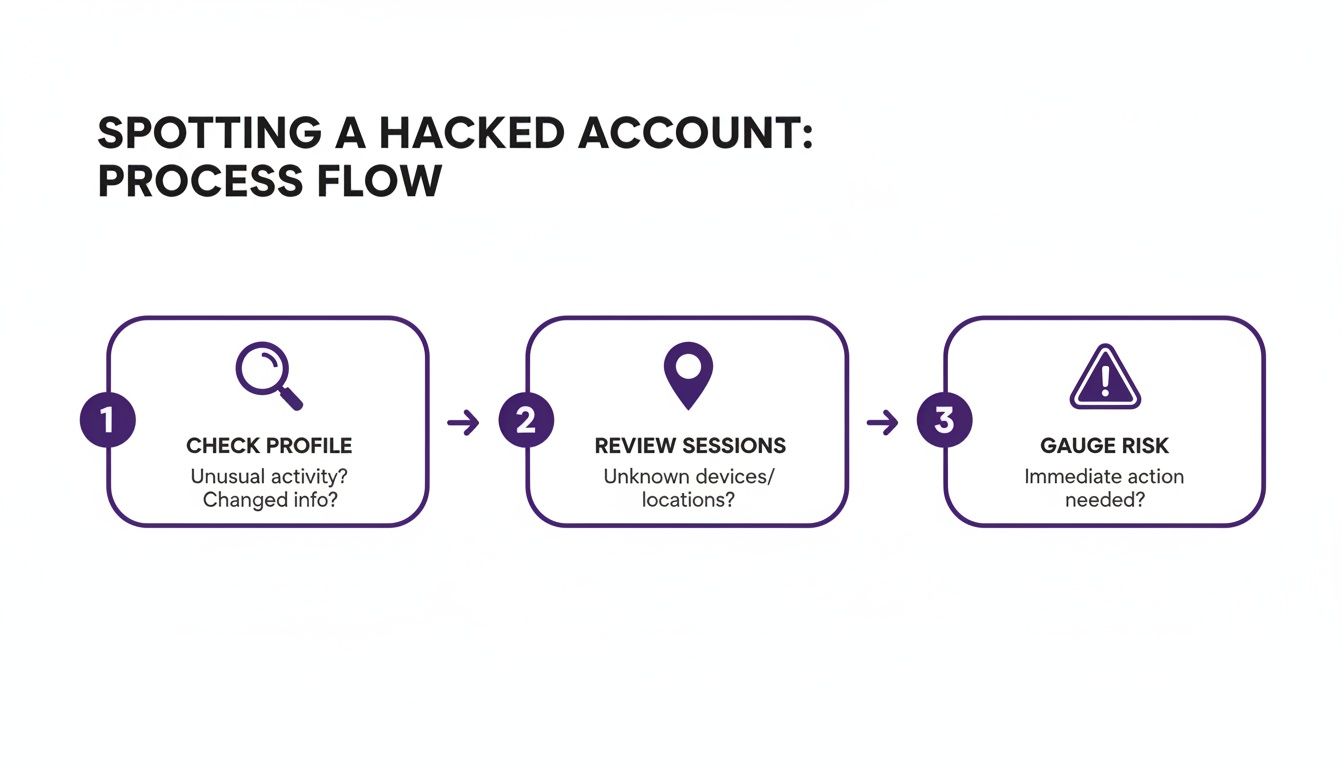
Zie het als triage: controleer op ongeautoriseerde profielwijzigingen, bekijk je actieve sessies op alles wat afwijkt en schat de schade in zodat je weet wat je daarna doet.
Beëindig alle actieve sessies geforceerd
Lukt het om weer in je account te komen, dan is je eerste prioriteit de indringer eruit zetten. De snelste manier is een afmelding afdwingen op elk apparaat.
Ga naar Instellingen en privacy > Inloggen en beveiliging > Waar je bent ingelogd. Die pagina is je beveiligingsdashboard en toont elke actieve login: apparaat, locatie en de rest. Verspil geen tijd met uitzoeken welke sessie van de hacker is. Klik gewoon op “Meld alle sessies af.” Dat is de grote rode knop die iedereen overal uitlogt.
Belangrijkste punt: een universele afmelding afdwingen is je digitale paniekknop. Het is de snelste manier om de verbinding van een aanvaller te verbreken en de tijd te kopen die je hard nodig hebt om je inloggegevens te wijzigen en alles te vergrendelen.
Als je dat hebt gedaan, heb je een schone lei. Wijzig meteen je wachtwoord naar iets longs, complex en gloednieuws, niets wat je ooit eerder hebt gebruikt.
Koppel verdachte apps van derden los
Hackers komen niet altijd via de voordeur. Soms sluipen ze binnen via een app van een derde die je lang geleden hebt gekoppeld en bent vergeten. Die apps kunnen een hardnekkige achterdeur naar je account zijn.
Het is tijd om die dicht te zetten.
- Ga naar
Instellingen en privacy > Gegevensprivacy > Andere applicaties. - Je ziet een tabblad “Toegestane services”. Dat toont elke externe dienst met toegang tot je LinkedIn-profiel.
- Scan deze lijst zorgvuldig. Zie je iets wat je niet herkent of niet meer gebruikt, klik dan meteen op “Verwijderen”.
Daarmee trek je de toestemming van de app in om je data te zien of namens jou te posten. Het is een cruciale opruimstap die in de hitte van het moment makkelijk wordt overgeslagen.
Stop al je prospectie en automatisering
Werk je in sales of werving, dan is een gehackt account een nachtmerriescenario. Je krachtige prospectietools kunnen in een oogwenk tegen je worden gekeerd.
Denk er even over na: een hacker met toegang tot een account dat aan Expandi of Waalaxy hangt, kan je live campagnes kapen. Die kan kwaadaardige links of scamberichten naar je hele pipeline van prospects en klanten sturen. De reputatieschade zou enorm zijn.
Je hebt een noodstopprotocol voor je tools nodig.
- Pauzeer alles: log in op het dashboard van je automatiseringstool en stop elke actieve campagne. Pauzeer niet alleen. Stop ze.
- Controleer API-sleutels: koppelt je tool via een API-sleutel, trek die dan in. Je kunt later een nieuwe maken, zodra je account 100% veilig is.
- Audit je tools: bekijk de toegangslogboeken in je automatiseringsplatform. Kijk of daar ongebruikelijke activiteit vandaan kwam.
Je prospectietools offline halen snijdt een grote aanvalsroute af en beschermt je professionele relaties. Denk er niet eens aan ze weer aan te zetten tot je absoluut zeker weet dat je LinkedIn-account veilig is.
Het officiële herstelproces van een LinkedIn-account doorlopen
Wanneer je beseft dat je buitengesloten bent van een gehackt LinkedIn-account, kan het officiële herstelproces als een doolhof voelen. Het eerste wat je doet, is de pagina voor identiteitsverificatie van LinkedIn vinden. Zoek op “LinkedIn report hacked account”, en je komt meestal direct op hun gespecialiseerde supportportaal.
Dit is niet het moment om vaag te zijn. Wanneer je hun supportformulier invult, moet je glashelder zijn. Zeg ronduit dat je account is gecompromitteerd en dat je er niet in komt.
Je eerste herstelverzoek indienen
Zie dit eerste formulier als je openingsverklaring naar het supportteam van LinkedIn. Je doel is ze alles te geven wat ze nodig hebben om meteen aan je zaak te werken, zonder ruimte voor verwarring.
Behandel het alsof je een officieel rapport indient: alleen de feiten. Je moet het primaire e-mailadres en telefoonnummer geven die oorspronkelijk op het account stonden, ook als je weet dat de hacker ze al heeft gewijzigd. Cruciaal: pak de URL van je LinkedIn-profiel. Dat is het unieke gegeven waarmee support je account meteen vindt.
Geef in het beschrijvingsvak een korte, heldere samenvatting van wat er is gebeurd.
- Wijs op rode vlaggen die je zag. Iets als: “Ik kreeg een e-mail voor wachtwoordherstel waar ik nooit om vroeg”, of: “Mijn team zei dat ze vreemde berichten van mijn account kregen.”
- Benoem de datum waarop je de toegang verloor. Dat geeft het supportteam een heldere tijdlijn.
- Wees expliciet over je situatie. Zeg simpelweg: “Ik kan niet meer inloggen en ik denk dat het e-mailadres en het wachtwoord zijn gewijzigd.”
Die directe, op feiten gebaseerde aanpak helpt je zaak veel sneller bij de juiste mensen te krijgen. Sla de emotionele frustratie over en houd je aan de essentiële details van de inbraak.
Pro-tip: maak voordat je verstuurt een screenshot van het hele formulier. Zo houd je een persoonlijk bewijs van precies wat je hebt gestuurd en wanneer.
De horde van identiteitsverificatie
Nadat je je verzoek hebt gestuurd, bereid je voor op de volgende stap: LinkedIn vraagt vrijwel zeker om te bewijzen dat je bent wie je zegt te zijn. Dit is het meest kritieke deel van het terugkrijgen van je gehackte LinkedIn-account. Ze moeten 100% zeker weten dat ze de toegang aan jou teruggeven en niet aan de persoon die het heeft gestolen.
Dat betekent meestal dat je een duidelijke kopie van een door de overheid uitgegeven foto-identiteitsbewijs moet insturen, zoals een rijbewijs, paspoort of nationale identiteitskaart. De naam en foto op je identiteitsbewijs moeten overeenkomen met wat er op je LinkedIn-profiel staat.
Om dit deel zonder haperen te laten verlopen:
- Gebruik een beeld van hoge kwaliteit. Maak een scherpe, goed belichte foto van je identiteitsbewijs. Zorg dat alle vier de hoeken in beeld zijn en dat er geen schittering over je foto of de tekst valt.
- Stuur het juiste bestandstype. LinkedIn vraagt meestal om standaardformaten zoals JPEG of PNG.
- Volg hun instructies tot op de letter. Vragen ze voor- en achterkant, stuur dan beide. Willen ze een specifieke hoek, doe dan je best die goed te krijgen.
Het is volkomen begrijpelijk dat je je ongemakkelijk voelt bij het uploaden van een kopie van je identiteitsbewijs. Dit is een standaard beveiligingsmaatregel om te voorkomen dat je professionele identiteit definitief wordt gekaapt. Voor meer grip hierop kun je meer lezen over het verificatieproces van accounts in onze uitgebreide gids.
Beveiligingschecklist na herstel
Toegang terugkrijgen van LinkedIn Support is een enorme opluchting, maar je bent nog niet klaar. Op het moment dat je weer binnen bent, moet je dat account vergrendelen zodat het niet opnieuw gebeurt.
Het allereerste wat je doet, is een nieuw, echt veilig wachtwoord maken. We hebben het over een lange, willekeurige mix van hoofdletters, kleine letters, cijfers en symbolen. Het belangrijkst: het moet een wachtwoord zijn dat je nergens anders hebt gebruikt.
Zet daarna meteen tweestapsverificatie (2FA) aan. Dit is waarschijnlijk het beste wat je kunt doen om je account te beveiligen. Sla de sms-optie over en gebruik een authenticator-app zoals Google Authenticator of Authy. Die is veel veiliger.
Dit is je directe takenlijst zodra je weer de controle hebt:
- Stel een sterk, uniek wachtwoord in: gebruik een wachtwoordmanager om een complex wachtwoord te genereren en op te slaan dat niemand kan raden.
- Zet 2FA aan met een authenticator-app: elke inlogpoging moet dan worden bevestigd met een tijdgebonden code van je telefoon, wat hackers stopt.
- Bekijk en werk je primaire e-mail bij: zorg dat het e-mailadres dat aan je LinkedIn hangt veilig is. Wijzig ook dat wachtwoord en zet daar eveneens 2FA aan.
- Controleer op nieuwe secundaire e-mails of telefoonnummers: hackers voegen graag hun eigen contactgegevens toe als achterdeur. Duik in je instellingen en verwijder e-mails of telefoonnummers die je niet herkent.
Deze stappen doorlopen slaat de deur dicht voor de hacker en geeft je account een broodnodige beveiligingsupgrade, zodat een nachtmerriescenario een krachtige les wordt.
Hoe je je professionele reputatie herstelt na een hack
Weer in je gehackte LinkedIn-account komen is een enorme opluchting, maar vier nog niet. De volgende uren zijn cruciaal voor je professionele reputatie. Hoe je de opruiming en communicatie aanpakt, bepaalt of het vertrouwen van je netwerk terugkomt of blijvend beschadigd raakt.
Je connecties, klanten en prospects moeten van de echte jij horen, en ze moeten weten wat er is gebeurd. Op dit moment is transparantie je beste vriend. Een vaag of laat antwoord laat argwaan groeien, maar een helder, eerlijk bericht laat zien dat je weer de controle hebt.
Je publieke aankondiging schrijven
Het allereerste wat je doet, is een update op je LinkedIn-feed plaatsen. Daarmee spreek je iedereen tegelijk aan en ontstaat een officieel bewijs dat je je account hebt beveiligd.
Houd het bericht direct en professioneel. Je hoeft niet in de technische details van de hack te duiken. Behandel alleen de essentie.
Dit is een solide aanpak voor je post:
- Erken de inbraak: zeg helder dat je account was gecompromitteerd, maar nu veilig is.
- Waarschuw je netwerk: adviseer mensen vreemde berichten of connectieverzoeken van je account binnen een specifieke periode te negeren.
- Bied excuses aan voor het ongemak: een korte verontschuldiging laat zien dat je de verwarring begrijpt die het kan hebben veroorzaakt.
- Stel ze gerust: eindig positief en bevestig dat je weer de controle hebt.
Dit gaat niet alleen om schadebeperking. Het gaat om integriteit laten zien. Eerlijk zijn kan een negatief incident omzetten in een moment dat je professionaliteit juist versterkt.
Je account auditen op kwaadaardige activiteit
Voordat je verdergaat, moet je detective spelen. Je moet je account volledig nalopen om precies uit te zoeken wat de hacker heeft gedaan. Dat betekent in je activiteit duiken om schade te vinden en terug te draaien.
Je hoofdfocus zijn verzonden berichten en connectieverzoeken. Ga je directe berichten met een fijne kam na, op zoek naar gesprekken die jij niet bent begonnen. Je zoekt phishinglinks, scamachtige aanbiedingen of andere bizarre berichten die naar je contacten zijn gestuurd.
Wanneer je een kwaadaardig bericht vindt, kun je het vaak verwijderen of intrekken. Daarmee haal je het uit de inbox van je contact, en ruim je de rommel op voordat die het überhaupt ziet. Controleer tegelijk je verzonden connectieverzoeken en trek alles in wat je niet herkent.
Belangrijkste punt: een gedetailleerde audit is geen optie. Je moet weten wat er vanaf je account is verstuurd om de schade effectief op te ruimen en je netwerk tegen verdere schade te beschermen. Die proactieve stap helpt vertrouwen sneller te herstellen.
Direct contact met getroffen contacten
Voor iedereen in B2B liggen de inzetten veel hoger. Heeft een hacker een waardevolle klant of een warme lead gespamd, dan is een publieke post simpelweg niet genoeg. Je moet met een persoonlijk bericht contact opnemen, en snel.
Begin met de situatie rustig uit te leggen. Bied direct excuses aan voor het bericht dat ze ontvingen en bevestig dat het niet van jou kwam. Herhaal dat je account nu veilig is.
Die directe, persoonlijke aanpak kan je professionele relaties verrassend versterken. Het laat zien dat je ze genoeg waardeert om het één-op-één te bespreken, wat hun vertrouwen versterkt. Dat is extra belangrijk gezien hoe gewoon datalekken zijn geworden. Het enorme lek van 2021 dat data van bijna 700 miljoen LinkedIn-gebruikers blootlegde, ongeveer 92% van de gebruikersbasis, liet zien hoe makkelijk deze informatie wordt ingezet voor phishingaanvallen.
Voor echt complexe situaties kunnen professionele diensten voor reputatieherstel voor individuen deskundige hulp bieden bij het navigeren van de nasleep.
De lange termijn spelen: hoe je je LinkedIn-account kogelvrij maakt
Je LinkedIn-account terugkrijgen is een enorme opluchting, maar het werk is niet voorbij. Nu komt het belangrijkste deel: zorgen dat het nooit meer gebeurt.
Het is tijd om van hectische schadebeperking naar een echte verdediging te gaan. Je doel is je account zo moeilijk te kraken te maken dat hackers het niet eens proberen. Dat gaat veel verder dan een sterk wachtwoord. Het gaat om lagen van beveiliging en slimme gewoonten voor de lange termijn.
Stap over op een authenticator-app, serieus
Doe je na deze gids maar één ding, maak er dan dit van: zet tweestapsverificatie (2FA) op. Stop niet bij de standaard sms. Die is beter dan niets, maar verre van waterdicht door een vervelende truc die “SIM-swapping” heet, waarbij een hacker je telefoonprovider overtuigt de controle over je nummer te geven.
Een veel veiligere keuze is een dedicated authenticator-app.
- Hoe ze werken: apps zoals Google Authenticator of Authy staan op je telefoon en genereren elke 30 seconden een verse code van zes cijfers. Zonder fysieke toegang tot je telefoon en die code zit een hacker met je wachtwoord volledig vast.
- Waarom ze beter zijn: omdat de code op je apparaat wordt gemaakt, reist die nooit over het kwetsbare mobiele netwerk. Deze simpele stap sluit het grootste lek in sms-2FA en maakt je account exponentieel veiliger.
De setup duurt misschien vijf minuten, maar het is de krachtigste zet die je kunt doen om een volgende nachtmerrie van een gehackt LinkedIn-account te voorkomen.
Ontwikkel goede digitale hygiëne
Sterke beveiliging is geen taak van “instellen en vergeten”. Je moet het onderhouden, net als een auto. Een paar eenvoudige controles per kwartaal kunnen grote problemen stoppen voordat ze beginnen.
Raak eerst gewend de pagina “Waar je bent ingelogd” in je accountinstellingen te bekijken. Scan de lijst op vreemde apparaten of locaties. Zie je een login uit een stad waar je nooit bent geweest? Beëindig die sessie meteen.
Ruim daarna je gekoppelde apps op. Ga naar Instellingen en privacy > Gegevensprivacy > Andere applicaties en trek meedogenloos de toegang in van elke dienst die je niet meer actief gebruikt. Elke gekoppelde app is een mogelijke deur naar je account. Hoe minder deuren, hoe beter.
Een woord uit de praktijk: we zien dit voortdurend: hackers komen binnen via gladde phishingaanvallen. Ze sturen een nep-DocuSign-link via LinkedIn Messenger die er volkomen echt uitziet. Je klikt, landt op een pixelperfecte nep-inlogpagina, vult je gegevens in, en het is gebeurd.
Leer geavanceerde phishingaanvallen herkennen
Vergeet de oude e-mails met slechte grammatica en spelfouten. De phishing van vandaag is chirurgisch. Oplichters gebruiken een gecompromitteerd account om gerichte berichten te sturen naar de connecties van die persoon, en misbruiken het ingebouwde vertrouwen dat je hebt in een bekend gezicht.
Ze sturen je een link naar een “vertrouwelijk project” of een “urgente factuur”, die naar een website leidt die inloggegevens steelt. Om een sterke verdediging te bouwen, is het cruciaal te weten hoe je persoonlijke informatie online beschermt. Wees achterdochtig bij elke onverwachte link, zelfs als die van je leidinggevende lijkt te komen. Vraagt een link je in te loggen bij Office 365 of Google alleen om een document te bekijken, stop dan. Dat is een klassieke rode vlag.
Isoleer je prospectie met proxies en browserprofielen
Voor iedereen die prospectie doet, vooral salesteams en bureaus die meerdere LinkedIn-accounts beheren, liggen de inzetten veel hoger. Eén gehackt account kan je hele operatie lamleggen. Hier moet je geavanceerder werken met dedicated proxies en browserprofielen.
- Dedicated proxies: een proxy geeft elk LinkedIn-account een eigen uniek IP-adres. Dat is cruciaal om te voorkomen dat LinkedIn meerdere accounts vanaf hetzelfde kantoor markeert, wat tot beperkingen kan leiden en ze kwetsbaarder maakt.
- Browserprofielen: tools zoals GoLogin of Multilogin laten je een volledig aparte en afgesloten browseromgeving maken voor elk LinkedIn-account. Die sandboxaanpak voorkomt dat cookies en digitale “vingerafdrukken” overlopen, zodat elk profiel schoon blijft.
Deze setup houdt je accounts niet alleen stabiel. Wordt één account wel gecompromitteerd, dan blijft de inbraak volledig geïsoleerd tot dat ene browserprofiel. De rest van je assets is afgeschermd en veilig.
Om echt dieper in te gaan op deze geavanceerde technieken om prospectie veilig te schalen, bekijk onze volledige gids over beveiliging van LinkedIn-accounts. Deze strategieën invoeren is hoe je het simpele slot van je account tot een fort maakt.
Veelgestelde vragen over gehackte LinkedIn-accounts
Wanneer je account wordt gecompromitteerd, racen er waarschijnlijk een miljoen vragen door je hoofd. Laten we door de ruis heen snijden en de meest urgente vragen aanpakken die we horen van mensen in precies jouw situatie.
We geven je directe antwoorden zonder omhaal, zodat je weet wat je daarna doet.
Krijg ik mijn account terug?
Dit is altijd de eerste vraag, en het korte antwoord is: vrijwel zeker ja. Maar het vraagt wat geduld.
LinkedIn heeft een specifiek herstelproces voor een gehackt LinkedIn-account, en dat komt bijna altijd neer op je identiteit verifiëren met een door de overheid uitgegeven identiteitsbewijs. Zolang je kunt bewijzen dat jij de rechtmatige eigenaar bent, zijn je kansen zeer hoog. De truc is hun instructies tot op de letter te volgen en meteen alles te geven wat ze vragen.
Kunnen hackers mijn oude berichten lezen?
Helaas wel. Op het moment dat een aanvaller binnen is, heeft die dezelfde toegang als jij. Dat betekent dat die je hele berichtgeschiedenis kan zien: elk gesprek, elke bijlage, elke lead die je hebt opgebouwd.
Precies daarom moet je je inbox volledig auditen zodra je de controle terug hebt. Je moet uitzoeken welke informatie ze hebben gezien en welke van je contacten ze misschien een eigen scam hebben gestuurd.
Belangrijke conclusie: ga ervan uit dat ze alles hebben gelezen. Dat helpt je beslissen wie je persoonlijk moet benaderen nadat je je account hebt beveiligd, vooral waardevolle klanten die deel kunnen hebben uitgemaakt van gevoelige gesprekken.
Hoe is mijn LinkedIn-account gehackt?
Het is bijna nooit zo dat iemand je wachtwoord eindeloos raadt. Een hack is meestal het gevolg van een kwetsbaarheid ergens anders, en aanvallers hebben een paar favoriete methoden.
Dit zien we het vaakst:
- Phishingscams: je krijgt een bericht dat er volkomen legitiem uitziet, misschien een link naar DocuSign of een gedeeld bestand, maar het brengt je naar een nep-inlogpagina die is gebouwd om je gegevens te stelen. Die worden ongelooflijk gewoon binnen LinkedIn Messenger zelf.
- Hergebruik van wachtwoorden: heb je je LinkedIn-wachtwoord gebruikt op een andere site die is gelekt, dan nemen hackers dat gelekte wachtwoord en proberen het op je LinkedIn-profiel. Het is een verrassend veelgebruikte weg naar binnen.
- Malware: vervelende software op je computer, zoals een keylogger, kan stil alles opnemen wat je typt, inclusief je LinkedIn-gebruikersnaam en wachtwoord, en dat rechtstreeks naar een aanvaller sturen.
Begrijpen hoe ze binnenkwamen is de eerste stap om te zorgen dat het nooit meer gebeurt. De persoon die je account overnam, heeft je waarschijnlijk misleid of een zwakke schakel misbruikt die volledig buiten de controle van LinkedIn lag.
Moet ik het mijn connecties vertellen?
Absoluut, en je moet het meteen doen. Zwijgen maakt het alleen erger.
Een kort, professioneel bericht op je feed plaatsen is de beste zet. Het doet drie dingen tegelijk: het informeert je netwerk, waarschuwt hen vreemde berichten van “jou” te negeren en laat iedereen zien dat je de situatie onder controle hebt. Een beetje transparantie helpt hier een heel eind om vertrouwen te herstellen na een beveiligingsincident.
Draai je prospectie met meerdere accounts, dan kan één hack je hele operatie stilleggen. BIDVA biedt een oplossing: echte, ID-geverifieerde en volledig opgewarmde LinkedIn-accounts. Ze geven je team een veilige basis om campagnes te schalen zonder het voortdurende risico. Bescherm je assets en houd je momentum door te starten met profielen die zijn gebouwd om te blijven.
Bekijk onze veilige accounts bij BIDVA.





