
Protégez votre compte LinkedIn piraté : guide de récupération 2026

Vous avez l’intuition que quelque chose cloche avec votre compte LinkedIn ? Fiez-vous-y. C’est souvent le premier et le meilleur signal qu’il faut y regarder de plus près.
La plupart des gens pensent qu’un compte piraté se reconnaît à des publications bizarres qui apparaissent dans leur fil. En réalité, les premiers signaux d’alerte sont généralement bien plus discrets : ils se cachent à la vue de tous, dans l’historique d’activité et les paramètres de votre profil. Les repérer tôt peut faire toute la différence entre une simple réinitialisation du mot de passe et une véritable crise professionnelle, surtout lorsque votre réputation et vos relations clients sont en jeu.
Comment repérer tôt un compte LinkedIn piraté
Avant qu’une intrusion ne tourne à la catastrophe, vous devez savoir exactement quoi surveiller. Les pirates comptent sur le fait que vous ne remarquerez pas les petits changements discrets qu’ils effectuent.
Modifications inhabituelles du profil
Commencez par vérifier votre propre profil. Les attaquants modifient souvent de petits détails en espérant passer inaperçus.
Soyez attentif à ces changements :
- Votre poste ou votre entreprise a changé : un pirate peut modifier votre poste actuel pour promouvoir une arnaque ou diffuser de fausses informations.
- Votre résumé ou votre titre a été réécrit : votre bio professionnelle peut être modifiée pour inclure des liens malveillants ou des messages étranges, qui ne vous ressemblent pas.
- Nouvelle photo de profil ou nouvelle bannière : un changement inattendu de vos images de profil est un signe qui ne trompe pas, quelqu’un d’autre a accès à votre compte.
- Des recommandations de compétences étranges : vous recevez soudain des recommandations pour des compétences que vous n’avez pas, de la part de personnes que vous ne connaissez pas ? Cela peut révéler une activité de bots, ou indiquer qu’un compte compromis sert à légitimer d’autres faux profils.
Activité inhabituelle dans votre réseau et vos messages
Au-delà de votre page de profil, les vrais dégâts se produisent souvent dans vos messages privés et vos invitations. Un compte compromis est une arme redoutable pour les escrocs, car il utilise votre crédibilité pour tromper votre réseau.
Surveillez de près ces éléments :
- De nouvelles relations que vous n’avez pas invitées : si vous voyez dans votre réseau des personnes à qui vous n’avez jamais envoyé d’invitation, c’est un énorme signal d’alerte.
- Des messages envoyés que vous n’avez pas écrits : consultez toujours votre dossier « Envoyés ». Les pirates adorent se servir d’un compte de confiance pour envoyer des liens d’hameçonnage à vos relations. C’est l’un des signes les plus courants d’un compte LinkedIn piraté.
- Des candidatures retirées : si vous êtes en recherche d’emploi, un attaquant peut retirer vos candidatures simplement pour semer le chaos ou saboter vos démarches.
Pour vous aider à établir vos priorités, voici un moyen rapide d’évaluer la gravité des différents signaux d’alerte.
Matrice de gravité des signaux de piratage
Cette matrice vous aide à évaluer rapidement le niveau de risque de chaque activité suspecte et à décider à quelle vitesse vous devez agir.
| Signal d’alerte | Niveau de risque | Action immédiate recommandée |
|---|---|---|
| Recommandations de compétences venant d’inconnus | Faible | Surveillez de près l’activité du compte. |
| Nouvelles relations inconnues | Moyen | Vérifiez les sessions actives et changez de mot de passe. |
| Modifications non autorisées du profil | Élevée | Changez immédiatement de mot de passe et activez la double authentification. |
| Messages que vous n’avez pas envoyés | Critique | Forcez la déconnexion de toutes les sessions et contactez le support. |
| Nouvelle alerte de sécurité de connexion | Critique | Mettez immédiatement fin à la session inconnue et verrouillez le compte. |
Si vous constatez un élément classé « Élevé » ou « Critique », n’attendez pas. Plus vous réagissez vite, plus vous limitez les dégâts.
L’avis de l’expert : un compte piraté ne se résume pas à ce qui est publié publiquement. Le vrai danger se situe en coulisses, dans vos messages privés et vos invitations, là où les pirates exploitent votre réputation professionnelle pour escroquer d’autres personnes.
Des alertes de sécurité inquiétantes
LinkedIn intègre des fonctionnalités de sécurité qui jouent le rôle de systèmes d’alarme numériques. Vous ne devez jamais, au grand jamais, les ignorer.
La plus importante est l’alerte par e-mail qui signale une nouvelle connexion depuis un appareil ou un lieu que vous ne reconnaissez pas. Si vous êtes à Chicago et recevez une alerte pour une connexion depuis l’autre bout du monde, il faut agir immédiatement.
Vous pouvez le vérifier vous-même dans Préférences et confidentialité > Connexion et sécurité > Où vous êtes connecté. Cette page liste tous les appareils connectés à votre compte. Si vous en voyez un qui n’est pas le vôtre, vous pouvez mettre fin à cette session instantanément. Pour aller plus loin, bien comprendre l’historique d’activité de votre compte LinkedIn est la clé pour repérer tout ce qui sort de l’ordinaire.
Et n’oubliez pas : la menace est réelle et grandissante. Fin 2025, une fuite massive de 4,3 milliards d’enregistrements professionnels a montré à quel point ces informations sont vulnérables. Avec des noms, des intitulés de poste et des coordonnées exposés au grand jour, les pirates avaient tout ce qu’il leur fallait pour commencer à prendre le contrôle de comptes. Vous pouvez en savoir plus sur l’impact de cette fuite de données sur la sécurité des comptes et comprendre pourquoi la vigilance n’est pas négociable.
Quand vous réalisez que votre compte LinkedIn a été piraté, le choc laisse vite place à la panique. Vous devez agir vite. Chaque minute pendant laquelle un pirate garde le contrôle lui laisse le temps de nuire à votre réputation ou d’exploiter votre réseau. Il ne s’agit pas de trop réfléchir, mais d’agir rapidement et méthodiquement pour le mettre dehors.
Première chose à faire : essayez de reprendre la main sur votre compte, même si vous pensez ne plus pouvoir y accéder. Rendez-vous directement sur la page de réinitialisation du mot de passe de LinkedIn. Même si le pirate a changé votre mot de passe et votre e-mail principal, cela déclenche une procédure de sécurité. LinkedIn enverra un lien de réinitialisation à toutes les adresses e-mail associées à votre compte, ce qui pourrait être la bouée de sauvetage qui vous permettra d’y retourner avant que le pirate ne supprime toutes vos options de récupération.
Ce schéma rapide vous montre comment évaluer la situation dès le départ.
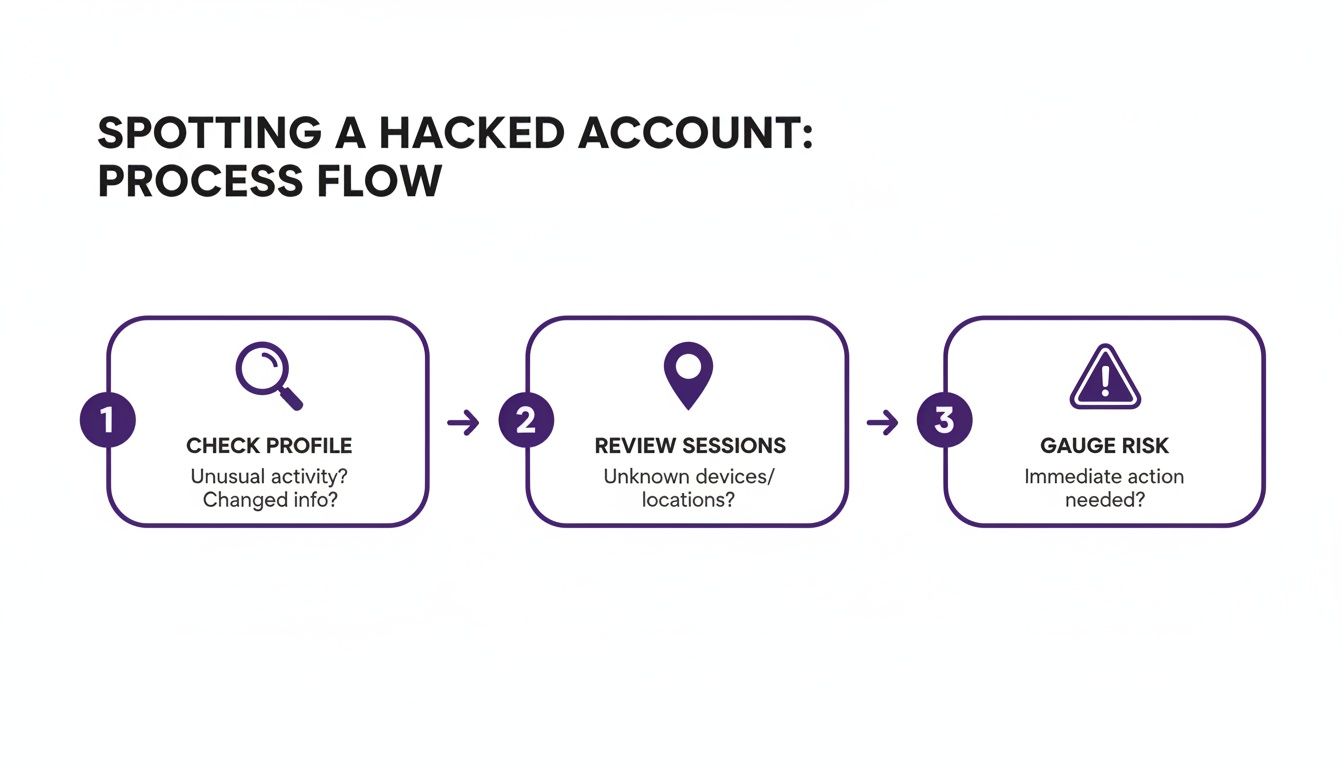
Voyez cela comme un tri d’urgence : recherchez les modifications non autorisées du profil, passez en revue vos sessions actives pour repérer tout ce qui semble anormal, et évaluez l’étendue des dégâts pour savoir quoi faire ensuite.
Forcez la fin de toutes les sessions actives
Si vous parvenez à retourner sur votre compte, votre priorité absolue est de mettre l’intrus à la porte. Le moyen le plus rapide est de forcer la déconnexion sur tous les appareils.
Allez dans Préférences et confidentialité > Connexion et sécurité > Où vous êtes connecté. Cette page est votre tableau de bord de sécurité : elle affiche chaque connexion active, avec l’appareil, le lieu et le reste. Ne perdez pas de temps à chercher quelle session appartient au pirate. Cliquez simplement sur « Se déconnecter de toutes les sessions ». C’est le gros bouton rouge qui déconnecte tout le monde, partout.
À retenir : forcer la déconnexion générale, c’est votre bouton d’arrêt d’urgence. C’est le moyen le plus rapide de couper l’accès d’un attaquant et de gagner le temps dont vous avez cruellement besoin pour changer vos identifiants et tout verrouiller.
Une fois cette étape franchie, vous repartez sur des bases saines. Changez immédiatement votre mot de passe pour un mot de passe long, complexe et entièrement nouveau, que vous n’avez jamais utilisé auparavant.
Déconnectez les applications tierces suspectes
Les pirates n’entrent pas toujours par la porte principale. Parfois, ils se faufilent par une application tierce que vous avez connectée il y a longtemps et oubliée depuis. Ces applications peuvent constituer une porte dérobée permanente vers votre compte.
Il est temps de la condamner.
- Allez dans
Préférences et confidentialité > Confidentialité des données > Autres applications. - Vous verrez un onglet « Services autorisés ». Il liste tous les services externes qui ont accès à votre profil LinkedIn.
- Parcourez attentivement cette liste. Si vous voyez quoi que ce soit que vous ne reconnaissez pas ou que vous n’utilisez plus, cliquez immédiatement sur « Supprimer ».
Cela retire à l’application l’autorisation d’accéder à vos données ou de publier en votre nom. C’est une étape de nettoyage essentielle, facile à oublier dans le feu de l’action.
Stoppez toute votre prospection et votre automatisation
Si vous travaillez dans la vente ou le recrutement, un compte piraté est un véritable cauchemar. Vos puissants outils de prospection peuvent se retourner contre vous en un instant.
Imaginez un instant : un pirate qui accède à un compte connecté à Expandi ou à Waalaxy pourrait détourner vos campagnes en cours. Il pourrait se mettre à envoyer en masse des liens malveillants ou des messages frauduleux à l’ensemble de votre pipeline de prospects et de clients. Les dégâts pour votre réputation seraient considérables.
Il vous faut un protocole d’arrêt d’urgence pour vos outils.
- Coupez tout : connectez-vous au tableau de bord de votre outil d’automatisation et arrêtez chaque campagne active. Ne vous contentez pas de les mettre en pause : arrêtez-les.
- Vérifiez les clés API : si votre outil se connecte via une clé API, révoquez-la. Vous pourrez en générer une nouvelle plus tard, une fois votre compte sécurisé à 100 %.
- Auditez vos outils : consultez les journaux d’accès de votre plateforme d’automatisation. Vérifiez si une activité inhabituelle en est partie.
Mettre vos outils de prospection hors ligne coupe un vecteur d’attaque majeur et protège vos relations professionnelles. N’envisagez même pas de les réactiver avant d’être absolument certain que votre compte LinkedIn est sécurisé.
Suivre la procédure officielle de récupération du compte LinkedIn
Quand vous réalisez que vous n’avez plus accès à votre compte LinkedIn piraté, la procédure officielle de récupération peut ressembler à un labyrinthe. La première chose à faire est de trouver la page de vérification d’identité de LinkedIn. Recherchez simplement « LinkedIn signaler un compte piraté » et vous arriverez généralement directement sur leur portail d’assistance dédié.
Ce n’est pas le moment d’être vague. Lorsque vous commencez à remplir le formulaire d’assistance, soyez parfaitement clair. Indiquez sans détour que votre compte a été compromis et que vous ne pouvez plus y accéder.
Envoyer votre première demande de récupération
Voyez ce premier formulaire comme votre déclaration d’ouverture auprès de l’équipe d’assistance de LinkedIn. Votre objectif : lui fournir tout ce dont elle a besoin pour commencer à traiter votre dossier immédiatement, sans laisser de place à la confusion.
Traitez-le comme un signalement officiel : uniquement des faits. Vous devrez indiquer l’e-mail principal et le numéro de téléphone initialement associés au compte, même si vous savez que le pirate les a déjà modifiés. Point crucial : copiez l’URL de votre profil LinkedIn. C’est le seul élément unique qui permettra au support de retrouver votre compte instantanément.
Dans le champ de description, résumez brièvement et clairement ce qui s’est passé.
- Mentionnez tous les signaux d’alerte que vous avez remarqués. Par exemple : « J’ai reçu un e-mail de réinitialisation du mot de passe que je n’ai jamais demandé » ou « Mon équipe m’a dit recevoir des messages étranges de mon compte ».
- Précisez la date à laquelle vous avez perdu l’accès. L’équipe d’assistance dispose ainsi d’une chronologie claire.
- Soyez explicite sur votre situation. Indiquez simplement : « Je ne peux plus me connecter et je pense que l’e-mail et le mot de passe ont été modifiés. »
Cette approche directe et factuelle permet de faire arriver votre dossier beaucoup plus vite entre les bonnes mains. Laissez la frustration de côté et tenez-vous-en aux détails essentiels de l’intrusion.
Conseil de pro : avant de cliquer sur Envoyer, faites une capture d’écran de l’ensemble du formulaire. C’est un moyen simple de garder une trace personnelle de ce que vous avez envoyé, et quand.
L’obstacle de la vérification d’identité
Une fois votre demande envoyée, préparez-vous à l’étape suivante : LinkedIn vous demandera presque certainement de prouver que vous êtes bien la personne que vous prétendez être. C’est l’étape la plus décisive pour récupérer votre compte LinkedIn piraté. LinkedIn doit être sûr à 100 % de rendre l’accès à vous, et non à la personne qui vous l’a volé.
En général, vous devrez fournir une copie nette d’une pièce d’identité officielle avec photo, comme un permis de conduire, un passeport ou une carte nationale d’identité. Le nom et la photo de votre pièce d’identité doivent correspondre à ceux de votre profil LinkedIn.
Pour que cette étape se déroule sans accroc :
- Utilisez une image de bonne qualité. Prenez une photo nette et bien éclairée de votre pièce d’identité. Vérifiez que les quatre coins sont visibles et qu’aucun reflet ne masque votre photo ou une partie du texte.
- Envoyez le bon format de fichier. LinkedIn demande généralement des formats standards comme JPEG ou PNG.
- Suivez leurs instructions à la lettre. S’ils demandent le recto et le verso, envoyez les deux. S’ils veulent un angle précis, faites de votre mieux pour le respecter.
Il est tout à fait compréhensible de se sentir un peu mal à l’aise à l’idée d’envoyer une copie de sa pièce d’identité. Mais il s’agit d’une mesure de sécurité standard, conçue pour éviter que votre identité professionnelle ne soit détournée pour de bon. Pour mieux comprendre, découvrez le processus de vérification de compte dans notre guide détaillé.
Checklist de sécurité après la récupération
Récupérer l’accès grâce au support LinkedIn est un immense soulagement, mais vous n’avez pas encore terminé. Dès que vous êtes de retour, vous devez verrouiller ce compte pour éviter que cela ne se reproduise.
La toute première chose à faire est de créer un nouveau mot de passe vraiment sûr. On parle d’un mélange long et aléatoire de majuscules, de minuscules, de chiffres et de symboles. Surtout, ce doit être un mot de passe que vous n’avez jamais utilisé ailleurs.
Juste après, activez la double authentification (2FA). C’est probablement la meilleure chose à faire pour sécuriser votre compte. Laissez de côté l’option SMS et utilisez une application d’authentification comme Google Authenticator ou Authy : c’est bien plus sûr.
Voici votre liste de tâches immédiates une fois que vous avez repris le contrôle :
- Définissez un mot de passe fort et unique : utilisez un gestionnaire de mots de passe pour générer et enregistrer un mot de passe complexe que personne ne pourra jamais deviner.
- Activez la double authentification via une application dédiée : chaque tentative de connexion devra alors être validée par un code temporaire généré sur votre téléphone, ce qui arrête net les pirates.
- Vérifiez et mettez à jour votre e-mail principal : assurez-vous que l’adresse e-mail liée à votre LinkedIn est sécurisée. Changez aussi son mot de passe et activez-y également la double authentification.
- Recherchez de nouveaux e-mails ou numéros de téléphone secondaires : les pirates adorent ajouter leurs propres coordonnées pour se ménager une porte dérobée. Fouillez vos paramètres et supprimez tout e-mail ou numéro de téléphone que vous ne reconnaissez pas.
En suivant ces étapes, vous fermez définitivement la porte au pirate et offrez à votre compte une mise à niveau de sécurité bien nécessaire : un scénario cauchemardesque devient une leçon précieuse.
Comment restaurer votre réputation professionnelle après un piratage
Récupérer votre compte LinkedIn piraté est un immense soulagement, mais ne criez pas victoire trop vite. Les heures qui suivent sont décisives pour votre réputation professionnelle. La façon dont vous gérez le nettoyage et la communication déterminera si la confiance de votre réseau sera restaurée ou durablement abîmée.
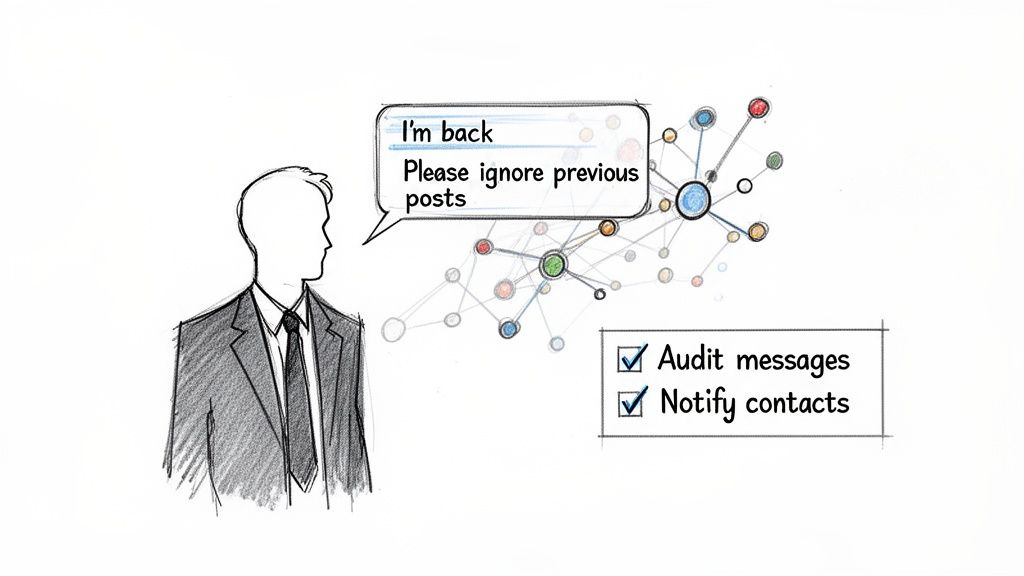
Vos relations, vos clients et vos prospects doivent avoir des nouvelles du vrai vous, et savoir ce qui s’est passé. À ce stade, la transparence est votre meilleure alliée. Une réponse vague ou tardive laisse grandir les soupçons, alors qu’un message clair et honnête montre que vous avez repris le contrôle.
Rédiger votre annonce publique
La toute première chose à faire est de publier une mise à jour dans votre fil LinkedIn. Vous vous adressez ainsi à tout le monde en même temps et créez une trace officielle attestant que vous avez sécurisé votre compte.
Restez direct et professionnel. Inutile d’entrer dans les détails techniques du piratage : couvrez simplement l’essentiel.
Voici une approche efficace pour votre publication :
- Reconnaissez l’intrusion : indiquez clairement que votre compte a été compromis mais qu’il est désormais sécurisé.
- Prévenez votre réseau : invitez chacun à ignorer tout message ou toute invitation étrange envoyés depuis votre compte pendant une période précise.
- Excusez-vous pour le désagrément : quelques mots d’excuse montrent que vous comprenez la confusion que cela a pu causer.
- Rassurez-les : terminez sur une note positive en confirmant que vous avez repris le contrôle.
Il ne s’agit pas seulement de limiter les dégâts. Il s’agit de faire preuve d’intégrité. Jouer la transparence peut transformer un incident négatif en un moment qui renforce votre professionnalisme.
Auditer votre compte pour détecter toute activité malveillante
Avant de passer à autre chose, vous devez jouer les détectives. Faites le tour complet de votre compte pour déterminer exactement ce que le pirate a fait. Cela implique de fouiller dans votre activité pour repérer et réparer les dégâts.
Concentrez-vous surtout sur les messages envoyés et les invitations. Passez vos messages privés au peigne fin à la recherche de conversations que vous n’avez pas lancées. Vous traquez les liens d’hameçonnage, les offres frauduleuses ou tout autre message bizarre envoyé à vos contacts.
Lorsque vous trouvez un message malveillant, vous pouvez souvent le supprimer ou le retirer. Cela peut l’effacer de la boîte de réception de votre contact et réparer les dégâts avant même qu’il ne le voie. Vérifiez en parallèle vos invitations envoyées et retirez celles que vous ne reconnaissez pas.
À retenir : un audit détaillé n’est pas facultatif. Vous devez savoir ce qui a été envoyé depuis votre compte pour réparer efficacement les dégâts et protéger votre réseau. Cette démarche proactive aide à rétablir la confiance plus rapidement.
Contacter directement les personnes concernées
En B2B, les enjeux sont bien plus élevés. Si un pirate a spammé un client important ou un lead chaud, une publication publique ne suffira pas. Vous devez envoyer un message personnel, et vite.
Commencez par expliquer calmement la situation. Excusez-vous directement pour le message reçu et confirmez qu’il ne venait pas de vous. Répétez que votre compte est désormais sécurisé.
Cette démarche directe et personnelle peut, étonnamment, renforcer vos relations professionnelles. Elle montre que vous les estimez suffisamment pour régler le problème en tête-à-tête, ce qui consolide leur confiance. C’est d’autant plus important que les fuites de données sont devenues courantes. La fuite massive de 2021, qui a exposé les données de près de 700 millions d’utilisateurs LinkedIn, soit environ 92 % de la base d’utilisateurs, a montré avec quelle facilité ces informations peuvent servir d’arme pour des attaques d’hameçonnage.
Pour les situations vraiment complexes, des services professionnels de réparation de réputation pour les particuliers peuvent vous aider à gérer les retombées.
Voir sur le long terme : comment blinder votre compte LinkedIn
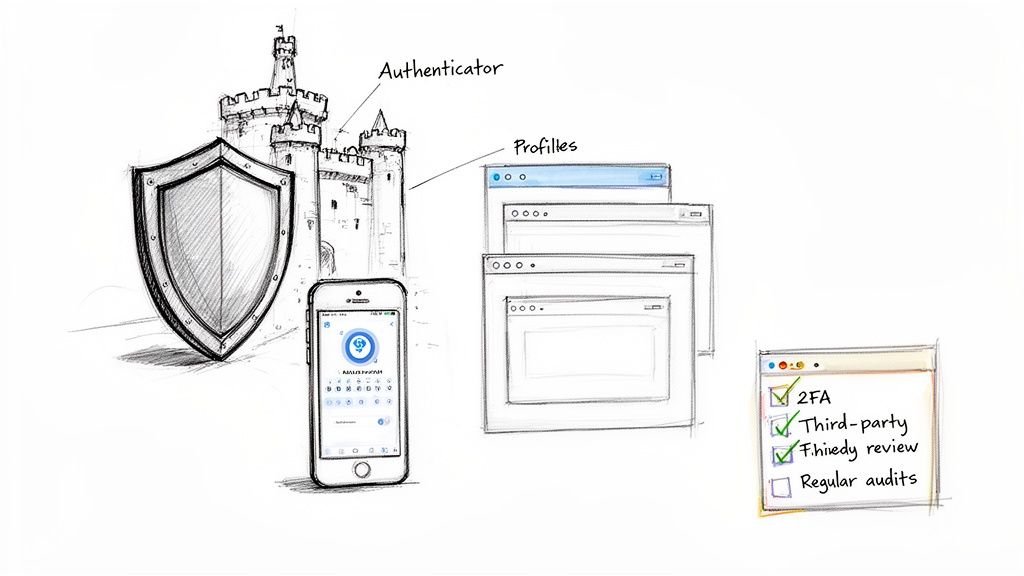
Récupérer votre compte LinkedIn est un immense soulagement, mais le travail n’est pas terminé. Vient maintenant le plus important : faire en sorte que cela ne se reproduise jamais.
Il est temps de passer de la gestion de crise dans l’urgence à la construction d’une vraie défense. Votre objectif : rendre votre compte si difficile à pirater que les hackers ne prendront même pas la peine d’essayer. Cela va bien au-delà d’un mot de passe solide : il s’agit de superposer des couches de sécurité et d’adopter de bonnes habitudes sur la durée.
Passez à une application d’authentification, sérieusement
Si vous ne devez faire qu’une seule chose après avoir lu ce guide, que ce soit celle-ci : activez la double authentification (2FA). Mais ne vous arrêtez pas à l’option par défaut par SMS. C’est mieux que rien, mais c’est loin d’être infaillible à cause d’une technique redoutable appelée « SIM swapping », par laquelle un pirate convainc votre opérateur téléphonique de lui confier le contrôle de votre numéro.
Une application d’authentification dédiée est un choix bien plus sûr.
- Comment elles fonctionnent : des applications comme Google Authenticator ou Authy sont installées sur votre téléphone et génèrent un nouveau code à six chiffres toutes les 30 secondes. Sans accès physique à votre téléphone et à ce code, un pirate qui possède votre mot de passe est totalement bloqué.
- Pourquoi elles sont plus sûres : comme le code est créé sur votre appareil, il ne transite jamais par le réseau mobile, qui est vulnérable. Cette simple mesure comble la plus grosse faille de la double authentification par SMS et rend votre compte infiniment plus sûr.
La configuration prend à peine cinq minutes, mais c’est la mesure la plus efficace pour éviter de revivre le cauchemar d’un compte LinkedIn piraté.
Adoptez une bonne hygiène numérique
Une sécurité solide ne se règle pas une fois pour toutes. Elle s’entretient, comme une voiture. Quelques vérifications simples chaque trimestre suffisent à stopper les gros problèmes avant qu’ils n’apparaissent.
Commencez par prendre l’habitude de consulter la page « Où vous êtes connecté » dans les paramètres de votre compte. Parcourez la liste à la recherche d’appareils ou de lieux suspects. Vous voyez une connexion depuis une ville où vous n’êtes jamais allé ? Mettez immédiatement fin à cette session.
Ensuite, faites le ménage dans vos applications connectées. Allez dans Préférences et confidentialité > Confidentialité des données > Autres applications et révoquez sans hésiter l’accès de tout service que vous n’utilisez plus activement. Chaque application connectée est une porte d’entrée potentielle vers votre compte : moins il y a de portes, mieux c’est.
Un mot du terrain : nous voyons ce scénario en permanence. Les pirates entrent grâce à des attaques d’hameçonnage soignées. Ils envoient via la messagerie LinkedIn un faux lien DocuSign qui semble parfaitement légitime. Vous cliquez, vous arrivez sur une fausse page de connexion reproduite au pixel près, vous saisissez vos identifiants, et c’est terminé.
Apprenez à repérer les attaques d’hameçonnage sophistiquées
Oubliez les vieux e-mails bourrés de fautes de grammaire et d’orthographe. L’hameçonnage d’aujourd’hui est chirurgical. Les escrocs utilisent un compte compromis pour envoyer des messages ciblés aux relations de son titulaire, en abusant de la confiance naturelle que l’on accorde à un visage familier.
Ils vous enverront un lien vers un « projet confidentiel » ou une « facture urgente », qui mène à un site conçu pour voler vos identifiants. Pour vous défendre efficacement, il est essentiel de savoir comment protéger vos informations personnelles en ligne. Méfiez-vous de chaque lien inattendu, même s’il semble venir de votre patron. Si un lien vous demande de vous connecter à Office 365 ou à Google simplement pour consulter un document, arrêtez-vous. C’est un signal d’alerte classique.
Isolez votre prospection avec des proxys et des profils de navigateur
Pour quiconque fait de la prospection, en particulier les équipes commerciales et les agences qui jonglent avec plusieurs comptes LinkedIn, les enjeux sont bien plus élevés. Un seul compte piraté peut paralyser toute votre activité. C’est là que vous devez passer à la vitesse supérieure avec des proxys dédiés et des profils de navigateur.
- Proxys dédiés : un proxy attribue à chaque compte LinkedIn sa propre adresse IP unique. C’est essentiel pour éviter que LinkedIn ne repère plusieurs comptes fonctionnant depuis le même bureau, ce qui peut entraîner des restrictions et les rendre plus vulnérables.
- Profils de navigateur : des outils comme GoLogin ou Multilogin vous permettent de créer un environnement de navigation entièrement séparé et cloisonné pour chaque compte LinkedIn. Ce cloisonnement empêche les cookies et les « empreintes » numériques de se mélanger, et garde chaque profil propre.
Cette configuration ne se contente pas de stabiliser vos comptes. Si un compte est compromis, l’intrusion reste entièrement confinée à ce seul profil de navigateur. Le reste de vos actifs est cloisonné et protégé.
Pour approfondir ces techniques avancées et développer votre prospection en toute sécurité, consultez notre guide complet sur la sécurité des comptes LinkedIn. Adopter ces stratégies, c’est transformer le simple verrou de votre compte en forteresse.
Questions fréquentes sur les comptes LinkedIn piratés
Quand votre compte est compromis, vous avez sans doute mille questions en tête. Allons à l’essentiel et répondons aux plus urgentes, celles que nous posent les personnes dans votre situation.
Voici des réponses directes, sans détour, pour vous aider à savoir quoi faire ensuite.
Vais-je récupérer mon compte ?
C’est toujours la première question, et la réponse courte est : presque certainement, oui. Mais il faudra un peu de patience.
LinkedIn dispose d’une procédure de récupération spécifique pour un compte LinkedIn piraté, et elle repose presque toujours sur la vérification de votre identité au moyen d’une pièce d’identité officielle. Tant que vous pouvez prouver que vous êtes le propriétaire légitime, vos chances sont très élevées. L’astuce consiste à suivre leurs instructions à la lettre et à leur fournir immédiatement tout ce qu’ils demandent.
Les pirates peuvent-ils lire mes anciens messages ?
Malheureusement, oui. Dès qu’un attaquant entre, il dispose des mêmes accès que vous. Il peut donc voir tout votre historique de messages : chaque conversation, chaque pièce jointe, chaque lead que vous étiez en train de travailler.
C’est précisément pour cela que vous devez auditer entièrement votre boîte de réception dès que vous reprenez le contrôle. Vous devez déterminer quelles informations ils ont vues et lesquels de vos contacts ils ont pu cibler avec leurs propres arnaques.
Point important : partez du principe qu’ils ont tout lu. Cela vous aidera à décider qui contacter personnellement une fois votre compte sécurisé, en particulier les clients importants qui ont pu être impliqués dans des conversations sensibles.
Comment mon compte LinkedIn a-t-il été piraté ?
Il ne s’agit presque jamais de quelqu’un qui devine votre mot de passe à force d’essais. Un piratage résulte généralement d’une faille ailleurs, et les attaquants ont quelques méthodes de prédilection.
Voici ce que nous voyons le plus souvent :
- Hameçonnage : vous recevez un message qui semble parfaitement légitime, par exemple un lien DocuSign ou un fichier partagé, mais il vous mène à une fausse page de connexion conçue pour voler vos identifiants. Ces attaques sont devenues extrêmement courantes au sein même de la messagerie LinkedIn.
- Réutilisation des mots de passe : si vous avez utilisé votre mot de passe LinkedIn sur un autre site qui a subi une fuite, les pirates récupèrent ce mot de passe divulgué et l’essaient sur votre profil LinkedIn. C’est une porte d’entrée étonnamment fréquente.
- Logiciels malveillants : un logiciel malveillant installé sur votre ordinateur, comme un enregistreur de frappe (keylogger), peut enregistrer discrètement tout ce que vous tapez, y compris votre identifiant et votre mot de passe LinkedIn, et l’envoyer directement à un attaquant.
Comprendre comment ils sont entrés est la première étape pour que cela ne se reproduise jamais. La personne qui a pris le contrôle de votre compte vous a probablement piégé ou a exploité un maillon faible totalement hors du contrôle de LinkedIn.
Dois-je prévenir mes relations ?
Absolument, et faites-le immédiatement. Garder le silence ne fait qu’aggraver les choses.
Publier un message bref et professionnel dans votre fil est la meilleure chose à faire. Vous faites ainsi trois choses à la fois : vous informez votre réseau, vous l’invitez à ignorer tout message étrange venant de « vous », et vous montrez à tous que vous maîtrisez la situation. Un peu de transparence contribue beaucoup à rétablir la confiance après un incident de sécurité.
Si vous faites de la prospection avec plusieurs comptes, un seul piratage peut paralyser toute votre activité. BIDVA propose une solution : de vrais comptes LinkedIn, vérifiés par identité et entièrement chauffés. Ils offrent à votre équipe une base sûre pour développer ses campagnes sans risque permanent. Protégez vos actifs et gardez votre élan en partant de profils conçus pour durer.
Découvrez nos comptes sécurisés sur BIDVA.





