
Protege tu cuenta de LinkedIn hackeada: guía de recuperación para 2026

¿Esa corazonada de que algo va mal en tu cuenta de LinkedIn? Hazle caso. Suele ser la primera y la mejor señal de que tienes que mirar más de cerca.
La mayoría da por hecho que una cuenta hackeada significa que empiezan a aparecer publicaciones extrañas en su inicio. En la realidad, las primeras señales de alarma suelen ser mucho más sutiles, a plena vista, dentro de los registros de actividad y los ajustes de tu perfil. Detectar estas señales pronto puede ser la diferencia entre un restablecimiento rápido de la contraseña y una crisis profesional en toda regla, sobre todo si tu reputación y las relaciones con clientes están en juego.
Cómo detectar pronto una cuenta de LinkedIn hackeada
Antes de que un compromiso se convierta en un desastre, tienes que saber exactamente qué buscar. Los atacantes cuentan con que no notes los cambios pequeños y silenciosos que hacen.
Cambios poco habituales en el perfil
El primer sitio que hay que revisar es tu propio perfil. Los atacantes suelen retocar detalles pequeños, con la esperanza de que pasen desapercibidos.
Estate atento a cualquiera de estos cambios:
- Tu cargo o tu empresa son distintos: un atacante podría cambiar tu rol actual para promocionar una estafa o difundir información mala.
- Tu resumen o tu titular se han reescrito: tu biografía profesional podría editarse para incluir enlaces maliciosos o un mensaje extraño, que no va contigo.
- Foto de perfil o banner nuevos: un cambio inesperado en las imágenes principales de tu perfil es una señal clara de que otra persona tiene acceso.
- Validaciones de aptitudes raras: ¿de pronto recibes validaciones de aptitudes que no tienes, de gente que no conoces? Puede ser señal de actividad de bots, o de que una cuenta comprometida se usa para dar apariencia de legitimidad a otros perfiles falsos.
Actividad extraña en la red y en los mensajes
Más allá de tu página de perfil, el daño real suele ocurrir en tus mensajes directos y en las solicitudes de contacto. Una cuenta comprometida es una herramienta potente para los estafadores porque usa tu credibilidad para engañar a tu red.
Vigila de cerca estas zonas:
- Contactos nuevos que tú no pediste: si ves gente nueva en tu red a la que nunca enviaste una solicitud, eso es una señal de alarma enorme.
- Mensajes enviados que tú no escribiste: revisa siempre tu carpeta «Enviados». A los atacantes les encanta usar una cuenta de confianza para enviar enlaces de phishing a tus contactos. Es una de las señales más habituales de una cuenta de LinkedIn hackeada.
- Candidaturas retiradas: si estás en búsqueda de empleo, un atacante podría retirar tus candidaturas solo para sembrar el caos o sabotear tus esfuerzos.
Para ayudarte a priorizar, aquí tienes una forma rápida de calibrar la gravedad de distintas señales de aviso.
Matriz de gravedad de las señales de una cuenta hackeada
Esta matriz te ayuda a evaluar rápido el nivel de riesgo de distintas actividades sospechosas y a decidir con qué urgencia tienes que actuar.
| Señal de aviso | Nivel de riesgo | Acción inmediata recomendada |
|---|---|---|
| Validaciones de desconocidos | Bajo | Vigila de cerca la actividad de la cuenta. |
| Contactos nuevos no reconocidos | Medio | Revisa las sesiones activas y cambia la contraseña. |
| Cambios no autorizados en el perfil | Alta | Cambia la contraseña de inmediato y activa la 2FA. |
| Mensajes que tú no enviaste | Crítico | Fuerza el cierre de todas las sesiones y contacta con soporte. |
| Alerta nueva de seguridad de inicio de sesión | Crítico | Cierra al instante la sesión no reconocida y asegura la cuenta. |
Si ves algo en las categorías «Alto» o «Crítico», no esperes. Cuanto antes respondas, menos daño se puede hacer.
Visión de experto: una cuenta hackeada no va solo de lo que se publica en abierto. El peligro real está en segundo plano: en tus mensajes privados y en las solicitudes de contacto, donde los atacantes explotan tu reputación profesional para estafar a otros.
Alertas de seguridad alarmantes
LinkedIn tiene funciones de seguridad integradas que actúan como tus cables trampa digitales. No las ignores nunca.
La más importante es el aviso por correo de un inicio de sesión nuevo desde un dispositivo o un lugar que no reconoces. Si estás en Chicago y recibes un aviso de un acceso desde el otro lado del mundo, es el momento de actuar de inmediato.
Puedes comprobarlo tú mismo en Ajustes y privacidad > Inicio de sesión y seguridad > Dónde has iniciado sesión. Esta página lista cada dispositivo con sesión iniciada en tu cuenta. Si ves uno que no es tuyo, puedes terminar esa sesión al instante. Para entenderlo mejor, el historial de actividad de tu cuenta de LinkedIn es la clave para ver cualquier cosa fuera de lo normal.
Recuerda: la amenaza es real y crece. A finales de 2025, una exposición masiva de 4.3 mil millones de registros profesionales puso el foco en lo vulnerable que es esta información. Con nombres, cargos y datos de contacto al descubierto, los atacantes tenían todo lo que necesitaban para empezar a tomar cuentas. Puedes leer más sobre cómo esta filtración de datos afecta a la seguridad de las cuentas y ver por qué mantenerse alerta es innegociable.
Cuando te das cuenta de que han hackeado tu cuenta de LinkedIn, a ese nudo en el estómago le sigue una oleada de pánico. Tienes que actuar rápido. Cada minuto que un atacante tiene el control es otro minuto en el que puede dañar tu reputación o explotar tu red. No va de darle demasiadas vueltas: va de tomar medidas rápidas y metódicas para dejarlo fuera.
Lo primero es intentar recuperar tu cuenta, aunque creas que ya te han dejado fuera. Ve directo a la página de restablecimiento de contraseña de LinkedIn. Aunque el atacante haya cambiado tu contraseña y tu correo principal, esto pone en marcha un proceso de seguridad. LinkedIn enviará un enlace de restablecimiento a todas las direcciones de correo ligadas a tu cuenta, y eso puede ser la tabla de salvación que necesitas para volver a entrar antes de que corten todas tus opciones de recuperación.
Este flujo rápido te muestra cómo dimensionar la situación desde el primer momento.
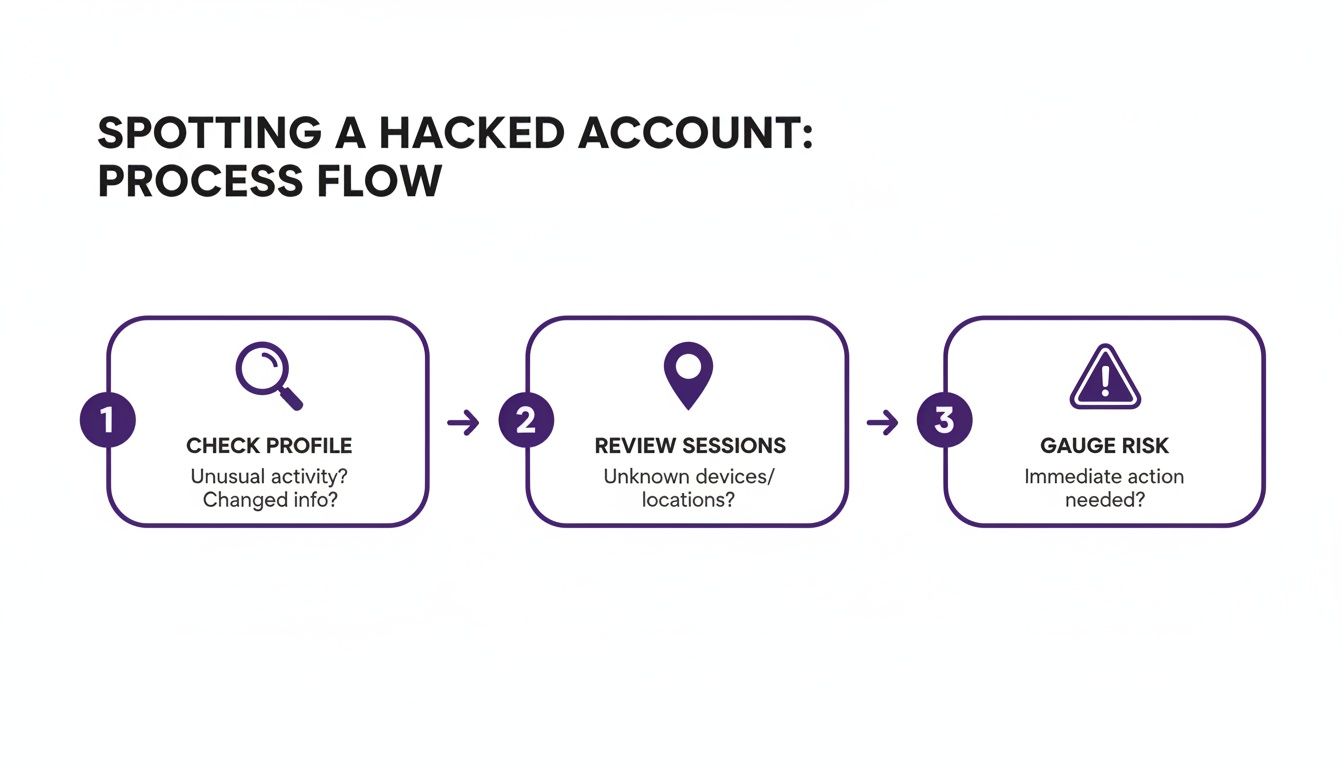
Piénsalo como un triaje: comprueba cambios no autorizados en el perfil, revisa tus sesiones activas por si algo no encaja y hazte una idea del daño para saber qué hacer después.
Cerrar a la fuerza todas las sesiones activas
Si consigues volver a entrar en tu cuenta, tu prioridad inmediata es echar al intruso. La forma más rápida es forzar el cierre de sesión en cada dispositivo.
Ve a Ajustes y privacidad > Inicio de sesión y seguridad > Dónde has iniciado sesión. Esta página es tu panel de seguridad: te muestra cada acceso activo, con dispositivo, lugar y el resto. No pierdas tiempo intentando averiguar qué sesión es la del atacante. Pulsa «Cerrar sesión en todas las sesiones». Es el botón rojo que cierra la sesión de todo el mundo, en todas partes.
Idea clave: forzar un cierre de sesión universal es tu botón de pánico digital. Es la forma más rápida de cortar la conexión de un atacante y de comprarte el tiempo que necesitas con urgencia para cambiar tus credenciales y cerrarlo todo.
Cuando lo hayas hecho, tienes la pizarra limpia. Cambia de inmediato tu contraseña por una larga, compleja y completamente nueva: nada que hayas usado antes.
Desconecta las aplicaciones de terceros sospechosas
Los atacantes no siempre entran por la puerta principal. A veces se cuelan por una aplicación de terceros que conectaste hace tiempo y de la que te olvidaste. Esas aplicaciones pueden ser una puerta trasera persistente directa a tu cuenta.
Es el momento de cerrarla del todo.
- Ve a
Ajustes y privacidad > Privacidad de los datos > Otras aplicaciones. - Verás una pestaña de «Servicios permitidos». Lista cada servicio externo con acceso a tu perfil de LinkedIn.
- Revisa esta lista con cuidado. Si ves cualquier cosa que no reconoces o que ya no usas, pulsa «Eliminar» de inmediato.
Esto revoca el permiso de la aplicación para acceder a tus datos o publicar en tu nombre. Es un paso de limpieza crítico y fácil de pasar por alto con las prisas.
Detén toda tu prospección y tu automatización
Si estás en ventas o en selección, una cuenta hackeada es el peor escenario. Tus herramientas potentes de prospección pueden volverse contra ti en un instante.
Piénsalo: un atacante con acceso a una cuenta conectada a Expandi o Waalaxy podría secuestrar tus campañas en marcha. Podría empezar a disparar enlaces maliciosos o mensajes de estafa a todo tu embudo de prospectos y clientes. El daño reputacional sería enorme.
Necesitas un protocolo de apagado de emergencia para tus herramientas.
- Pausa todo: entra en el panel de tu herramienta de automatización y detén cada campaña activa. No te limites a pausar: detenlas.
- Revisa las claves de API: si tu herramienta se conecta mediante una clave de API, revócala. Puedes generar una nueva más tarde, cuando tu cuenta esté segura al 100%.
- Audita tus herramientas: revisa los registros de acceso dentro de tu plataforma de automatización. Mira si hay alguna actividad inusual que haya salido de ahí.
Dejar tus herramientas de prospección fuera de línea corta un vector de ataque importante y protege tus relaciones profesionales. Ni se te ocurra volver a encenderlas hasta que estés absolutamente seguro de que tu cuenta de LinkedIn es segura.
Recorrer el proceso oficial de recuperación de la cuenta de LinkedIn
Cuando te das cuenta de que estás fuera de una cuenta de LinkedIn hackeada, el proceso oficial de recuperación puede sentirse como un laberinto. Lo primero que tienes que hacer es encontrar la página de verificación de identidad de LinkedIn. Busca «LinkedIn report hacked account» y normalmente aterrizarás justo en su portal de soporte especializado.
No es el momento de ser vago. Cuando empieces a rellenar su formulario de soporte, tienes que ser meridiano. Di de entrada que tu cuenta ha sido comprometida y que no puedes entrar.
Enviar tu primera solicitud de recuperación
Piensa en este primer formulario como tu declaración de apertura ante el equipo de soporte de LinkedIn. Tu objetivo es darles todo lo que necesitan para empezar a trabajar en tu caso de inmediato, sin dejar hueco a la confusión.
Trátalo como si presentaras un informe oficial: solo los hechos. Tendrás que aportar el correo principal y el número de teléfono que estaban originalmente en la cuenta, aunque sepas que el atacante ya los ha cambiado. De forma crucial, coge la URL de tu perfil de LinkedIn. Es lo único que ayudará a soporte a encontrar tu cuenta al instante.
En el cuadro de descripción, da un resumen rápido y claro de lo que pasó.
- Señala cualquier señal de alarma que vieras. Algo como «Recibí un correo de restablecimiento de contraseña que yo no pedí» o «Mi equipo me dijo que estaban recibiendo mensajes raros desde mi cuenta».
- Fija la fecha en la que perdiste el acceso. Eso da al equipo de soporte una línea de tiempo clara con la que trabajar.
- Sé explícito sobre tu situación. Di simplemente: «Ya no puedo iniciar sesión, y creo que han cambiado el correo y la contraseña».
Este enfoque directo y basado en hechos ayuda a que tu caso llegue a las manos adecuadas mucho antes. Sáltate la frustración emocional y cíñete a los detalles esenciales de la brecha.
Consejo de profesional: antes de enviar, haz una captura de todo el formulario. Es una forma simple de guardar un registro personal de qué enviaste exactamente y cuándo lo enviaste.
El obstáculo de la verificación de identidad
Después de enviar tu solicitud, prepárate para el siguiente paso: LinkedIn casi seguro te pedirá que demuestres que eres quien dices ser. Esta es la parte más crítica para recuperar tu cuenta de LinkedIn hackeada. Tienen que estar seguros al 100% de que devuelven el acceso a ti y no a la persona que la robó.
Esto suele significar que tendrás que enviar una copia nítida de un documento oficial con foto, como un permiso de conducir, un pasaporte o un documento nacional de identidad. El nombre y la foto de tu documento tienen que coincidir con lo que hay en tu perfil de LinkedIn.
Para que esta parte salga sin contratiempos:
- Usa una imagen de alta calidad. Haz una foto nítida y bien iluminada de tu documento. Asegúrate de que las cuatro esquinas salen en el encuadre y de que no hay un reflejo tapando tu foto ni ningún texto.
- Envía el tipo de archivo correcto. LinkedIn suele pedir formatos estándar como JPEG o PNG.
- Sigue sus instrucciones al pie de la letra. Si piden el anverso y el reverso, envía ambos. Si quieren un ángulo concreto, haz lo posible por acertar.
Es completamente comprensible sentir cierta inquietud al subir una copia de tu documento. Pero es una medida de seguridad estándar, pensada para proteger tu identidad profesional de que la secuestren para siempre. Para entenderlo mejor, puedes aprender más sobre el proceso de verificación de la cuenta en nuestra guía detallada.
Lista de seguridad después de la recuperación
Recuperar el acceso con el soporte de LinkedIn es un alivio enorme, pero todavía no has terminado. En el momento en que vuelves a entrar, tienes que cerrar esa cuenta para evitar que se repita.
Lo primero que deberías hacer es crear una contraseña nueva y de verdad segura. Hablamos de una mezcla larga y aleatoria de mayúsculas, minúsculas, números y símbolos. Lo más importante: tiene que ser una contraseña que no hayas usado en ningún otro sitio.
Justo después, activa la autenticación en dos factores (2FA). Es probablemente lo mejor que puedes hacer para asegurar tu cuenta. Sáltate la opción de SMS y usa una aplicación de autenticación como Google Authenticator o Authy: es mucho más segura.
Esta es tu lista inmediata de tareas cuando vuelves a tener el control:
- Pon una contraseña fuerte y única: usa un gestor de contraseñas para generar y guardar una contraseña compleja que nadie podría adivinar.
- Activa la 2FA con una aplicación de autenticación: esto obliga a que cualquier intento de acceso se verifique con un código temporal de tu teléfono, y frena a los atacantes en seco.
- Revisa y actualiza tu correo principal: asegúrate de que el correo ligado a tu LinkedIn es seguro. Cambia también esa contraseña y activa allí la 2FA.
- Comprueba correos o teléfonos secundarios nuevos: a los atacantes les encanta añadir sus propios datos de contacto como puerta trasera. Entra en tus ajustes y borra cualquier correo o número de teléfono que no reconozcas.
Recorrer estos pasos le cierra la puerta al atacante y da a tu cuenta una mejora de seguridad muy necesaria, y convierte un escenario de pesadilla en una lección potente.
Cómo reparar tu reputación profesional después de un hackeo
Volver a entrar en tu cuenta de LinkedIn hackeada es un alivio enorme, pero no celebres todavía. Las horas siguientes son críticas para gestionar tu reputación profesional. Cómo lleves la limpieza y la comunicación determinará si la confianza de tu red se restaura o queda dañada de forma permanente.
Tus contactos, clientes y prospectos necesitan oír a la persona real, y necesitan saber qué pasó. Ahora mismo, la transparencia es tu mejor aliada. Una respuesta vaga o tardía deja crecer la sospecha, pero un mensaje claro y honesto muestra que has vuelto a tener el control.
Redactar tu anuncio público
Lo primero que deberías hacer es publicar una actualización en tu inicio de LinkedIn. Así te diriges a todo el mundo a la vez y dejas un registro oficial de que has asegurado tu cuenta.
Mantén el mensaje directo y profesional. No necesitas meterte en los detalles técnicos del hackeo: cubre solo lo esencial.
Este es un enfoque sólido para tu publicación:
- Reconoce la brecha: di con claridad que tu cuenta fue comprometida, pero que ahora es segura.
- Avisa a tu red: recomienda ignorar cualquier mensaje extraño o solicitud de contacto enviada desde tu cuenta dentro de un periodo concreto.
- Discúlpate por las molestias: una disculpa breve muestra que entiendes la confusión que pudo causar.
- Tranquilízalos: cierra en positivo y confirma que has vuelto a tener el control.
Esto no va solo de controlar el daño. Va de mostrar integridad. Ser franco puede convertir un incidente negativo en un momento que refuerza tu profesionalidad.
Auditar tu cuenta en busca de actividad maliciosa
Antes de seguir, tienes que hacer de detective. Necesitas un barrido completo de tu cuenta para averiguar exactamente qué hizo el atacante. Eso significa entrar en tu actividad para encontrar y revertir cualquier daño.
Tu foco principal deberían ser los mensajes enviados y las solicitudes de contacto. Repasa tus mensajes directos con lupa, buscando conversaciones que tú no empezaste. Buscas enlaces de phishing, ofertas de estafa o cualquier otro mensaje extraño enviado a tus contactos.
Cuando encuentres un mensaje malicioso, a menudo puedes borrarlo o retirarlo. Hacerlo puede sacarlo de la bandeja de tu contacto y limpiar el desastre antes de que lo vea. Al mismo tiempo, revisa tus solicitudes de contacto enviadas y retira las que no reconozcas.
Idea clave: una auditoría detallada no es opcional. Tienes que saber qué se envió desde tu cuenta para limpiar el daño de forma eficaz y proteger a tu red de más daño. Este paso proactivo ayuda a reconstruir la confianza antes.
Hacer una prospección directa a los contactos afectados
Para quien está en B2B, la apuesta es mucho más alta. Si un atacante hizo spam a un cliente de alto valor o a un lead templado, una publicación pública simplemente no basta. Tienes que llegar con un mensaje personal, y rápido.
Empieza explicando la situación con calma. Discúlpate directamente por el mensaje que recibió y confirma que no era tuyo. Reitera que tu cuenta ahora es segura.
Este toque directo y personal puede, de forma sorprendente, fortalecer tus relaciones profesionales. Muestra que los valoras lo bastante como para abordar el tema uno a uno, y eso refuerza su confianza. Es especialmente importante dado lo habituales que se han vuelto las brechas de datos. La brecha enorme de 2021, que expuso datos de casi 700 millones de usuarios de LinkedIn —alrededor del 92% de la base de usuarios—, mostró lo fácil que es convertir esta información en arma para ataques de phishing.
Para situaciones de verdad complejas, los servicios profesionales de reparación de reputación para personas pueden ofrecer ayuda experta para navegar las consecuencias.
Jugar a largo plazo: cómo blindar tu cuenta de LinkedIn
Recuperar tu cuenta de LinkedIn es un alivio enorme, pero el trabajo no ha terminado. Ahora llega la parte más importante: asegurarte de que no vuelva a pasar.
Es el momento de pasar del control frenético del daño a construir una defensa real. Tu objetivo es hacer tu cuenta tan difícil de romper que los atacantes ni se molesten en intentarlo. Esto va mucho más allá de tener una contraseña fuerte: va de crear capas de seguridad y de adoptar hábitos inteligentes para el largo plazo.
Pasa a una aplicación de autenticación, en serio
Si solo haces una cosa después de leer esta guía, que sea esta: configura la autenticación en dos factores (2FA). Pero no te quedes en la opción por defecto del SMS. Es mejor que nada, pero está lejos de ser infalible por una estafa llamada duplicado de SIM, en la que un atacante convence a tu operadora de que le dé el control de tu número.
Una apuesta mucho más segura es una aplicación de autenticación dedicada.
- Cómo funcionan: aplicaciones como Google Authenticator o Authy viven en tu teléfono y generan un código de seis dígitos nuevo cada 30 segundos. Sin acceso físico a tu teléfono y a ese código, un atacante con tu contraseña se queda completamente atascado.
- Por qué son mejores: como el código se crea en tu dispositivo, nunca viaja por la red móvil vulnerable. Este paso simple cierra el mayor agujero de la 2FA por SMS y hace tu cuenta exponencialmente más segura.
La configuración lleva quizá cinco minutos, pero es el movimiento más potente que puedes hacer para evitar otra pesadilla de cuenta de LinkedIn hackeada.
Desarrolla una buena higiene digital
Una seguridad fuerte no es una tarea de «configúralo y olvídate». Tienes que mantenerla, como un coche. Unas revisiones simples, cada trimestre, pueden frenar problemas graves antes de que empiecen.
Primero, acostúmbrate a revisar la página «Dónde has iniciado sesión» en los ajustes de tu cuenta. Recorre la lista en busca de dispositivos o lugares raros. ¿Ves un acceso desde una ciudad en la que nunca has estado? Termina esa sesión de inmediato.
Después, limpia tus aplicaciones conectadas. Ve a Ajustes y privacidad > Privacidad de los datos > Otras aplicaciones y revoca sin miramientos el acceso de cualquier servicio que ya no uses de forma activa. Cada aplicación conectada es otra puerta posible hacia tu cuenta: cuantas menos puertas, mejor.
Una palabra desde la trinchera: lo vemos todo el tiempo: los atacantes entran mediante ataques de phishing muy pulidos. Te envían un enlace falso de DocuSign por LinkedIn Messenger que parece completamente legítimo. Haces clic, aterrizas en una página de acceso falsa y perfecta, introduces tus credenciales y se acabó.
Aprende a detectar ataques de phishing sofisticados
Olvida los correos antiguos con mala gramática y faltas de ortografía. El phishing de hoy es quirúrgico. Los estafadores usan una cuenta comprometida para enviar mensajes segmentados a los contactos de esa persona, y abusan de la confianza que ya tienes en una cara conocida.
Te enviarán un enlace a un «proyecto confidencial» o a una «factura urgente», que lleva a un sitio web que roba credenciales. Para construir una defensa fuerte, es crucial saber cómo proteger la información personal en internet. Desconfía de cada enlace inesperado, aunque parezca venir de tu jefe. Si un enlace te pide iniciar sesión en Office 365 o en Google solo para ver un documento, para. Esa es una señal de alarma clásica.
Aísla tu prospección con proxies y perfiles de navegador
Para quien lleva prospección —sobre todo equipos de ventas y agencias que manejan varias cuentas de LinkedIn—, la apuesta es mucho más alta. Una cuenta hackeada puede paralizar toda tu operación. Aquí es donde tienes que ir más lejos, con proxies dedicados y perfiles de navegador.
- Proxies dedicados: un proxy da a cada cuenta de LinkedIn su propia dirección IP. Esto es crítico para impedir que LinkedIn marque varias cuentas funcionando desde la misma oficina, lo que puede llevar a restricciones y hacerlas más vulnerables.
- Perfiles de navegador: herramientas como GoLogin o Multilogin te permiten crear un entorno de navegador completamente separado y contenido para cada cuenta de LinkedIn. Este aislamiento impide que las cookies y las «huellas» digitales se filtren, y mantiene limpio cada perfil.
Esta configuración hace más que mantener estables tus cuentas. Si una cuenta sí queda comprometida, la brecha queda completamente aislada en ese único perfil de navegador. El resto de tus activos están amurallados y a salvo.
Para profundizar de verdad en estas técnicas avanzadas de escalar la prospección con seguridad, consulta nuestra guía completa sobre la seguridad de la cuenta de LinkedIn. Adoptar estas estrategias es cómo conviertes el cierre simple de tu cuenta en una fortaleza.
Preguntas habituales sobre las cuentas de LinkedIn hackeadas
Cuando comprometen tu cuenta, es probable que la cabeza te vaya a mil por hora con un millón de preguntas. Vamos a quitar el ruido y a abordar las más urgentes que oímos de gente en tu misma situación.
Te daremos respuestas directas y sin relleno para ayudarte a decidir qué hacer después.
¿Recuperaré mi cuenta?
Esta es siempre la primera pregunta, y la respuesta corta es: casi con seguridad, sí. Pero va a hacer falta algo de paciencia.
LinkedIn tiene un proceso de recuperación específico para una cuenta de LinkedIn hackeada, y casi siempre se reduce a verificar tu identidad con un documento oficial. Mientras puedas demostrar que eres el propietario legítimo, tus opciones son muy altas. El truco es seguir sus instrucciones al pie de la letra y darles todo lo que pidan de inmediato.
¿Pueden los atacantes leer mis mensajes antiguos?
Por desgracia, sí. En el momento en que un atacante entra, tiene el mismo acceso que tú. Eso significa que puede ver todo tu historial de mensajes: cada conversación, cada adjunto, cada lead que has estado cultivando.
Por eso tienes que hacer una auditoría completa de tu bandeja en cuanto recuperas el control. Tienes que averiguar qué información vieron y a cuáles de tus contactos pudieron escribir con una estafa propia.
Conclusión importante: trabaja con la hipótesis de que lo han leído todo. Eso te ayudará a decidir a quién tienes que contactar en persona después de asegurar tu cuenta, sobre todo a clientes de alto valor que pudieron formar parte de conversaciones sensibles.
¿Cómo hackearon mi cuenta de LinkedIn?
Casi nunca es un caso de alguien adivinando tu contraseña una y otra vez. Un hackeo suele ser el resultado de una vulnerabilidad en otro sitio, y los atacantes tienen unos métodos favoritos.
Esto es lo que vemos más a menudo:
- Estafas de phishing: recibes un mensaje que parece totalmente legítimo —quizá un enlace a un DocuSign o a un archivo compartido—, pero te lleva a una página de acceso falsa hecha para robar tus credenciales. Se están volviendo increíblemente habituales dentro del propio LinkedIn Messenger.
- Reutilización de contraseñas: si usaste tu contraseña de LinkedIn en otro sitio que sufrió una brecha, los atacantes cogerán esa contraseña filtrada y la probarán en tu perfil de LinkedIn. Es una vía de entrada sorprendentemente habitual.
- Programas maliciosos: un software dañino en tu ordenador, como un registrador de teclas, puede grabar en silencio todo lo que escribes, incluido tu usuario y tu contraseña de LinkedIn, y enviarlo directo a un atacante.
Entender cómo entraron es el primer paso para asegurarte de que no vuelva a pasar. Quien se hizo con tu cuenta probablemente te engañó o explotó un eslabón débil completamente fuera del control de LinkedIn.
¿Debería decírselo a mis contactos?
Por supuesto, y deberías hacerlo de inmediato. Callar solo empeora las cosas.
Publicar un mensaje breve y profesional en tu inicio es la mejor jugada. Consigue tres cosas a la vez: informa a tu red, les avisa de que ignoren cualquier mensaje raro de «ti» y muestra a todo el mundo que tienes la situación bajo control. Un poco de transparencia aquí ayuda mucho a reconstruir la confianza después de un tropiezo de seguridad.
Si llevas prospección con varias cuentas, un solo hackeo puede dejar parada toda tu operación. BIDVA ofrece una solución: cuentas de LinkedIn reales, verificadas por identidad y con calentamiento completo. Dan a tu equipo una base segura para escalar campañas sin el riesgo constante. Protege tus activos y mantén el impulso empezando con perfiles hechos para durar.
Explora nuestras cuentas seguras en BIDVA.





