
Gehackten LinkedIn-Account schützen: Wiederherstellungsratgeber 2026

Dieses Gefühl, dass mit Ihrem LinkedIn-Account etwas nicht stimmt? Vertrauen Sie ihm. Es ist oft das erste und beste Zeichen, dass Sie genauer hinsehen müssen.
Die meisten nehmen an, ein gehackter Account bedeute, dass bizarre Beiträge im Feed auftauchen. In Wirklichkeit sind die ersten Warnsignale meist viel leiser und verstecken sich offen in den Aktivitätsprotokollen und Einstellungen Ihres Profils. Diese Zeichen früh zu sehen, kann den Unterschied machen zwischen einem schnellen Passwort-Reset und einer ausgewachsenen beruflichen Krise, besonders wenn Reputation und Kundenbeziehungen auf dem Spiel stehen.
Wie Sie einen gehackten LinkedIn-Account früh erkennen
Bevor eine Kompromittierung zum Desaster wird, müssen Sie genau wissen, worauf Sie achten. Angreifer setzen darauf, dass Sie die kleinen, stillen Änderungen nicht bemerken.
Ungewöhnliche Änderungen am Profil
Der erste Ort zur Prüfung ist Ihr eigenes Profil. Angreifer justieren oft kleine Details und hoffen, unter dem Radar zu bleiben.
Achten Sie auf jede dieser Änderungen:
- Ihr Jobtitel oder Unternehmen ist anders: Ein Angreifer könnte Ihre aktuelle Rolle ändern, um einen Betrug zu bewerben oder schlechte Informationen zu verbreiten.
- Ihre Zusammenfassung oder Überschrift ist umgeschrieben: Ihre berufliche Biografie könnte so bearbeitet sein, dass sie schädliche Links oder seltsame, untypische Formulierungen enthält.
- Neues Profilbild oder Banner: Eine unerwartete Änderung an Ihren Hauptbildern des Profils ist ein eindeutiges Zeichen, dass jemand anderes Zugang hat.
- Seltsame Kenntnis-Empfehlungen: Plötzlich Empfehlungen für Kenntnisse, die Sie nicht haben, von Menschen, die Sie nicht kennen? Das kann ein Zeichen für Bot-Aktivität sein oder dafür, dass ein kompromittierter Account genutzt wird, um andere falsche Profile legitim wirken zu lassen.
Seltsame Aktivität im Netzwerk und in Nachrichten
Jenseits Ihrer Profilseite passiert der echte Schaden oft in Ihren Direktnachrichten und Kontaktanfragen. Ein kompromittierter Account ist ein starkes Werkzeug für Betrüger, weil er Ihre Glaubwürdigkeit nutzt, um Ihr Netzwerk zu täuschen.
Beobachten Sie diese Bereiche genau:
- Neue Kontakte, die Sie nicht angefragt haben: Wenn Sie neue Menschen in Ihrem Netzwerk sehen, denen Sie nie eine Anfrage gesendet haben, ist das ein großes Warnsignal.
- Gesendete Nachrichten, die Sie nicht geschrieben haben: Prüfen Sie immer Ihren Ordner „Gesendet“. Angreifer nutzen einen vertrauenswürdigen Account gern, um Phishing-Links an Ihre Kontakte zu senden. Das ist eines der häufigsten Zeichen eines gehackten LinkedIn-Accounts.
- Zurückgezogene Bewerbungen: Wer auf Jobsuche ist, erlebt vielleicht, dass ein Angreifer Ihre Bewerbungen zurückzieht, nur um Chaos zu stiften oder Ihre Bemühungen zu sabotieren.
Damit Sie priorisieren können, hier ein schneller Weg, die Schwere verschiedener Warnzeichen einzuschätzen.
Matrix zur Schwere der Warnzeichen eines gehackten Accounts
Diese Matrix hilft Ihnen, das Risikoniveau verschiedener verdächtiger Aktivitäten schnell einzuschätzen und zu entscheiden, wie schnell Sie handeln müssen.
| Warnzeichen | Risikostufe | Empfohlene Sofortmaßnahme |
|---|---|---|
| Empfehlungen von Fremden | Niedrig | Aktivität des Accounts genau beobachten. |
| Neue, unbekannte Kontakte | Mittel | Aktive Sitzungen prüfen und Passwort ändern. |
| Unbefugte Profiländerungen | Hoch | Passwort sofort ändern und 2FA aktivieren. |
| Nachrichten, die Sie nicht gesendet haben | Kritisch | Abmeldung aller Sitzungen erzwingen und den Support kontaktieren. |
| Neue Sicherheitswarnung zur Anmeldung | Kritisch | Die unerkannte Sitzung sofort beenden und den Account sperren. |
Wenn Sie etwas in den Kategorien „Hoch“ oder „Kritisch“ sehen, warten Sie nicht. Je schneller Sie reagieren, desto weniger Schaden kann entstehen.
Experteneinblick: Ein gehackter Account zeigt sich nicht nur in dem, was öffentlich gepostet wird. Die echte Gefahr liegt im Hintergrund, in Ihren privaten Nachrichten und Kontaktanfragen, wo Angreifer Ihre berufliche Reputation ausnutzen, um andere zu betrügen.
Alarmierende Sicherheitswarnungen
LinkedIn hat eingebaute Sicherheitsfunktionen, die als Ihre digitalen Stolperdrähte wirken. Sie sollten sie niemals ignorieren.
Die wichtigste ist die E-Mail-Warnung über eine neue Anmeldung von einem Gerät oder Ort, den Sie nicht erkennen. Wenn Sie in Chicago sind und eine Warnung über eine Anmeldung von der anderen Seite der Welt bekommen, ist es Zeit, sofort zu handeln.
Das können Sie selbst prüfen unter Einstellungen und Datenschutz › Anmeldung und Sicherheit › Wo Sie angemeldet sind. Diese Seite listet jedes einzelne Gerät, das bei Ihrem Account angemeldet ist. Sehen Sie eines, das nicht Ihres ist, können Sie diese Sitzung sofort beenden. Um das besser in den Griff zu bekommen, ist das Verständnis Ihres Aktivitätsverlaufs des LinkedIn-Accounts der Schlüssel, um alles Ungewöhnliche zu erkennen.
Denken Sie daran: Die Bedrohung ist real und wächst. Ende 2025 rückte eine massive Offenlegung von 4,3 Milliarden Berufsdatensätzen ins Licht, wie verwundbar diese Informationen sind. Mit Namen, Jobtiteln und Kontaktdaten im Offenen hatten Angreifer alles, was sie brauchten, um Accounts zu übernehmen. Sie können mehr darüber lesen, wie dieses Datenleck die Account-Sicherheit beeinflusst, und sehen, warum Wachsamkeit unverhandelbar ist.
Wenn Sie merken, dass Ihr LinkedIn-Account gehackt wurde, folgt auf das sinkende Gefühl ein Schub von Panik. Sie müssen schnell handeln. Jede Minute, die ein Angreifer die Kontrolle hat, ist eine weitere Minute, in der er Ihre Reputation beschädigen oder Ihr Netzwerk ausnutzen kann. Es geht nicht ums Überlegen, sondern um schnelles, methodisches Handeln, um ihn auszusperren.
Zuerst versuchen Sie, Ihren Account zurückzuholen, selbst wenn Sie glauben, schon ausgesperrt zu sein. Gehen Sie direkt auf die Seite von LinkedIn zum Zurücksetzen des Passworts. Selbst wenn der Angreifer Ihr Passwort und Ihre primäre E-Mail geändert hat, startet das einen Sicherheitsprozess. LinkedIn sendet einen Reset-Link an alle E-Mail-Adressen, die mit Ihrem Account verbunden sind, und das kann die Rettungsleine sein, die Sie brauchen, um zurückzukommen, bevor alle Wiederherstellungswege gekappt sind.
Dieser kurze Ablauf zeigt, wie Sie die Lage von Anfang an einordnen.
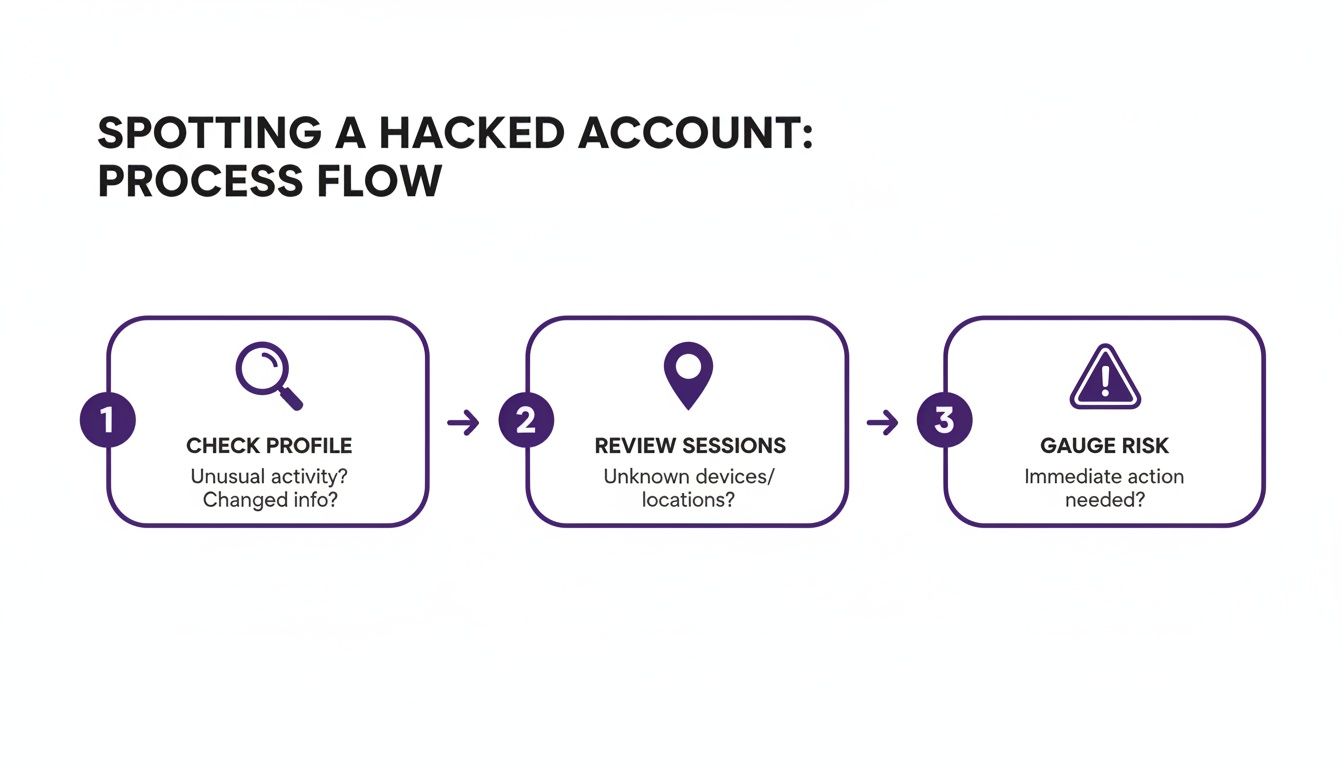
Sehen Sie es als Triage: Prüfen Sie auf unbefugte Profiländerungen, sehen Sie Ihre aktiven Sitzungen auf alles Ungewöhnliche durch und verschaffen Sie sich ein Bild des Schadens, damit Sie wissen, was als Nächstes zu tun ist.
Alle aktiven Sitzungen zwangsweise beenden
Wenn Sie es schaffen, wieder in Ihren Account zu kommen, ist Ihre sofortige Priorität, den Eindringling hinauszuwerfen. Der schnellste Weg ist, eine Abmeldung auf jedem einzelnen Gerät zu erzwingen.
Gehen Sie zu Einstellungen und Datenschutz › Anmeldung und Sicherheit › Wo Sie angemeldet sind. Diese Seite ist Ihr Sicherheits-Dashboard und zeigt jede aktive Anmeldung, Gerät, Ort und alles. Verschwenden Sie keine Zeit damit herauszufinden, welche Sitzung die des Angreifers ist. Klicken Sie einfach auf „Von allen Sitzungen abmelden.“ Das ist der große rote Knopf, der alle überall abmeldet.
Kernaussage: Eine allgemeine Abmeldung zu erzwingen, ist Ihr digitaler Panikknopf. Es ist der schnellste Weg, die Verbindung eines Angreifers zu kappen und sich die Zeit zu kaufen, die Sie dringend brauchen, um Ihre Zugangsdaten zu ändern und alles abzusichern.
Wenn Sie das getan haben, haben Sie eine saubere Grundlage. Ändern Sie Ihr Passwort sofort in etwas Langes, Komplexes und völlig Neues, nichts, das Sie je zuvor genutzt haben.
Verdächtige Drittanbieter-Apps trennen
Angreifer kommen nicht immer durch die Vordertür. Manchmal schleichen sie sich über eine Drittanbieter-App ein, die Sie vor langer Zeit verbunden und vergessen haben. Diese Apps können eine dauerhafte Hintertür direkt in Ihren Account sein.
Es ist Zeit, sie zu schließen.
- Gehen Sie zu
Einstellungen und Datenschutz › Datenschutz › Andere Anwendungen. - Sie sehen einen Reiter „Zulässige Dienste“. Er listet jeden externen Dienst mit Zugang zu Ihrem LinkedIn-Profil.
- Prüfen Sie diese Liste sorgfältig. Wenn Sie irgendetwas sehen, das Sie nicht erkennen oder nicht mehr nutzen, klicken Sie sofort auf „Entfernen“.
Das entzieht der App die Erlaubnis, auf Ihre Daten zuzugreifen oder in Ihrem Namen zu posten. Es ist ein entscheidender Aufräumschritt, den man in der Hitze des Moments leicht übersieht.
Stoppen Sie Ihre gesamte Akquise und Automatisierung
Wenn Sie im Vertrieb oder Recruiting sind, ist ein gehackter Account ein Albtraumszenario. Ihre starken Akquise-Werkzeuge können in einem Augenblick gegen Sie gewendet werden.
Denken Sie nur daran: Ein Angreifer mit Zugang zu einem Account, der mit Expandi oder Waalaxy verbunden ist, könnte Ihre laufenden Kampagnen kapern. Er könnte schädliche Links oder Betrugsnachrichten an Ihre gesamte Pipeline von Interessenten und Kunden schießen. Der Reputationsschaden wäre enorm.
Sie brauchen ein Notfallprotokoll zum Abschalten Ihrer Werkzeuge.
- Alles pausieren: Melden Sie sich im Dashboard Ihres Automatisierungswerkzeugs an und stoppen Sie jede einzelne aktive Kampagne. Pausieren Sie nicht nur, stoppen Sie sie.
- API-Schlüssel prüfen: Wenn Ihr Werkzeug über einen API-Schlüssel verbindet, widerrufen Sie ihn. Einen neuen können Sie später erzeugen, sobald Ihr Account zu 100 % sicher ist.
- Ihre Werkzeuge prüfen: Sehen Sie die Zugriffsprotokolle in Ihrer Automatisierungsplattform durch. Prüfen Sie, ob es ungewöhnliche Aktivität gibt, die von dort ausging.
Ihre Akquise-Werkzeuge offline zu nehmen, kappt einen großen Angriffsweg und schützt Ihre beruflichen Beziehungen. Denken Sie nicht einmal daran, sie wieder einzuschalten, bevor Sie absolut sicher sind, dass Ihr LinkedIn-Account sicher ist.
Den offiziellen Wiederherstellungsprozess von LinkedIn navigieren
Wenn Sie merken, dass Sie aus einem gehackten LinkedIn-Account ausgesperrt sind, kann sich der offizielle Wiederherstellungsprozess wie ein Labyrinth anfühlen. Das Erste, was Sie tun müssen, ist die Seite von LinkedIn zur Identitätsverifizierung zu finden. Suchen Sie einfach nach „LinkedIn gehackten Account melden“, und Sie landen typischerweise direkt auf ihrem spezialisierten Support-Portal.
Das ist nicht der Moment für Vagheit. Wenn Sie das Support-Formular ausfüllen, müssen Sie glasklar sein. Sagen Sie ausdrücklich, dass Ihr Account kompromittiert wurde und Sie nicht hineinkommen.
Ihre erste Wiederherstellungsanfrage einreichen
Sehen Sie dieses erste Formular als Ihre Eröffnung gegenüber dem Support-Team von LinkedIn. Ihr Ziel ist, ihnen alles zu geben, was sie brauchen, um sofort an Ihrem Fall zu arbeiten, ohne Raum für Verwirrung.
Behandeln Sie es, als würden Sie einen offiziellen Bericht einreichen, nur die Fakten. Sie müssen die primäre E-Mail und die Telefonnummer angeben, die ursprünglich am Account waren, selbst wenn Sie wissen, dass der Angreifer sie schon geändert hat. Entscheidend: Holen Sie die URL Ihres LinkedIn-Profils. Sie ist das eine eindeutige Merkmal, mit dem der Support Ihren Account sofort findet.
Geben Sie im Beschreibungsfeld eine kurze, klare Zusammenfassung dessen, was passiert ist.
- Nennen Sie Warnsignale, die Sie gesehen haben. Etwa: „Ich habe eine E-Mail zum Zurücksetzen des Passworts bekommen, die ich nie angefordert habe“, oder „Mein Team sagte mir, es bekomme seltsame Nachrichten von meinem Account.“
- Benennen Sie das Datum, an dem Sie den Zugang verloren haben. Das gibt dem Support-Team eine klare Zeitachse.
- Seien Sie ausdrücklich über Ihre Lage. Sagen Sie einfach: „Ich kann mich nicht mehr anmelden, und ich glaube, E-Mail und Passwort wurden geändert.“
Dieser direkte, faktenbasierte Ansatz bringt Ihren Fall viel schneller in die richtigen Hände. Lassen Sie die emotionale Frustration weg und bleiben Sie bei den wesentlichen Details des Vorfalls.
Profi-Tipp: Bevor Sie absenden, machen Sie einen Screenshot des gesamten Formulars. So behalten Sie einfach fest, was genau Sie wann gesendet haben.
Die Hürde der Identitätsverifizierung
Nachdem Sie Ihre Anfrage gesendet haben, stellen Sie sich auf den nächsten Schritt ein: LinkedIn wird Sie fast sicher bitten zu beweisen, dass Sie die Person sind, die Sie zu sein behaupten. Das ist der entscheidendste Teil, um Ihren gehackten LinkedIn-Account zurückzubekommen. Sie müssen zu 100 % sicher sein, dass sie den Zugang an Sie zurückgeben und nicht an die Person, die ihn gestohlen hat.
Das heißt meist, dass Sie eine klare Kopie eines amtlichen Lichtbildausweises einreichen müssen, etwa Führerschein, Reisepass oder Personalausweis. Name und Foto auf Ihrem Ausweis müssen zu dem passen, was auf Ihrem LinkedIn-Profil steht.
Damit dieser Teil ohne Haken läuft:
- Nutzen Sie ein hochwertiges Bild. Machen Sie ein klares, gut beleuchtetes Foto Ihres Ausweises. Alle vier Ecken müssen im Bild sein, und keine Spiegelung darf Ihr Foto oder den Text verdecken.
- Senden Sie den richtigen Dateityp. LinkedIn verlangt typischerweise Standardformate wie JPEG oder PNG.
- Folgen Sie den Anweisungen buchstabengetreu. Wenn sie Vorder- und Rückseite wollen, senden Sie beides. Wenn sie einen bestimmten Winkel wollen, geben Sie Ihr Bestes, ihn zu treffen.
Es ist völlig verständlich, sich etwas unwohl zu fühlen, eine Kopie Ihres Ausweises hochzuladen. Aber das ist eine übliche Sicherheitsmaßnahme, die Ihre berufliche Identität davor schützen soll, dauerhaft entführt zu werden. Um das besser zu verstehen, können Sie mehr über den Verifizierungsprozess für Accounts in unserem ausführlichen Leitfaden lesen.
Sicherheitscheckliste nach der Wiederherstellung
Den Zugang vom LinkedIn-Support zurückzubekommen, ist eine große Erleichterung, aber Sie sind noch nicht fertig. In dem Moment, in dem Sie wieder drin sind, müssen Sie den Account absichern, damit sich das nicht wiederholt.
Das Allererste sollte ein neues, wirklich sicheres Passwort sein. Wir sprechen von einer langen, zufälligen Mischung aus Großbuchstaben, Kleinbuchstaben, Zahlen und Symbolen. Am wichtigsten: Es muss ein Passwort sein, das Sie nie irgendwo sonst genutzt haben.
Direkt danach schalten Sie die Zwei-Faktor-Authentifizierung (2FA) ein. Das ist wahrscheinlich das Beste, was Sie tun können, um Ihren Account zu sichern. Überspringen Sie die SMS-Option und nutzen Sie eine Authenticator-App wie Google Authenticator oder Authy, das ist weit sicherer.
Hier Ihre sofortige Aufgabenliste, sobald Sie wieder die Kontrolle haben:
- Setzen Sie ein starkes, eindeutiges Passwort: Nutzen Sie einen Passwort-Manager, um ein komplexes Passwort zu erzeugen und zu speichern, das niemand je erraten könnte.
- Aktivieren Sie 2FA mit einer Authenticator-App: Das zwingt jeden Anmeldeversuch, mit einem zeitlich begrenzten Code von Ihrem Telefon bestätigt zu werden, und stoppt Angreifer.
- Prüfen und aktualisieren Sie Ihre primäre E-Mail: Stellen Sie sicher, dass die E-Mail an Ihrem LinkedIn sicher ist. Ändern Sie auch dort das Passwort und schalten Sie dort ebenfalls 2FA ein.
- Prüfen Sie auf neue sekundäre E-Mails oder Telefonnummern: Angreifer fügen gern ihre eigenen Kontaktdaten als Hintertür hinzu. Gehen Sie in Ihre Einstellungen und löschen Sie jede E-Mail oder Telefonnummer, die Sie nicht erkennen.
Diese Schritte zu durchlaufen, schlägt dem Angreifer die Tür zu und gibt Ihrem Account ein dringend nötiges Sicherheitsupgrade, das aus einem Albtraum eine starke Lehre macht.
Wie Sie Ihre berufliche Reputation nach einem Hack reparieren
Wieder in Ihren gehackten LinkedIn-Account zu kommen, ist eine große Erleichterung, aber feiern Sie noch nicht. Die nächsten Stunden sind entscheidend für Ihre berufliche Reputation. Wie Sie Aufräumen und Kommunikation handhaben, entscheidet, ob das Vertrauen Ihres Netzwerks wiederhergestellt oder dauerhaft beschädigt wird.
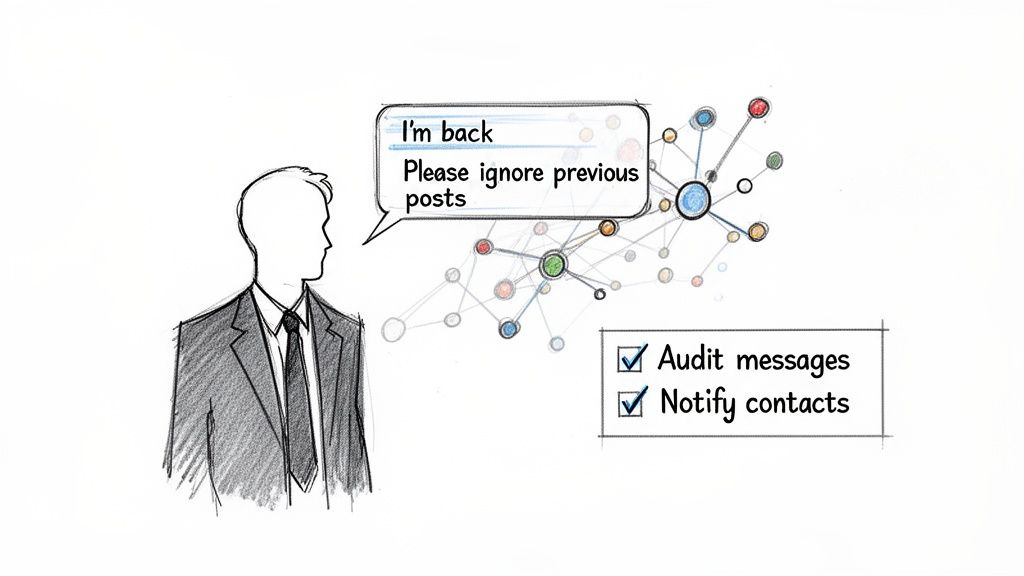
Ihre Kontakte, Kunden und Interessenten müssen vom echten Ihnen hören, und sie müssen wissen, was passiert ist. Gerade jetzt ist Transparenz Ihr bester Freund. Eine vage oder verzögerte Antwort lässt Verdacht wachsen, aber eine klare, ehrliche Nachricht zeigt, dass Sie wieder die Kontrolle haben.
Ihre öffentliche Mitteilung formulieren
Das Allererste sollte ein Update in Ihrem LinkedIn-Feed sein. Das erreicht alle auf einmal und schafft einen offiziellen Beleg, dass Sie Ihren Account gesichert haben.
Halten Sie die Nachricht direkt und professionell. Sie müssen nicht in die technischen Details des Hacks gehen, decken Sie nur das Wesentliche ab.
Hier ein solider Ansatz für Ihren Beitrag:
- Den Vorfall benennen: Sagen Sie klar, dass Ihr Account kompromittiert war, jetzt aber sicher ist.
- Ihr Netzwerk warnen: Raten Sie Menschen, seltsame Nachrichten oder Kontaktanfragen zu ignorieren, die in einem bestimmten Zeitraum von Ihrem Account gesendet wurden.
- Sich für die Umstände entschuldigen: Eine kurze Entschuldigung zeigt, dass Sie die Verwirrung verstehen, die entstanden sein kann.
- Sie beruhigen: Enden Sie positiv und bestätigen Sie, dass Sie wieder die Kontrolle haben.
Das ist nicht nur Schadensbegrenzung. Es geht darum, Integrität zu zeigen. Offen zu sein, kann aus einem negativen Vorfall einen Moment machen, der Ihre Professionalität sogar stärkt.
Ihren Account auf schädliche Aktivität prüfen
Bevor Sie weitergehen, müssen Sie Detektiv spielen. Sie müssen Ihren Account vollständig durchgehen, um genau herauszufinden, was der Angreifer getan hat. Das heißt, in Ihre Aktivität einzutauchen, um Schaden zu finden und rückgängig zu machen.
Ihr Hauptfokus sollten gesendete Nachrichten und Kontaktanfragen sein. Gehen Sie Ihre Direktnachrichten mit dem Feinraster durch und suchen Sie nach Gesprächen, die Sie nicht begonnen haben. Sie jagen Phishing-Links, betrügerische Angebote oder andere bizarre Nachrichten, die an Ihre Kontakte gesendet wurden.
Wenn Sie eine schädliche Nachricht finden, können Sie sie oft löschen oder zurückziehen. Das kann sie aus dem Posteingang Ihres Kontakts holen und das Durcheinander aufräumen, bevor er sie überhaupt sieht. Prüfen Sie gleichzeitig Ihre gesendeten Kontaktanfragen und ziehen Sie jede zurück, die Sie nicht erkennen.
Kernaussage: Eine genaue Prüfung ist nicht optional. Sie müssen wissen, was von Ihrem Account gesendet wurde, um den Schaden wirksam aufzuräumen und Ihr Netzwerk vor weiterem Schaden zu schützen. Dieser vorausschauende Schritt hilft, Vertrauen schneller wieder aufzubauen.
Direkte Ansprache betroffener Kontakte
Für alle im B2B sind die Einsätze viel höher. Wenn ein Angreifer einen hochwertigen Kunden oder einen warmen Lead mit Spam belegt hat, reicht ein öffentlicher Beitrag schlicht nicht. Sie müssen mit einer persönlichen Nachricht auf die Person zugehen, und zwar schnell.
Beginnen Sie damit, die Lage ruhig zu erklären. Entschuldigen Sie sich direkt für die Nachricht, die die Person erhalten hat, und bestätigen Sie, dass sie nicht von Ihnen kam. Wiederholen Sie, dass Ihr Account jetzt sicher ist.
Diese direkte, persönliche Note kann Ihre beruflichen Beziehungen überraschend stärken. Sie zeigt, dass Ihnen die Person wichtig genug ist, die Sache unter vier Augen anzusprechen, und das festigt ihr Vertrauen. Das ist besonders wichtig, weil Datenlecks so häufig geworden sind. Das massive Leck von 2021, das Daten von fast 700 Millionen LinkedIn-Nutzern offengelegt hat, etwa 92 % der Nutzerbasis, zeigte, wie leicht diese Informationen für Phishing-Angriffe zur Waffe werden.
Für ernsthaft komplexe Lagen können professionelle Dienste zur Reputationsreparatur für Einzelpersonen fachliche Hilfe bieten, die Folgen zu navigieren.
Das lange Spiel: Wie Sie Ihren LinkedIn-Account schusssicher machen
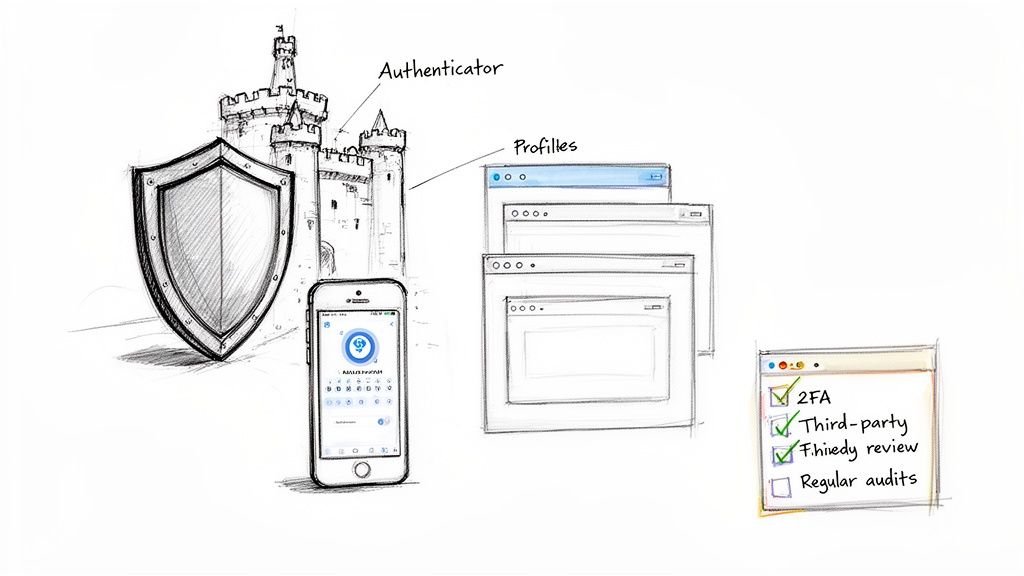
Ihren LinkedIn-Account zurückzubekommen, ist eine große Erleichterung, aber die Arbeit ist nicht vorbei. Jetzt kommt der wichtigste Teil: sicherzustellen, dass es nie wieder passiert.
Es ist Zeit, von hektischer Schadensbegrenzung zu einer echten Verteidigung zu wechseln. Ihr Ziel ist, Ihren Account so schwer knackbar zu machen, dass Angreifer es nicht einmal versuchen. Das geht weit über ein starkes Passwort hinaus: Es geht um Sicherheitsschichten und kluge Gewohnheiten auf lange Sicht.
Wechseln Sie zu einer Authenticator-App, ernsthaft
Wenn Sie nach diesem Leitfaden nur eine Sache tun, dann diese: Richten Sie die Zwei-Faktor-Authentifizierung (2FA) ein. Bleiben Sie aber nicht bei der Standardoption per SMS stehen. Sie ist besser als nichts, aber weit davon entfernt, narrensicher zu sein, wegen eines üblen Tricks namens „SIM-Swapping“, bei dem ein Angreifer Ihren Telefonanbieter überzeugt, ihm die Kontrolle über Ihre Nummer zu geben.
Eine viel sicherere Wahl ist eine eigene Authenticator-App.
- Wie sie funktionieren: Apps wie Google Authenticator oder Authy leben auf Ihrem Telefon und erzeugen alle 30 Sekunden einen frischen sechsstelligen Code. Ohne physischen Zugang zu Ihrem Telefon und diesem Code kommt ein Angreifer mit Ihrem Passwort nicht weiter.
- Warum sie besser sind: Weil der Code auf Ihrem Gerät entsteht, reist er nie über das verwundbare Mobilfunknetz. Dieser einfache Schritt schließt die größte Lücke der SMS-basierten 2FA und macht Ihren Account exponentiell sicherer.
Die Einrichtung dauert vielleicht fünf Minuten, aber es ist der stärkste einzelne Schritt, den Sie tun können, um einen weiteren Albtraum eines gehackten LinkedIn-Accounts zu verhindern.
Gute digitale Hygiene entwickeln
Starke Sicherheit ist keine Aufgabe nach dem Motto „einrichten und vergessen“. Sie müssen sie pflegen, wie ein Auto. Ein paar einfache Prüfungen im Quartal können große Probleme stoppen, bevor sie beginnen.
Gewöhnen Sie sich zuerst an, die Seite „Wo Sie angemeldet sind“ in Ihren Account-Einstellungen zu prüfen. Sehen Sie die Liste auf seltsame Geräte oder Orte durch. Eine Anmeldung aus einer Stadt, in der Sie nie waren? Beenden Sie diese Sitzung sofort.
Als Nächstes räumen Sie Ihre verbundenen Apps auf. Gehen Sie zu Einstellungen und Datenschutz › Datenschutz › Andere Anwendungen und entziehen Sie jedem Dienst schonungslos den Zugang, den Sie nicht mehr aktiv nutzen. Jede verbundene App ist eine weitere mögliche Tür in Ihren Account; je weniger Türen, desto besser.
Ein Wort aus der Praxis: Wir sehen das ständig: Angreifer kommen über geschliffene Phishing-Angriffe hinein. Sie senden einen gefälschten DocuSign-Link über LinkedIn Messenger, der völlig legitim wirkt. Sie klicken, landen auf einer pixelgenauen falschen Anmeldeseite, geben Ihre Zugangsdaten ein, und das war es.
Lernen Sie, ausgefeilte Phishing-Angriffe zu erkennen
Vergessen Sie die alten E-Mails mit schlechter Grammatik und Rechtschreibfehlern. Phishing heute ist chirurgisch. Betrüger nutzen einen kompromittierten Account, um gezielte Nachrichten an die Kontakte dieser Person zu senden, und missbrauchen das eingebaute Vertrauen, das Sie einem vertrauten Gesicht entgegenbringen.
Sie senden Ihnen einen Link zu einem „vertraulichen Projekt“ oder einer „dringenden Rechnung“, der zu einer Website führt, die Zugangsdaten stiehlt. Für eine starke Verteidigung ist es entscheidend zu wissen, wie Sie persönliche Informationen online schützen. Seien Sie bei jedem unerwarteten Link misstrauisch, selbst wenn er von Ihrer Führung zu kommen scheint. Wenn ein Link Sie bittet, sich bei Office 365 oder Google anzumelden, nur um ein Dokument zu sehen, halten Sie an. Das ist ein klassisches Warnsignal.
Ihre Akquise mit Proxys und Browserprofilen isolieren
Für alle, die Akquise betreiben, besonders Vertriebsteams und Agenturen, die mehrere LinkedIn-Accounts jonglieren, sind die Einsätze weit höher. Ein gehackter Account kann Ihren gesamten Betrieb lahmlegen. Hier müssen Sie mit dedizierten Proxys und Browserprofilen weiter gehen.
- Dedizierte Proxys: Ein Proxy gibt jedem LinkedIn-Account eine eigene IP-Adresse. Das ist entscheidend, damit LinkedIn nicht mehrere Accounts aus demselben Büro markiert, was zu Einschränkungen führen und sie verwundbarer machen kann.
- Browserprofile: Werkzeuge wie GoLogin oder Multilogin lassen Sie für jeden LinkedIn-Account eine vollständig getrennte und abgeschlossene Browserumgebung anlegen. Diese Abschottung verhindert, dass Cookies und digitale „Fingerabdrücke“ übergreifen, und hält jedes Profil sauber.
Diese Einrichtung hält Ihre Accounts nicht nur stabil. Wenn ein Account tatsächlich kompromittiert wird, ist der Vorfall vollständig auf dieses eine Browserprofil begrenzt. Der Rest Ihrer Güter ist abgeschottet und sicher.
Um wirklich in diese fortgeschrittenen Techniken einzusteigen, mit denen Sie Akquise sicher skalieren, sehen Sie unseren vollständigen Leitfaden zur Sicherheit von LinkedIn-Accounts. Diese Strategien zu übernehmen, macht aus dem einfachen Schloss Ihres Accounts eine Festung.
Häufige Fragen zu gehackten LinkedIn-Accounts
Wenn Ihr Account kompromittiert wird, rasen Ihnen wahrscheinlich eine Million Fragen durch den Kopf. Schneiden wir durch den Lärm und nehmen die dringendsten, die wir von Menschen in genau Ihrer Lage hören.
Wir geben Ihnen direkte, nüchterne Antworten, damit Sie herausfinden, was als Nächstes zu tun ist.
Bekomme ich meinen Account zurück?
Das ist immer die erste Frage, und die kurze Antwort lautet: fast sicher ja. Aber es wird etwas Geduld brauchen.
LinkedIn hat einen bestimmten Wiederherstellungsprozess für einen gehackten LinkedIn-Account, und er läuft fast immer darauf hinaus, Ihre Identität mit einem amtlichen Ausweis zu verifizieren. Solange Sie beweisen können, dass Sie der rechtmäßige Eigentümer sind, stehen Ihre Chancen sehr gut. Der Trick ist, den Anweisungen buchstabengetreu zu folgen und ihnen sofort alles zu geben, was sie verlangen.
Können Angreifer meine alten Nachrichten lesen?
Leider ja. In dem Moment, in dem ein Angreifer drin ist, hat er denselben Zugang wie Sie. Das heißt, er kann Ihren gesamten Nachrichtenverlauf sehen, jedes Gespräch, jeden Anhang, jeden Lead, den Sie gepflegt haben.
Genau deshalb müssen Sie Ihren Posteingang vollständig prüfen, sobald Sie die Kontrolle zurückhaben. Sie müssen herausfinden, welche Informationen sie gesehen haben und welchen Ihrer Kontakte sie mit einem eigenen Betrug geschrieben haben könnten.
Wichtiger Hinweis: Arbeiten Sie unter der Annahme, dass sie alles gelesen haben. Das hilft Ihnen zu entscheiden, wen Sie nach dem Sichern Ihres Accounts persönlich kontaktieren müssen, besonders hochwertige Kunden, die Teil sensibler Gespräche gewesen sein könnten.
Wie wurde mein LinkedIn-Account gehackt?
Es ist fast nie so, dass jemand Ihr Passwort immer wieder rät. Ein Hack ist meist das Ergebnis einer Schwachstelle woanders, und Angreifer haben ein paar bevorzugte Methoden.
Das sehen wir am häufigsten:
- Phishing-Betrug: Sie bekommen eine Nachricht, die völlig legitim wirkt, vielleicht ein Link zu einem DocuSign oder einer geteilten Datei, aber sie führt Sie auf eine falsche Anmeldeseite, die gebaut ist, um Ihre Zugangsdaten zu stehlen. Das wird innerhalb von LinkedIn Messenger selbst unglaublich häufig.
- Wiederverwendete Passwörter: Wenn Sie Ihr LinkedIn-Passwort auf einer anderen Seite genutzt haben, die gehackt wurde, nehmen Angreifer dieses durchgesickerte Passwort und probieren es an Ihrem LinkedIn-Profil. Es ist ein überraschend häufiger Weg hinein.
- Schadsoftware: Üble Software auf Ihrem Computer, etwa ein Keylogger, kann still alles aufzeichnen, was Sie tippen, einschließlich Benutzername und Passwort von LinkedIn, und es direkt an einen Angreifer senden.
Zu verstehen, wie sie hineingekommen sind, ist der erste Schritt, damit es nie wieder passiert. Die Person, die Ihren Account übernommen hat, hat Sie wahrscheinlich getäuscht oder eine schwache Stelle ausgenutzt, die völlig außerhalb der Kontrolle von LinkedIn lag.
Sollte ich es meinen Kontakten sagen?
Unbedingt, und Sie sollten es sofort tun. Schweigen macht es nur schlimmer.
Eine kurze, professionelle Nachricht in Ihrem Feed zu posten, ist der beste Schritt. Sie erreicht drei Dinge auf einmal: Sie informiert Ihr Netzwerk, warnt es, seltsame Nachrichten von „Ihnen“ zu ignorieren, und zeigt allen, dass Sie die Lage im Griff haben. Ein wenig Transparenz hier trägt weit, um nach einem Sicherheitsvorfall Vertrauen wieder aufzubauen.
Wenn Sie Akquise mit mehreren Accounts betreiben, kann ein einzelner Hack Ihren ganzen Betrieb zum Stillstand bringen. BIDVA bietet eine Lösung: echte, per Ausweis verifizierte und vollständig aufgewärmte LinkedIn-Accounts. Sie geben Ihrem Team ein sicheres Fundament, um Kampagnen zu skalieren, ohne das ständige Risiko. Schützen Sie Ihre Güter und halten Sie den Schwung, indem Sie mit Profilen starten, die auf Dauer gebaut sind.
Sehen Sie sich unsere sicheren Accounts bei BIDVA an.





