
Proteggi il tuo account LinkedIn hackerato: guida al recupero 2026

Quella sensazione allo stomaco che qualcosa non va nel tuo account LinkedIn? Fidati. È spesso il primo e il miglior segno che devi guardare più da vicino.
La maggior parte delle persone dà per scontato che un account hackerato significhi post bizzarri che compaiono nel feed. In realtà, i primi segnali d’allarme sono di solito molto più sottili, e si nascondono in piena vista nei registri di attività e nelle impostazioni del profilo. Vederli presto può fare la differenza tra un rapido cambio di password e una crisi professionale piena, soprattutto se reputazione e relazioni con i clienti sono in gioco.
Come individuare presto un account LinkedIn hackerato
Prima che una compromissione diventi un disastro, devi sapere esattamente cosa cercare. Chi attacca conta sul fatto che tu non noti i piccoli cambiamenti silenziosi che fa.
Modifiche insolite al profilo
Il primo posto da controllare è il tuo profilo. Chi attacca spesso ritocca piccoli dettagli, sperando che passino sotto i radar.
Sta’ attento a uno qualsiasi di questi cambiamenti:
- Il titolo di lavoro o l’azienda è diverso: qualcuno potrebbe cambiare il ruolo attuale per promuovere una truffa o diffondere informazioni false.
- Il riepilogo o il titolo è stato riscritto: la biografia professionale potrebbe essere modificata per includere link malevoli o messaggi strani, fuori dal tuo stile.
- Nuova foto del profilo o nuovo banner: un cambiamento inatteso delle immagini principali del profilo è la prova evidente che qualcun altro ha accesso.
- Conferme di competenze strane: ricevi all’improvviso conferme per competenze che non hai, da persone che non conosci? Può essere un segno di attività di bot, o che un account compromesso viene usato per legittimare altri profili falsi.
Attività strana su rete e messaggi
Oltre la pagina del profilo, il danno vero avviene spesso nei messaggi diretti e nelle richieste di collegamento. Un account compromesso è uno strumento potente per i truffatori, perché usa la tua credibilità per ingannare la tua rete.
Tieni d’occhio da vicino queste aree:
- Nuovi collegamenti che non hai richiesto: se vedi nella rete persone nuove a cui non hai mai inviato una richiesta, è un segnale d’allarme enorme.
- Messaggi inviati che non hai scritto: controlla sempre la cartella «Inviati». Chi attacca ama usare un account di cui ci si fida per mandare link di phishing ai collegamenti. È uno dei segni più comuni di un account LinkedIn hackerato.
- Candidature di lavoro ritirate: per chi è in cerca di lavoro, un attaccante potrebbe ritirare le candidature solo per creare caos o sabotare gli sforzi.
Per aiutarti a dare priorità, ecco un modo rapido per misurare la gravità dei diversi segnali d’allarme.
Matrice di gravità dei segnali di un account hackerato
Questa matrice ti aiuta a valutare in fretta il livello di rischio delle diverse attività sospette e a decidere quanto in fretta devi agire.
| Segnale d’allarme | Livello di rischio | Azione immediata consigliata |
|---|---|---|
| Conferme da sconosciuti | Basso | Sorveglia da vicino l’attività dell’account. |
| Nuovi collegamenti non riconosciuti | Medio | Rivedi le sessioni attive e cambia la password. |
| Modifiche non autorizzate al profilo | Alta | Cambia subito la password e attiva la 2FA. |
| Messaggi che non hai inviato | Critico | Forza la disconnessione di tutte le sessioni e contatta il supporto. |
| Nuovo avviso di sicurezza sull’accesso | Critico | Chiudi subito la sessione non riconosciuta e blocca l’account. |
Se vedi qualcosa nelle categorie «Alto» o «Critico», non aspettare. Più in fretta rispondi, meno danno si può fare.
Osservazione dell’esperto: un account hackerato non riguarda solo ciò che viene pubblicato in pubblico. Il pericolo vero sta sullo sfondo, nei messaggi privati e nelle richieste di collegamento, dove chi attacca sfrutta la tua reputazione professionale per truffare altri.
Avvisi di sicurezza allarmanti
LinkedIn ha funzioni di sicurezza integrate che fanno da fili tesi digitali. Non dovresti ignorarle mai, per nessun motivo.
Il più importante è l’avviso email di un nuovo accesso da un dispositivo o un luogo che non riconosci. Se sei a Chicago e ricevi un avviso di un accesso dall’altra parte del mondo, è il momento di agire subito.
Puoi controllarlo tu andando in Impostazioni e privacy → Accesso e sicurezza → Dove hai effettuato l’accesso. Questa pagina elenca ogni singolo dispositivo connesso al tuo account. Se ne vedi uno che non è tuo, puoi chiudere quella sessione all’istante. Per padroneggiare meglio questo punto, capire lo storico di attività dell’account LinkedIn è la chiave per vedere qualsiasi cosa fuori dal normale.
Ricorda, la minaccia è reale e in crescita. Alla fine del 2025, un’esposizione enorme di 4,3 miliardi di record professionali ha messo in luce quanto queste informazioni siano vulnerabili. Con nomi, titoli di lavoro e recapiti allo scoperto, chi attacca aveva tutto il necessario per iniziare a prendere il controllo degli account. Puoi leggere di più su come questa fuga di dati incide sulla sicurezza degli account e vedere perché restare vigili non è negoziabile.
Quando ti accorgi che l’account LinkedIn è stato hackerato, a quella sensazione allo stomaco segue un’ondata di panico. Devi agire in fretta. Ogni minuto in cui chi attacca ha il controllo è un altro minuto in cui può danneggiare la reputazione o sfruttare la rete. Non si tratta di pensarci troppo: si tratta di un’azione rapida e metodica per chiuderlo fuori.
Prima di tutto, prova a riprendere l’account, anche se pensi di essere già chiuso fuori. Vai direttamente alla pagina di reimpostazione della password di LinkedIn. Anche se chi attacca ha cambiato password ed email principale, questo avvia un processo di sicurezza. LinkedIn invierà un link di reimpostazione a tutti gli indirizzi email legati all’account, e potrebbe essere la via di uscita che ti serve per rientrare prima che taglino tutte le opzioni di recupero.
Questo flusso rapido ti mostra come misurare la situazione fin dall’inizio.
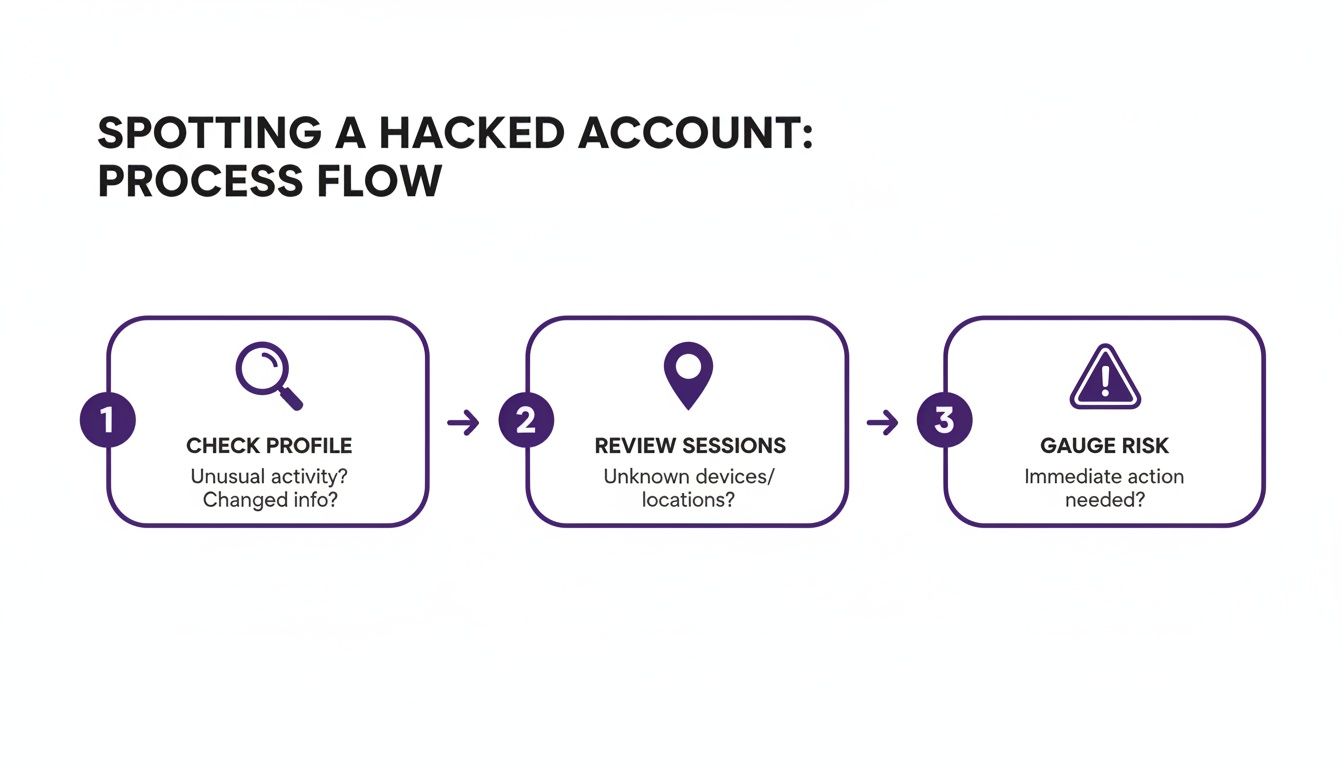
Pensalo come un triage: controlla modifiche non autorizzate al profilo, rivedi le sessioni attive per qualsiasi cosa che stoni, e fatti un’idea del danno così sai cosa fare dopo.
Chiudere forzatamente tutte le sessioni attive
Se riesci a rientrare nell’account, la priorità immediata è mettere alla porta l’intruso. Il modo più rapido è forzare la disconnessione su ogni singolo dispositivo.
Vai in Impostazioni e privacy → Accesso e sicurezza → Dove hai effettuato l’accesso. Questa pagina è il tuo pannello di sicurezza, e mostra ogni accesso attivo: dispositivo, luogo e tutto il resto. Non perdere tempo a capire quale sessione è dell’attaccante. Premi «Esci da tutte le sessioni.» È il grande pulsante rosso che disconnette tutti, ovunque.
Punto chiave: forzare una disconnessione universale è il tuo pulsante di panico digitale. È il modo più rapido per tagliare la connessione di un attaccante e comprarti il tempo di cui hai un bisogno disperato per cambiare le credenziali e chiudere tutto.
Fatto questo, hai una lavagna pulita. Cambia subito la password in qualcosa di lungo, complesso e del tutto nuovo: niente che tu abbia mai usato prima.
Scollegare le app di terze parti sospette
Chi attacca non passa sempre dalla porta principale. A volte entra da un’app di terze parti che hai collegato tempo fa e poi dimenticato. Queste app possono essere una porta sul retro persistente dritta nell’account.
È il momento di sigillarla.
- Vai in
Impostazioni e privacy → Privacy dei dati → Altre applicazioni. - Vedrai una scheda «Servizi consentiti». Elenca ogni servizio esterno con accesso al tuo profilo LinkedIn.
- Scorri questa lista con attenzione. Se vedi qualsiasi cosa che non riconosci o che non usi più, clicca subito «Rimuovi».
Questo revoca il permesso dell’app di accedere ai tuoi dati o di pubblicare a tuo nome. È un passo di pulizia decisivo, facile da trascurare nel momento caldo.
Ferma tutta la prospezione e l’automazione
Se lavori nelle vendite o nella selezione, un account hackerato è uno scenario da incubo. I tuoi strumenti di prospezione potenti possono essere rivoltati contro di te in un istante.
Pensaci: qualcuno con accesso a un account collegato a Expandi o Waalaxy potrebbe dirottare le campagne in corso. Potrebbe iniziare a sparare link malevoli o messaggi truffa a tutta la flusso di potenziali clienti e clienti. Il danno di reputazione sarebbe immenso.
Ti serve un protocollo di spegnimento di emergenza per gli strumenti.
- Metti in pausa tutto: accedi al pannello dello strumento di automazione e ferma ogni singola campagna attiva. Non limitarti a mettere in pausa: fermale.
- Controlla le chiavi API: se lo strumento si collega tramite una chiave API, revocala. Potrai generarne una nuova dopo, quando l’account sarà sicuro al 100%.
- Verifica gli strumenti: controlla i registri di accesso dentro la piattaforma di automazione. Vedi se c’è attività insolita partita da lì.
Mettere offline gli strumenti di prospezione taglia un vettore di attacco importante e protegge le relazioni professionali. Non pensare nemmeno a riaccenderli finché non sei assolutamente certo che l’account LinkedIn sia sicuro.
Orientarsi nel processo ufficiale di recupero dell’account LinkedIn
Quando ti accorgi di essere chiuso fuori da un account LinkedIn hackerato, il processo ufficiale di recupero può sembrare un labirinto. La prima cosa da fare è trovare la pagina di verifica dell’identità di LinkedIn. Cerca «LinkedIn segnala account hackerato» e di solito atterri dritto sul portale di supporto specializzato.
Non è il momento di essere vaghi. Quando inizi a compilare il modulo di supporto, devi essere chiarissimo. Dichiara apertamente che l’account è stato compromesso e che non riesci a entrare.
Inviare la prima richiesta di recupero
Pensa a questo primo modulo come alla tua dichiarazione di apertura al team di supporto di LinkedIn. L’obiettivo è dare loro tutto ciò che serve per iniziare a lavorare sul caso subito, senza spazio per confusione.
Trattalo come se stessi depositando una segnalazione ufficiale: solo i fatti. Dovrai fornire l’email principale e il numero di telefono che erano in origine sull’account, anche se sai che chi attacca li ha già cambiati. In modo decisivo, prendi l’URL del profilo LinkedIn. È l’unica cosa unica che aiuta il supporto a trovare l’account all’istante.
Nella casella di descrizione, dai un riepilogo rapido e chiaro di cosa è successo.
- Indica i segnali d’allarme che hai visto. Qualcosa come «Ho ricevuto un’email di reimpostazione della password che non ho mai chiesto» o «Il team mi ha detto che riceveva messaggi strani dal mio account».
- Indica la data in cui hai perso l’accesso. Dà al team di supporto una linea temporale chiara su cui lavorare.
- Sii esplicito sulla situazione. Dichiara semplicemente: «Non riesco più ad accedere, e credo che email e password siano state cambiate».
Questo approccio diretto, basato sui fatti, aiuta a far arrivare il caso nelle mani giuste molto più in fretta. Salta la frustrazione emotiva e resta sui dettagli essenziali della violazione.
Consiglio pratico: prima di inviare, fai uno screenshot dell’intero modulo. È un modo semplice per tenere un tuo registro di cosa hai inviato e quando.
L’ostacolo della verifica dell’identità
Dopo aver inviato la richiesta, preparati al passo successivo: LinkedIn quasi certamente ti chiederà di provare che sei chi dici di essere. È la parte più critica per riavere il tuo account LinkedIn hackerato. Devono essere sicuri al 100% di ridare l’accesso a te, e non alla persona che l’ha rubato.
Di solito significa che dovrai inviare una copia nitida di un documento d’identità con foto rilasciato dallo Stato, come patente, passaporto o carta d’identità. Nome e foto sul documento devono corrispondere a ciò che c’è sul profilo LinkedIn.
Per far andare questo passaggio senza intoppi:
- Usa un’immagine di alta qualità. Fai una foto nitida e ben illuminata del documento. Assicurati che tutti e quattro gli angoli siano nell’inquadratura e che non ci sia un riflesso sulla foto o sul testo.
- Invia il tipo di file giusto. LinkedIn di solito chiede formati standard come JPEG o PNG.
- Segui le istruzioni alla lettera. Se chiedono fronte e retro, invia entrambi. Se vogliono un’angolazione specifica, fai del tuo meglio per azzeccarla.
È del tutto comprensibile sentirsi un po’ a disagio a caricare una copia del documento. Ma è una misura di sicurezza standard, pensata per proteggere la tua identità professionale da un dirottamento definitivo. Per padroneggiare meglio questo punto, puoi approfondire il processo di verifica dell’account nella nostra guida dettagliata.
Checklist di sicurezza dopo il recupero
Riavere l’accesso dal supporto LinkedIn è un sollievo enorme, ma non hai finito. Nel momento in cui sei di nuovo dentro, devi blindare quell’account per evitare che si ripeta.
La primissima cosa da fare è creare una password nuova e davvero sicura. Parliamo di un mix lungo e casuale di lettere maiuscole, minuscole, numeri e simboli. Soprattutto, deve essere una password che non hai mai usato da nessun’altra parte.
Subito dopo, attiva l’autenticazione a due fattori (2FA). È probabilmente la singola cosa migliore che puoi fare per mettere in sicurezza l’account. Salta l’opzione SMS e usa un’app di autenticazione come Google Authenticator o Authy: è molto più sicura.
Ecco la lista immediata di cose da fare quando hai di nuovo il controllo:
- Imposta una password forte e unica: usa un gestore di password per generare e salvare una password complessa che nessuno potrebbe mai indovinare.
- Attiva la 2FA con un’app di autenticazione: costringe ogni tentativo di accesso a essere verificato con un codice a tempo dal telefono, e ferma chi attacca.
- Rivedi e aggiorna l’email principale: assicurati che l’email legata a LinkedIn sia sicura. Vai a cambiare anche quella password e attiva la 2FA anche lì.
- Controlla nuove email secondarie o numeri di telefono: chi attacca ama aggiungere i propri recapiti come porta sul retro. Scava nelle impostazioni ed elimina email o numeri che non riconosci.
Fare questi passi sbatte la porta in faccia a chi ha attaccato e dà all’account un aggiornamento di sicurezza di cui aveva bisogno, trasformando uno scenario da incubo in una lezione potente.
Come riparare la reputazione professionale dopo un attacco
Rientrare nell’account LinkedIn hackerato è un sollievo enorme, ma non festeggiare ancora. Le ore successive sono decisive per gestire la reputazione professionale. Come gestisci pulizia e comunicazione determinerà se la fiducia della rete si ricostruisce o resta danneggiata.
Collegamenti, clienti e persone che contatti hanno bisogno di sentire il vero te, e di sapere cosa è successo. In questo momento, la trasparenza è la tua migliore alleata. Una risposta vaga o tardiva lascia crescere il sospetto, ma un messaggio chiaro e onesto mostra che hai di nuovo il controllo.
Scrivere l’annuncio pubblico
La primissima cosa da fare è pubblicare un aggiornamento sul feed di LinkedIn. Ti rivolgi a tutti insieme e crei un registro ufficiale del fatto che hai messo in sicurezza l’account.
Tieni il messaggio diretto e professionale. Non devi entrare nei dettagli tecnici dell’attacco: copri solo l’essenziale.
Ecco un approccio solido per il post:
- Riconosci la violazione: dichiara chiaramente che l’account è stato compromesso ma ora è sicuro.
- Avvisa la rete: consiglia di ignorare messaggi strani o richieste di collegamento inviati dal tuo account entro un periodo preciso.
- Chiedi scusa per il disturbo: una scusa breve mostra che capisci la confusione che può aver causato.
- Rassicura: chiudi su una nota positiva, confermando che hai di nuovo il controllo.
Non è solo contenimento del danno. È mostrare integrità. Essere diretti può trasformare un incidente negativo in un momento che rafforza davvero la tua professionalità.
Controllare l’account per attività malevola
Prima di andare avanti, devi fare il detective. Devi passare al setaccio tutto l’account per capire esattamente cosa ha fatto chi ha attaccato. Significa scavare nell’attività per trovare e invertire qualsiasi danno.
Devi concentrarti sui messaggi inviati e sulle richieste di collegamento. Passa i messaggi diretti con il pettine fine, cercando conversazioni che non hai iniziato. Stai cercando link di phishing, offerte truffa o altri messaggi bizzarri inviati ai contatti.
Quando trovi un messaggio malevolo, spesso puoi eliminarlo o ritirarlo. Farlo può toglierlo dalla posta del contatto, e pulire il disastro prima ancora che lo veda. Nello stesso momento, controlla le richieste di collegamento inviate e ritira quelle che non riconosci.
Punto chiave: un controllo dettagliato non è facoltativo. Devi sapere cosa è stato inviato dal tuo account per pulire il danno in modo efficace e proteggere la rete da ulteriore danno. Questo passo proattivo aiuta a ricostruire la fiducia più in fretta.
Gestire il contatto diretto con chi è stato toccato
Per chi lavora nel B2B, la posta in gioco è molto più alta. Se chi ha attaccato ha scritto a un cliente di alto valore o a un lead caldo, un post pubblico semplicemente non basta. Devi raggiungerlo con un messaggio personale, e in fretta.
Inizia spiegando la situazione con calma. Chiedi scusa in modo diretto per il messaggio che ha ricevuto e conferma che non veniva da te. Ripeti che l’account ora è sicuro.
Questo tocco diretto e personale può, in modo sorprendente, rafforzare le relazioni professionali. Mostra che li valorizzi abbastanza da affrontare la questione uno a uno, e rafforza la fiducia. È particolarmente importante visto quanto sono diventate comuni le violazioni di dati. L’enorme violazione del 2021, che ha esposto dati di quasi 700 milioni di utenti LinkedIn, circa il 92% della base utenti, ha mostrato quanto facilmente queste informazioni vengano usate come arma per attacchi di phishing.
Per situazioni davvero complesse, i servizi professionali di riparazione della reputazione per le persone possono offrire un aiuto esperto nel gestire le conseguenze.
Giocare sul lungo periodo: come blindare l’account LinkedIn
Riavere l’account LinkedIn è un sollievo enorme, ma il lavoro non è finito. Ora arriva la parte più importante: assicurarti che non succeda mai più.
È il momento di passare dal contenimento frenetico del danno alla costruzione di una difesa vera. L’obiettivo è rendere l’account così difficile da forzare che chi attacca non si prenda nemmeno la briga di provarci. Va molto oltre una password forte: si tratta di creare strati di sicurezza e adottare abitudini intelligenti per il lungo periodo.
Passa a un’app di autenticazione, sul serio
Se fai una sola cosa dopo aver letto questa guida, fai questa: configura l’autenticazione a due fattori (2FA). Ma non fermarti all’opzione predefinita del messaggio SMS. È meglio di niente, ma è tutt’altro che a prova di errore, per un trucco chiamato «SIM swap», in cui qualcuno convince la tua compagnia telefonica a dargli il controllo del numero.
Una scommessa molto più sicura è un’app di autenticazione dedicata.
- Come funzionano: app come Google Authenticator o Authy stanno sul telefono e generano un codice di sei cifre nuovo ogni 30 secondi. Senza accesso fisico al telefono e a quel codice, chi ha la tua password è completamente bloccato.
- Perché sono meglio: poiché il codice nasce sul dispositivo, non viaggia mai sulla rete cellulare vulnerabile. Questo passo semplice chiude la falla più grande della 2FA basata su SMS e rende l’account esponenzialmente più sicuro.
La configurazione richiede forse cinque minuti, ma è la mossa più potente in assoluto che puoi fare per prevenire un altro incubo di account LinkedIn hackerato.
Sviluppare una buona igiene digitale
Una sicurezza forte non è un compito del tipo «imposta e dimentica». Devi mantenerla, proprio come un’auto. Qualche controllo semplice, ogni trimestre, può fermare problemi grandi prima che partano.
Per prima cosa, prendi l’abitudine di controllare la pagina «Dove hai effettuato l’accesso» nelle impostazioni dell’account. Scorri la lista per dispositivi o luoghi strani. Vedi un accesso da una città in cui non sei mai stato? Chiudi quella sessione subito.
Poi, fai pulizia delle app collegate. Vai in Impostazioni e privacy → Privacy dei dati → Altre applicazioni e revoca senza pietà l’accesso a qualsiasi servizio che non usi più in modo attivo. Ogni app collegata è un’altra porta potenziale verso l’account: meno porte ci sono, meglio è.
Una parola dal campo: lo vediamo di continuo: l’ingresso avviene tramite attacchi di phishing ben fatti. Inviano un falso link DocuSign tramite LinkedIn Messenger che sembra del tutto legittimo. Ci clicchi, atterri su una pagina di accesso falsa perfetta al pixel, inserisci le credenziali, e la partita è chiusa.
Imparare a vedere gli attacchi di phishing sofisticati
Dimentica le vecchie email con grammatica e ortografia sbagliate. Il phishing di oggi è chirurgico. I truffatori usano un account compromesso per inviare messaggi mirati ai collegamenti di quella persona, abusando della fiducia incorporata che hai per un volto familiare.
Ti invieranno un link a un «progetto riservato» o a una «fattura urgente», che porta a un sito che ruba le credenziali. Per costruire una difesa solida, è decisivo sapere come proteggere le informazioni personali online. Diffida di ogni link inatteso, anche se sembra venire dal tuo responsabile. Se un link ti chiede di accedere a Office 365 o Google solo per vedere un documento, fermati. È un segnale d’allarme classico.
Isolare la prospezione con proxy e profili browser
Per chi fa prospezione, soprattutto team di vendita e agenzie che gestiscono più account LinkedIn, la posta in gioco è molto più alta. Un account hackerato può paralizzare tutta l’operazione. È qui che devi diventare più avanzato, con proxy dedicati e profili browser.
- Proxy dedicati: un proxy dà a ogni account LinkedIn il proprio indirizzo IP unico. È decisivo per impedire a LinkedIn di segnalare più account che partono dallo stesso ufficio, il che può portare a limitazioni e renderli più vulnerabili.
- Profili browser: strumenti come GoLogin o Multilogin ti permettono di creare un ambiente browser del tutto separato e contenuto per ogni account LinkedIn. Questo isolamento impedisce a cookie e «impronte» digitali di passare da un profilo all’altro, e tiene ogni profilo pulito.
Questa configurazione fa più che tenere stabili gli account. Se un account viene compromesso, la violazione resta del tutto isolata in quel singolo profilo browser. Il resto degli attivi è murato fuori, e al sicuro.
Per scavare davvero in queste tecniche avanzate per scalare la prospezione in sicurezza, leggi la nostra guida completa sulla sicurezza dell’account LinkedIn. Adottare queste strategie è il modo in cui trasformi la semplice serratura dell’account in una fortezza.
Domande comuni sugli account LinkedIn hackerati
Quando l’account viene compromesso, la mente probabilmente corre con un milione di domande. Tagliamo il rumore e affrontiamo quelle più urgenti che sentiamo da persone nella tua stessa situazione.
Ti diamo risposte dirette, senza fronzoli, per aiutarti a capire cosa fare dopo.
Riavrò l’account?
È sempre la prima domanda, e la risposta breve è: quasi certamente sì. Ma ci vorrà un po’ di pazienza.
LinkedIn ha un processo di recupero specifico per un account LinkedIn hackerato, e arriva quasi sempre a verificare la tua identità con un documento d’identità rilasciato dallo Stato. Se puoi provare di essere il proprietario legittimo, le probabilità sono molto alte. Il trucco è seguire le istruzioni alla lettera e dare subito tutto ciò che chiedono.
Chi ha attaccato può leggere i miei messaggi vecchi?
Purtroppo sì. Nel momento in cui un attaccante entra, ha lo stesso accesso che hai tu. Significa che può vedere tutto lo storico dei messaggi: ogni conversazione, ogni allegato, ogni lead che stavi coltivando.
Proprio per questo devi fare un controllo completo della posta appena riprendi il controllo. Devi capire quali informazioni ha visto e quali dei tuoi contatti potrebbe aver scritto con una truffa sua.
Punto importante: lavora dando per scontato che abbia letto tutto. Ti aiuterà a decidere chi devi contattare di persona dopo aver messo in sicurezza l’account, soprattutto i clienti di alto valore che potrebbero essere stati parte di conversazioni sensibili.
Come è stato hackerato il mio account LinkedIn?
Non è quasi mai il caso di qualcuno che indovina la password più e più volte. Un attacco di solito è il risultato di una vulnerabilità da un’altra parte, e chi attacca ha qualche metodo preferito.
Ecco ciò che vediamo più spesso:
- Truffe di phishing: ricevi un messaggio che sembra del tutto legittimo, magari un link a un DocuSign o a un file condiviso, ma ti porta a una pagina di accesso falsa costruita per rubare le credenziali. Stanno diventando incredibilmente comuni dentro LinkedIn Messenger stesso.
- Riutilizzo della password: se hai usato la password di LinkedIn su un altro sito che è stato violato, chi attacca prenderà quella password trapelata e la proverà sul profilo LinkedIn. È una via d’ingresso sorprendentemente comune.
- Malware: software dannoso sul computer, come un keylogger, può registrare in silenzio tutto ciò che digiti, inclusi nome utente e password di LinkedIn, e inviarlo dritto a un attaccante.
Capire come sono entrati è il primo passo per assicurarti che non succeda mai più. Chi ha preso il controllo dell’account probabilmente ti ha ingannato, o ha sfruttato un anello debole del tutto fuori dal controllo di LinkedIn.
Dovrei dirlo ai miei collegamenti?
Assolutamente, e dovresti farlo subito. Restare in silenzio peggiora solo le cose.
Pubblicare un messaggio rapido e professionale sul feed è la mossa migliore. Fa tre cose insieme: informa la rete, la avvisa di ignorare messaggi strani da «te» e mostra a tutti che hai la situazione in mano. Un po’ di trasparenza qui fa molta strada nel ricostruire la fiducia dopo uno scivolone di sicurezza.
Se fai prospezione con più account, un solo attacco può portare tutta l’operazione a un punto fermo. BIDVA offre una soluzione: account LinkedIn reali, verificati con documento e completamente riscaldati. Danno al team una base sicura per scalare le campagne senza il rischio costante. Proteggi gli attivi e tieni lo slancio partendo da profili costruiti per durare.
Esplora i nostri account sicuri su BIDVA.





