
Sicurezza degli account LinkedIn nel 2026: proteggi e scala la prospezione

Nel 2026 LinkedIn affronta sfide di sicurezza senza precedenti: la piattaforma ha scoperto oltre 86 milioni di profili falsi in soli sei mesi nel 2024. Le agenzie di digital marketing e i professionisti delle vendite che gestiscono più account per la prospezione verso i clienti incontrano rischi crescenti, da takeover dell’account ad attacchi di phishing e ban da automazione, che possono devastare le campagne di generazione lead. Questa guida fornisce protocolli di sicurezza concreti, strategie di conformità e vantaggi degli account verificati, per proteggere i tuoi asset LinkedIn mentre scali la prospezione in modo sicuro e sostenibile.
Introduzione alle minacce di sicurezza su LinkedIn nel 2026
Il panorama di sicurezza di LinkedIn continua a evolvere in fretta, mentre gli attaccanti sviluppano metodi sofisticati per compromettere gli account e sfruttare la fiducia della piattaforma. La presenza massiccia di profili falsi mostra come gli attori delle minacce creino reti ingannevoli per condurre campagne di phishing, raccogliere dati e danneggiare operazioni di business legittime. Per le agenzie che gestiscono account dei clienti, queste minacce si moltiplicano in modo esponenziale, perché un solo profilo compromesso può propagarsi in incidenti di sicurezza più ampi, che toccano più parti.
I tentativi di takeover dell’account aumentano, mentre bot automatici cercano credenziali vulnerabili e protocolli di autenticazione deboli. I professionisti delle vendite corrono un rischio particolare quando usano dispositivi condivisi o reti pubbliche senza una gestione corretta degli IP e controlli di sessione. Violazioni di dati recenti su piattaforme importanti hanno alzato le misure di sicurezza di LinkedIn, con algoritmi di rilevamento più aggressivi che possono segnalare per errore attività di prospezione legittime come comportamenti sospetti.
Questi rischi colpiscono le agenzie in modo specifico perché:
- Più membri del team che accedono agli account dei clienti creano complessità di autenticazione
- Le campagne di prospezione ad alto volume fanno scattare i sistemi di rilevamento automatico
- IP e dispositivi condivisi alzano segnali d’allarme per gli algoritmi di sicurezza di LinkedIn
- Gli obblighi di protezione dei dati dei clienti moltiplicano i requisiti di conformità
Le agenzie devono adottare protocolli di gestione sicura degli account LinkedIn che equilibrino sicurezza ed efficienza operativa. Difese proattive e a strati diventano essenziali, non opzionali, e richiedono controlli tecnici insieme a formazione del personale e monitoraggio continuo. Il costo di una sicurezza reattiva supera di gran lunga gli investimenti preventivi, quando i ban dell’account interrompono campagne che generano ricavi e danneggiano le relazioni con i clienti.
Policy di LinkedIn e quadro normativo
Il Contratto di licenza di LinkedIn fissa confini rigidi su automazione, condivisione degli account e uso dei dati, che le agenzie devono navigare con attenzione per mantenere in regola l’account. La piattaforma applica limiti all’automazione e chiede agli utenti di interagire in modo autentico, senza pratiche ingannevoli e senza violare la privacy dei membri. Capire queste policy previene violazioni involontarie che portano a limitazioni permanenti dell’account o a esposizione legale.
I limiti specifici sulle azioni di automazione contano, perché gli algoritmi di LinkedIn rilevano schemi incoerenti con il comportamento umano. Richieste di collegamento, visualizzazioni del profilo, messaggi e conferme di competenze hanno tutti soglie giornaliere che variano in base a età dell’account, cronologia di attività e segnali di fiducia. Superare questi limiti innesca conseguenze crescenti, dalle limitazioni temporanee ai ban permanenti, e rende essenziale il monitoraggio della conformità per un successo di prospezione duraturo.
GDPR e CCPA impongono obblighi legali su come le agenzie raccolgono, conservano e trattano i dati dei prospect ottenuti tramite LinkedIn. Queste norme richiedono pratiche sui dati trasparenti, consenso esplicito per le comunicazioni, protocolli di conservazione sicuri e notifiche tempestive in caso di violazione. La non conformità porta sanzioni economiche gravi e danni di reputazione che possono devastare le operazioni dell’agenzia e la fiducia dei clienti.
Le conseguenze della non conformità includono:
- Sospensioni immediate dell’account che interrompono campagne attive
- Responsabilità legale secondo le norme sulla privacy, con multe fino al 4% del fatturato annuo
- Perdita di contratti con i clienti a causa di incidenti di sicurezza
- Ban permanenti dalla piattaforma, che impediscono l’uso futuro di LinkedIn
Allineare le pratiche di sicurezza agli standard della piattaforma, che evolvono, richiede attenzione continua agli aggiornamenti delle policy di LinkedIn e ai cambi normativi. Le agenzie devono implementare quadri di gestione sicura degli account LinkedIn che inseriscano la conformità nei flussi quotidiani, invece di trattarla come un ripensamento. Questo approccio proattivo protegge sia la continuità operativa sia la posizione legale nei mercati competitivi.
Buone pratiche per la sicurezza degli account LinkedIn
Le misure di sicurezza tecniche sono la base della protezione dell’account, a partire dall’autenticazione a due fattori obbligatoria su tutti i profili LinkedIn e sugli account email associati. L’autenticazione a due fattori blocca il 99,9% dei tentativi di takeover automatici, perché richiede la verifica di un dispositivo fisico oltre all’inserimento della password. Questo singolo controllo riduce il rischio in modo massiccio, con un attrito operativo minimo se è configurato bene.
La gestione delle password diventa critica quando si gestiscono più account, perché il riutilizzo delle credenziali crea vulnerabilità a cascata. I password manager dedicati generano e conservano password uniche e complesse per ogni profilo, togliendo il carico della memoria umana e mantenendo gli standard di sicurezza. Questi strumenti permettono anche di condividere le credenziali in modo sicuro tra i membri del team, senza esporre le password su canali insicuri come email o app di messaggistica.
La gestione degli indirizzi IP richiede proxy residenziali dedicati, allineati geograficamente alla posizione del titolare dell’account. LinkedIn traccia le località di accesso e segnala schemi sospetti quando gli account accedono all’improvviso da Paesi diversi o da intervalli IP di data center. Usare IP residenziali coerenti mantiene schemi di attività naturali, che evitano di far scattare avvisi di sicurezza durante campagne di prospezione legittime.
L’implementazione del controllo degli accessi include:
- Limitare le sessioni contemporanee a un solo dispositivo per account
- Controllare i log di accesso ogni settimana per rilevare anomalie
- Revocare collegamenti API inutilizzati e permessi di app di terze parti
- Implementare accessi basati sul ruolo per i membri del team
Gli audit di sessione e di accesso sono sistemi di allerta precoce, che intercettano attività sospette prima che diventino compromissioni dell’account. Revisioni regolari delle cronologie di login, delle registrazioni dei dispositivi e dei collegamenti API identificano tentativi di accesso non autorizzati e impostazioni di sicurezza configurate male, che richiedono attenzione immediata.
Consiglio pratico: programma sessioni mensili di formazione sulla sicurezza, in cui i membri del team si esercitano a riconoscere le email di phishing e rivedono gli aggiornamenti recenti delle policy di LinkedIn, per ridurre le vulnerabilità da errore umano che i controlli tecnici non possono prevenire.
Automazione sicura e strategie di prospezione
Il successo dell’automazione su LinkedIn dipende dall’imitare schemi naturali di comportamento umano, che gli algoritmi della piattaforma non rilevano. Limitare le richieste di collegamento a 50-100 al giorno crea volumi di attività realistici, che si confondono con l’engagement tipico degli utenti. Questo approccio disciplinato sacrifica la velocità di breve periodo per la sostenibilità dell’account e l’efficacia della prospezione nel lungo periodo.
La rotazione degli IP diventa essenziale quando si gestiscono più account da sedi centralizzate dell’agenzia. Assegnare proxy residenziali diversi a ogni profilo impedisce a LinkedIn di collegare gli account attraverso IP condivisi, cosa che innesca limitazioni di massa. Il fingerprinting del dispositivo aggiunge un altro strato, variando configurazioni del browser, risoluzioni dello schermo e sistemi operativi tra i profili, per mantenere autenticità.
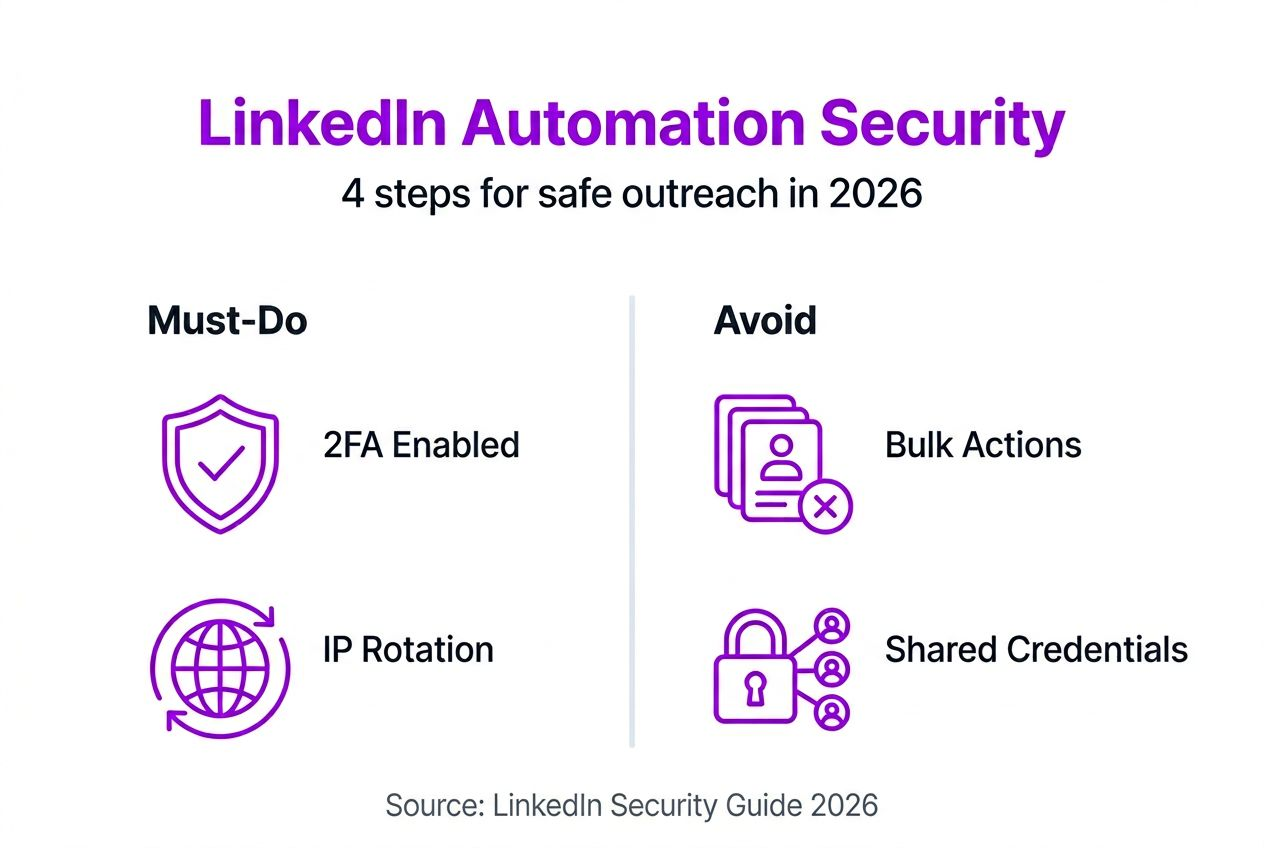
Gli strumenti di prospezione conformi incorporano salvaguardie integrate che limitano in automatico le azioni, randomizzano gli intervalli di tempo e mettono in pausa le campagne quando i rischi di rilevamento aumentano. Queste piattaforme investono molto nel reverse engineering degli algoritmi di LinkedIn, per tenere l’automazione dentro parametri sicuri. Scegliere strumenti con uno storico comprovato e team di sviluppo attivi riduce i rischi di ban rispetto a soluzioni datate o script fatti in casa.
Un setup di automazione sicuro segue questi passi:
- Configura i limiti di azione giornalieri al 60% delle soglie note, per mantenere margini di sicurezza
- Inserisci pause di 8-12 ore tra le sessioni di automazione principali, imitando gli orari di lavoro
- Randomizza i modelli di messaggio e la tempistica delle richieste di collegamento di 15-30 minuti
- Monitora le email di notifica di LinkedIn per avvisi di sicurezza o segnali di attività insolita
- Metti in pausa tutta l’automazione appena ricevi un qualsiasi avviso della piattaforma
Un aumento graduale del volume protegge gli account appena acquisiti o da poco inattivi, permettendo agli algoritmi di fiducia di LinkedIn di osservare un’attività coerente e in crescita. Partire da 20-30 azioni al giorno e aumentare del 10-15% a settimana per due mesi stabilisce schemi d’uso naturali. Questa pazienza evita di far scattare il rilevamento basato sulla velocità, che segnala i picchi improvvisi di attività come automazione sospetta.
Consiglio pratico: tieni log dettagliati dei conteggi di azioni giornaliere, dei tassi di risposta e di qualsiasi avviso della piattaforma, per individuare schemi che anticipano i rischi di rilevamento prima che diventino limitazioni dell’account.
Vantaggi degli account LinkedIn verificati con documento d’identità
Gli account LinkedIn verificati riducono il rischio in modo sostanziale rispetto ai profili falsi o alle alternative di account a noleggio, che creano responsabilità e vulnerabilità operative. Gli account verificati subiscono 10 volte meno limitazioni perché portano documentazione d’identità autentica, cronologie di attività consolidate e reti di collegamenti naturali, che gli algoritmi di fiducia di LinkedIn premiano. Questa verifica dà credibilità immediata ai prospect e riduce la minaccia costante di ban improvvisi.
La proprietà del profilo è una distinzione critica, perché gli account verificati funzionano come asset digitali permanenti che le agenzie possono personalizzare, brandizzare e usare attraverso anni di campagne di prospezione. I profili a noleggio creano dipendenza da fornitori terzi, che mantengono il controllo e possono revocare l’accesso, cancellare le cronologie o alzare i costi in modo arbitrario. La piena proprietà include l’accesso all’account email, i diritti completi di modifica del profilo e la possibilità di costruire reti professionali durature.
La cronologia di attività e l’autenticità dei collegamenti contano, perché LinkedIn valuta l’affidabilità dell’account in base agli schemi di engagement nel tempo. Gli account verificati arrivano con mesi di attività organica, che dimostrano un uso umano reale, invece dei gusci vuoti tipici dei profili falsi. Collegamenti consolidati con professionisti genuini forniscono prova sociale ed effetti di rete che amplificano l’efficacia della prospezione.
Gli account verificati sostengono una scala sostenibile, perché le agenzie possono investire con fiducia in ottimizzazione del profilo, creazione di contenuti e costruzione di relazioni, senza paura di perdere l’accesso. I vantaggi degli account LinkedIn verificati vanno oltre la sicurezza e includono vantaggi strategici nei mercati di prospezione competitivi. Costruire la reputazione dell’agenzia su basi verificate crea vantaggi competitivi difendibili, che si accumulano nel tempo.
Privacy e considerazioni sulla protezione dei dati
Proteggere i dati sensibili di prospect e clienti richiede protocolli di cifratura e canali di comunicazione sicuri in tutti i flussi di prospezione su LinkedIn. LinkedIn Sales Navigator include controlli di accesso per ruolo e salvaguardie di cifratura, ma le agenzie devono aggiungere altre protezioni quando esportano dati o si integrano con i CRM. La cifratura end-to-end per liste di lead, archivi di messaggi e informazioni di contatto impedisce accessi non autorizzati durante violazioni o minacce interne.
I controlli di accesso per ruolo limitano l’esposizione dei dati, concedendo ai membri del team solo i permessi necessari alle loro responsabilità specifiche. Gli specialisti junior di prospezione hanno bisogno di livelli di accesso diversi dai responsabili account che gestiscono comunicazioni sensibili con i clienti. Questo principio del privilegio minimo riduce le superfici di attacco e contiene il danno quando singoli account vengono compromessi.
Le buone pratiche di conformità a GDPR e CCPA includono:
- Ottenere un consenso esplicito prima di aggiungere i prospect alle sequenze di prospezione
- Fornire meccanismi chiari di opt-out in ogni messaggio
- Cifrare tutti i dati personali conservati, a riposo e in transito
- Documentare le attività di trattamento dei dati e le policy di conservazione
- Implementare procedure di notifica delle violazioni con finestre di risposta di 72 ore
Aggiornamenti regolari dell’informativa privacy assicurano una conformità continua, mentre le norme evolvono e le pratiche dell’agenzia cambiano. Una comunicazione trasparente sull’uso dei dati costruisce la fiducia dei prospect e soddisfa gli obblighi legali di informativa. Audit di conformità annuali individuano i vuoti nei protocolli di protezione dei dati prima che diventino indagini o sanzioni.
Le dichiarazioni di consenso dei clienti dovrebbero coprire in modo esplicito i metodi di raccolta dei dati LinkedIn, le durate di conservazione, le pratiche di condivisione e le misure di sicurezza. Questi accordi proteggono le agenzie dalle dispute di responsabilità e dimostrano una gestione professionale dei dati, che distingue i fornitori di servizi premium. I protocolli di privacy nella gestione degli account LinkedIn diventano vantaggi competitivi, non solo oneri di conformità.
Implementare la sicurezza LinkedIn nel flusso di lavoro dell’agenzia
Integrare misure di sicurezza complete nelle operazioni quotidiane dell’agenzia richiede un’implementazione sistematica, secondo principi comprovati di gestione del cambiamento. Inizia con un audit delle pratiche attuali, per individuare vuoti di sicurezza, rischi di conformità e inefficienze di flusso che i nuovi protocolli affronteranno. Questa valutazione di base fornisce obiettivi di miglioramento misurabili e aiuta a dare priorità alle fasi di implementazione.
L’integrazione operativa segue questi passi:
- Attiva l’autenticazione a due fattori su tutti gli account LinkedIn e email entro 48 ore
- Implementa un password manager con credenziali uniche per ogni account entro la fine della prima settimana
- Configura proxy IP residenziali dedicati, allineati alle località dei titolari degli account, nella seconda settimana
- Installa strumenti di monitoraggio degli accessi e stabilisci routine di audit settimanali nella terza settimana
- Fai una formazione completa del team sui nuovi protocolli di sicurezza e sui requisiti di conformità
- Documenta le procedure di risposta agli incidenti, inclusi i modelli di notifica ai clienti
La formazione dei dipendenti deve coprire le policy di LinkedIn, le tecniche di riconoscimento del phishing e le responsabilità individuali per mantenere l’igiene di sicurezza. Workshop interattivi, in cui i membri del team si esercitano a identificare minacce e a rispondere a scenari, costruiscono competenze pratiche oltre al semplice riconoscimento passivo delle policy. Sessioni di aggiornamento mensili tengono alta la consapevolezza di sicurezza mentre emergono nuove minacce.
Gli avvisi automatici riducono il tempo di risposta alle attività sospette, notificando subito i responsabili quando compaiono schemi di accesso insoliti. Configura avvisi per tentativi di login da nuove località, richieste di cambio password, tentativi di autenticazione falliti e avvisi di sicurezza di LinkedIn. Le notifiche in tempo reale permettono risposte rapide, che contengono gli incidenti prima che escalino.
La pianificazione della risposta agli incidenti include ruoli definiti, modelli di comunicazione e procedure di escalation che si attivano durante gli eventi di sicurezza. Designa coordinatori di sicurezza principali e di riserva, responsabili di indagare gli avvisi, coordinare le risposte e comunicare con i clienti coinvolti. Modelli di messaggio pre-approvati accelerano una notifica trasparente ai clienti, mantenendo compostezza professionale nelle situazioni di stress.
Consiglio pratico: programma audit di sicurezza trimestrali, in cui revisori esterni valutino i tuoi protocolli rispetto alle buone pratiche attuali e alle minacce emergenti, fornendo un feedback obiettivo che i team interni possono perdere per familiarità.
Idee sbagliate comuni sulla sicurezza degli account LinkedIn
Mito 1: l’autenticazione a due fattori aggiunge complessità inutile, senza benefici di sicurezza significativi. Realtà: la 2FA blocca il 99,9% degli attacchi automatici ed è il singolo controllo di sicurezza più efficace disponibile. Il disagio minore di un codice di verifica occasionale è poca cosa rispetto all’impatto devastante dei takeover di account, che interrompono le campagne e danneggiano le relazioni con i clienti.
Mito 2: i profili falsi o a noleggio sono alternative sicure ed economiche alla costruzione di account autentici. Realtà: i profili falsi subiscono 10 volte più ban degli account verificati e violano i Termini di servizio di LinkedIn, creando responsabilità legale. Il risparmio di breve periodo evapora quando gli account vengono limitati in modo permanente a metà campagna, perdendo tutto lo sforzo investito e le relazioni con i prospect.
Mito 3: scalare l’automazione in modo aggressivo non aumenta in modo significativo il rischio di ban, se si usano strumenti di qualità. Realtà: anche gli strumenti di automazione sofisticati non possono eludere del tutto il rilevamento di LinkedIn quando i volumi di azione superano gli schemi umani naturali. Gli algoritmi della piattaforma evolvono di continuo proprio per identificare le firme dell’automazione, a prescindere dalla sofisticazione dello strumento. Rispettare i limiti giornalieri e imitare il comportamento umano resta essenziale per un successo duraturo.
Altre idee sbagliate includono:
- Credere che le VPN da sole diano una protezione IP sufficiente, senza rotazione di proxy residenziali
- Dare per scontato che LinkedIn non possa rilevare l’automazione analizzando gli schemi temporali
- Pensare che i requisiti di conformità valgano solo per le grandi imprese, non per le piccole agenzie
- Aspettarsi che i dati LinkedIn cancellati spariscano subito, invece di restare nei backup
Queste convinzioni false portano le agenzie ad adottare pratiche rischiose, che prima o poi producono limitazioni dell’account, violazioni di conformità o breach di sicurezza. Capire la realtà dietro i miti comuni permette decisioni informate, che equilibrano ambizioni di crescita e gestione sostenibile del rischio.
Conclusione e prossimi passi per una prospezione LinkedIn sicura
Mettere in sicurezza gli account LinkedIn nel 2026 richiede difese a strati, che combinino controlli tecnici come l’autenticazione a due fattori e la gestione degli IP con disciplina operativa sui limiti di automazione e sui protocolli di conformità. Gli account verificati funzionano come asset strategici che riducono i rischi di ban e sostengono una scala di prospezione sostenibile, attraverso basi di identità autentiche e schemi di attività naturali. Le agenzie che integrano quadri di sicurezza completi nei flussi quotidiani proteggono le relazioni con i clienti, mantengono l’accesso alla piattaforma e costruiscono vantaggi competitivi in ambienti di minaccia sempre più sofisticati.
La convergenza di minacce di sicurezza in aumento e di un’applicazione più rigida rende la protezione proattiva essenziale, non opzionale. Implementare questi protocolli oggi previene le crisi di domani, che interrompono i ricavi, danneggiano le reputazioni e consumano risorse preziose nella risposta agli incidenti. Inizia attivando l’autenticazione a due fattori, controllando le pratiche di automazione attuali rispetto ai limiti sicuri e valutando se gli account verificati rafforzerebbero la tua postura di sicurezza e l’efficacia della prospezione.
Metti in sicurezza la tua prospezione LinkedIn con le soluzioni BIDVA
Implementare le strategie di sicurezza e conformità descritte sopra diventa molto più semplice se parti da account LinkedIn verificati, progettati in modo specifico per la prospezione delle agenzie. BIDVA fornisce account LinkedIn verificati con ID con documentazione d’identità autentica, cronologie di attività consolidate e piena proprietà, che eliminano i rischi costanti di ban associati ai profili falsi o a noleggio.
Le nostre soluzioni pensate per le agenzie includono guide complete per la gestione sicura degli account LinkedIn ed esempi di automazione su LinkedIn comprovati, che mostrano esattamente come scalare la prospezione restando conformi alla piattaforma. Ogni account verificato arriva pronto per l’uso immediato, con raccomandazioni di IP dedicati, indicazioni di configurazione della sicurezza e supporto continuo per proteggere il tuo investimento.
I vantaggi BIDVA includono:
- Account verificati USA e EU con documentazione d’identità completa
- Piena proprietà del profilo, con accesso email e diritti di personalizzazione
- Reti di collegamenti consolidate e cronologie di attività autentiche
- Guida esperta sui protocolli di sicurezza e sulle buone pratiche di automazione
- Aggiornamenti continui delle policy della piattaforma e supporto alla conformità
Consiglio pratico: combinare account verificati, strumenti di automazione sicuri e formazione completa del team crea effetti sinergici, in cui ogni elemento rafforza gli altri, moltiplicando l’efficacia della prospezione e riducendo i rischi di sicurezza.
Quali sono le minacce di sicurezza LinkedIn più comuni nel 2026?
Quali sono le minacce di sicurezza LinkedIn più comuni nel 2026?
Profili falsi, attacchi di phishing, tentativi di takeover dell’account e ban da automazione sono le principali minacce di sicurezza per gli utenti LinkedIn nel 2026. La piattaforma ha rilevato oltre 86 milioni di profili falsi solo all’inizio del 2024, a dimostrazione della scala enorme di account ingannevoli usati per raccogliere dati e condurre attacchi di social engineering. Le violazioni della privacy dei dati pongono rischi aggiuntivi per le agenzie che gestiscono più account cliente con informazioni sensibili sui prospect.
In che modo l’autenticazione a due fattori migliora la sicurezza dell’account LinkedIn?
L’autenticazione a due fattori aggiunge uno strato di verifica critico, che richiede l’accesso a un dispositivo fisico oltre alla conoscenza della password, rendendo l’accesso non autorizzato meno probabile del 99,9% anche quando le credenziali vengono compromesse. Questa protezione è essenziale per le agenzie che gestiscono più account, perché impedisce gli attacchi automatici di credential stuffing che sfruttano il riutilizzo delle password tra piattaforme.
Perché le agenzie dovrebbero usare account LinkedIn verificati con ID invece di profili falsi o a noleggio?
Gli account verificati affrontano 10 volte meno limitazioni della piattaforma rispetto ai profili falsi, perché portano documentazione d’identità autentica e schemi di attività naturali che gli algoritmi di fiducia di LinkedIn premiano. La piena proprietà del profilo fornisce asset digitali permanenti che le agenzie possono personalizzare e usare per anni, invece di un accesso temporaneo esposto a revoche del fornitore o a cambi improvvisi di policy.
Quali sono i limiti di automazione sicuri su LinkedIn per evitare i ban?
Tieni le richieste di collegamento giornaliere tra 50 e 100, per imitare gli schemi di comportamento naturale degli utenti che evitano di far scattare i sistemi di rilevamento automatico di LinkedIn. Implementa la rotazione degli IP con proxy residenziali e varia i fingerprint dei dispositivi tra gli account, per impedire agli algoritmi della piattaforma di collegare i profili attraverso un’infrastruttura condivisa che segnala operazioni di automazione di massa.





