
Seguridad de la cuenta de LinkedIn en 2026: protege y escala la prospección

LinkedIn afronta retos de seguridad sin precedentes en 2026, después de que la plataforma destapara más de 86 millones de perfiles falsos en solo seis meses durante 2024. Las agencias de marketing digital y los profesionales de ventas que gestionan varias cuentas para la prospección de clientes se enfrentan a riesgos crecientes de toma de control de cuentas, ataques de phishing y bloqueos por automatización que pueden destrozar campañas de generación de leads. Esta guía entrega protocolos de seguridad que puedes aplicar, estrategias de cumplimiento y ventajas de las cuentas verificadas para proteger tus activos de LinkedIn mientras escalas la prospección de forma segura y sostenible.
Introducción a las amenazas de seguridad en LinkedIn en 2026
El panorama de seguridad de LinkedIn sigue evolucionando deprisa a medida que los atacantes desarrollan métodos sofisticados para comprometer cuentas y explotar la confianza de la plataforma. La presencia masiva de perfiles falsos muestra cómo los actores de amenaza crean redes engañosas para hacer campañas de phishing, recolectar datos y dañar operaciones de negocio legítimas. Para las agencias que gestionan cuentas de clientes, estas amenazas se multiplican de forma exponencial porque un solo perfil comprometido puede derivar en incidentes de seguridad más amplios que afectan a varias partes.
Los intentos de toma de control de cuentas suben a medida que bots automatizados buscan credenciales vulnerables y protocolos de autenticación débiles. Los profesionales de ventas corren un riesgo particular cuando usan dispositivos compartidos o redes públicas sin una gestión adecuada de IP y controles de sesión. Filtraciones recientes que afectaron a grandes plataformas han endurecido las medidas de seguridad de LinkedIn, con algoritmos de detección más agresivos que pueden marcar por error actividades legítimas de prospección como conducta sospechosa.
Estos riesgos afectan de forma particular a las agencias porque:
- Varios miembros del equipo accediendo a cuentas de clientes crean complejidad de autenticación
- Las campañas de prospección de alto volumen disparan sistemas de detección automatizados
- Las IP y los dispositivos compartidos levantan alertas en los algoritmos de seguridad de LinkedIn
- Las obligaciones de protección de datos de clientes multiplican los requisitos de cumplimiento
Las agencias deben adoptar protocolos de gestión segura de cuentas de LinkedIn que equilibren seguridad y eficiencia operativa. Las defensas proactivas y por capas se vuelven esenciales, no opcionales, y exigen controles técnicos combinados con formación del equipo y vigilancia continua. El coste de la seguridad reactiva supera con mucho la inversión preventiva cuando los bloqueos de cuenta interrumpen campañas que generan ingresos y dañan las relaciones con clientes.
Políticas de LinkedIn y entorno regulatorio
El acuerdo de usuario de LinkedIn fija límites estrictos sobre automatización, uso compartido de cuentas y uso de datos que las agencias deben navegar con cuidado para mantener la cuenta en pie. La plataforma impone límites a la automatización y exige que los usuarios interactúen de forma auténtica, sin prácticas engañosas ni vulnerar la privacidad de los miembros. Entender estas políticas evita infracciones inadvertidas que acaban en cuentas restringidas de forma permanente o en exposición legal.
Los límites concretos de acciones automatizadas importan porque los algoritmos de LinkedIn detectan patrones que no encajan con la conducta humana. Las solicitudes de contacto, las visitas a perfiles, los mensajes y las validaciones tienen umbrales diarios que varían según la antigüedad de la cuenta, el historial de actividad y las señales de confianza. Superar esos límites dispara consecuencias que escalan, desde restricciones temporales hasta bloqueos permanentes, así que vigilar el cumplimiento es esencial para una prospección sostenida.
El RGPD y la CCPA imponen obligaciones legales sobre cómo las agencias recogen, almacenan y tratan los datos de prospectos obtenidos a través de LinkedIn. Estas normas exigen prácticas de datos transparentes, consentimiento explícito para las comunicaciones, protocolos de almacenamiento seguro y notificación rápida de brechas. El incumplimiento conlleva sanciones económicas graves y daño reputacional que pueden destrozar las operaciones de la agencia y la confianza del cliente.
Las consecuencias del incumplimiento incluyen:
- Suspensiones inmediatas de la cuenta que interrumpen campañas activas
- Responsabilidad legal bajo normas de privacidad, con multas de hasta el 4 % de los ingresos anuales
- Pérdida de contratos de clientes por incidentes de seguridad
- Bloqueos permanentes de la plataforma que impiden seguir usando LinkedIn
Alinear las prácticas de seguridad con unos estándares de plataforma que evolucionan exige atención continua a las actualizaciones de política de LinkedIn y a los cambios regulatorios. Las agencias deben implantar marcos de gestión segura de cuentas de LinkedIn que metan el cumplimiento en los flujos diarios, en lugar de tratarlo como un añadido. Este enfoque proactivo protege tanto la continuidad operativa como la posición legal en mercados competitivos.
Buenas prácticas de seguridad de la cuenta de LinkedIn
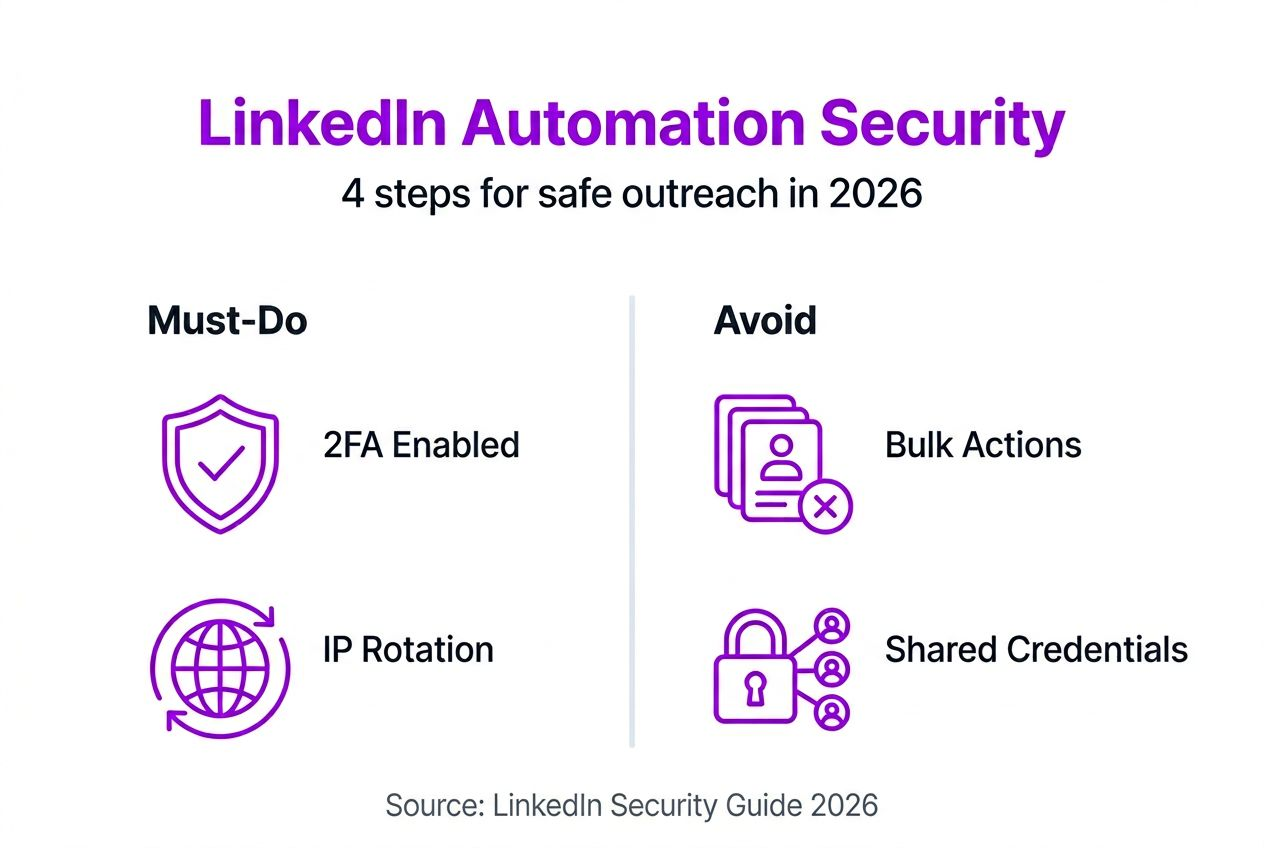
Las medidas técnicas de seguridad son la base de la protección de la cuenta, empezando por la autenticación en dos pasos obligatoria en todos los perfiles de LinkedIn y en los correos asociados. La autenticación en dos pasos bloquea el 99,9 % de los intentos automatizados de toma de control al exigir la verificación de un dispositivo físico, más allá de la contraseña. Este único control reduce el riesgo de forma masiva, con muy poca fricción operativa si está bien configurado.
La gestión de contraseñas se vuelve crítica cuando se manejan varias cuentas, porque reutilizar credenciales crea vulnerabilidades en cascada. Los gestores de contraseñas dedicados generan y guardan contraseñas únicas y complejas para cada perfil, y quitan la carga de memorizarlas sin bajar el estándar de seguridad. Estas herramientas también permiten compartir credenciales entre el equipo sin exponer contraseñas por canales inseguros como el correo o las apps de mensajería.
La gestión de IP exige asignar proxies residenciales dedicados que coincidan geográficamente con la ubicación del titular de la cuenta. LinkedIn sigue las ubicaciones de inicio de sesión y marca patrones sospechosos cuando las cuentas acceden de pronto desde otros países o desde rangos de IP de centros de datos. Usar IP residenciales consistentes mantiene patrones de actividad naturales que evitan alertas de seguridad durante campañas de prospección legítimas.
La implantación del control de acceso incluye:
- Limitar las sesiones simultáneas a un solo dispositivo por cuenta
- Auditar los registros de acceso cada semana para detectar anomalías
- Revocar conexiones de API sin uso y permisos de apps de terceros
- Implantar acceso por roles para los miembros del equipo
Las auditorías de sesión y de acceso dan sistemas de alerta temprana que pillan actividades sospechosas antes de que escalen a compromisos de cuenta. Las revisiones regulares de historiales de inicio de sesión, dispositivos registrados y conexiones de API identifican intentos de acceso no autorizado y ajustes de seguridad mal configurados que exigen atención inmediata.
Consejo práctico: programa sesiones mensuales de formación en seguridad en las que el equipo practique cómo identificar correos de phishing y revise las actualizaciones recientes de la política de LinkedIn, para reducir vulnerabilidades de error humano que los controles técnicos no pueden evitar.
Automatización segura y estrategias de prospección
El éxito de la automatización en LinkedIn depende de imitar patrones naturales de conducta humana que los algoritmos de la plataforma no detecten. Limitar las solicitudes de contacto a 50-100 al día crea volúmenes de actividad realistas que se mezclan con la interacción típica de un usuario. Este enfoque disciplinado sacrifica velocidad a corto plazo por sostenibilidad de la cuenta y eficacia de la prospección a largo plazo.
La rotación de IP se vuelve esencial cuando se gestionan varias cuentas desde sedes centralizadas de la agencia. Asignar proxies residenciales distintos a cada perfil evita que LinkedIn vincule cuentas a través de IP compartidas, lo que dispara restricciones masivas de cuentas. La huella del dispositivo añade otra capa al variar configuraciones del navegador, resoluciones de pantalla y sistemas operativos entre perfiles para mantener la autenticidad.
Las herramientas de prospección conformes incorporan salvaguardas que limitan acciones de forma automática, aleatorizan los intervalos y pausan campañas cuando sube el riesgo de detección. Estas plataformas invierten mucho en ingeniería inversa de los algoritmos de LinkedIn para mantener la automatización dentro de parámetros seguros. Elegir herramientas con historial contrastado y equipos de desarrollo activos reduce el riesgo de bloqueo frente a soluciones heredadas o scripts caseros.
La configuración de una automatización segura sigue estos pasos:
- Configura los límites diarios de acción al 60 % de los umbrales conocidos para mantener margen de seguridad
- Implanta huecos de 8 a 12 horas entre las sesiones grandes de automatización, imitando horarios de trabajo
- Aleatoriza las plantillas de mensaje y el momento de las solicitudes de contacto en 15-30 minutos
- Vigila los correos de notificación de LinkedIn por avisos de seguridad o alertas de actividad inusual
- Pausa toda la automatización de inmediato al recibir cualquier aviso de la plataforma
Subir el volumen de forma gradual protege las cuentas recién adquiridas o que llevaban tiempo inactivas, porque permite que los algoritmos de confianza de LinkedIn observen una actividad consistente y creciente. Empezar en 20-30 acciones diarias y subir un 10-15 % cada semana durante dos meses establece patrones de uso naturales. Esa paciencia evita disparar la detección por velocidad, que marca los picos bruscos de actividad como automatización sospechosa.
Consejo práctico: lleva registros detallados de recuentos diarios de acciones, tasas de respuesta y cualquier aviso de la plataforma para identificar patrones que predicen riesgo de detección antes de que acaben en una cuenta restringida.
Ventajas de las cuentas de LinkedIn verificadas con documento de identidad
Las cuentas de LinkedIn verificadas reducen el riesgo de forma sustancial frente a perfiles falsos o alternativas de alquiler, que crean responsabilidad y vulnerabilidades operativas. Las cuentas verificadas sufren 10 veces menos restricciones porque llevan documentación de identidad auténtica, historiales de actividad establecidos y redes de contactos naturales que los algoritmos de confianza de LinkedIn premian. Esta verificación da credibilidad inmediata con los prospectos y reduce la amenaza constante de bloqueos repentinos.
La propiedad del perfil es una distinción crítica porque las cuentas verificadas funcionan como activos digitales permanentes que las agencias pueden personalizar, marcar y aprovechar a lo largo de años de campañas de prospección. Los perfiles de alquiler crean dependencia de proveedores externos que mantienen el control y pueden revocar el acceso, borrar historiales o subir costes de forma arbitraria. La propiedad plena incluye acceso al correo de la cuenta, derechos completos de edición del perfil y la capacidad de construir redes profesionales duraderas.
El historial de actividad y la autenticidad de los contactos importan porque LinkedIn evalúa la fiabilidad de la cuenta según los patrones de interacción a lo largo del tiempo. Las cuentas verificadas llegan con meses de actividad orgánica que demuestran un uso humano real, no las cáscaras vacías propias de los perfiles falsos. Los contactos establecidos con profesionales genuinos dan prueba social y efectos de red que amplifican la eficacia de la prospección.
Las cuentas verificadas sostienen un escalado sostenible porque las agencias pueden invertir con confianza en la optimización del perfil, la creación de contenido y la construcción de relaciones sin miedo a perder el acceso. Las ventajas de las cuentas de LinkedIn verificadas van más allá de la seguridad e incluyen ventajas estratégicas en mercados de prospección competitivos. Construir la reputación de la agencia sobre bases verificadas crea ventajas competitivas defendibles que se acumulan con el tiempo.
Consideraciones de privacidad y protección de datos
Proteger datos sensibles de prospectos y clientes exige implantar protocolos de cifrado y canales de comunicación seguros en todos los flujos de prospección de LinkedIn. LinkedIn Sales Navigator incluye controles de acceso por roles y salvaguardas de cifrado, pero las agencias deben añadir protecciones cuando exportan datos o integran con sistemas CRM. El cifrado de extremo a extremo de las listas de leads almacenadas, los archivos de mensajes y la información de contacto evita el acceso no autorizado durante brechas o amenazas internas.
Los controles de acceso por roles limitan la exposición de datos al dar a cada miembro del equipo solo los permisos necesarios para sus responsabilidades. Quien hace prospección en un puesto junior necesita niveles de acceso distintos de los responsables de cuenta que llevan comunicaciones sensibles con clientes. Este principio de mínimo privilegio reduce la superficie de ataque y contiene el daño cuando cuentas individuales quedan comprometidas.
Las buenas prácticas de cumplimiento del RGPD y la CCPA incluyen:
- Obtener consentimiento explícito antes de añadir prospectos a secuencias de prospección
- Ofrecer mecanismos claros de baja en cada mensaje
- Cifrar todos los datos personales almacenados, en reposo y en tránsito
- Documentar las actividades de tratamiento de datos y las políticas de conservación
- Implantar procedimientos de notificación de brechas con ventanas de respuesta de 72 horas
Las actualizaciones regulares de la política de privacidad aseguran un cumplimiento continuo a medida que evolucionan las normas y cambian las prácticas de la agencia. Una comunicación transparente sobre el uso de datos genera confianza en el prospecto y satisface los requisitos legales de información. Las auditorías anuales de cumplimiento identifican huecos en los protocolos de protección de datos antes de que acaben en investigaciones o sanciones.
Las declaraciones de consentimiento del cliente deberían cubrir de forma explícita los métodos de recogida de datos de LinkedIn, los plazos de almacenamiento, las prácticas de cesión y las medidas de seguridad. Estos acuerdos protegen a las agencias de disputas de responsabilidad y demuestran una custodia profesional de los datos que diferencia a los proveedores premium. Los protocolos de privacidad en la gestión de cuentas de LinkedIn se convierten en ventajas competitivas, no en meras cargas de cumplimiento.
Implantar la seguridad de LinkedIn en el flujo de tu agencia
Integrar medidas de seguridad completas en las operaciones diarias de la agencia exige una implantación sistemática según principios contrastados de gestión del cambio. Empieza por auditar las prácticas actuales para identificar huecos de seguridad, riesgos de cumplimiento e ineficiencias de flujo que los nuevos protocolos van a abordar. Esta evaluación de partida da objetivos de mejora medibles y ayuda a priorizar las fases de implantación.
La integración operativa sigue estos pasos:
- Despliega la autenticación en dos pasos en todas las cuentas de LinkedIn y de correo en 48 horas
- Implanta un gestor de contraseñas con credenciales únicas para cada cuenta antes de que acabe la primera semana
- Configura proxies de IP residenciales dedicados que coincidan con la ubicación del titular de la cuenta en la segunda semana
- Instala herramientas de vigilancia de accesos y establece rutinas de auditoría semanal en la tercera semana
- Haz una formación completa del equipo sobre los nuevos protocolos de seguridad y los requisitos de cumplimiento
- Documenta procedimientos de respuesta a incidentes, incluidas plantillas de aviso al cliente
La formación del equipo debe cubrir las políticas de LinkedIn, las técnicas para reconocer el phishing y las responsabilidades individuales de mantener la higiene de seguridad. Los talleres interactivos, en los que el equipo practica identificar amenazas y responder a escenarios, construyen habilidad práctica más allá de un acuse pasivo de la política. Las sesiones de refresco mensuales mantienen alta la conciencia de seguridad a medida que aparecen amenazas nuevas.
Las alertas automatizadas reducen el tiempo de respuesta a actividades sospechosas al avisar a los responsables de inmediato cuando aparecen patrones de acceso inusuales. Configura alertas para intentos de inicio de sesión desde ubicaciones nuevas, solicitudes de cambio de contraseña, autenticaciones fallidas y avisos de seguridad de LinkedIn. Las notificaciones en tiempo real permiten respuestas rápidas que contienen los incidentes antes de que escalen.
La planificación de respuesta a incidentes incluye roles definidos, plantillas de comunicación y procedimientos de escalado que se activan durante eventos de seguridad. Designa coordinadores de seguridad principal y de reserva, responsables de investigar alertas, coordinar respuestas y comunicar con los clientes afectados. Las plantillas de mensaje preaprobadas aceleran un aviso transparente al cliente y mantienen la compostura profesional en situaciones de estrés.
Consejo práctico: programa auditorías de seguridad trimestrales en las que revisores externos evalúen tus protocolos frente a las buenas prácticas actuales y las amenazas emergentes, y den una valoración objetiva que los equipos internos pueden perderse por el sesgo de familiaridad.
Ideas equivocadas habituales sobre la seguridad de la cuenta de LinkedIn
Mito 1: la autenticación en dos pasos añade complejidad innecesaria sin beneficios reales de seguridad. Realidad: la 2FA bloquea el 99,9 % de los ataques automatizados y es el control de seguridad más eficaz que hay. La pequeña molestia de un código de verificación ocasional palidece frente al impacto devastador de una toma de control de la cuenta, que interrumpe campañas y daña relaciones con clientes.
Mito 2: los perfiles falsos o de alquiler son alternativas seguras y baratas a construir cuentas auténticas. Realidad: los perfiles falsos sufren 10 veces más bloqueos que las cuentas verificadas e incumplen las condiciones de LinkedIn, lo que crea responsabilidad legal. El ahorro a corto plazo se evapora cuando las cuentas quedan restringidas de forma permanente a mitad de campaña, y se pierde todo el esfuerzo invertido y las relaciones con prospectos.
Mito 3: escalar la automatización de forma agresiva no sube de manera significativa el riesgo de bloqueo si usas herramientas de calidad. Realidad: ni siquiera las herramientas de automatización sofisticadas pueden esquivar del todo la detección de LinkedIn cuando los volúmenes de acción superan los patrones humanos naturales. Los algoritmos de la plataforma evolucionan de continuo, precisamente para identificar firmas de automatización, sea cual sea la sofisticación de la herramienta. Respetar los límites diarios e imitar la conducta humana sigue siendo esencial para un éxito sostenido.
Otras ideas equivocadas incluyen:
- Creer que las VPN solas dan protección de IP suficiente sin rotación de proxies residenciales
- Suponer que LinkedIn no puede detectar la automatización mediante el análisis de patrones de tiempo
- Pensar que los requisitos de cumplimiento solo aplican a grandes empresas, no a agencias pequeñas
- Esperar que los datos borrados de LinkedIn desaparecen al instante en lugar de persistir en copias de seguridad
Estas creencias falsas llevan a las agencias a adoptar prácticas de riesgo que acaban en cuentas restringidas, incumplimientos o brechas de seguridad. Entender la realidad detrás de los mitos habituales permite decidir con información, equilibrando la ambición de crecimiento con una gestión sostenible del riesgo.
Conclusión y próximos pasos para una prospección segura en LinkedIn
Asegurar las cuentas de LinkedIn en 2026 exige defensas por capas que combinen controles técnicos, como la autenticación en dos pasos y la gestión de IP, con disciplina operativa en los límites de automatización y los protocolos de cumplimiento. Las cuentas verificadas funcionan como activos estratégicos que reducen el riesgo de bloqueo y sostienen un escalado sostenible de la prospección, gracias a bases de identidad auténtica y patrones de actividad naturales. Las agencias que integran marcos de seguridad completos en los flujos diarios protegen las relaciones con clientes, mantienen el acceso a la plataforma y construyen ventajas competitivas en entornos de amenaza cada vez más sofisticados.
La convergencia de amenazas de seguridad al alza y una aplicación más estricta hace que la protección proactiva sea esencial, no opcional. Implantar estos protocolos hoy evita las crisis de mañana, que interrumpen ingresos, dañan reputaciones y consumen recursos valiosos en la respuesta a incidentes. Empieza por activar la autenticación en dos pasos, auditar las prácticas actuales de automatización frente a límites seguros y valorar si las cuentas verificadas reforzarían tu postura de seguridad y la eficacia de tu prospección.
Asegura tu prospección en LinkedIn con las soluciones de BIDVA
Implantar las estrategias de seguridad y cumplimiento descritas arriba se vuelve mucho más sencillo cuando partes de cuentas de LinkedIn verificadas, diseñadas para la prospección de agencias. BIDVA ofrece cuentas de LinkedIn verificadas con documento de identidad con documentación de identidad auténtica, historiales de actividad establecidos y propiedad plena, que eliminan el riesgo constante de bloqueo asociado a perfiles falsos o de alquiler.
Nuestras soluciones centradas en agencias incluyen guías completas de gestión segura de cuentas de LinkedIn y ejemplos de automatización en LinkedIn contrastados que muestran exactamente cómo escalar la prospección manteniendo el cumplimiento de la plataforma. Cada cuenta verificada llega lista para desplegarse de inmediato, con recomendaciones de IP dedicada, orientación de configuración de seguridad y soporte continuo para proteger tu inversión.
Las ventajas de BIDVA incluyen:
- Cuentas verificadas de USA y de la EU con documentación de identidad completa
- Propiedad plena del perfil, con acceso al correo y derechos de personalización
- Redes de contactos establecidas e historiales de actividad auténticos
- Orientación experta sobre protocolos de seguridad y buenas prácticas de automatización
- Actualizaciones continuas de la política de la plataforma y soporte de cumplimiento
Consejo práctico: combinar cuentas verificadas con herramientas de automatización seguras y una formación completa del equipo crea efectos sinérgicos en los que cada elemento refuerza a los demás, multiplica la eficacia de tu prospección y reduce al mínimo los riesgos de seguridad.
¿Cuáles son las amenazas de seguridad más habituales en LinkedIn en 2026?
¿Cuáles son las amenazas de seguridad más habituales en LinkedIn en 2026?
Los perfiles falsos, los ataques de phishing, los intentos de toma de control de cuentas y los bloqueos por automatización son las principales amenazas de seguridad para los usuarios de LinkedIn en 2026. La plataforma detectó más de 86 millones de perfiles falsos solo a principios de 2024, lo que muestra la escala masiva de cuentas engañosas usadas para recolectar datos y hacer ataques de ingeniería social. Las brechas de privacidad de datos añaden riesgo para las agencias que gestionan varias cuentas de clientes con información sensible de prospectos.
¿Cómo mejora la autenticación en dos pasos la seguridad de la cuenta de LinkedIn?
La autenticación en dos pasos añade una capa crítica de verificación que exige acceso a un dispositivo físico, más allá de conocer la contraseña, y hace el acceso no autorizado un 99,9 % menos probable incluso cuando las credenciales quedan comprometidas. Esta protección es esencial para las agencias que gestionan varias cuentas, porque frena los ataques automatizados de relleno de credenciales que explotan la reutilización de contraseñas entre plataformas.
¿Por qué las agencias deberían usar cuentas de LinkedIn verificadas con documento de identidad en lugar de perfiles falsos o de alquiler?
Las cuentas verificadas afrontan 10 veces menos restricciones de la plataforma que los perfiles falsos, porque llevan documentación de identidad auténtica y patrones de actividad naturales que los algoritmos de confianza de LinkedIn premian. La propiedad plena del perfil da activos digitales permanentes que las agencias pueden personalizar y aprovechar durante años, en lugar de un acceso temporal vulnerable a la revocación del proveedor o a cambios bruscos de política.
¿Cuáles son los límites seguros de automatización en LinkedIn para evitar bloqueos?
Mantén las solicitudes diarias de contacto entre 50 y 100 para imitar patrones naturales de usuario que no disparen los sistemas de detección automatizados de LinkedIn. Implanta rotación de IP con proxies residenciales y varía las huellas de dispositivo entre cuentas para evitar que los algoritmos de la plataforma vinculen perfiles a través de una infraestructura compartida que señala operaciones de automatización masiva.





