
Sicherheit von LinkedIn-Accounts 2026: Akquise schützen und skalieren

LinkedIn steht 2026 vor beispiellosen Sicherheitsherausforderungen. Die Plattform hat 2024 in nur sechs Monaten über 86 Millionen gefälschte Profile aufgedeckt. Digitalmarketing-Agenturen und Vertriebsfachleute, die mehrere Accounts für die Kundenakquise führen, treffen auf steigende Risiken durch Account-Übernahmen, Phishing-Angriffe und Automatisierungs-Sperren, die Kampagnen zur Lead-Gewinnung zerstören können. Dieser Leitfaden liefert umsetzbare Sicherheitsprotokolle, Compliance-Strategien und Vorteile verifizierter Accounts, um Ihre LinkedIn-Assets zu schützen und die Akquise sicher und nachhaltig zu skalieren.
Einführung in die Sicherheitsbedrohungen auf LinkedIn 2026
Die Sicherheitslage auf LinkedIn entwickelt sich weiter schnell, weil Angreifer ausgefeilte Methoden entwickeln, um Accounts zu kompromittieren und das Vertrauen der Plattform auszunutzen. Die massive Präsenz gefälschter Profile zeigt, wie Bedrohungsakteure täuschende Netzwerke aufbauen, um Phishing-Kampagnen zu fahren, Daten abzuschöpfen und legitime Geschäftstätigkeit zu schädigen. Für Agenturen, die Kunden-Accounts führen, vervielfachen sich diese Bedrohungen, weil ein einziges kompromittiertes Profil in breitere Sicherheitsvorfälle übergehen kann, die mehrere Beteiligte treffen.
Versuche der Account-Übernahme nehmen zu, weil automatisierte Bots nach anfälligen Zugangsdaten und schwachen Authentifizierungsprotokollen suchen. Vertriebsfachleute tragen besonderes Risiko, wenn sie gemeinsame Geräte oder öffentliche Netze ohne ordentliche IP-Verwaltung und Sitzungskontrollen nutzen. Jüngste Datenpannen großer Plattformen haben die Sicherheitsmaßnahmen von LinkedIn verschärft. Die Folge sind aggressivere Erkennungsalgorithmen, die legitime Akquise irrtümlich als verdächtiges Verhalten markieren können.
Diese Risiken treffen Agenturen besonders, weil:
- Mehrere Teammitglieder, die auf Kunden-Accounts zugreifen, die Authentifizierung komplex machen
- Akquise-Kampagnen mit hohem Volumen automatische Erkennungssysteme auslösen
- Gemeinsame IP-Adressen und Geräte bei den Sicherheitsalgorithmen von LinkedIn Alarm auslösen
- Pflichten zum Schutz von Kundendaten die Compliance-Anforderungen vervielfachen
Agenturen müssen Protokolle für die sichere Verwaltung von LinkedIn-Accounts einführen, die Sicherheit und operative Effizienz ausbalancieren. Vorausschauende, geschichtete Abwehr wird notwendig, nicht optional, und verlangt technische Kontrollen zusammen mit Schulung und fortlaufender Überwachung. Die Kosten reaktiver Sicherheit übersteigen vorbeugende Investitionen bei Weitem, wenn Account-Sperren umsatzbringende Kampagnen unterbrechen und Kundenbeziehungen schädigen.
Richtlinien von LinkedIn und regulatorisches Umfeld
Die Nutzervereinbarung von LinkedIn setzt enge Grenzen bei Automatisierung, gemeinsamer Account-Nutzung und Datennutzung, die Agenturen sorgfältig navigieren müssen, um den Stand des Accounts zu halten. Die Plattform setzt Grenzen für Automatisierung durch und verlangt, dass Nutzer authentisch interagieren, ohne täuschende Praktiken oder Verstöße gegen die Privatsphäre von Mitgliedern. Diese Richtlinien zu verstehen verhindert unbeabsichtigte Verstöße, die dauerhafte Account-Einschränkungen oder rechtliche Exposition nach sich ziehen.
Konkrete Grenzen für Automatisierungsaktionen zählen, weil die Algorithmen von LinkedIn Muster erkennen, die nicht zu menschlichem Verhalten passen. Kontaktanfragen, Profilaufrufe, Nachrichten und Kenntnisbestätigungen haben tägliche Schwellen, die je nach Alter des Accounts, Aktivitätsverlauf und Vertrauenssignalen variieren. Werden diese Grenzen überschritten, folgen eskalierende Konsequenzen von vorübergehenden Einschränkungen bis zu dauerhaften Sperren. Compliance-Überwachung ist deshalb für anhaltenden Akquise-Erfolg wesentlich.
DSGVO und CCPA legen rechtliche Pflichten fest, wie Agenturen Interessentendaten erheben, speichern und verarbeiten, die über LinkedIn gewonnen wurden. Diese Regeln verlangen transparente Datenpraktiken, ausdrückliche Einwilligung für Kommunikation, sichere Speicherprotokolle und eine zügige Meldung von Vorfällen. Verstöße ziehen schwere finanzielle Strafen und Reputationsschaden nach sich, die den Betrieb einer Agentur und das Kundenvertrauen zerstören können.
Folgen mangelnder Compliance sind unter anderem:
- Sofortige Account-Suspendierungen, die aktive Kampagnen unterbrechen
- Rechtliche Haftung nach Datenschutzregeln mit Bußgeldern von bis zu 4% des Jahresumsatzes
- Verlust von Kundenverträgen wegen Sicherheitsvorfällen
- Dauerhafte Plattform-Sperren, die künftige LinkedIn-Nutzung verhindern
Sicherheitspraktiken an sich entwickelnde Plattformstandards anzupassen verlangt fortlaufende Aufmerksamkeit für Richtlinienupdates von LinkedIn und regulatorische Änderungen. Agenturen müssen Rahmen für die sichere Verwaltung von LinkedIn-Accounts umsetzen, die Compliance in die täglichen Abläufe einbetten, statt sie nachzuschieben. Dieses vorausschauende Vorgehen schützt operative Kontinuität und die rechtliche Stellung in wettbewerbsintensiven Märkten.
Bewährte Praktiken für die Sicherheit von LinkedIn-Accounts
Technische Sicherheitsmaßnahmen bilden das Fundament des Account-Schutzes, beginnend mit verpflichtender Zwei-Faktor-Authentifizierung für alle LinkedIn-Profile und die zugehörigen E-Mail-Accounts. Die Zwei-Faktor-Authentifizierung blockiert 99.9% der automatisierten Übernahmeversuche, weil sie neben dem Passwort eine Prüfung über ein physisches Gerät verlangt. Diese eine Kontrolle senkt das Risiko massiv, bei richtiger Einrichtung mit minimaler operativer Reibung.
Die Passwortverwaltung wird kritisch, wenn mehrere Accounts geführt werden, weil wiederverwendete Zugangsdaten kaskadierende Schwachstellen erzeugen. Eigene Passwortmanager erzeugen und speichern für jedes Profil ein eigenes, komplexes Passwort, nehmen die Last vom menschlichen Gedächtnis und halten den Sicherheitsstandard. Diese Werkzeuge ermöglichen auch das sichere Teilen von Zugangsdaten im Team, ohne Passwörter über unsichere Kanäle wie E-Mail oder Messenger offenzulegen.
Die Verwaltung von IP-Adressen verlangt eigene Residential-Proxies, die geografisch zum Standort des Account-Inhabers passen. LinkedIn verfolgt Anmeldeorte und markiert verdächtige Muster, wenn Accounts plötzlich aus anderen Ländern oder aus IP-Bereichen von Rechenzentren zugreifen. Stetige Residential-IPs halten natürliche Aktivitätsmuster, die während legitimer Akquise keine Sicherheitsalarme auslösen.
Die Umsetzung der Zugriffskontrolle umfasst:
- Gleichzeitige Sitzungen auf ein Gerät je Account begrenzen
- Zugriffsprotokolle wöchentlich prüfen, um Auffälligkeiten zu erkennen
- Ungenutzte API-Verbindungen und Berechtigungen von Drittanbieter-Apps widerrufen
- Rollenbasierten Zugriff für Teammitglieder einführen
Prüfungen von Sitzungen und Zugriffen sind Frühwarnsysteme, die verdächtige Aktivitäten fangen, bevor sie zu Kompromittierungen werden. Regelmäßige Durchsichten von Anmeldeverläufen, Geräteregistrierungen und API-Verbindungen zeigen unbefugte Zugriffsversuche und falsch konfigurierte Sicherheitseinstellungen, die sofortige Aufmerksamkeit brauchen.
Profi-Tipp: Planen Sie monatliche Sicherheitsschulungen, in denen Teammitglieder Phishing-E-Mails erkennen üben und aktuelle Richtlinienupdates von LinkedIn durchgehen, um menschliche Fehler zu senken, die technische Kontrollen nicht verhindern können.
Sichere Automatisierung und Akquise-Strategien
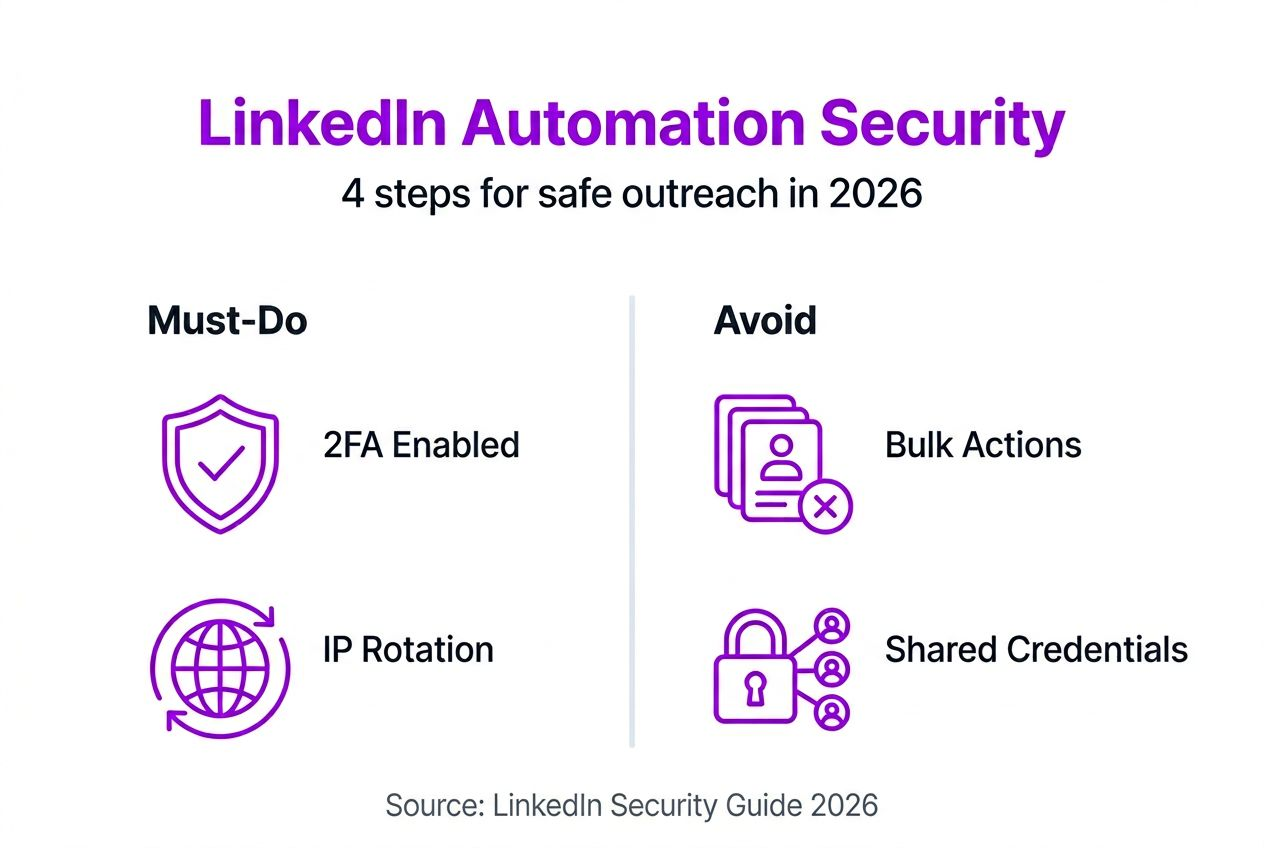
Erfolg mit LinkedIn-Automatisierung hängt davon ab, natürliche menschliche Verhaltensmuster nachzubilden, die den Algorithmen der Plattform nicht auffallen. Kontaktanfragen auf 50-100 pro Tag zu begrenzen erzeugt realistische Aktivitätsmengen, die sich in typische Nutzung einfügen. Dieser disziplinierte Weg opfert kurzfristiges Tempo für langfristige Tragfähigkeit des Accounts und Wirksamkeit der Akquise.
IP-Rotation wird wesentlich, wenn mehrere Accounts von zentralen Standorten einer Agentur geführt werden. Verschiedene Residential-Proxies je Profil verhindern, dass LinkedIn Accounts über gemeinsame IP-Adressen verknüpft, was Sammel-Einschränkungen auslöst. Geräte-Fingerprinting fügt eine weitere Schicht hinzu, indem Browserkonfiguration, Bildschirmauflösung und Betriebssystem über Profile variieren, um Authentizität zu halten.
Regelkonforme Akquise-Werkzeuge haben eingebaute Schutzmechanismen, die Aktionen automatisch drosseln, Zeitabstände zufällig setzen und Kampagnen pausieren, wenn das Erkennungsrisiko steigt. Diese Plattformen investieren stark darin, die Algorithmen von LinkedIn nachzuvollziehen, um Automatisierung in sicheren Grenzen zu halten. Werkzeuge mit belegter Historie und aktiven Entwicklungsteams senken das Sperr-Risiko gegenüber Altlösungen oder selbst gebauten Skripten.
Eine sichere Automatisierungs-Einrichtung folgt diesen Schritten:
- Setzen Sie tägliche Aktionsgrenzen auf 60% der bekannten Schwellen, um Sicherheitsreserven zu halten
- Legen Sie Pausen von 8-12 Stunden zwischen größeren Automatisierungssitzungen, die Arbeitszeiten nachbilden
- Variieren Sie Nachrichtenvorlagen und den Zeitpunkt von Kontaktanfragen um 15-30 Minuten
- Beobachten Sie Benachrichtigungs-E-Mails von LinkedIn auf Sicherheitswarnungen oder ungewöhnliche Aktivitätsalarme
- Pausieren Sie jede Automatisierung sofort, sobald eine Warnung der Plattform eingeht
Ein schrittweises Hochfahren des Volumens schützt neu erworbene oder kürzlich ruhende Accounts, weil die Vertrauensalgorithmen von LinkedIn stetige, wachsende Aktivität beobachten können. Mit 20-30 täglichen Aktionen zu starten und über zwei Monate wöchentlich um 10-15% zu steigern etabliert natürliche Nutzungsmuster. Diese Geduld verhindert geschwindigkeitsbasierte Erkennung, die plötzliche Aktivitätsspitzen als verdächtige Automatisierung markiert.
Profi-Tipp: Führen Sie detaillierte Protokolle täglicher Aktionszahlen, Antwortquoten und aller Plattformwarnungen, um Muster zu erkennen, die Erkennungsrisiken vorhersagen, bevor sie zu Account-Einschränkungen werden.
Vorteile ausweisverifizierter LinkedIn-Accounts
Verifizierte LinkedIn-Accounts senken das Risiko deutlich gegenüber gefälschten Profilen oder gemieteten Account-Alternativen, die Haftung und operative Schwachstellen erzeugen. Verifizierte Accounts erleben 10x weniger Einschränkungen, weil sie echte Identitätsdokumente, etablierte Aktivitätsverläufe und natürliche Kontaktnetze tragen, die die Vertrauensalgorithmen von LinkedIn belohnen. Diese Verifizierung gibt Interessenten sofort Glaubwürdigkeit und senkt die ständige Drohung plötzlicher Sperren.
Das Eigentum am Profil ist eine entscheidende Unterscheidung, weil verifizierte Accounts dauerhafte digitale Assets sind, die Agenturen über Jahre von Akquise-Kampagnen anpassen, markieren und nutzen können. Gemietete Profile erzeugen Abhängigkeit von Drittanbietern, die die Kontrolle behalten und den Zugang widerrufen, Verläufe löschen oder Kosten willkürlich erhöhen können. Volles Eigentum umfasst Zugang zum E-Mail-Account, vollständige Bearbeitungsrechte am Profil und die Möglichkeit, dauerhafte berufliche Netzwerke aufzubauen.
Aktivitätsverlauf und Authentizität der Kontakte zählen, weil LinkedIn die Vertrauenswürdigkeit eines Accounts nach Interaktionsmustern über die Zeit bewertet. Verifizierte Accounts kommen mit Monaten organischer Aktivität, die echte menschliche Nutzung zeigen, statt der leeren Hüllen gefälschter Profile. Etablierte Kontakte zu echten Fachleuten liefern Social Proof und Netzwerkeffekte, die die Wirksamkeit der Akquise verstärken.
Verifizierte Accounts stützen nachhaltiges Skalieren, weil Agenturen mit Ruhe in Profiloptimierung, Inhalte und Beziehungsaufbau investieren können, ohne den Zugang zu verlieren. Die Vorteile verifizierter LinkedIn-Accounts gehen über Sicherheit hinaus und umfassen strategische Vorteile in wettbewerbsintensiven Akquise-Märkten. Eine Agentur-Reputation auf verifizierter Grundlage schafft verteidigbare Wettbewerbsvorteile, die sich über die Zeit verstärken.
Überlegungen zu Privatsphäre und Datenschutz
Sensible Interessenten- und Kundendaten zu schützen verlangt Verschlüsselungsprotokolle und sichere Kommunikationskanäle über die gesamten Akquise-Abläufe auf LinkedIn. LinkedIn Sales Navigator enthält rollenbasierte Zugriffskontrollen und Verschlüsselungsschutz, aber Agenturen müssen weitere Schutzschichten legen, wenn sie Daten exportieren oder mit CRM-Systemen verbinden. Ende-zu-Ende-Verschlüsselung für gespeicherte Lead-Listen, Nachrichtenarchive und Kontaktdaten verhindert unbefugten Zugriff bei Vorfällen oder internen Bedrohungen.
Rollenbasierte Zugriffskontrollen begrenzen die Datenexposition, indem Teammitglieder nur die Berechtigungen erhalten, die ihre konkrete Aufgabe braucht. Nachwuchskräfte in der Akquise brauchen andere Zugriffsebenen als Account-Verantwortliche, die sensible Kundenkommunikation führen. Dieses Prinzip der geringsten Rechte verkleinert die Angriffsfläche und begrenzt den Schaden, wenn einzelne Accounts kompromittiert werden.
Bewährte Praktiken für DSGVO- und CCPA-Compliance umfassen:
- Ausdrückliche Einwilligung einholen, bevor Interessenten in Akquise-Sequenzen aufgenommen werden
- In jeder Nachricht einen klaren Opt-out-Weg anbieten
- Alle gespeicherten personenbezogenen Daten im Ruhezustand und bei der Übertragung verschlüsseln
- Datenverarbeitungen und Aufbewahrungsregeln dokumentieren
- Verfahren zur Meldung von Vorfällen mit einem Reaktionsfenster von 72 Stunden einführen
Regelmäßige Updates der Datenschutzerklärung sichern fortlaufende Compliance, wenn sich Regeln und die Praxis der Agentur ändern. Transparente Kommunikation über die Datennutzung baut Vertrauen bei Interessenten auf und erfüllt rechtliche Offenlegungspflichten. Jährliche Compliance-Prüfungen finden Lücken im Datenschutz, bevor sie zu Untersuchungen oder Strafen werden.
Einwilligungserklärungen von Kunden sollten ausdrücklich die Erhebungsmethoden von LinkedIn-Daten, Speicherdauern, Weitergabepraxis und Sicherheitsmaßnahmen abdecken. Diese Vereinbarungen schützen Agenturen vor Haftungsstreit und zeigen professionelle Datenverantwortung, die Premium-Anbieter unterscheidet. Datenschutzprotokolle in der Verwaltung von LinkedIn-Accounts werden zu Wettbewerbsvorteilen, nicht nur zu Compliance-Lasten.
LinkedIn-Sicherheit in den Ablauf Ihrer Agentur einführen
Umfassende Sicherheitsmaßnahmen in den täglichen Betrieb einer Agentur zu integrieren verlangt eine systematische Umsetzung nach erprobten Prinzipien des Veränderungsmanagements. Beginnen Sie mit einer Prüfung der aktuellen Praxis, um Sicherheitslücken, Compliance-Risiken und Ineffizienzen im Ablauf zu finden, die neue Protokolle adressieren. Diese Bestandsaufnahme liefert messbare Verbesserungsziele und hilft, die Umsetzungsphasen zu priorisieren.
Die operative Integration folgt diesen Schritten:
- Führen Sie die Zwei-Faktor-Authentifizierung innerhalb von 48 Stunden für alle LinkedIn- und E-Mail-Accounts ein
- Führen Sie bis zum Ende der ersten Woche einen Passwortmanager mit eigenen Zugangsdaten für jeden Account ein
- Konfigurieren Sie in Woche zwei eigene Residential-IP-Proxies, die zum Standort des Account-Inhabers passen
- Installieren Sie in Woche drei Werkzeuge zur Zugriffsüberwachung und legen Sie wöchentliche Prüfrituale fest
- Schulen Sie das Team umfassend zu den neuen Sicherheitsprotokollen und Compliance-Anforderungen
- Dokumentieren Sie Verfahren zur Reaktion auf Vorfälle, einschließlich Vorlagen für die Kundenbenachrichtigung
Die Schulung der Mitarbeitenden muss die Richtlinien von LinkedIn, Techniken zur Phishing-Erkennung und die individuelle Verantwortung für Sicherheitshygiene abdecken. Interaktive Workshops, in denen Teammitglieder Bedrohungen erkennen und auf Szenarien reagieren, bauen praktische Fähigkeit auf, die über das passive Kenntnisnehmen von Richtlinien hinausgeht. Monatliche Auffrischungen halten das Sicherheitsbewusstsein hoch, wenn neue Bedrohungen entstehen.
Automatische Alarme verkürzen die Reaktionszeit auf verdächtige Aktivitäten, indem sie Verantwortliche sofort benachrichtigen, wenn ungewöhnliche Zugriffsmuster auftreten. Konfigurieren Sie Alarme für Anmeldeversuche von neuen Orten, Anfragen zur Passwortänderung, fehlgeschlagene Authentifizierungen und Sicherheitswarnungen von LinkedIn. Benachrichtigungen in Echtzeit ermöglichen schnelle Reaktionen, die Vorfälle eindämmen, bevor sie eskalieren.
Die Planung der Reaktion auf Vorfälle umfasst festgelegte Rollen, Kommunikationsvorlagen und Eskalationswege, die bei Sicherheitsereignissen aktiv werden. Benennen Sie primäre und stellvertretende Sicherheitskoordinatoren, die Alarme untersuchen, Reaktionen koordinieren und mit betroffenen Kunden kommunizieren. Vorab freigegebene Nachrichtenvorlagen beschleunigen eine transparente Kundeninformation und halten die professionelle Fassung in belastenden Situationen.
Profi-Tipp: Planen Sie vierteljährliche Sicherheitsprüfungen, bei denen externe Prüfer Ihre Protokolle gegen aktuelle bewährte Praktiken und neue Bedrohungen halten und objektives Feedback geben, das interne Teams aus Gewöhnung übersehen können.
Häufige Fehlannahmen zur Sicherheit von LinkedIn-Accounts
Mythos 1: Zwei-Faktor-Authentifizierung fügt unnötige Komplexität hinzu, ohne echten Sicherheitsnutzen. Realität: 2FA blockiert 99.9% der automatisierten Angriffe und ist die wirksamste einzelne Sicherheitskontrolle, die verfügbar ist. Die kleine Unbequemlichkeit gelegentlicher Prüfcodes verblasst gegen die zerstörerische Wirkung von Account-Übernahmen, die Kampagnen unterbrechen und Kundenbeziehungen schädigen.
Mythos 2: Gefälschte oder gemietete Profile sind sichere, kostengünstige Alternativen zum Aufbau authentischer Accounts. Realität: Gefälschte Profile ziehen 10x mehr Sperren nach sich als verifizierte Accounts und verstoßen gegen die Nutzungsbedingungen von LinkedIn, was rechtliche Haftung erzeugt. Kurzfristige Kostenvorteile verfliegen, wenn Accounts mitten in der Kampagne dauerhaft eingeschränkt werden und der investierte Aufwand sowie die Beziehungen zu Interessenten verloren gehen.
Mythos 3: Aggressives Skalieren der Automatisierung erhöht das Sperr-Risiko nicht wesentlich, wenn hochwertige Werkzeuge genutzt werden. Realität: Selbst ausgefeilte Automatisierungswerkzeuge können der Erkennung von LinkedIn nicht vollständig ausweichen, wenn Aktionsmengen natürliche menschliche Muster überschreiten. Die Algorithmen der Plattform entwickeln sich fortlaufend genau dafür, Automatisierungssignaturen zu erkennen, unabhängig von der Raffinesse des Werkzeugs. Tägliche Grenzen zu achten und menschliches Verhalten nachzubilden bleibt für anhaltenden Erfolg wesentlich.
Weitere Fehlannahmen sind unter anderem:
- Zu glauben, VPNs allein böten ausreichenden IP-Schutz ohne Rotation von Residential-Proxies
- Anzunehmen, LinkedIn könne Automatisierung nicht über die Analyse von Zeitmustern erkennen
- Zu denken, Compliance-Pflichten gälten nur für große Unternehmen, nicht für kleine Agenturen
- Zu erwarten, gelöschte LinkedIn-Daten verschwänden sofort, statt in Sicherungen zu bleiben
Diese falschen Überzeugungen führen Agenturen zu riskanten Praktiken, die schließlich Account-Einschränkungen, Compliance-Verstöße oder Sicherheitsvorfälle nach sich ziehen. Die Realität hinter häufigen Mythen zu verstehen ermöglicht Entscheidungen, die Wachstumsziele und nachhaltiges Risikomanagement ausbalancieren.
Fazit und nächste Schritte für sichere LinkedIn-Akquise
LinkedIn-Accounts 2026 zu sichern verlangt geschichtete Abwehr, die technische Kontrollen wie Zwei-Faktor-Authentifizierung und IP-Verwaltung mit operativer Disziplin bei Automatisierungsgrenzen und Compliance-Protokollen verbindet. Verifizierte Accounts funktionieren als strategische Assets, die Sperr-Risiken senken und nachhaltiges Skalieren der Akquise über authentische Identitätsgrundlagen und natürliche Aktivitätsmuster stützen. Agenturen, die umfassende Sicherheitsrahmen in die täglichen Abläufe integrieren, schützen Kundenbeziehungen, halten den Plattformzugang und bauen Wettbewerbsvorteile in zunehmend ausgefeilten Bedrohungsumgebungen auf.
Das Zusammentreffen steigender Sicherheitsbedrohungen und strengerer Durchsetzung macht vorausschauenden Schutz notwendig, nicht optional. Diese Protokolle heute umzusetzen verhindert die Krisen von morgen, die Umsatz unterbrechen, Reputation schädigen und wertvolle Ressourcen in die Reaktion auf Vorfälle ziehen. Beginnen Sie damit, die Zwei-Faktor-Authentifizierung zu aktivieren, die aktuelle Automatisierung gegen sichere Grenzen zu prüfen und zu bewerten, ob verifizierte Accounts Ihre Sicherheitslage und die Wirksamkeit der Akquise stärken würden.
Sichern Sie Ihre LinkedIn-Akquise mit Lösungen von BIDVA
Die oben beschriebenen Sicherheits- und Compliance-Strategien werden deutlich einfacher, wenn Sie mit verifizierten LinkedIn-Accounts starten, die speziell für die Akquise von Agenturen gebaut sind. BIDVA liefert ausweisverifizierte LinkedIn-Accounts mit authentischen Identitätsdokumenten, etablierten Aktivitätsverläufen und vollem Eigentum, die das ständige Sperr-Risiko gefälschter oder gemieteter Profile beseitigen.
Unsere Lösungen für Agenturen umfassen umfassende Leitfäden zur sicheren Verwaltung von LinkedIn-Accounts und erprobte Beispiele für LinkedIn-Automatisierung, die genau zeigen, wie Sie die Akquise skalieren und die Compliance der Plattform halten. Jeder verifizierte Account kommt bereit für den sofortigen Einsatz, mit Empfehlungen für eigene IPs, Hinweisen zur Sicherheitskonfiguration und fortlaufender Unterstützung, um Ihre Investition zu schützen.
Vorteile von BIDVA sind unter anderem:
- Verifizierte Accounts aus den USA und der EU mit vollständiger Identitätsdokumentation
- Volles Eigentum am Profil mit E-Mail-Zugang und Anpassungsrechten
- Etablierte Kontaktnetze und authentische Aktivitätsverläufe
- Fachliche Anleitung zu Sicherheitsprotokollen und bewährten Praktiken der Automatisierung
- Fortlaufende Updates zu Plattformrichtlinien und Compliance-Unterstützung
Profi-Tipp: Verifizierte Accounts mit sicheren Automatisierungswerkzeugen und umfassender Teamschulung zu verbinden erzeugt Synergien, bei denen jedes Element die anderen verstärkt, die Wirksamkeit Ihrer Akquise multipliziert und Sicherheitsrisiken minimiert.
Was sind 2026 die häufigsten Sicherheitsbedrohungen auf LinkedIn?
Was sind 2026 die häufigsten Sicherheitsbedrohungen auf LinkedIn?
Gefälschte Profile, Phishing-Angriffe, Versuche der Account-Übernahme und Automatisierungs-Sperren sind die primären Sicherheitsbedrohungen für LinkedIn-Nutzer 2026. Die Plattform hat allein Anfang 2024 über 86 Millionen gefälschte Profile erkannt. Das zeigt das enorme Ausmaß täuschender Accounts, die Daten abschöpfen und Social-Engineering-Angriffe fahren. Datenschutzvorfälle sind ein zusätzliches Risiko für Agenturen, die mehrere Kunden-Accounts mit sensiblen Interessentendaten führen.
Wie verbessert die Zwei-Faktor-Authentifizierung die Sicherheit eines LinkedIn-Accounts?
Die Zwei-Faktor-Authentifizierung fügt eine entscheidende Prüfschicht hinzu, die physischen Gerätezugang jenseits der Kenntnis des Passworts verlangt, und macht unbefugten Zugriff selbst bei kompromittierten Zugangsdaten um 99.9% unwahrscheinlicher. Dieser Schutz ist für Agenturen mit mehreren Accounts wesentlich, weil er automatisierte Angriffe mit wiederverwendeten Zugangsdaten verhindert, die wiederverwendete Passwörter über Plattformen hinweg ausnutzen.
Warum sollten Agenturen ausweisverifizierte LinkedIn-Accounts nutzen statt gefälschter oder gemieteter Profile?
Verifizierte Accounts erleben 10x weniger Plattform-Einschränkungen als gefälschte Profile, weil sie authentische Identitätsdokumente und natürliche Aktivitätsmuster tragen, die die Vertrauensalgorithmen von LinkedIn belohnen. Volles Eigentum am Profil liefert dauerhafte digitale Assets, die Agenturen über Jahre anpassen und nutzen können, statt vorübergehenden Zugang, der vom Widerruf des Anbieters oder plötzlichen Richtlinienänderungen abhängt.
Welche sicheren Automatisierungsgrenzen gelten auf LinkedIn, um Sperren zu vermeiden?
Halten Sie tägliche Kontaktanfragen zwischen 50-100, um natürliche Nutzungsmuster nachzubilden, die die automatische Erkennung von LinkedIn nicht auslösen. Setzen Sie IP-Rotation mit Residential-Proxies um und variieren Sie Geräte-Fingerprints über Accounts, damit die Algorithmen der Plattform Profile nicht über gemeinsame Infrastruktur verknüpfen, die Massenautomatisierung signalisiert.





